
Die digitale Lieferkette
Überblick
Woraus die Kette besteht, und warum Abhängigkeit zum Druckmittel wird.
Schichten
Acht Schichten, acht Verantwortliche und eine fast leere Spalte.
Mehr erfahren 
Kontrolle
Eigentum ändert sich, ohne dass sich eine Codezeile ändert.
Mehr erfahren
Grenze
Neun Werkzeuge, die schon im Einsatz sind, und wo jedes aufhört.
Mehr erfahren
Kartierung
Erfassung, Auflösung, Zuordnung und Abgleich.
Mehr erfahren
Das Internet ist eine Lieferkette. Eine Lieferkette ist jedes System, in dem Bauteile, die eine Partei herstellt oder kontrolliert, zu Eingangsgrößen einer anderen werden, wodurch eine Kette von Abhängigkeiten entsteht, über die Wert, Funktion und Risiko gemeinsam wandern. Nach dieser Definition wird das Internet nicht bloß von Lieferketten bedient. Es ist selbst eine: die größte, die folgenreichste und die am wenigsten untersuchte, die je gebaut wurde.
Das ist keine Redewendung, und alles Folgende ergibt sich daraus, es wörtlich zu nehmen. Eine Lieferkette muss verstanden werden, bevor sie geschützt werden kann, und das heißt zu wissen, welche Bauteile es gibt, woher sie kommen, wer sie kontrolliert und welche von ihnen tatsächlich zählen.


Der Vergleich

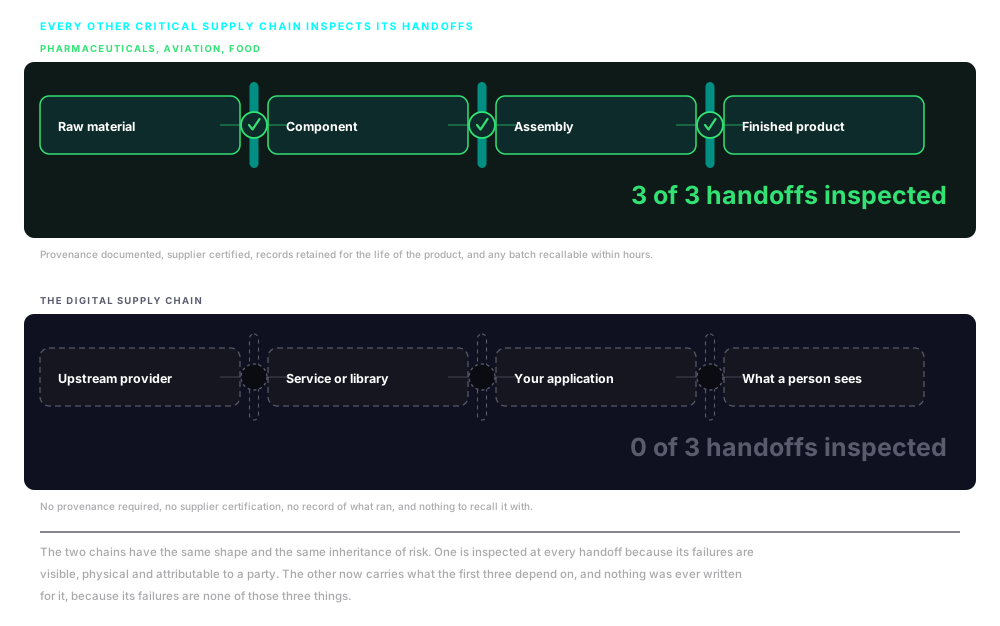
Zwei Ketten, eine geprüft

Die Voraussetzung
Abhängigkeit schafft ein Druckmittel
Jeder Punkt, an dem ein Bauteil von einem anderen abhängt, ist ein Punkt, an dem die Integrität alles Nachgelagerten auf der Integrität dieser Eingangsgröße ruht. Eine kompromittierte Eingangsgröße kündigt sich nicht an. Sie wandert vorwärts, eingebaut in Ergebnisse, die kein sichtbares Zeichen der Veränderung an ihrer Quelle tragen.
Eine Seite ist eine Montage
Eine im Browser geladene Seite ist nicht ein Erzeugnis aus einer Quelle. Sie ist eine Montage von Bauteilen aus Dutzenden von Anbietern, ausgeliefert über Infrastruktur, die Parteien betreiben, von denen die Nutzenden nie gehört haben. Jedes dieser Bauteile wurde selbst aus eigenen Bauteilen montiert.
Vertrauen ist billiger als Prüfung
Lieferketten sind auf Effizienz gebaut, nicht auf die laufende Prüfung jeder Eingangsgröße gegen eine verbindliche Referenz. Prüfung im großen Maßstab ist teuer und Vertrauen ist kostenlos, und deshalb wird Vertrauen standardmäßig gewährt. Dieser Standard ist die Bedingung, auf die sich jede Kompromittierung einer Lieferkette stützt.
Die Kette hat keinen natürlichen Rand
Jede Abhängigkeit bringt ihre eigene mit, rückwärts über Code, Dienste, Infrastruktur, Firmware und Hardware bis zu Ursprüngen, die keine einzelne Organisation kartiert hat. Die Kette reicht bis zur n-ten Partei statt bis zur dritten, und es gibt keine Ebene, auf der es sicher wird, mit dem Hinsehen aufzuhören. Es gibt nur die Ebene, auf der das Hinsehen aufgehört hat.
Niemand hat sie so entworfen
Das ist das Ergebnis, wenn ein System dieser Größe über ein halbes Jahrhundert von tausenden Organisationen gebaut wird, ohne zentralen Architekten, ohne eine Instanz mit Durchsetzungsmacht über das Ganze, und ohne jede Pflicht, dass ein Beteiligter seine Abhängigkeiten in einer Form dokumentiert, die ein anderer lesen kann.
Die Lücke
Die wichtigste Lieferkette ist die am wenigsten geschützte
Betrachten Sie, was von den Lieferketten verlangt wird, die die Welt als kritisch behandelt. Ein Arzneimittelhersteller dokumentiert Herkunft, Zusammensetzung und Prüfhistorie jedes Wirkstoffs, den er verkauft. Ein Flugzeughersteller verfolgt die Zulassungshistorie jedes eingebauten Bauteils und bewahrt diese Aufzeichnungen über die gesamte Lebensdauer der Zelle. Ein Lebensmittelhersteller muss zeigen, wo ein Bestandteil angebaut, verarbeitet und transportiert wurde, und muss diesen Nachweis innerhalb von Stunden nach einem Kontaminationsfall vorlegen. Aufsichtsbehörden prüfen die Aufzeichnungen, kontrollieren die Anlagen und verhängen Folgen, wenn die Dokumentation nicht trägt.
Betrachten Sie nun, was von den Organisationen verlangt wird, die auf der digitalen Lieferkette bauen. Ein Team, das ein fremdes Skript einbindet, muss in der Regel nicht dokumentieren, woher es kam, wer es geschrieben hat oder was es mitbringt. Ein Unternehmen, das eine Content-Delivery-Integration hinzufügt, muss nicht nachweisen, dass das, was dieser Anbieter ausliefert, gegen irgendetwas geprüft wurde. Ein Betreiber, der eine browserbasierte Oberfläche vor ein Steuerungssystem setzt, muss nicht kartieren, was diese Oberfläche lädt, bevor er sie anschließt. Für die meisten Organisationen, in den meisten Jurisdiktionen, über den größten Teil dieser Lieferkette hinweg besteht keine Pflicht, zu dokumentieren, zu prüfen, zu bestätigen oder zu überwachen, was eingebunden und ausgeführt wird.
Das ist niemandes Nachlässigkeit. Die Rahmenwerke, die einen systematischen Schutz möglich machen würden, wurden für Bauteile geschrieben, und dies ist ein Problem von Montagen. Es gibt hoch entwickelte Werkzeuge, um einzelne Teile zu schützen. Es gibt sehr wenig, um die Kette als Ganzes zu sehen.

Richtung der Entwicklung
Die Lücke wird größer
Mehr von dem, was zählt, läuft heute über diese Kette als vor fünf Jahren. Die Kette selbst ist länger. Und das Geld, sie zu untersuchen, folgt den Vorfällen, die schon eingetreten sind, statt der Exposition, die noch keinen erzeugt hat.
Mehr Systeme hängen von ihr ab
Plattformen für Energie, Wasser, Verkehr und Produktion sind zu webbasierten Oberflächen und cloudverbundenen Architekturen übergegangen. Behördliche, medizinische und finanzielle Systeme sind gefolgt. Jede Migration bringt einen Bereich, der von dieser Lieferkette abgeschirmt war, in direkten Kontakt mit ihr, meist ohne eine entsprechende Investition in das Verständnis der neuen Exposition.
Die Komplexität überholt das Verständnis
Abhängigkeitsbäume, Integrationen Dritter und die Zahl verschiedener Anbieter, deren Code auf einer beliebigen Seite ausgeführt wird, sind alle stark gewachsen. Jede Ergänzung ist eine neue Vertrauensentscheidung, einmal bei der Einbindung getroffen und selten erneut geprüft, während sich die Abhängigkeit weiterentwickelt, den Besitzer wechselt oder für jemanden interessant wird, aus Gründen, die nichts mit Ihnen zu tun haben.
Die Investition folgt dem Sichtbaren
Sicherheitsausgaben richten sich nach den Vorfällen, die schon eingetreten sind, und nach den Anforderungen, deren Verletzung Folgen hat. Eine Exposition, die noch keinen öffentlichen, zugeordneten Ausfall erzeugt hat, kann sich im Budget schlecht durchsetzen, sodass die Angriffsfläche auf einer Kurve wächst und die Aufmerksamkeit auf einer anderen.
Physische Lieferketten sind prüfbar. Diese ist es nicht.
Bauteile einer physischen Kette sind greifbar, und ihre Herkunft kann bei jeder Übergabe geprüft werden, zumindest im Grundsatz. Die digitale Lieferkette arbeitet in einer Geschwindigkeit und Größe, die eine Prüfung der Übergaben unmöglich macht: Jeden Tag werden hunderte Milliarden Anfragen gestellt, und jede ist ein Lieferkettenvorgang: eine Anfrage nach einem Bauteil, eine Antwort, die es liefert, und die Ausführung dessen, was angekommen ist. Keine Belegschaft könnte einen nennenswerten Teil davon prüfen, und fast nichts beobachtet sie im großen Maßstab auf Integrität. Sie laufen durch die Kette, standardmäßig als vertrauenswürdig behandelt und von niemandem aufgezeichnet. Das ist der Zustand, um den es in diesem Abschnitt geht, und der Grund, warum die Arbeit mit Beobachtung beginnt und nicht mit Papieren.
01 · Struktur
Die Schichten
Die digitale Lieferkette ist nicht eine Kette. Es sind acht Schichten, die gleichzeitig arbeiten: Netze und Infrastruktur, Software und Firmware, Hardware und Geräte, Dienste und Entwicklungsbaukästen, Code und Bibliotheken, Daten und Modelle, Ressourcen und Dateien, und die Oberfläche, wo alle zu dem zusammenlaufen, was eine Person tatsächlich sieht.
Der Text behandelt, was jede Schicht beiträgt, welche Nachweise es zu ihr gibt, und warum die Exposition nicht die Summe der Schwachstellen jeder Schicht ist, sondern die Menge der Wege zwischen ihnen.
02 · Kontrolle
Wenn die Kontrolle den Besitzer wechselt
Ein Bauteil kann den Besitzer wechseln, ohne dass sich eine Codezeile ändert. Die Domain löst gleich auf, das Skript hat denselben Hash, und der Verkehr ist identisch, weil er identisch ist. Geändert hat sich, wer entscheidet, was dieses Bauteil als Nächstes tut, und davon ist nichts in einer Erfassung sichtbar.
Der Text behandelt die vier Wege, auf denen Kontrolle tatsächlich wandert, die Zeitspanne zwischen einer Übertragung und dem Moment, in dem jemand sie bemerkt, sechs dokumentierte Fälle mit Datumsangaben, und warum die Überwachung, die sie erkannt hätte, in Registern, Einreichungen und Berechtigungen von Code-Ablagen liegt und nicht im Netz.
03 · Abdeckung
Die bestehenden Werkzeuge hören vor dem Eigentum auf
Stücklisten, Build-Attestierungen, Ausnutzbarkeitserklärungen, Kontrollberichte, Browser-Richtlinien, Sicherheitskennzahlen, Erkennung der Angriffsfläche und Prüfung des wirtschaftlichen Eigentums. Neun Kategorien, was jede feststellt, und der genaue Punkt, an dem jede aufhört.
Der Text sagt klar, was diese Methode ergänzt: den Schritt zwischen dem Ende der externen Erkennung und dem Beginn der Auflösung von Eigentum. Er bestimmt außerdem die vier Begriffe, auf denen die Arbeit ruht, und erklärt, warum ein nicht offengelegter Anbieter meist kein verborgener Anbieter ist.

04 · Methode
Kartierung der digitalen Lieferkette
Erfassung, Auflösung, Zuordnung und Abgleich, angewandt auf jeden Anbieter, den die Nachweise zutage bringen, und wiederholt gegen die Ebenen darunter. Eine Lieferantenliste hält Entscheidungen fest; eine Anwendung hält Verhalten fest, und die beiden entfernen sich voneinander von dem Tag an, an dem der Vertrag unterzeichnet wird.
Der Text behandelt den vollständigen Zyklus, die Achsen der Beobachtung und der Zuordnung, entlang derer er läuft, wie ein Host zu einem Unternehmen aufgelöst wird und was geschieht, wenn das nicht möglich ist, und was das Arbeitsergebnis enthält.
Die andere Hälfte der Frage ist, wem sie gehören
Die Kette zu kartieren stellt fest, wovon Sie abhängen. Aufzulösen, wem diese Anbieter gehören und wer sie kontrolliert, entscheidet darüber, ob eine Abhängigkeit ein Beschaffungsproblem oder ein wesentliches Risiko für das Geschäft ist. Das ist die Kartierung der Beteiligungskette, angewandt auf die Parteien, die diese Arbeit zutage bringt.

Bericht
anfordern
Wir gehen reale Anwendungsfälle aus laufenden Mandaten durch, die zeigen, warum die Integrität der Lieferkette heute Aufmerksamkeit auf höchster Ebene und koordiniertes Handeln erfordert.

Abonnieren Sie, um über Entwicklungen zur Integrität der globalen Lieferkette und über Neuigkeiten von nDiligence informiert zu bleiben.
Copyright © 2026 nDiligence, Inc. Alle Rechte vorbehalten.