
Wahrheit aufdecken.
Vertrauen überprüfen.
Ihre digitale Lieferkette ist eine Angriffsfläche. Gegner bauen Zugang über gewöhnliche Geschäftsbeziehungen auf (Softwareplattformen, Dienste, Unterauftragsverarbeiter und Anbieter), und wenn dies unkontrolliert bleibt, reift Zugang zu Einfluss und Kontrolle. nDiligence schafft vertrauenswürdige Anbieternetze, prüft die darunter liegenden verschachtelten Lieferketten und hält sie dauerhaft unter Beobachtung.

Globale Daten
Kuratierte Daten aus vielen Quellen, in jedem Format und jeder Sprache.
Fünf Klassen
Personen · Wissen · Finanzen · Technologie · Physisches.
Ebene 3, 4, 5+
Einblick in vertrauenswürdige Netze jenseits der üblichen Oberflächenschichten.
Vom Silizium bis zum Aktionär
Umfassender Einblick, von den Technologieschichten bis zu Eigentum und Einfluss.
Attack the Glass (ATG)
Injektionsschwachstellen in der Lieferkette beim clientseitigen Rendering
Eine selbst finanzierte Forschungsveröffentlichung ist nun verfügbar: Sie zeigt, wie die Schwachstelle eine Schwäche bestehender Cybersicherheitsarchitekturen ausnutzt, und zwar über eine Injektion in der Lieferkette beim clientseitigen Rendering. Sie wird veröffentlicht, um in Wirtschaft, Verwaltung und Forschung Bewusstsein für eine erhebliche Bedrohung durch Täuschung, Desinformation, Manipulation und Einflussnahme gegnerischer Akteure zu schaffen. Die meisten Bildschirme um uns herum sind dynamisch, erzeugt im Augenblick, bevor sie Ihnen gezeigt werden, aus Code, Medien und Daten, die andere Unternehmen liefern. Wer eines dieser Elemente kontrolliert, kann unbemerkt verändern, was Ihr Bildschirm zeigt und was er tut, und jedes heute eingesetzte Sicherheitswerkzeug wird melden, dass alles in Ordnung ist.
Die Forschung lesen



Produkte

Integrierte
Intelligence-
Plattform
Eine KI-gestützte Plattform, die tiefgehende Sorgfaltsprüfung über Muster von Eigentum, Kontrolle, Abhängigkeit und Einfluss in realen Geschäftsumgebungen automatisiert und skaliert.
Entdecken Sie unsere Plattform noch heute.
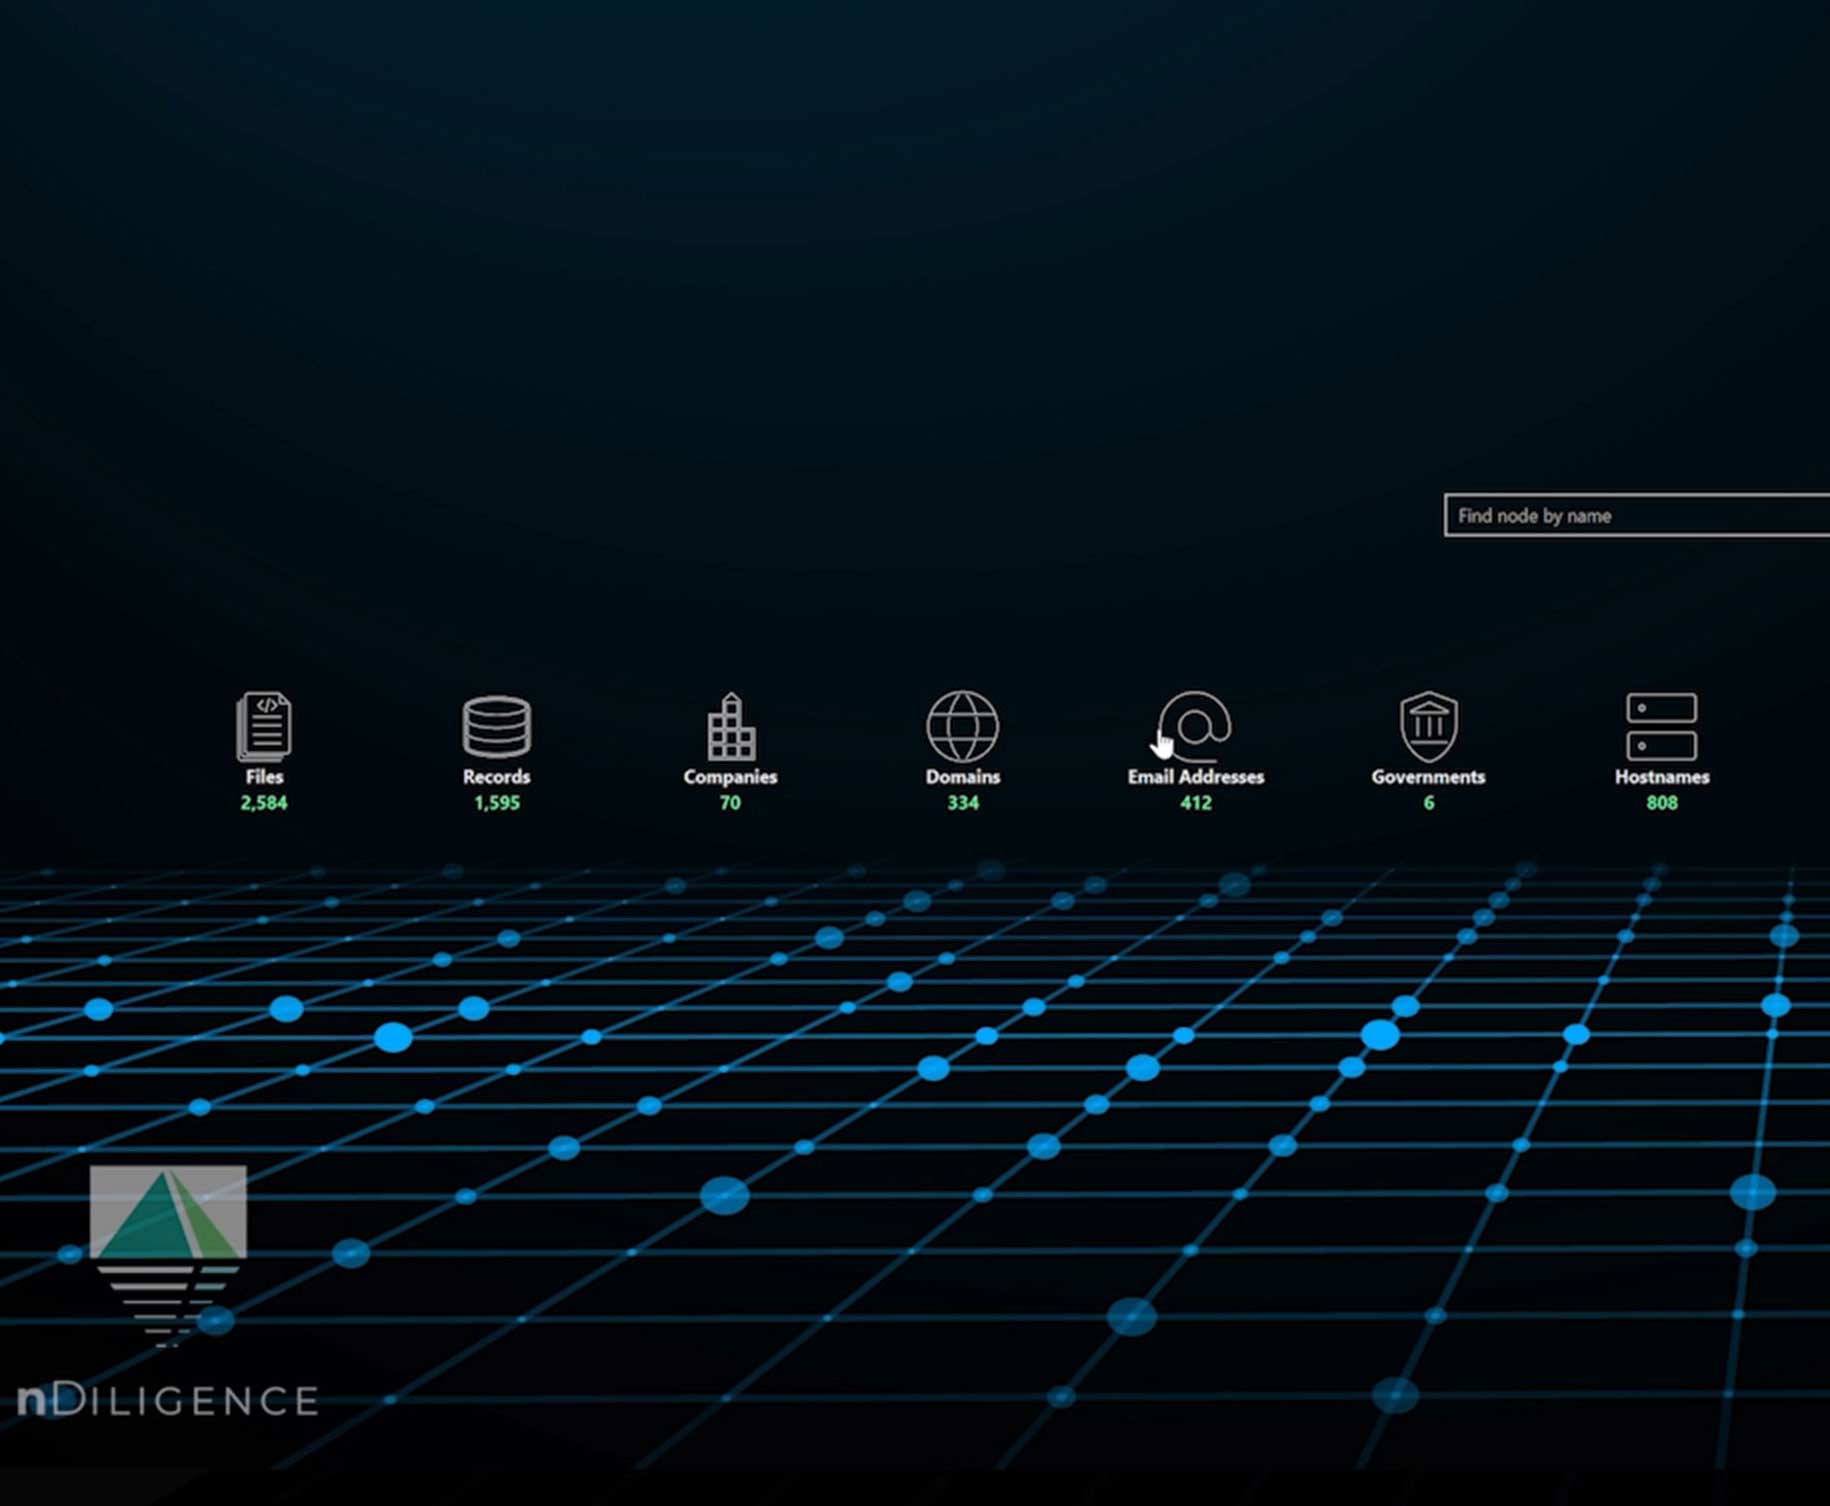
Unsere Plattform verwandelt Rohdaten in Dashboards, Profile und Visualisierungen, die verborgene Risiken aufdecken und komplexe Beziehungen sichtbar machen. Sehen Sie mit klaren, nachweisbasierten Erkenntnissen hinter die Oberfläche.

Entdecken Sie unsere Plattform noch heute.
Unsere Plattform verwandelt Rohdaten in Dashboards, Profile und Visualisierungen, die verborgene Risiken aufdecken und komplexe Beziehungen sichtbar machen. Sehen Sie mit klaren, nachweisbasierten Erkenntnissen hinter die Oberfläche.
SCVue
Die digitale
Lieferkette
Beleuchten Sie die Internet-Lieferkette, die in jeder Anwendung arbeitet.
SCVue entdecken.
SCVue zeigt, was Ihre Anwendungen tatsächlich laden und wohin die Daten tatsächlich gehen: Anbietererkennung, Profilierung des Laufzeitverhaltens, Kartierung der Datenflüsse und Entitätsauflösung, gelesen aus einer Erfassung dessen, was wirklich geladen wurde, statt aus Behauptungen abgeleitet.

SCVue entdecken.
SCVue zeigt, was Ihre Anwendungen tatsächlich laden und wohin die Daten tatsächlich gehen: Anbietererkennung, Profilierung des Laufzeitverhaltens, Kartierung der Datenflüsse und Entitätsauflösung, gelesen aus einer Erfassung dessen, was wirklich geladen wurde, statt aus Behauptungen abgeleitet.

Kartierung der Beteiligungskette
Eigentum,
aufgelöst
Wer die Unternehmen, von denen Sie abhängen, wirklich kontrolliert, und was mit ihnen kommt.
Entdecken Sie die Methode.
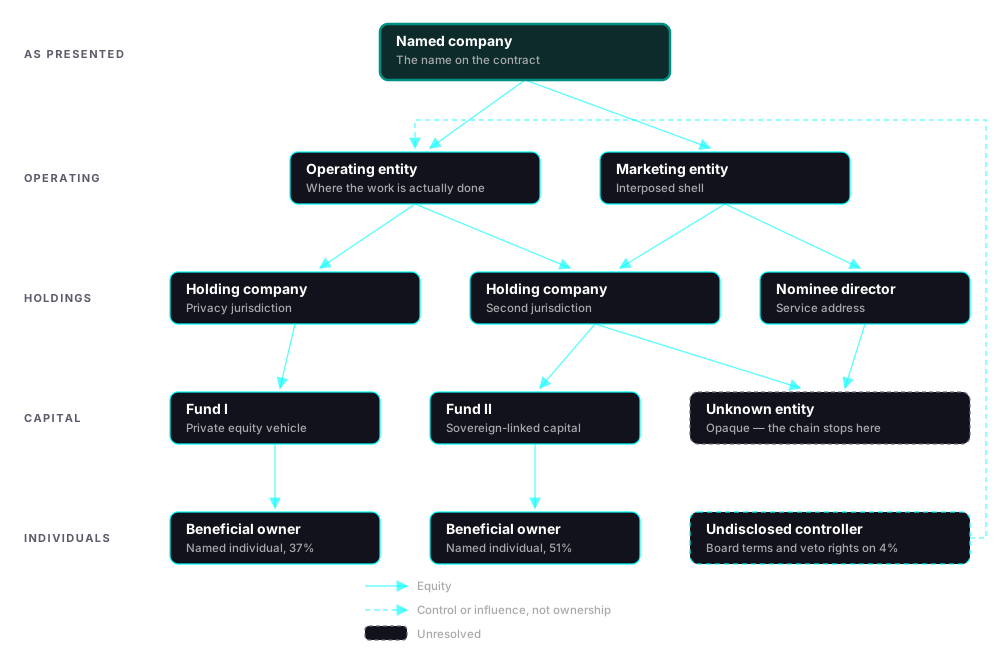
Die Kartierung der Beteiligungskette ist eine rekursive Untersuchungsmethode, die Eigentum, Kontrolle und Einfluss über geschichtete Unternehmensstrukturen auflöst und anschließend den Abhängigkeiten folgt, die in die andere Richtung laufen. Verschleierung ist bewusst in Schichten angelegt, sodass der vollständige Zyklus gegen jede Gesellschaft, jeden Investor und jeden Lieferanten wiederholt wird, den er zutage bringt.

Entdecken Sie die Methode.
Die Kartierung der Beteiligungskette ist eine rekursive Untersuchungsmethode, die Eigentum, Kontrolle und Einfluss über geschichtete Unternehmensstrukturen auflöst und anschließend den Abhängigkeiten folgt, die in die andere Richtung laufen. Verschleierung ist bewusst in Schichten angelegt, sodass der vollständige Zyklus gegen jede Gesellschaft, jeden Investor und jeden Lieferanten wiederholt wird, den er zutage bringt.

Leistungen
Expertenleistungen.
Verlässliche Ergebnisse.
Von Experten geführte Mandate, die analytische Befunde in Handeln übersetzen, einen strukturierten Austausch zwischen Unternehmen und staatlichen Stellen erleichtern und den rechtmäßigen Informationsaustausch über Jurisdiktionen hinweg unterstützen.
Entdecken Sie unsere Leistungen.
Von der Sorgfaltsprüfung bis zur forensischen Analyse schaffen unsere Untersuchungsleistungen Klarheit, wo Unsicherheit herrscht. Wir helfen global tätigen Unternehmen, Innentäterrisiken und Lieferkettenrisiken zu begegnen und Entscheidungen von großer Tragweite mit Sicherheit zu treffen.

Entdecken Sie unsere Leistungen.
Von der Sorgfaltsprüfung bis zur forensischen Analyse schaffen unsere Untersuchungsleistungen Klarheit, wo Unsicherheit herrscht. Wir helfen global tätigen Unternehmen, Innentäterrisiken und Lieferkettenrisiken zu begegnen und Entscheidungen von großer Tragweite mit Sicherheit zu treffen.

Lösungen
Zugeschnitten auf
Ihren Auftrag
Unsere Lösungen passen sich Ihrer Umgebung an und liefern Erkenntnisse, die auf die Risiken und Prioritäten zugeschnitten sind, die am meisten zählen.
Entdecken Sie unsere Lösungen.
nDiligence unterstützt Unternehmen mit komplexen globalen Lieferketten, öffentliche Auftragnehmer und Investoren, die in geopolitisch sensiblen Umgebungen tätig sind. Unsere Fähigkeiten erkennen Einflussnahme gegnerischer Akteure und Abhängigkeitsmuster, die herkömmliche Rahmen der Sorgfaltsprüfung übersehen.
Entdecken Sie unsere Lösungen.
nDiligence unterstützt Unternehmen mit komplexen globalen Lieferketten, öffentliche Auftragnehmer und Investoren, die in geopolitisch sensiblen Umgebungen tätig sind. Unsere Fähigkeiten erkennen Einflussnahme gegnerischer Akteure und Abhängigkeitsmuster, die herkömmliche Rahmen der Sorgfaltsprüfung übersehen.
Schulung
Schulung und
Zertifizierung
Wir bauen eine vertrauenswürdige Praxisgemeinschaft auf, durch standardisierte Schulung, berufliche Zertifizierung und eine gemeinsame analytische Methodik über Branchen und Jurisdiktionen hinweg.
Entdecken Sie die Schulungsangebote noch heute.
Unsere Zertifizierungsprogramme bilden Analysten in Threat Intelligence für Lieferketten aus, mit definierten Standards der Sorgfaltsprüfung und der nDiligence-Plattform. Die Schulung betont analytische Strenge, Interoperabilität und dauerhaftes institutionelles Lernen über Organisationen und internationale Partner hinweg.

Entdecken Sie die Schulungsangebote noch heute.
Unsere Zertifizierungsprogramme bilden Analysten in Threat Intelligence für Lieferketten aus, mit definierten Standards der Sorgfaltsprüfung und der nDiligence-Plattform. Die Schulung betont analytische Strenge, Interoperabilität und dauerhaftes institutionelles Lernen über Organisationen und internationale Partner hinweg.
Bericht
anfordern
Wir gehen reale Anwendungsfälle aus laufenden Mandaten durch, die zeigen, warum die Integrität der Lieferkette heute Aufmerksamkeit auf höchster Ebene und koordiniertes Handeln erfordert.

Abonnieren Sie, um über Entwicklungen zur Integrität der globalen Lieferkette und über Neuigkeiten von nDiligence informiert zu bleiben.
Copyright © 2026 nDiligence, Inc. Alle Rechte vorbehalten.