
Was lädt Ihre Software
tatsächlich?
Überblick
Woraus die Kette besteht, und warum Abhängigkeit zum Druckmittel wird.
Mehr erfahren 
Schichten
Acht Schichten, acht Verantwortliche und eine fast leere Spalte.
Mehr erfahren
Kontrolle
Eigentum ändert sich, ohne dass sich eine Codezeile ändert.
Mehr erfahren
Grenze
Neun Werkzeuge, die schon im Einsatz sind, und wo jedes aufhört.
Mehr erfahren
Kartierung
Erfassung, Auflösung, Zuordnung und Abgleich.
Die Kartierung der digitalen Lieferkette löst die Anbieter auf, von denen eine Anwendung wirklich abhängt, beobachtet in ihrem eigenen Verkehr statt aus einer Lieferantenliste übernommen, und löst diese Anbieter anschließend zu den Unternehmen, Eigentümern und Jurisdiktionen dahinter auf. Sie ist die Abhängigkeitsachse derselben Frage, die die Kartierung der Beteiligungskette zur Kontrolle stellt, angewandt auf Systeme statt auf Unternehmensstrukturen.
Dies ist der Text zur Methode. Drei begleitende Seiten tragen den Zusammenhang: woraus die Kette besteht in den Schichten, wie die Kontrolle über ein Stück davon wandert in wenn die Kontrolle den Besitzer wechselt, und wie weit die bestehenden Normen und Werkzeuge reichen in die bestehenden Werkzeuge hören vor dem Eigentum auf.


Die Verzweigung

Jenseits der Lieferantenliste
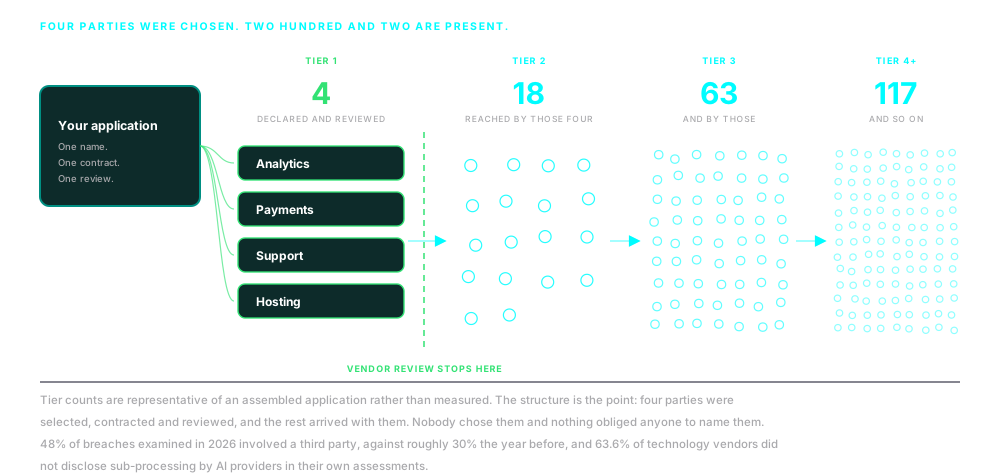

Das Problem
Die Lieferantenliste ist nicht die Lieferkette
Jede Organisation kann eine Liste ihrer Technologielieferanten vorlegen. Fast keine dieser Listen stimmt mit dem überein, was ihre Anwendungen tatsächlich tun. Die Abweichung ist selten Täuschung. Es liegt daran, dass eine Liste Entscheidungen festhält und eine Anwendung Verhalten, und beide beginnen sich an dem Tag zu trennen, an dem der Vertrag unterzeichnet wird.
Code, nach der Beschaffung hinzugefügt
Eine bei der Beschaffung freigegebene Lieferantenbasis, und ein Tag-Manager, ein Zustimmungswerkzeug oder eine Marketingplattform, die danach etwas hinzufügt. Code erreicht die Produktion ohne Vertrag, ohne Prüfung und ohne dass jemand entschieden hätte, dass er dort sein soll.
Nicht offengelegte Unterauftragsverarbeiter
Der benannte Anbieter erbringt die Leistung über eine Partei, die die Offenlegung nicht benennt. Der Vertrag zeigt auf jemanden, den Sie prüfen können; die Daten erreichen jemanden, den Sie nicht sehen können.
Zwischenschichten der Infrastruktur
DNS, Content-Delivery, Hosting und Cloud-Mandanten setzen Parteien in den Datenpfad, die niemals jemandes Lieferant waren. Niemand hat sie beschafft, also hat niemand sie geprüft.
Geerbte Abhängigkeiten
Ein beim Build gezogenes Paket bringt seine eigenen Abhängigkeiten mit, und deren. Die vierte Ebene kommt mit der ersten, sie kommt, ohne dass eine Entscheidung getroffen wird, und nichts verpflichtet jemanden, sie zu benennen.

Methode
Mit einer Liste zu beginnen kann immer nur die Liste prüfen
Die Arbeit beginnt daher mit dem, was das System tut, und die Lieferantenliste wird zu einem der geprüften Gegenstände statt zur Grenze der Untersuchung. Dieselben sechs Schritte laufen dann gegen jeden Anbieter, den die Nachweise zutage bringen.
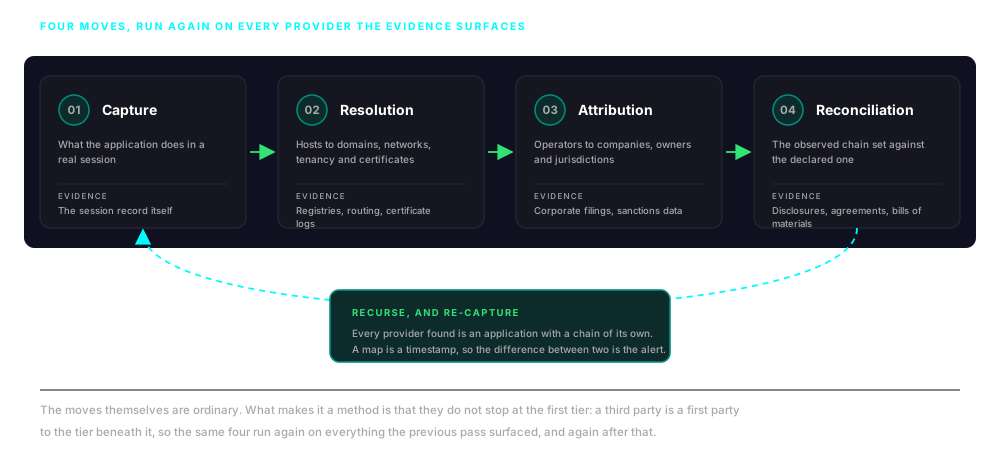
01
Erfassung
Aufzeichnen, was die Anwendung in einer echten Sitzung tatsächlich tut: jede Anfrage und jede Weiterleitung, jedes Laden von Skript, Stil, Medien und Daten, jedes Cookie und jeden Schreibvorgang in den Speicher, und jede nach außen gesandte Nutzlast. Nachweise werden erfasst, nicht aus einem Manifest abgeleitet.
02
Auflösung
Beobachtete Hosts zu Domains auflösen, Adressen zu Netzen und Cloud-Mandanten, und Verbindungen zu den Zertifikaten, die sie sichern. Die Analyseeinheit ist nicht mehr die URL, sondern der Betreiber dahinter, wobei die Unklarheit, die geteilte oder vorgeschaltete Infrastruktur mitbringt, festgehalten und nicht wegdefiniert wird.
03
Zuordnung
Jeden Betreiber zu einem Unternehmen auflösen, und das Unternehmen zu seinen Eigentümern, seinen Kontrollierenden und der Jurisdiktion, deren Recht für die Daten gilt, die es verarbeitet. Hier übergibt die digitale Kette an die Beteiligungskette.
04
Abgleich
Die beobachtete Kette der erklärten gegenüberstellen: der Liste von Unterauftragsverarbeitern, dem Auftragsverarbeitungsvertrag, dem Prüfbericht, der Software-Stückliste, der Beschaffungsunterlage. Eine Abweichung in jede Richtung ist ein Befund.
05
Rekursion
Jeder Anbieter, der auftaucht, ist selbst eine Anwendung mit einer eigenen Kette. Ein Dritter ist eine erste Partei für die Ebene unter ihm, die Kette reicht bis zur n-ten Partei statt bis zur dritten, und die Exposition wird den ganzen Weg zurück bis zu Ihnen geerbt.
06
Veränderung über Zeit
Eine Erfassung ist ein Zeitstempel, kein Zustand. Eine Freigabe, eine geänderte Marke, eine Übernahme schreiben die Kette ohne Vorwarnung um, daher werden Erfassungen wiederholt und verglichen, und was sich geändert hat, wird so genau gelesen wie das, was da ist.
Die Achse der Beobachtung
Wenn die Papiere und die Erfassung auseinandergehen, ist die Erfassung das, was geschehen ist
Ein Fragebogen liefert, was ein Anbieter glaubt, beabsichtigt oder schriftlich zu geben bereit ist. Eine Erfassung liefert, was sein Code getan hat. Wenn beide auseinandergehen, ist die Abweichung das Wertvollste im ganzen Mandat, und sie ist meist keine Lüge. Sie ist ein in Eile hinzugefügtes Tag, eine weiter oben aktualisierte Bibliothek, ein nach der letzten Prüfung gewechselter Unterauftragsverarbeiter.
Deshalb beginnt die Methode nicht mit dem Fragen. Die Beobachtung ist der primäre Nachweis, und die Erklärungen sind die Behauptung, die geprüft wird. Umgekehrt geführt kann die Übung nur die Papiere bewerten.
Was die Beobachtung ergibt, ist bestimmt: welche Anbieter kontaktiert werden, in welcher Reihenfolge, unter wessen Zertifikaten und aus welchen Netzen; was an jeden von ihnen gesandt wird und ob es Kennungen trägt; was innerhalb der Seite ausgeführt wird und was es erreichen darf; und welche der Kontrollen, die all das begrenzen würden, tatsächlich angewandt wurden.

Eine Quelldomain, aufgelöst in mehr als hundert Domains und Hosts Dritter, beobachtet in einer einzigen Sitzung. SCVue entdecken, die Plattform, auf der diese Methode läuft.

Die Achse der Zuordnung
Eine Domain ist keine Partei
Zu wissen, dass eine Anwendung hundert Hosts lädt, ist ein Verzeichnis, noch keine Erkenntnis. Der Befund entsteht, wenn jeder Host zu einem Betreiber, jeder Betreiber zu einem Unternehmen und jedes Unternehmen zu den Personen und der Jurisdiktion dahinter aufgelöst wird. Bis dahin haben Sie eine Namensliste, und eine Namensliste trägt keine Entscheidung.
Die Zuordnung ist auch die Stelle, an der Konzentration messbar wird. Zwanzig verschiedene Lieferanten, die auf dieselben drei Eigentümer zurückführen, sind keine gestreute Lieferantenbasis; sie sind eine Abhängigkeit mit zwanzig Schildern. Das Maß, das zählt, ist Konzentration gegen Ersetzbarkeit, und keines von beiden ist auf der Domainebene sichtbar.
Es ist außerdem der Punkt, an dem die beiden Methoden zusammentreffen. Sobald hinter einem Betreiber ein Unternehmen steht, ist die Frage keine technische mehr, sondern eine des Eigentums: geschichtete Beteiligungen, Herkunft der Finanzierung, Einfluss über Vertragsbedingungen statt über Kapital. Das ist die Kartierung der Beteiligungskette, angewandt auf die Parteien, die diese Methode zutage bringt.

Die Zuordnung setzt sich nach oben fort, durch die Unternehmensstruktur hinter jedem Anbieter. Kartierung der Beteiligungskette lesen.
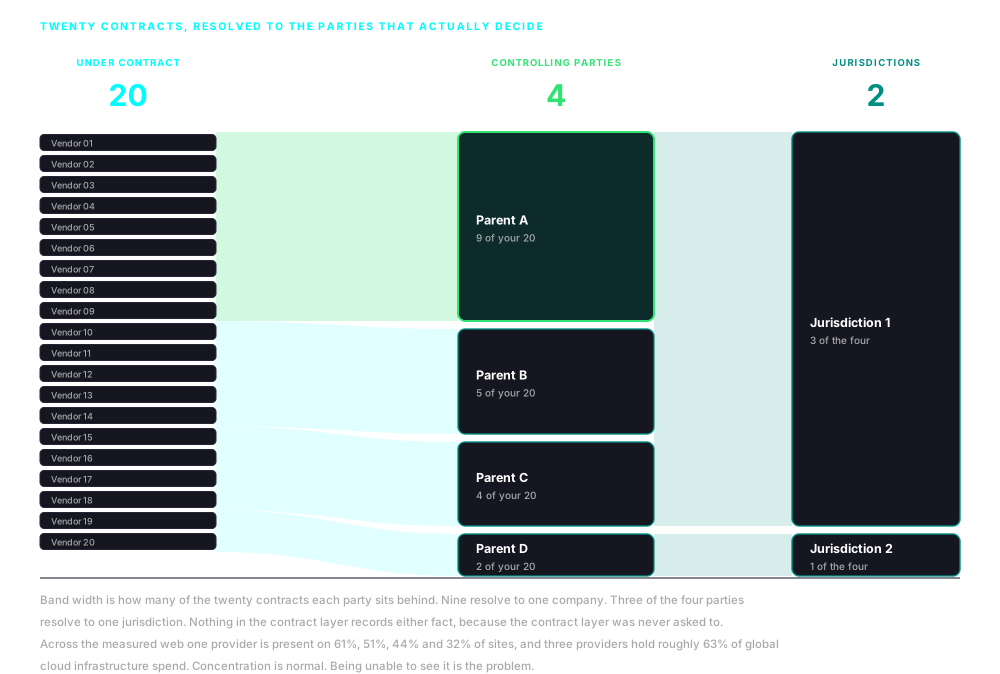
Zwanzig Verträge, vier kontrollierende Parteien, zwei Jurisdiktionen. Konzentration ist auf der Vertragsebene unsichtbar, weil die Vertragsebene sie nicht festhält.
Auflösung
Keine einzelne Quelle löst einen Host zu einem Unternehmen auf
Das ist der Schritt, der entscheidet, ob der Rest überhaupt etwas wert ist, und derjenige, der am ehesten scheitert. Registrierungsdaten sind nicht mehr, was sie waren: 2024 wies rund 89 % der generischen Domains oberster Ebene keinen erkennbaren Inhaber in den öffentlichen Daten aus, gegenüber etwa 24 % vor der Änderung der Datenschutzregeln. Stattdessen werden vier Quellen gemeinsam genutzt.
Zertifikate
Das Zertifikat, das eine Verbindung sichert, trägt einen Aussteller, einen Inhaber und alle weiteren Namen, die es abdeckt. Diese Alternativnamen verbinden regelmäßig Hosts, die sonst sichtbar nichts teilen, und Transparenzprotokolle machen die Ausstellungshistorie einer Domain zu einer öffentlichen Angabe statt zu einer Frage, die man stellen muss.
Netze und Mandanten
Eine Adresse gehört zu einer Zuteilung, eine Zuteilung zu einem autonomen System, und ein autonomes System zu einer Organisation. Erweist sich das Netz als geteilter Cloud- oder Auslieferungsbestand, ist die ehrliche Antwort der Anbieter und nicht der Kunde, und genau so wird es festgehalten.
Historie von Namen und Hosting
Auflösungshistorie, Delegationseinträge, Mail- und Infrastrukturkonfiguration, und die Art, wie sich eine Gruppe von Hosts über die Zeit gemeinsam bewegt. Anbieter wechseln ständig die Infrastruktur, und das Muster, nach dem sich eine Gruppe von Namen ändert, ist häufig kennzeichnender als jeder einzelne Eintrag darin.
Unternehmensregister
Was die technischen Nachweise ergeben, wird anschließend in Handelsregister, Einreichungen, Finanzierungsunterlagen und Sanktions- und Aufsichtsdaten getragen. Hier wird ein Name zu einem Unternehmen mit Eigentümern und einer geltenden Jurisdiktion, und hier wird die Arbeit zur gleichen operativen Methodik wie die Kartierung der Beteiligungskette.
Manche Hosts lösen sich nur bis zu der Infrastruktur vor ihnen auf
Content Delivery Networks, Reverse Proxys und Multi-Tenant-Hosting bedeuten, dass eine beobachtete Adresse vor einem Ursprung stehen kann, der jemand völlig anderem gehört, und keine Technik löst das in jedem Fall auf. Daher wird jede Zuordnung mit den Nachweisen festgehalten, die sie stützen, und mit einer Verlässlichkeit, die diese Nachweise abbildet, und es gibt einen ausdrücklichen Zustand der Unbestimmtheit. Ein Anbieter, der nur bis zu der Infrastruktur vor ihm aufgelöst werden konnte, wird genau so berichtet, benannt, und als Frage offengelassen, die es wert ist, direkt gestellt zu werden. Eine Bewertung, die still ein Auslieferungsnetz zum Lieferanten befördert oder eine geteilte Adresse zum Unternehmen, ist deutlich schlechter als eine, die sagt, dass die Spur kalt wurde und wo.
Seit März 2025 ist es Pflicht zu wissen, was Ihre Zahlungsseiten laden
In einem Bereich ist die Pflicht bereits genau bestimmt. Seit März 2025 verlangen die Anforderungen 6.4.3 und 11.6.1 von PCI DSS von jedem, der eine Zahlungsseite betreibt, ein Verzeichnis jedes dort ausgeführten Skripts zu führen, für jedes eine schriftliche Begründung festzuhalten, es zu genehmigen und unbefugte Änderungen zu erkennen. Das ist eine Pflicht zu wissen, was tatsächlich lädt, und sie ist durchsetzbar. Sie hört beim Skript auf und sagt nichts darüber, wer das Ziel betreibt, mit dem das Skript spricht, und genau dort setzt diese Methode fort. Die weitere Pflicht kommt parallel: Die Executive Order 14117, umgesetzt als 28 CFR Teil 202, verlangt, die Parteien hinter einem mittelbaren ausländischen Zugang zu umfangreichen sensiblen Daten zu bestimmen; Artikel 28 DSGVO macht die Beauftragung eines Unterauftragsverarbeiters zu einem dokumentierten und genehmigten Vorgang statt zu einem Umsetzungsdetail; DORA erweitert diese Erwartung auf Finanzunternehmen und die Unterbeauftragungsketten unterhalb ihrer IKT-Dienstleister, und die ersten kritischen IKT-Drittdienstleister wurden Ende 2025 formell benannt, wodurch die Konzentration selbst unter Aufsicht gestellt wird; und NIS2 bringt die Sicherheit der Lieferkette in den Anwendungsbereich von Organisationen, die sich nie als Technologieunternehmen verstanden haben. Jede dieser Vorschriften setzt voraus, dass eine Organisation sagen kann, wovon ihre Anwendungen abhängen. Ein Unterauftragsverarbeiter, der in einer vorgeschriebenen Offenlegung erscheinen müsste und dort fehlt, ist selbst der Befund.
Grundsätze
Drei Regeln entscheiden, was als Befund zählt
Jede Organisation ab einer gewissen Größe führt bereits eine Prüfung Dritter durch, und das meiste davon ist gewissenhafte Arbeit. Diese drei Regeln bestimmen die Nachweise hier.
Nachweis vor Attestierung
Jeder Befund lässt sich auf ein erfasstes Erzeugnis zurückführen: eine Anfrage, eine Antwort, ein Zertifikat, eine Nutzlast. Jedes davon kann von jemandem erneut geprüft werden, der der Schlussfolgerung widerspricht. Eine Attestierung kann nicht erneut geprüft werden. Sie kann nur geglaubt werden oder nicht.
Die Abwesenheit ist ein Nachweis
Der Anbieter, der in der Erfassung sein sollte und nicht da ist, sagt so viel wie der, der da ist. Ein erklärter Unterauftragsverarbeiter, der nie kontaktiert wurde, eine fehlende Integritätskontrolle genau dort, wo das Risiko am höchsten ist, eine unveränderte Offenlegungsliste, während sich die Anwendung offenkundig verändert hat. Jedes davon ist eine Frage, die es wert ist, gestellt zu werden.
Der Umfang folgt der Exposition, nicht dem Vertrag
Die übliche Prüfung deckt die Parteien ab, mit denen Sie einen Vertrag haben, denn das sind die Parteien, denen Sie einen Fragebogen schicken können. Exposition hält sich nicht an diese Grenze, und die Ebenen, die das meiste Risiko tragen, sind meist die, die überhaupt keine Beziehung zu Ihnen haben.

Arbeitsergebnis
Das Arbeitsergebnis ist eine Karte mit angehängten Nachweisen
Das Arbeitsergebnis ist eine kartierte digitale Lieferkette: die Anbieter, mit denen eine Anwendung tatsächlich Kontakt hat, aufgelöst zu Betreibern, Unternehmen, Eigentümern und geltenden Jurisdiktionen, wobei die beobachtete Kette der erklärten gegenübergestellt und jede Abweichung in beide Richtungen aufgeführt wird. Konzentration und Ersetzbarkeit werden für die Knoten bewertet, die zählen, und die Nachweise hängen an jedem Befund statt hinter ihm zu liegen.
Es ist mit Zeitstempel versehen und wiederholbar. Jeder Befund benennt die Erfassung, aus der er stammt, sodass dieselbe Sitzung erneut geprüft und eine spätere Erfassung mit ihr verglichen werden kann, um zu zeigen, was sich bewegt hat. Wo ein Anbieter über eine bestimmte Schicht hinaus nicht zugeordnet werden konnte, wird das klar gesagt und der unaufgelöste Knoten benannt, damit die Folgefrage eine Adresse hat.
Das ergibt Indizien, keine Beweise. Ein Anbieter in einer nachteiligen Jurisdiktion ist eine Exposition, die abzuwägen ist, und kein Urteil, auf das zu handeln wäre, und es wird so vorgelegt, mit Herkunft und Verlässlichkeit versehen, damit man darüber streiten kann und nicht bloß glauben muss.
Der Umfang wird neben den Befunden angegeben. Was beobachtet wurde, ist das, was gelaufen ist, auf den in dieser Sitzung beschrittenen Wegen. Ein Anbieter, der nur von einem Server aus erreicht wird, hinterlässt in einer Sitzung auf der Clientseite keine Spur und wird stattdessen über die Offenlegung oder über eine direkte Frage verfolgt. Der übliche grenzüberschreitende Betrieb wird von der Exposition getrennt, die wirklich eine Entscheidung verlangt, denn fast jede Anwendung berührt mehrere Jurisdiktionen, und dies als Befund zu behandeln erzeugt Rauschen. Eine Anwendung, deren beobachtete Kette mit ihrer erklärten übereinstimmt, ohne einen unzugeordneten Betreiber, ist ein echtes Ergebnis und wird als solches berichtet.

Anwendungen
Die operative Methodik ändert sich nicht von Mandat zu Mandat
Nur die Anwendung ändert sich und die Entscheidung, die darauf ruht. Dies sind die Fälle, in denen dieselbe Arbeit am häufigsten beauftragt wird.
Prüfung von Lieferanten und Plattformen
Vor der Unterschrift und danach erneut: was die Plattform tatsächlich lädt, zu wem sich diese Anbieter auflösen, und welche davon der Vertrag nie erwähnt hat.
Offenlegung und regulatorische Arbeit
Register von Unterauftragsverarbeitern, Auftragsverarbeitungsverträge und Bewertungen von Übermittlungen, geprüft gegen das beobachtete Verhalten statt gegen die letzte Fassung des Registers.
Bewertung des Datenflusses
Wohin Kennungen, Nutzlasten und Telemetrie tatsächlich gehen, welche Jurisdiktionen sie dafür überschreiten, und welches Recht für sie gilt, sobald sie angekommen sind.
Transaktionen
Der Technologiebestand eines Ziels, von außen gelesen, bevor Zugang gewährt wird, einschließlich der Abhängigkeiten, die sein eigenes Entwicklungsteam nie erfasst hat.
Integrität von Inhalten und Plattform
Feststellen, welche Parteien in der Lage sind, auf das einzuwirken, was ein Medienhaus, eine Kampagne oder ein öffentlich zugänglicher Dienst einem Publikum vorsetzt, und ob der Betreiber jede von ihnen bewusst akzeptiert hätte.
Kontinuierliche Überwachung
Wiederkehrende Erfassungen für die Anwendungen, die am meisten zählen, wobei die Änderung zwischen ihnen die Warnung ist: ein neuer Anbieter, ein anderer Eigentümer, eine verschwundene Kontrolle.
Eine Abhängigkeit bedeutet nichts, solange man nicht weiß, wer dahinter steht
Ein einzelner Lieferant ist ein Beschaffungsproblem, wenn er ein gewöhnlicher Marktteilnehmer ist, und ein wesentliches Risiko für das Geschäft, wenn er von einer Partei kontrolliert wird, die an Ihrem Scheitern interessiert ist. An der Abhängigkeit ändert sich zwischen diesen beiden Fällen nichts. Nur ihre Bedeutung ändert sich, und ihre Bedeutung ist eine Funktion davon, wer dahinter steht. Diese Methode löst Abhängigkeit nach unten auf, über die Anbieter, von denen ein System abhängt. Die Kartierung der Beteiligungskette löst Kontrolle nach oben auf, über die Strukturen, denen sie gehören.

Bericht
anfordern
Wir gehen reale Anwendungsfälle aus laufenden Mandaten durch, die zeigen, warum die Integrität der Lieferkette heute Aufmerksamkeit auf höchster Ebene und koordiniertes Handeln erfordert.

Abonnieren Sie, um über Entwicklungen zur Integrität der globalen Lieferkette und über Neuigkeiten von nDiligence informiert zu bleiben.
Copyright © 2026 nDiligence, Inc. Alle Rechte vorbehalten.