
Jede Schicht gehört
jemand anderem
Überblick
Woraus die Kette besteht, und warum Abhängigkeit zum Druckmittel wird.
Mehr erfahren 
Schichten
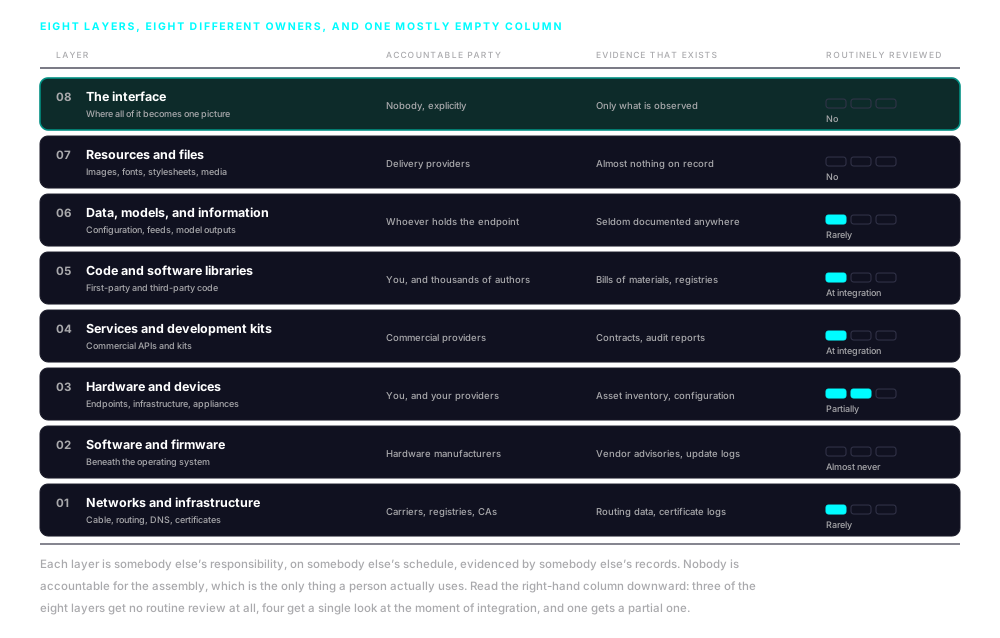
Acht Schichten, acht Verantwortliche und eine fast leere Spalte.
Kontrolle
Eigentum ändert sich, ohne dass sich eine Codezeile ändert.
Mehr erfahren
Grenze
Neun Werkzeuge, die schon im Einsatz sind, und wo jedes aufhört.
Mehr erfahren
Kartierung
Erfassung, Auflösung, Zuordnung und Abgleich.
Mehr erfahren
Die digitale Lieferkette ist nicht eine Kette. Sie ist eine Menge überlappender, voneinander abhängiger Ketten, die gleichzeitig durch jeden Technologiestapel der Welt laufen. Die Schichten sind technisch verschieden und in ihren Abhängigkeiten eng gekoppelt, und eine Änderung an einer von ihnen wandert vorwärts durch alles, was darauf gebaut ist.
In welcher Schicht ein Befund liegt, bestimmt, was dagegen getan werden kann. Wie die Schichten zusammenwirken, ist das, was den Befund überhaupt erzeugt hat.


Der Stapel

Wem jede Schicht gehört

Struktur
Acht Schichten liegen zwischen einer Anfrage und dem, was eine Person sieht
Vom Kabel im Boden bis zum Bild auf dem Schirm. Jede Schicht hängt von den darunterliegenden ab, und jede liegt in der Verantwortung einer anderen Gruppe von Parteien, geprüft nach einem anderen Zeitplan, von Menschen, die selten miteinander sprechen.
01
Netze und Infrastruktur
Kabel, Glasfaser, Funkspektrum, Satellit, Vermittlungstechnik und die Rechenzentren, die alles andere beherbergen. Über dem Physischen liegt das Logische: das Namenssystem, das eine Adresse in ein Ziel verwandelt, das Routing-Protokoll, das den Weg bestimmt, und die Zertifizierungsstellen, auf denen jede gesicherte Verbindung ruht. Ein gekaperter Weg oder ein betrügerisch ausgestelltes Zertifikat setzt eine Partei in den Pfad, die die darüber liegende Anwendung nicht erkennen kann. Das Schloss erscheint weiterhin.
02
Software und Firmware
Die eingebettete Software, die das Verhalten der Hardware steuert, unterhalb des Betriebssystems in Netztechnik, Servern, Endgeräten und industrieller Hardware. Sie wird von Herstellern geschrieben, selten der Prüfung unterzogen, die für Anwendungscode gilt, und über Kanäle aktualisiert, die die meisten Organisationen nicht beobachten. Sie überlebt außerdem fast alles, was mit den Schichten darüber geschieht.
03
Hardware und Geräte
Das Gerät, auf das eine Person tatsächlich sieht, die Server hinter jedem Anbieter der Kette, die Geräte dazwischen, und die wachsende Menge industrieller, gebäudetechnischer, medizinischer und versorgungstechnischer Systeme, die heute browserbasierte Bedienoberflächen bieten. Diese Oberflächen werden aus derselben Lieferkette montiert wie jede andere Webanwendung, und die Entscheidungen, die aus dem getroffen werden, was sie anzeigen, haben physische Folgen.
04
Dienste und Entwicklungsbaukästen
Die kommerziellen APIs und Entwicklungsbaukästen, die Organisationen einbinden statt selbst zu bauen. Ein SDK ist keine passive Datenverbindung; es ist ausführbarer Code, der mit den Rechten der Anwendung läuft, die ihn beherbergt. Die Organisation hat Version eins bei der Einbindung geprüft. Der Anbieter liefert Version vierzehn aus, mit deutlich weiteren Fähigkeiten, an alle, die je eine Version eingebunden haben.
05
Code und Softwarebibliotheken
Eigener Code und der deutlich größere Bestand fremden Codes, der von außen hereingeholt wird. Ein Teil davon wird in die Anwendung kompiliert und auf die gewählte Version festgelegt. Ein großer Teil nicht: Er liegt bei anderen Parteien und wird von deren Systemen geladen, wenn die Anwendung läuft, und deshalb beschreibt eine Stückliste, die eine Aufzeichnung des Montierten ist, ihn nicht.
06
Daten, Modelle und Informationen
Anwendungen laden nicht nur Code. Sie laden Konfiguration, Funktionsschalter, Inhaltsströme, Lokalisierungstexte, API-Antworten und zunehmend die Ausgaben von Modellen, die Dritte betreiben. Jede davon ist eine Eingangsgröße der Lieferkette, die die Anwendung verarbeitet und in den meisten Fällen auf den Schirm bringt. Sie ist außerdem die am wenigsten dokumentierte Schicht des Stapels: Es gibt selten eine Aufzeichnung, welche Endpunkte eine Anwendung abfragt, und noch seltener, wem sie gehören, und Modellanbieter sind als Klasse von Unterauftragsverarbeitern schneller aufgetreten, als die Offenlegungspraxis sich auf sie eingestellt hat.
07
Ressourcen und Dateien
Bilder, Schriftarten, Stilvorlagen, Video, Audio und Dokumente. Nicht ausführbar, und dennoch nicht passiv: Eine Stilvorlage entscheidet, was sichtbar ist und was verdeckt wird, eine Schriftart entscheidet, welche Zeichen gezeichnet werden, ein Bild trägt Information unmittelbar in das Urteil einer Person, und ein über eine Anwendung ausgeliefertes Dokument wird als das Original gelesen, weil nichts auf der Seite etwas anderes andeutet.
08
Die Oberfläche
Alle Schichten darunter laufen hier zusammen, in dem einen Bild, das eine Person liest und auf dessen Grundlage sie handelt. Es ist der einzige Ort, an dem die montierte Kette als Ganzes sichtbar ist, und es ist der Ort, auf den kein verbreitetes Rahmenwerk schaut. Jedes wurde gebaut, um zu bestätigen, dass einzelne Bauteile wie festgelegt funktionieren, und eine Montage ist kein Bauteil.
Als System
Die Exposition entsteht aus dem Zusammenwirken der Schichten
Code hängt von Daten ab. Daten wandern über Netze. Netze leiten über Hardware. Hardware führt Firmware aus. Dienste verbrauchen und erzeugen die Daten, auf die Code wirkt. Ressourcen werden von Anbietern ausgeliefert, die selbst Netze aus Hardware mit Firmware sind. Eine Änderung an einer Schicht breitet sich über alle darüber liegenden Schichten aus, die von ihr abhängen.
Die Angriffsfläche ist also nicht die Summe der Schwächen jeder einzeln betrachteten Schicht. Sie ist die Menge der Wege, über die eine Änderung an einer Schicht über mehrere andere die Oberfläche erreicht. Genau das sollen Werkzeuge auf Bauteilebene übersehen: Die Änderung ist verteilt, die Nachweise sind über Schichten verstreut, die verschiedenen Parteien gehören, und das montierte Ergebnis ist nur dort sichtbar, wo sie zusammenlaufen.

Die Schichten, wie sie in einer beobachteten Sitzung erscheinen, und nicht als Architekturschema. Die Methode der Kartierung lesen.

Nachweise
Manche Schichten hinterlassen eine Aufzeichnung. Mehrere hinterlassen fast keine.
Keine einzelne Quelle deckt den Stapel ab. Vier Nachweisbestände kommen zusammen nahe heran, und jeder wurde von anderen Menschen aus anderen Gründen zusammengetragen. Der größte Teil des Werts liegt an den Stellen, an denen sie sich widersprechen.
Beobachtetes Verhalten
Was die Anwendung tatsächlich getan hat: die Anfragen, die sie stellte, den Code, den sie ausführte, die Nutzlasten, die sie sandte, den Speicher, den sie beschrieb. Primärer Nachweis für die Schichten Code, Daten, Ressourcen und Dienste, und die einzige Quelle, die die Montage statt ihrer Teile zeigt.
Technische Register
Domainregistrierung, Adressvergabe, Routing-Ankündigungen, Zertifikatstransparenz und Hosting-Einträge. Diese verwandeln einen beobachteten Host in einen benannten Betreiber, und sie sind der Weg, auf dem die Netzschicht zu etwas wird, worüber eine Person nachdenken kann.
Erklärungen und Verträge
Listen von Unterauftragsverarbeitern, Auftragsverarbeitungsverträge, Prüfberichte, Stücklisten und Beschaffungsunterlagen. Nicht der Ausgangsbefund, sondern die Behauptung, die geprüft wird. Wo eine Offenlegung vorgeschrieben ist, ist ein Auslassen selbst meldepflichtig.
Unternehmensregister
Handelsregister, Einreichungen, Finanzierungsunterlagen, Sanktions- und Aufsichtsdaten. Diese führen von einem Betreiber weiter zu einem Unternehmen, seinen Eigentümern und der Jurisdiktion, deren Recht bestimmt, was es mit Ihren Daten tut. Die Kartierung der Beteiligungskette übernimmt von dort.
Eine Sitzung durchquert alle acht Schichten gleichzeitig
Keine Organisation kann acht Schichten prüfen, die hunderten Parteien gehören, und keine muss es. Eine einzige erfasste Sitzung hält jede Partei fest, mit der die montierte Anwendung tatsächlich Kontakt hatte, über alle acht Schichten gleichzeitig, ohne von einer von ihnen eine Liste zu verlangen. Diese Parteien zu den Unternehmen dahinter aufzulösen und das Ergebnis dem gegenüberzustellen, was erklärt wurde, ist die Methode.

Bericht
anfordern
Wir gehen reale Anwendungsfälle aus laufenden Mandaten durch, die zeigen, warum die Integrität der Lieferkette heute Aufmerksamkeit auf höchster Ebene und koordiniertes Handeln erfordert.

Abonnieren Sie, um über Entwicklungen zur Integrität der globalen Lieferkette und über Neuigkeiten von nDiligence informiert zu bleiben.
Copyright © 2026 nDiligence, Inc. Alle Rechte vorbehalten.