
Kontrolle wechselt den Besitzer
ohne Unterschrift
Überblick
Woraus die Kette besteht, und warum Abhängigkeit zum Druckmittel wird.
Mehr erfahren 
Schichten
Acht Schichten, acht Verantwortliche und eine fast leere Spalte.
Mehr erfahren
Kontrolle
Eigentum ändert sich, ohne dass sich eine Codezeile ändert.
Grenze
Neun Werkzeuge, die schon im Einsatz sind, und wo jedes aufhört.
Mehr erfahren
Kartierung
Erfassung, Auflösung, Zuordnung und Abgleich.
Mehr erfahren
Ein Stück Ihrer digitalen Lieferkette kann den Besitzer wechseln, ohne dass sich eine Codezeile ändert. Die Domain löst gleich auf. Das Skript hat denselben Hash. Der Verkehr sieht identisch aus, weil er identisch ist. Geändert hat sich, wer entscheidet, was dieses Bauteil als Nächstes tut, und nichts von dieser Entscheidung ist in einer Netzerfassung sichtbar.
Die Kompromittierung kommt, wenn sie kommt, Monate oder Jahre später über einen Kanal, dem schon vertraut wurde. Und die Frage, die sie erkannt hätte, war nie eine technische. Sie lautete: Wer hat dies gekauft, wann, und von wem.


Der Mechanismus

Jede dieser Übertragungen ist irgendwo auf Papier festgehalten
Jede hinterlässt irgendwo eine dokumentierte Aufzeichnung. Einen Kaufvertrag, einen Registereintrag, eine Änderung von Berechtigungen, eine Personalakte. Keine erzeugt ein Paket, eine Warnung oder einen anderen Hash, und genau deshalb liegt die Überwachung, die sie erkennen würde, nicht im Netz.
01
Die Ressource wird gekauft
Eine Domain, eine Code-Ablage, ein Paket, eine Erweiterung oder das Unternehmen hinter einem davon wechselt den Besitzer. Die installierte Basis und das angesammelte Vertrauen sind häufig der Zweck des Kaufs und nicht ein Nebenprodukt. Forschende beschreiben den Erwerb etablierter Browser-Erweiterungen gerade wegen ihrer vorhandenen Nutzenden inzwischen als festes Geschäftsmodell und nicht als Folge einzelner Vorfälle.
02
Veröffentlichungsrechte werden übergeben
Einem unbezahlten Betreuer eines Pakets, von dem tausende Organisationen abhängen, bietet ein Unbekannter Hilfe an, und er nimmt sie an. In den großen Registern verlangt das keine Identitätsprüfung der eintretenden Partei über die Kontrolle einer E-Mail-Adresse hinaus, keine Wartezeit und keine Mitteilung an irgendjemanden weiter unten. Es ist ein einzelner Befehl.
03
Vertrauen wird aufgebaut
Eine Identität leistet über Monate oder Jahre echte, nützliche Arbeit, wird nach Verdienst befördert und ist dann in der Lage, zu veröffentlichen, was sie möchte. Es gibt keinen betrügerischen Schritt zu entdecken, denn jeder Schritt ist echt bis zum letzten. Steht der bestehende Betreuer unter Druck, beschleunigt eine abgestimmte Kampagne scheinbar unabhängiger Stimmen, die auf einen Mitbetreuer drängen, den Vorgang.
04
Die Menschen im Inneren wechseln
Der Entwickler mit Schreibrechten, der Auftragnehmer mit Zugang zur Auslieferung, der Administrator bei einem Anbieter drei Ebenen tiefer. An ihrem Zugang ändert sich nichts, denn ihr Zugang war immer rechtmäßig. Was sich ändert, sind ihre Umstände, ihr Arbeitgeber, ihre Anreize, oder wer ein Druckmittel gegen sie hat, und nichts davon ist von außerhalb der Organisation zu beobachten, die sie beschäftigt.

Außerhalb des Netzes
Die Aufzeichnungen, die zählen, liegen außerhalb des Netzes
Jeder Mechanismus auf dieser Seite erzeugt eine Aufzeichnung. Unternehmen lassen sich eintragen und reichen ein. Domains werden übertragen, und Registrare halten es fest. Änderungen des Eigentums an Code-Ablagen und Registern werden in Mitgliederlisten und Paket-Metadaten geschrieben. Root-Programme verlangen die Meldung genau solcher Änderungen. Sanktionen und Aufsichtsmaßnahmen benennen Parteien. Nichts davon ist geheim. All das liegt außerhalb des Netzes, das ein Sicherheitsteam überwacht, in Quellen, die niemand zu jemandes Aufgabe gemacht hat.
Deshalb genügt Beobachtung allein nicht, und deshalb hört diese Methode nicht bei dem auf, was eine Anwendung kontaktiert. Eine Erfassung stellt fest, welche Parteien innerhalb Ihrer Vertrauensgrenze sitzen. Diese Parteien zu Unternehmen und Eigentümern aufzulösen, macht es möglich, später zu bemerken, dass eine davon nicht mehr das Unternehmen ist, das Sie bewertet haben. Die zwei Hälften sind keine Alternativen.
Registrierungsdaten sind als Quelle zudem deutlich schlechter geworden. Bis 2024 wies rund 89 % der generischen Domains oberster Ebene keinen erkennbaren Inhaber in öffentlichen Aufzeichnungen aus, gegenüber etwa 24 % vor der Änderung der Datenschutzregeln. Die Aufzeichnung einer Übertragung besteht weiterhin. Sie ist nur weiter von jedem entfernt, der darauf handeln würde, was die Kosten des Nachsehens erhöht und die Wahrscheinlichkeit senkt, dass es jemand tut.

Die Verzögerung
Bevor es jemandem auffiel

Einen Anbieter zu den Parteien dahinter aufzulösen, ist das, was eine spätere Änderung dieser Parteien überhaupt sichtbar macht. Kartierung der Beteiligungskette lesen.

In der Praxis
Jede dieser Aufzeichnungen ändert sich nach einer anderen Uhr
Die Liste der Veröffentlichenden eines Pakets ändert sich in der Sekunde, in der der Befehl läuft. Ein Registrareintrag ändert sich am Tag, an dem die Übertragung abgeschlossen ist. Eine Handelsregistereinreichung kann Wochen brauchen, bis sie erscheint, und eine Sanktionslistung kommt, wann sie kommt. Alle vier zu beobachten ist das, was die schnellste davon überhaupt wertvoll macht.
Unternehmensvorgänge
Übernahmen, Änderungen der eingetragenen Kontrolle, neue Einreichungen, Wechsel von Organen oder des eingetragenen Sitzes, Insolvenz, und der Eintritt eines Investors, dessen Interessen von denen abweichen, die Sie bewertet haben. Das Unternehmen, das Sie freigegeben haben, ist nicht immer das Unternehmen, das unter diesem Namen noch arbeitet.
Übertragung von Domains und Infrastruktur
Wechsel von Registraren und Namensservern, Umzüge von Hosting und Auslieferung, Wechsel der Zertifikatsaussteller, und Adressräume, die den Besitzer wechseln. Einzeln unauffällig, und gemeinsam der klarste frühe Hinweis, dass sich bei einem Anbieter etwas bewegt hat.
Kontrolle über Code-Ablagen und Register
Wechsel von Eigentum und Betreuung bei Paketen und Ablagen, von denen die Kette tatsächlich abhängt, neue Veröffentlichende bei einem etablierten Paket, und plötzliche Wechsel dessen, wer eine Freigabe signiert. Die Aufzeichnung ist öffentlich. Fast niemand weiter unten liest sie.
Ansehen und Aufsichtsmaßnahmen
Sanktionslistungen, Aufsichtsmaßnahmen, Prozesse, Entscheidungen von Root-Programmen zum Vertrauensentzug, und nachteilige Berichte über jede Partei der Kette und nicht nur über den Anbieter, mit dem Sie einen Vertrag haben. Exposition wird von jeder Ebene geerbt, und Ansehensverlust auch.
Die Zeitspanne
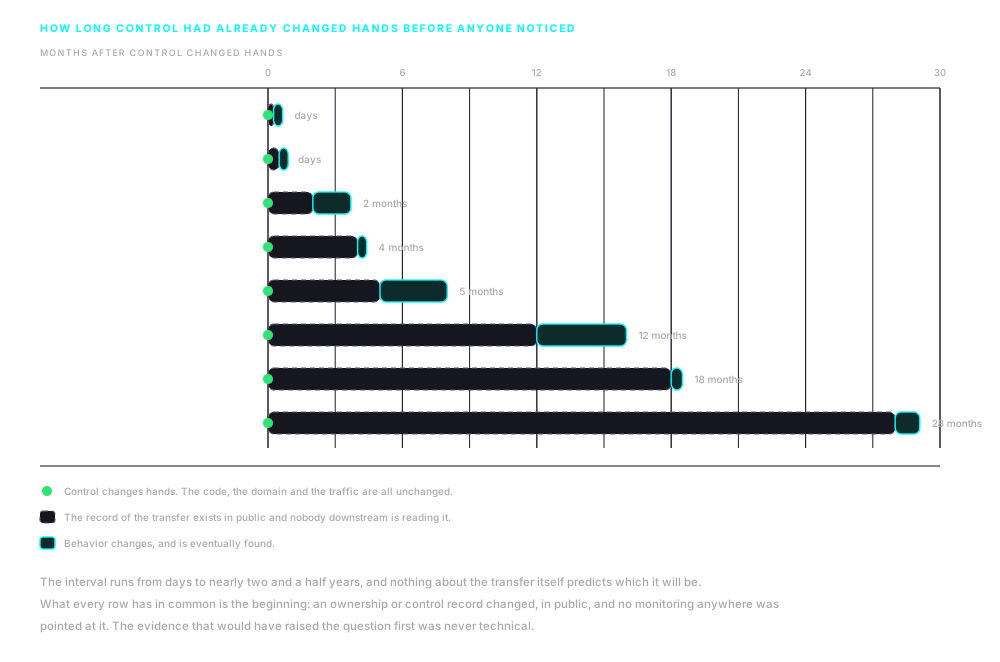
Acht dieser Übertragungen, gemessen ab dem Tag, an dem die Kontrolle wanderte
Zwei Wochen für Nano Adblocker. Achtundzwanzig Monate für xz-utils. Die Zeitspanne hängt nicht davon ab, wie groß das Bauteil ist, wie viele Menschen davon abhängen oder wie sorgfältig es ausgewählt wurde. Sie hängt davon ab, wie lange es dauerte, bis jemand nachsah.

Die Bilanz
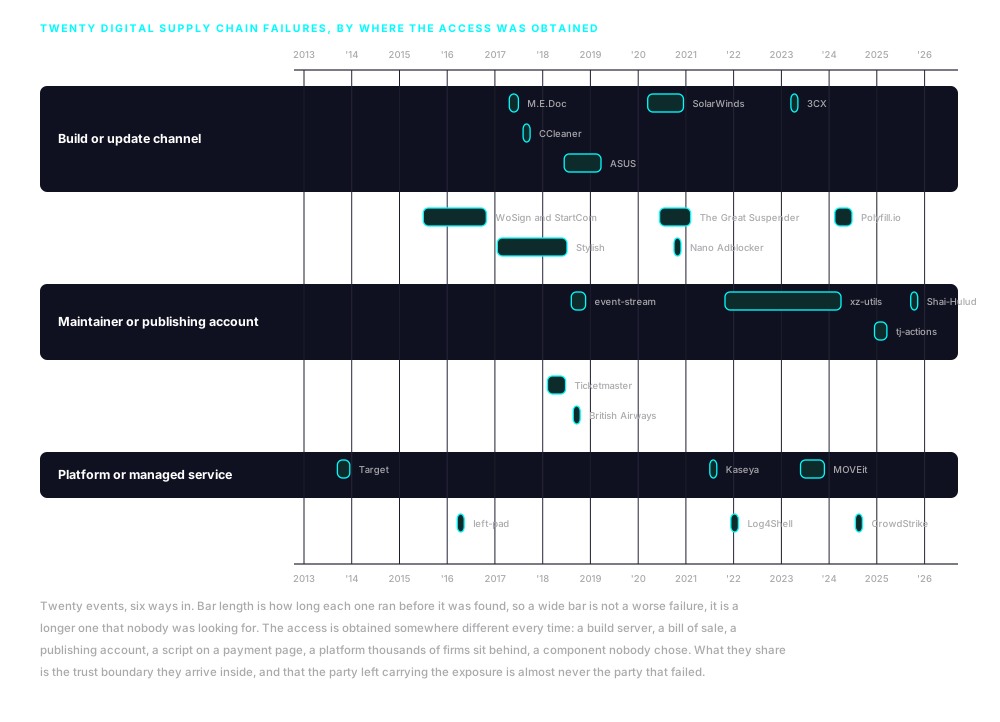
Dreizehn Jahre desselben Versagens, auf sechs verschiedenen Wegen
Zwanzig Vorgänge in zeitlicher Ordnung, auf sechs Eintrittswegen. Drei davon sind Übertragungen von Kontrolle, und das sind die, die in dem Moment, in dem sie geschahen, keine technische Spur hinterließen. Die übrigen stehen hier, weil für die Partei, die die Exposition trägt, dasselbe gilt: Es ist fast nie die Partei, die versagt hat.
Target, 2013
Die Angreifer kamen über Zugangsdaten herein, die einem Auftragnehmer für Kälte- und Klimatechnik mit Fernzugang zum Netz von Target ausgestellt worden waren, und gelangten von dort zu den Zahlungssystemen. Rund 40 Millionen Karteneinträge und 70 Millionen Kundeneinträge wurden entwendet. Der Lieferant hatte mit Zahlungen nichts zu tun und keinen Grund, in deren Nähe zu sein.
WoSign und StartCom, 2015
Eine Zertifizierungsstelle erwarb still eine andere und legte es nicht offen, entgegen den Regeln der Root-Programme der Browser, die genau diese Offenlegung verlangen. Rückdatierte Zertifikate und Fehlausstellungen folgten. Mozilla, Google und Apple entzogen beiden das Vertrauen und behandelten den verheimlichten Kontrollwechsel als den Hauptverstoß.
left-pad, 2016
Ein Autor entfernte nach einem Namensstreit ein elfzeiliges Paket aus dem öffentlichen Register, und tausende Builds brachen weltweit innerhalb von Stunden ab. Nichts wurde kompromittiert und niemand wurde angegriffen. Es zeigte, dass ein Bauteil, das niemand bewusst gewählt hatte, dennoch sehr viel Arbeit anhalten konnte.
M.E.Doc und NotPetya, 2017
Der Update-Kanal eines ukrainischen Steuerbuchhaltungsprogramms diente dazu, zerstörerische Schadsoftware an jede Organisation zu verteilen, die es einsetzte, und von dort breitete sie sich über verbundene Netze aus. Merck und Maersk waren unter den Unternehmen, deren Betrieb wochenlang stillstand. Die Versicherungsforderung von Merck für den Schaden erreichte rund 1,4 Milliarden Dollar und brauchte Jahre an Prozessen, bis sie geklärt war.
CCleaner, 2017
Ein mit einer Hintertür versehener Build eines weit verbreiteten Hilfsprogramms wurde mit dem eigenen Zertifikat des Anbieters signiert und über dessen eigene Download-Infrastruktur verteilt. Rund 2,27 Millionen Nutzende installierten ihn, bevor die Kompromittierung entdeckt wurde. Der Anbieter war kurz zuvor übernommen worden, doch die Nachweise deuten auf einen Einbruch in die Build-Umgebung und nicht auf die Transaktion.
Ticketmaster und Inbenta, 2018
Ein von einem Dritten geliefertes Chatbot-Skript lief auf Zahlungsseiten. Kompromittiert wurde die Infrastruktur des Lieferanten und nicht die des Händlers, und bis zu neun Millionen Kunden waren betroffen. Die Aufsichtsbehörde verhängte ein Bußgeld gegen den Händler, der die Verantwortung für ein Skript bestritt, das er nicht geschrieben hatte.
British Airways, 2018
Zweiundzwanzig Skriptzeilen wurden zu Code hinzugefügt, den die Fluglinie selbst hostete, und über drei Wochen wurden Zahlungsdaten von rund 429.000 Personen entwendet. Es war eine Kompromittierung des eigenen Codes der Fluglinie mit denselben Techniken und kein Versagen eines fremden Lieferanten, und beides wird häufig und fälschlich zusammengeworfen. Die Aufsichtsbehörde verhängte gegen die Fluglinie ein Bußgeld von 20 Millionen Pfund.
event-stream, 2018
Ein Betreuer, der sich von einem millionenfach pro Woche heruntergeladenen Paket zurückgezogen hatte, wurde von einem Unbekannten mit einem Hilfsangebot angesprochen und erteilte Veröffentlichungsrechte. Zwei Monate später trug eine vom neuen Betreuer hinzugefügte Abhängigkeit eine Nutzlast, die auf eine bestimmte Kryptowährungs-Geldbörse zielte. Entdeckt wurde sie drei Monate danach, von einem Entwickler, der den Code las.
Stylish, 2017
Eine Browser-Erweiterung mit rund zwei Millionen Nutzenden wurde 2017 von einem Analyseunternehmen erworben. Achtzehn Monate später wies ein Forscher nach, dass sie den vollständigen Browserverlauf aller, die sie installiert hatten, an den neuen Eigentümer sandte. Chrome und Firefox entfernten sie innerhalb weniger Tage nach dem Bericht.
Nano Adblocker, 2020
Der Entwickler zweier Werbeblocker-Erweiterungen verkaufte sie im Oktober 2020 und sagte es damals öffentlich. Binnen etwa zwei Wochen hatten die neuen Eigentümer ein Update ausgeliefert, das Nutzerdaten sammelte, und die Erweiterungen wurden entfernt. Während die Zeitspanne bei Polyfill.io vier Monate und bei xz-utils achtundzwanzig betrug, waren es hier vierzehn Tage.
ASUS, 2019
Ein Update-Hilfsprogramm des Herstellers, korrekt signiert und von dessen eigenen Servern ausgeliefert, brachte eine Hintertür auf eine große Zahl von Geräten. Forschende fanden, dass die Nutzlast jedes Gerät gegen eine fest eingebaute Liste mehrerer hundert Netzadressen prüfte und auf allen übrigen nichts tat. Die Massenverteilung war der Auslieferungsweg für eine sehr kleine Zahl beabsichtigter Ziele.
SolarWinds, 2020
Die Angreifer erreichten die Build-Kette eines Netzverwaltungsprodukts und fügten Code in eine signierte Freigabe ein. Es wird angenommen, dass weniger als 18.000 Kunden die betroffene Version installierten, und einer viel kleineren Zahl wurde weiter nachgegangen. Entdeckt wurde es von einem Sicherheitsunternehmen, das einen Einbruch in seine eigenen Systeme untersuchte, und nicht von einem Kunden.
The Great Suspender, 2020
Eine Browser-Erweiterung mit mehr als zwei Millionen Installationen wurde von ihrem Entwickler an einen Käufer verkauft, dessen Identität nicht offengelegt wurde. Die Funktion änderte sich nicht, und kein Update sah ungewöhnlich aus. Schädliches Verhalten erschien fünf Monate später, und die Erweiterung wurde im folgenden Februar entfernt und auf den Geräten der Nutzenden aus der Ferne abgeschaltet.
Kaseya, 2021
Erpressungssoftware wurde über die Fernverwaltungsplattform verteilt, mit der Dienstleister die Systeme ihrer Kunden betreuen. Bis zu rund 1.500 nachgelagerte Betriebe waren betroffen, von denen die meisten nie von der Plattform gehört hatten. Sie waren über die Werkzeuge ihres Dienstleisters ausgesetzt und nicht über etwas, das sie selbst betrieben.
Log4Shell, 2021
Ein Fehler in einer Java-Protokollbibliothek, die in einer enormen Zahl von Anwendungen steckt, wurde trivial ausnutzbar, und Organisationen verbrachten Wochen mit dem Versuch festzustellen, wo die Bibliothek überhaupt war. Die meisten konnten die Frage nicht schnell beantworten. Die Hektik betraf weniger den Fehler als das Fehlen jeglichen Verzeichnisses, gegen das man ihn prüfen konnte.
3CX, 2023
Ein Mitarbeiter installierte auf einem privaten Gerät eine mit einem Trojaner versehene Kopie einer unbeteiligten Handelssoftware. Die Angreifer nutzten die dort erlangten Zugangsdaten, um die Build-Umgebung des Unternehmens selbst zu erreichen und dessen Desktop-Anwendung mit einem Trojaner zu versehen, die über 600.000 Kundenorganisationen hatte. Es ist der klarste dokumentierte Fall, in dem eine Lieferkettenkompromittierung genutzt wurde, um eine weitere vorzubereiten.
MOVEit, 2023
Ein Fehler in einem Produkt für verwalteten Dateitransfer diente dazu, Daten der Organisationen zu entnehmen, die es betrieben, und der viel zahlreicheren, deren Daten diese Organisationen verwahrten. Auswertungen erfassten weit über 2.000 betroffene Organisationen und Dutzende Millionen Personen. Ein großer Teil dieser Personen hatte keine Beziehung zu der Software oder zu den Unternehmen, die sie betrieben.
xz-utils, 2021 bis 2024
Eine Identität leistete im Oktober 2021 ihren ersten gewöhnlichen Beitrag zu einer zentralen Kompressionsbibliothek, erhielt Mitte 2022 eine größere Rolle, nachdem eine anhaltende Kampagne scheinbar zusammenhangloser Stimmen den einzigen Betreuer zur Annahme von Hilfe gedrängt hatte, und fügte im Februar 2024 eine Hintertür in die Build-Skripte ein. Achtundzwanzig Monate vergingen ohne einen betrügerischen Schritt, der zu entdecken gewesen wäre, denn jeder Schritt war echt bis zum letzten. Entdeckt wurde es zufällig, von einem Ingenieur, der einem unbeteiligten Leistungsproblem nachging, und es hatte Test- und laufend aktualisierte Distributionen erreicht, nicht stabile Freigaben.
Polyfill.io, 2024
Ein weit verbreiteter Skriptdienst verkaufte im Februar 2024 seine Domain und seine Code-Ablage an ein in China eingetragenes Unternehmen, und Entwickler brachten die Änderung im selben Monat in einem öffentlichen Ticket zur Sprache. Ende Juni wurden unabhängig schädliche Weiterleitungen dokumentiert, die mehr als 100.000 Seiten betrafen. Der Erwerber wurde im Mai 2025 vom Finanzministerium der Vereinigten Staaten wegen eines damit nicht zusammenhängenden Betrugsvorgangs sanktioniert.
CrowdStrike, 2024
Ein fehlerhaftes Inhaltsupdate eines Sicherheitsagenten führte laut Microsoft dazu, dass rund 8,5 Millionen Windows-Geräte nicht mehr starteten. Nichts wurde kompromittiert und niemand griff etwas an. Fluglinien, Krankenhäuser und Banken standen still, weil alle vom selben Bauteil abhingen, und so sieht Konzentration aus, wenn sie durch Zufall versagt.
tj-actions, 2025
Ein gestohlenes Zugangstoken diente dazu, die Versionsmarken einer weit verbreiteten Aktion für kontinuierliche Integration umzuschreiben, sodass sie auf Code zeigten, der Build-Geheimnisse in öffentlich lesbare Protokolle schrieb. Rund 23.000 Ablagen verwiesen auf diese Aktion. Das Token war einige Monate zuvor über ein unbeteiligtes Projekt erlangt worden.
Shai-Hulud, 2025
Gestohlene Veröffentlichungsdaten dienten dazu, Code zu Paketfreigaben hinzuzufügen, die anschließend Zugangsdaten von den Geräten sammelten, die sie installierten, und diese nutzten, um weitere betroffene Freigaben zu veröffentlichen. Es ist der erste dokumentierte Fall einer sich selbst verbreitenden Kompromittierung in einem großen Paketregister. In der ersten Welle waren mehr als hundert Pakete betroffen.
Eine Bewertung verfällt in dem Moment, in dem das Eigentum wandert
Das ist das Argument dafür, die Parteien überhaupt aufzulösen, und danach die Aufzeichnungen zu lesen. Die Methode, die die Karte erzeugt, und was eine einzige Sitzung feststellt, sind der nächste Text.

Bericht
anfordern
Wir gehen reale Anwendungsfälle aus laufenden Mandaten durch, die zeigen, warum die Integrität der Lieferkette heute Aufmerksamkeit auf höchster Ebene und koordiniertes Handeln erfordert.

Abonnieren Sie, um über Entwicklungen zur Integrität der globalen Lieferkette und über Neuigkeiten von nDiligence informiert zu bleiben.
Copyright © 2026 nDiligence, Inc. Alle Rechte vorbehalten.