
Erkenntnisse zur
Internet-Lieferkette
Wir beleuchten die Internet-Lieferkette, die in Ihrer Anwendung arbeitet.
Moderne Webanwendungen setzen sich zur Laufzeit aus Code, Medien und Daten zusammen, die Dutzende externer Anbieter ausliefern, wovon dem Betreiber fast nichts sichtbar ist und den Nutzenden nichts. SBOM und Lieferantenfragebögen beschreiben, was geladen werden sollte. SCVue™ zeigt Ihnen die Tatsachen: jeden Anbieter, jede Ressource, jede ausgehende Nutzlast, erfasst und als Nachweis analysiert.



Die grundlegende Frage, die SCVue™ beantwortet: „Kann ich darauf vertrauen, dass diese Website und ihre Inhalte dem entsprechen, was der Urheber beabsichtigt hat, oder ist sie anfällig für Manipulation oder Einflussnahme?“


Integrität der Lieferkette

Die Lieferanten in Ihrer Anwendung
Moderne Webanwendungen werden üblicherweise aus Teilen zusammengesetzt, die andere liefern. Ein einziger Seitenaufruf kann still Dutzende anderer Unternehmen kontaktieren: einen Analyse-Anbieter, ein Werbenetz, einen Schriftartendienst, einen Videoplayer, ein Chat-Widget, einen Zahlungsdienstleister, ein Content Delivery Network, einen Dienst zur Betrugserkennung. Jeder davon ist ein Lieferant. Jeder ist eine Stelle, an der Daten abfließen können, an der Code ausgeführt werden kann, den Sie nicht geschrieben haben, und an der ein Problem im Geschäft eines anderen zu einem Problem in Ihrem wird.
Diese Sammlung von Lieferanten ist Ihre digitale Lieferkette, und für die meisten Organisationen ist sie unsichtbar. Ihre Lieferkette sind nicht nur die Anbieter, mit denen Sie einen Vertrag haben. Es sind der Code, den Sie pflegen, und die Integrationspartner, auf denen Sie aufbauen, samt allem, was diese ihrerseits laden.
Bei SCVue™ geht es darum, die technischen Abhängigkeiten in Ihren Anwendungen zu kennen und zu bestimmen. Indem Sie deren Code, Ressourcen, Daten und Netzkommunikation zur Laufzeit untersuchen, können Sie sehen, was Ihre Seiten und Anwendungen wirklich tun, von wem sie abhängen, sowohl technisch als auch hinsichtlich der Integration Dritter, und wo Risiko in Ihre Lieferkette gelangt.
Anbietererkennung
Jeder Anbieter, Host und Dienst, den die Anwendung tatsächlich lädt, aufgelöst zu echten Unternehmen und Produkten.
Profilierung des Laufzeitverhaltens
Was der Code wirklich tut: Skripte, Nachverfolgung, Fingerprinting und ausgehende Nutzlasten.
Baselines für Ressourcen
Jede Ressource über ihren Inhalt mit SHA-256 adressiert und als bekannter, vertrauenswürdiger Code bestätigt.
Kontinuierliche Überwachung
Geplante Neuerfassungen erkennen jede Änderung und lösen Warnungen aus, sobald sich das Verhalten verschiebt.

Wer SCVue nutzen kann
Gebaut für Einzelpersonen, Unternehmen, Behörden, Hochschulen und Forschende
SCVue hilft Personen und Organisationen, eine umfassende, kontinuierliche Überwachung über ein breites Feld von Fachgebieten und Branchen zu führen. Es ist ein robustes Werkzeug für Organisationen, die eigene Anwendungen und interne Portale betreiben, und es unterstützt Integrationsanbieter genauso vollständig, ob sie teilweise oder vollständig auf externe Anbieter angewiesen sind.
Anbieter von Sorgfaltsprüfungen
Überprüfung, Risikobewertung, Hintergrund und Screening, Audit und Revision.
Schwachstellen in Ihrer eigenen Lieferkette
In den Technologie- und Softwareprodukten, von denen Sie abhängen, und bei den Personen, die auf sie einwirken, über alle fünf Klassen der Lieferkette: Personen, Wissen, Finanzen, Digitales und Physisches.
Bewertungen der Anwendungen anderer Unternehmen
Für eine mögliche Partnerschaft, eine Übernahme, Wettbewerbsanalyse, Schwachstellen oder Abhängigkeiten.
Tiefe Recherche und Wettbewerbsanalyse
Die Messung erfolgt von außen, ohne Quellcode und ohne Installation, ob die Arbeit vom Unternehmen beauftragt oder unabhängig durchgeführt wird.
Öffentlich zugängliche Portfolios
Organisationen, die mehrere Seiten betreiben oder beaufsichtigen, die der Öffentlichkeit dienen.
Einzelpersonen und Unternehmen
Die Vertrauenswürdigkeit eines webbasierten Produkts bestätigen.
Recht, Compliance und Prüfer
Einhaltung rechtlicher Bedingungen, der DSGVO, von Durchgriffsklauseln und Jurisdiktionen.
Softwareanbieter
Ihre Abhängigkeiten von Dritten kennen und dokumentieren, Arbeit in der Art eines SBOM.
Tester und Penetrationstest-Teams
Bestätigen, dass Dienste und Verhalten so laufen, wie sie entworfen und entwickelt wurden.
Risikoverantwortliche
Das Risiko Dritter in technischen Lieferketten verstehen.
Sehen Sie, wo Sie stehen
Unsere Lösungsseiten legen dar, wie diese Mandate ablaufen und wie das Arbeitsergebnis jeweils aussieht.

Besonderheit
Was SCVue™ auszeichnet, ist sein nachweisbasierter Ansatz
Es ist mit einer Absicht gebaut: zu bestätigen, dass die Anwendung sich wie erwartet verhält, ohne verengte Sicht. Wir haben einen Prozess mit zehn Analyse-Engines, mit Vergleichsmodellierung, Anbietererkennung, kontinuierlicher Überwachung und der Markierung von Einflussfaktoren. Nur einen oder einige dieser Prozesse auszuführen kann für die Zukunft einen blinden Fleck hinterlassen.
Nachweise, keine Behauptungen
Berichtet, was Code und Verkehr beobachtbar tun, niemals was ein Manifest erklärt.
Die ganze Kette, nicht der erste Sprung
Eine Seite lädt ein Tag, das Tag lädt ein Skript, dieses Skript ruft einen Dienst auf, den niemand auf die Lieferantenliste gesetzt hat. SCVue folgt allem davon.
Drei unabhängige Achsen
Vergleichen Sie jeden Bericht über Zeit, Erfassungskontext und Seite hinweg.
Risiko- und Einflussfaktoren
Ist der Code riskant? Sind die Parteien dahinter markiert? Zwei Fragen, zusammen beantwortet.
Datenschutz von Grund auf
Ein lokaler, privater Arbeitsbereich hält alle Daten im Browser. Der Cloud-Speicher erhält nur Daten, deren POST-Nutzlasten von personenbezogenen Daten bereinigt wurden.
Methode
Wie SCVue funktioniert
Eine einzige Erfassung genügt für den Anfang.
01
Erfassen
Importieren Sie eine HAR-Erfassung, oder lassen Sie SCVue aus der Ferne von echten Browsern auf echten Geräten in Städten weltweit erfassen, mit skripteter Interaktion.
02
Auswerten und normalisieren
Ein einziges, dublettenfreies Datenmodell über Anwendungen, Versionen, Sammlungen, Ansichten und Aufrufe.
03
Analysieren
Zehn Engines profilieren Code, Verkehr, Nutzlasten, Medien, Gesellschaften und Infrastruktur.
04
Berichten und überwachen
Dashboards, Baselines, Abweichungen und Warnungen in einem umfassenden Analystentoolkit.

Plattform
Eine Erfassung. Alles, was sie Ihnen sagen kann.
Jede Anfrage, jede Datei, jeder Server und jedes Cookie, einmal aufgezeichnet und aus mehr als vierzig Richtungen geprüft.
Verschiedene Erfassungsszenarien
Seiten liefern je nach Gerät, Standort und Browser anderen Code, andere Tracker und andere fremde Bibliotheken. Erfassungspläne spielen jedes Mal dieselbe Browser-Interaktion nach, Geräteprofile bestimmen, was die Seite zu liefern glaubt, und Standorte bestimmen, von wo die Sitzung surft.
Prüfung in Echtzeit und SBOM-Erzeugung
Während die Ressourcen laden, wird der Körper jeder Antwort mit SHA-256 gehasht und gegen das Single-Source-of-Truth-Register geprüft, was bekannten Code nach Software, Version, Anbieter und Herkunft bestimmt. SCVue baut ein SBOM aus dem, was beim Laden tatsächlich beobachtet wird, und gleicht jedes erklärte CycloneDX- oder SPDX-SBOM damit ab, sodass Schattenabhängigkeiten sofort auftauchen.
Kontinuierliche Überwachung
Eine Erfassung beschreibt den Augenblick, in dem sie genommen wurde. Ist eine Baseline gesetzt, werden geplante Neuerfassungen mit ihr verglichen, Abweichungen berechnet, und jede Änderung löst eine Warnung mit direktem Verweis auf den auslösenden Eintrag aus.
Portfolio-Maßstab
Anwendungen gruppieren sich so, wie Sie es festlegen, nach Abteilung, Geschäftseinheit, Risikoverantwortlichem oder Mandant, und jeder Sammelbericht gruppiert sich entsprechend neu. Anbieterdaten werden gebündelt, sodass sich, was Sie über einen Lieferanten lernen, auf jede andere Anwendung überträgt, die ihn berührt.
Private und Cloud-Arbeitsbereiche
Ein privater Arbeitsbereich hält alle Daten lokal auf dem eigenen Rechner. Ein Cloud-Arbeitsbereich ergänzt Teamzugang, Arbeit über mehrere Geräte und serverseitige Überwachung, und es kommen ausschließlich bereinigte Daten an: Die Bereinigung personenbezogener Daten läuft beim Hochstufen auf dem Client, und der Server prüft sie erneut und weist unbereinigte Nutzlasten zurück.
Nachweise und Export
Jeder Befund verweist zurück auf den Netzaufruf, der ihn erzeugt hat, mit Adresse, Kopfzeilen, Inhalt und Zeitstempel. Jeder Bericht wird mit allen Zeilen exportiert, die Ihre Filter ausgewählt haben, visuelle Berichte werden als Bilder exportiert, und die Filterauswahl steht in der Seitenadresse, sodass jede Ansicht als Lesezeichen gespeichert oder an Kolleginnen und Kollegen gesendet werden kann.

Analystentoolkit
Acht Berichtsbereiche
Siebenundvierzig Berichte in acht Bereichen, gebaut aus einer einzigen Erfassung, wobei jeder Befund direkt auf den Nachweis verweist, aus dem er stammt.
Überblick
Ein Portfolio-Dashboard, Risikofaktoren, Lieferkettenkarte, Veränderung über Zeit und Überwachung.

Verkehr und Anfragen
Die Rohaufzeichnung dessen, was die Anwendung im Netz getan hat.

Ressourcen
Alles, was die Anwendung geladen hat, geordnet nach der Art der Sache.

Infrastruktur und Hosting
Die physische und unternehmerische Wirklichkeit hinter dem Verkehr: wessen Server, wessen Netz, und wo.

Datenfluss und Jurisdiktion
Wohin Informationen gehen, wo sie liegen bleiben und welches Recht für sie gilt.

Sicherheit und Verhalten
Ob die Anwendung so konfiguriert ist, dass sie sich verteidigt, und was ihr Code tut, sobald er läuft.

Gesellschaften und Anbieter
Die wirklichen Unternehmen, Personen und Produkte hinter der Technologie.

Verweise und Exposition
Alles, was in den Dateien genannt wird, ob es je kontaktiert wurde oder nicht.

Fragen
Fragen, die es beantworten kann
Mit der Zeit kann das Geflecht aus Diensten und Anbietern, die auf eine Anwendung einwirken, zu einem Risiko werden, und zu einem Risiko, auf das kurzfristig schwer zu reagieren ist.
An wen senden wir tatsächlich die Daten unserer Nutzenden?
Nicht an wen der Anbietervertrag sagt. An wen der Browser tatsächlich Kontakt aufgenommen hat, an dem Tag, an dem Sie gemessen haben.
Geht etwas davon irgendwohin, wo es nicht hingehört?
SCVue bestimmt den physischen und rechtlichen Standort der beteiligten Server, sodass Sie sehen können, wann Verkehr eine Grenze überschreitet, die Ihnen wichtig ist, oder in einer Jurisdiktion landet, die Ihre Pflichten verändert.
Sind wir einem Unternehmen ausgesetzt, mit dem wir keine Geschäfte machen dürfen?
SCVue gleicht den Verkehr mit einem kuratierten Erkenntniskatalog von Unternehmen, ihren Eigentümern, ihrem Sanktionsstatus und den daran hängenden Einflussfaktoren ab.
Hat sich etwas geändert?
Lieferanten ändern ihren Code, ohne es Ihnen zu sagen. SCVue erfasst eine Baseline und vergleicht spätere Erfassungen mit ihr, sodass eine unangekündigte Änderung in einem fremden Skript zu einem sichtbaren Vorgang wird statt zu einem unsichtbaren.
Können wir es belegen?
Jeder Befund lässt sich auf einen bestimmten aufgezeichneten Netzaufruf zurückführen, mit Adresse, Antwort, Inhalt und Zeitstempel. Alles kann als Nachweis ausgegeben werden.
In Aktion
Entdecken und sichtbar machen aus einer einzigen Erfassung
Jeder Bildschirm unten ist die Analyse einer echten Erfassung, keine Attrappe.
Analyse der Risikofaktoren bei jeder HTTP-Anfrage
- Eine Skala: zehn Analyse-Engines laufen in Hoch, Warnung und Info zusammen, jeder Befund direkt mit seinem Bericht verknüpft.
- Code-Risiken: Schwächen bei CSP und SRI, Rückstufungen von HTTPS, Codeerzeugung zur Laufzeit und Muster von Abruf und Ausführung.
- Nachverfolgungsrisiken: Web-Beacons, Nachverfolgungsparameter und Fingerprinting in Medien und POST-Verkehr.
- Nur Nachweise: abgeleitet aus erfasstem Code und Verkehr, niemals aus Build-Manifesten.
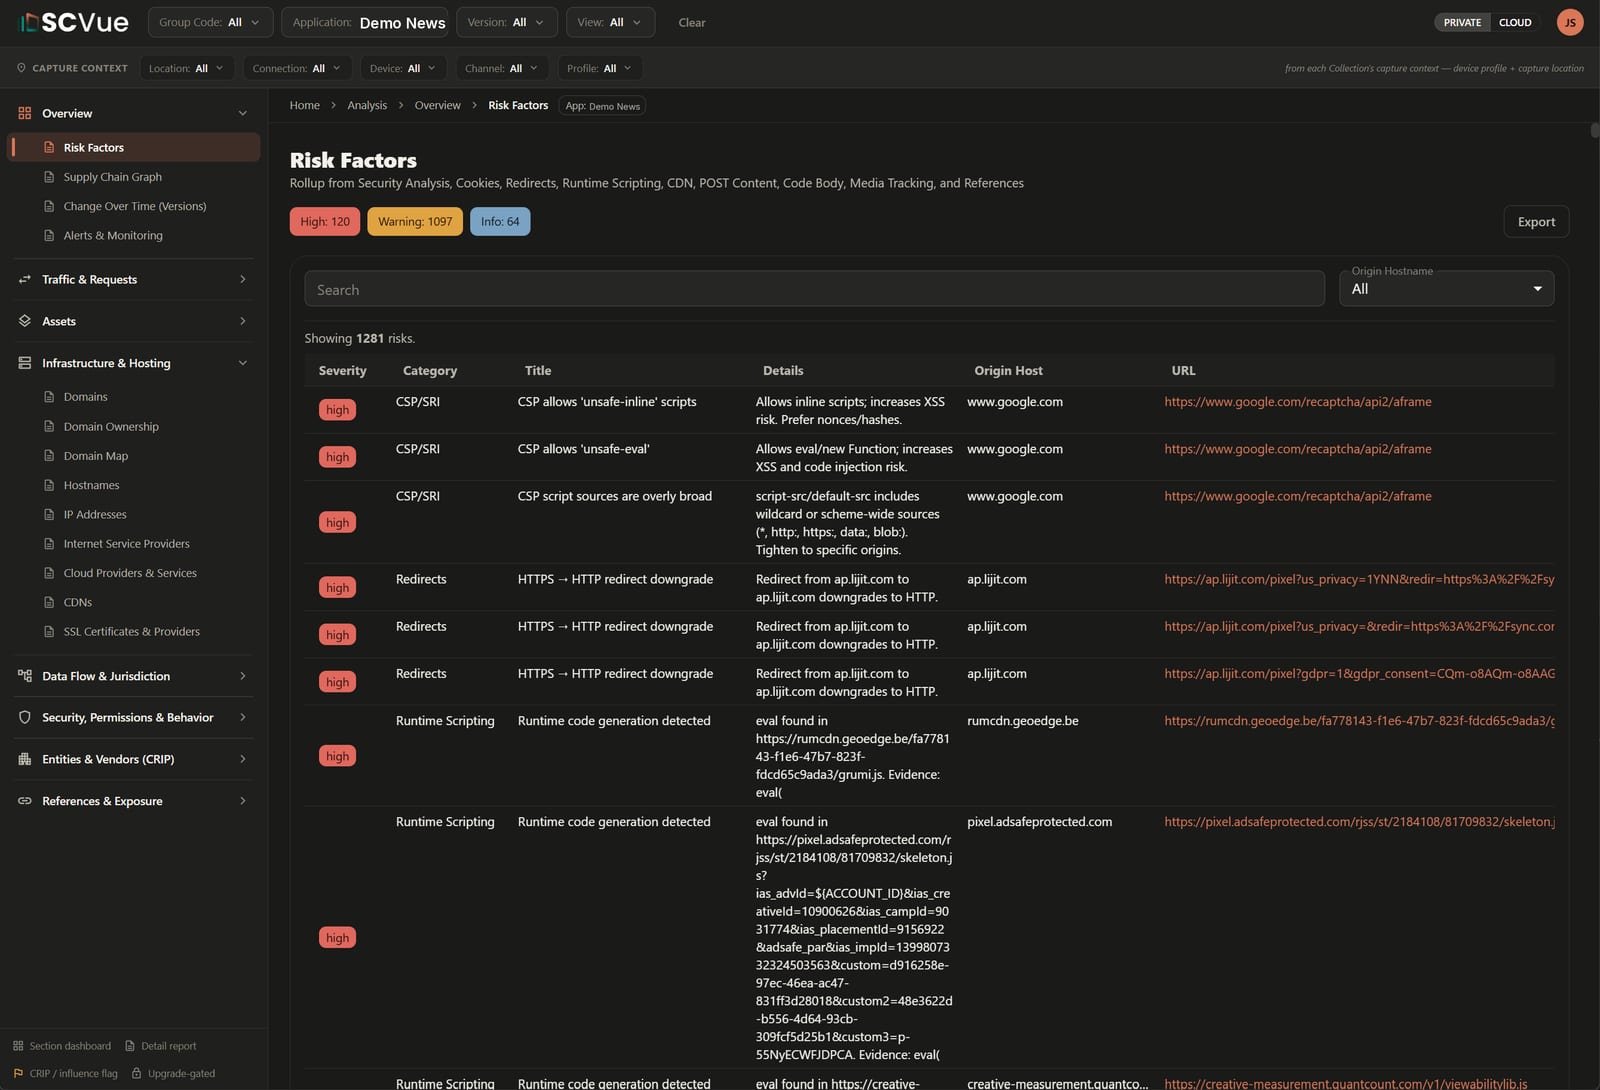
Befunde zu einer einzigen Anwendung, jeder mit seinem Nachweis verknüpft.
Jede Anfrage durchleuchten, jeden ausgehenden Datenfluss kartieren
- Jede Nutzlast: prüfen Sie, was die Anwendung nach außen überträgt, Aufruf für Aufruf dekodiert.
- Automatische Markierungen: Geräte-Fingerprinting, persönliche Angaben, seitenübergreifende und Sitzungsnachverfolgung, Verhaltensprotokollierung.
- Kartierung des Datenflusses: sehen Sie genau, welche Dienstleister Daten über Ihre Anwendung und Ihre Nutzenden erhalten.
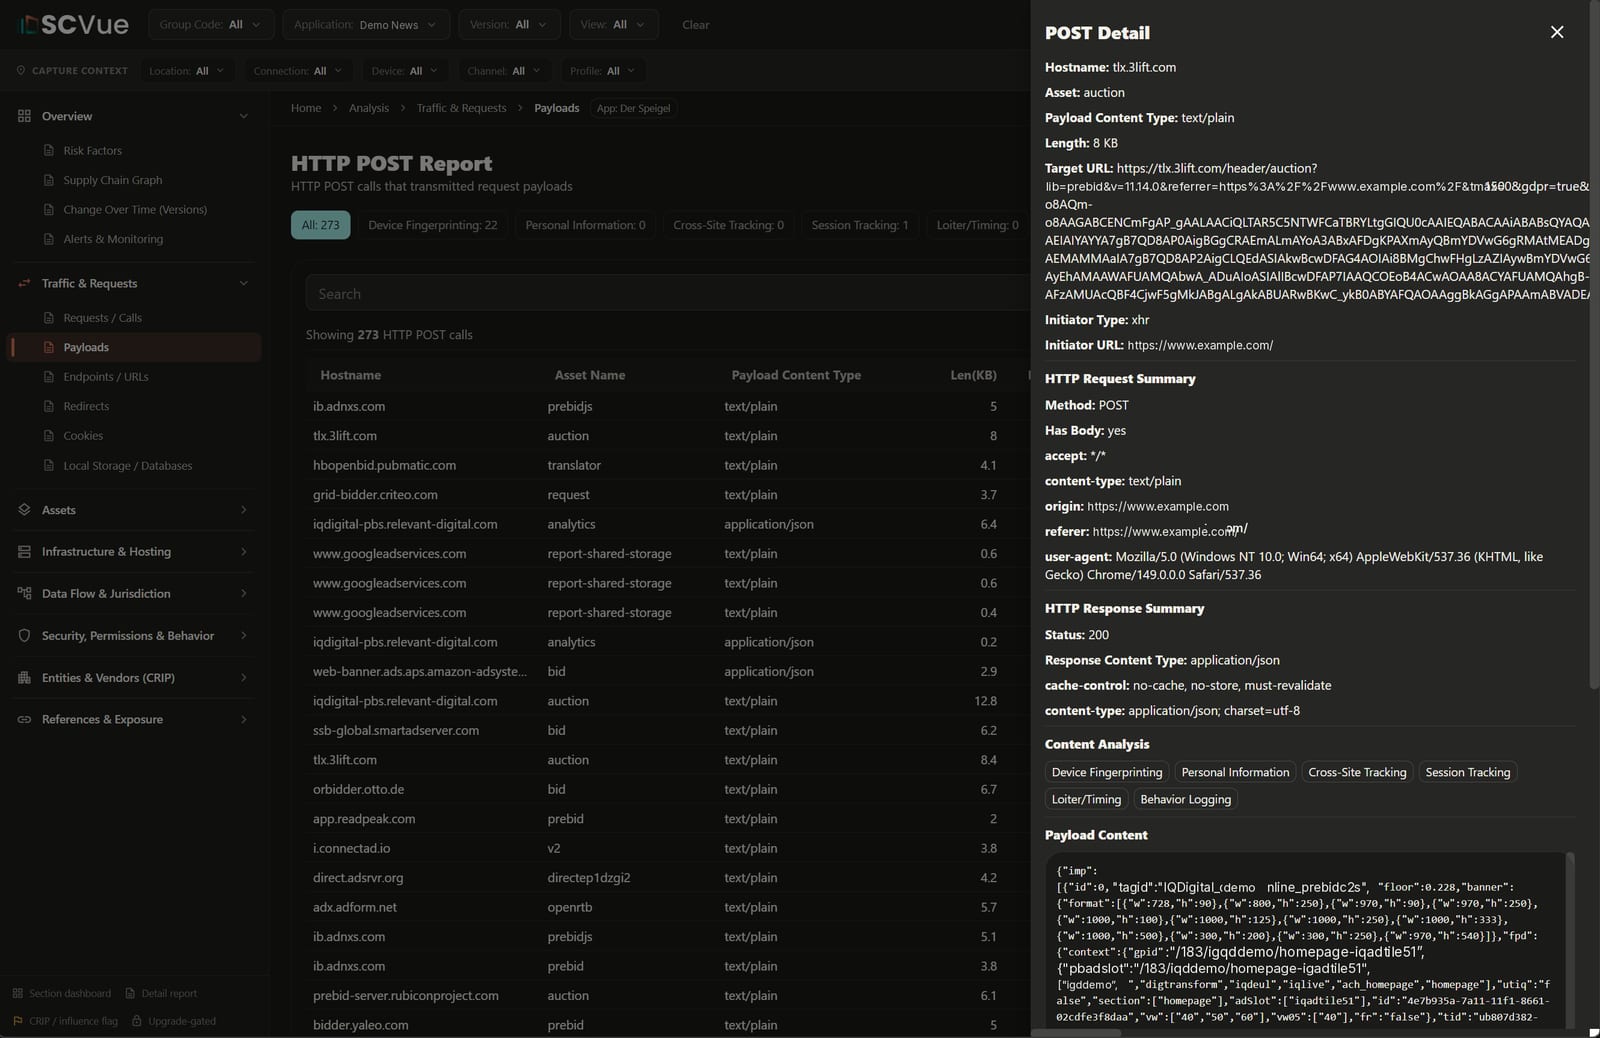
POST-Aufrufe auf einer Seite, mit den wegen Geräte-Fingerprinting markierten hervorgehoben.
Offenlegen, wer hinter jeder Ressource steht
- Echte Gesellschaften: die Anreicherung löst beobachtete Domains zu Unternehmen, Softwareprodukten und Personen auf.
- Einflussfaktoren: Markierungen zu den Parteien selbst: Eigentum, Kontrolle, Sanktionen, Jurisdiktion.
- Tiefgehende Erkenntnisse: gestützt auf nDiligence-Profile, mit erweiterten Berichten auf Abruf und Analystenrecherche.
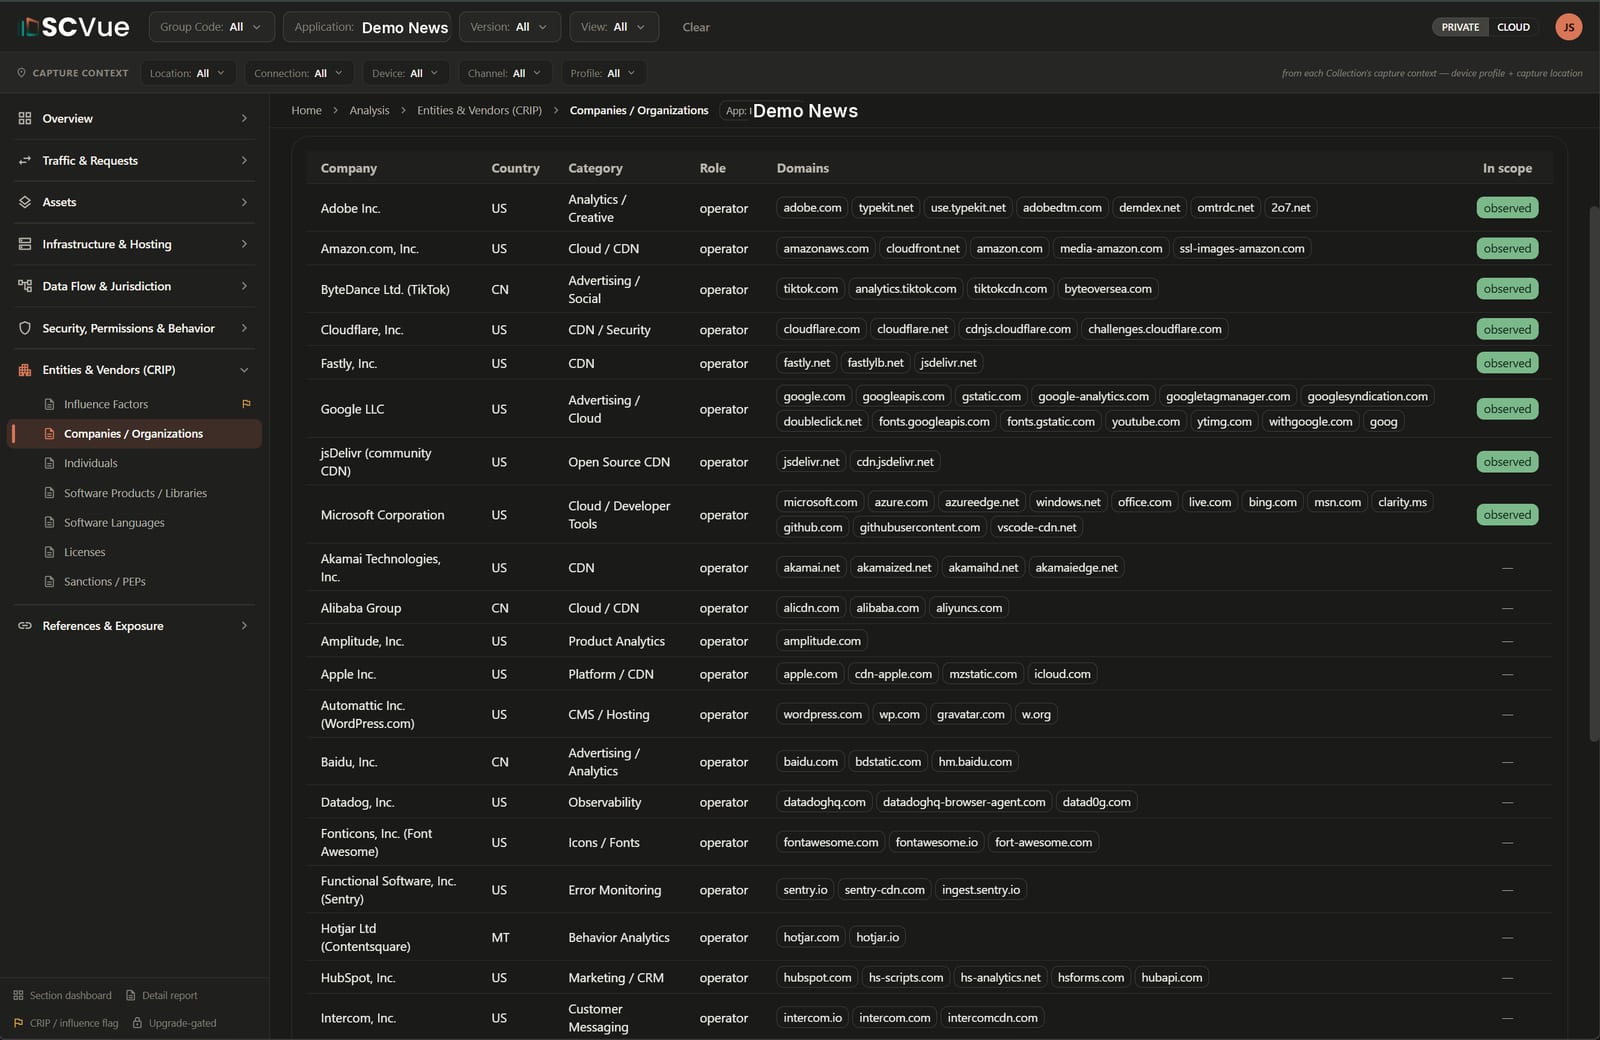
Die Unternehmen, die hinter einer Anwendung arbeiten, nach Land und Rolle.
Infrastruktur, Hosting und Jurisdiktionen kartieren
- Vollständiges Verzeichnis: Domains, Hostnamen, IP-Adressen, ISP, Cloud-Anbieter, CDN, SSL-Zertifikate.
- Automatische Zuordnung: Mustererkennung bestimmt die Nutzung von CDN und Cloud-Anbietern.
- Kartierung der Jurisdiktionen: die geografische und ASN-Auflösung zeigt, wo Daten gespeichert und ausgeliefert werden.
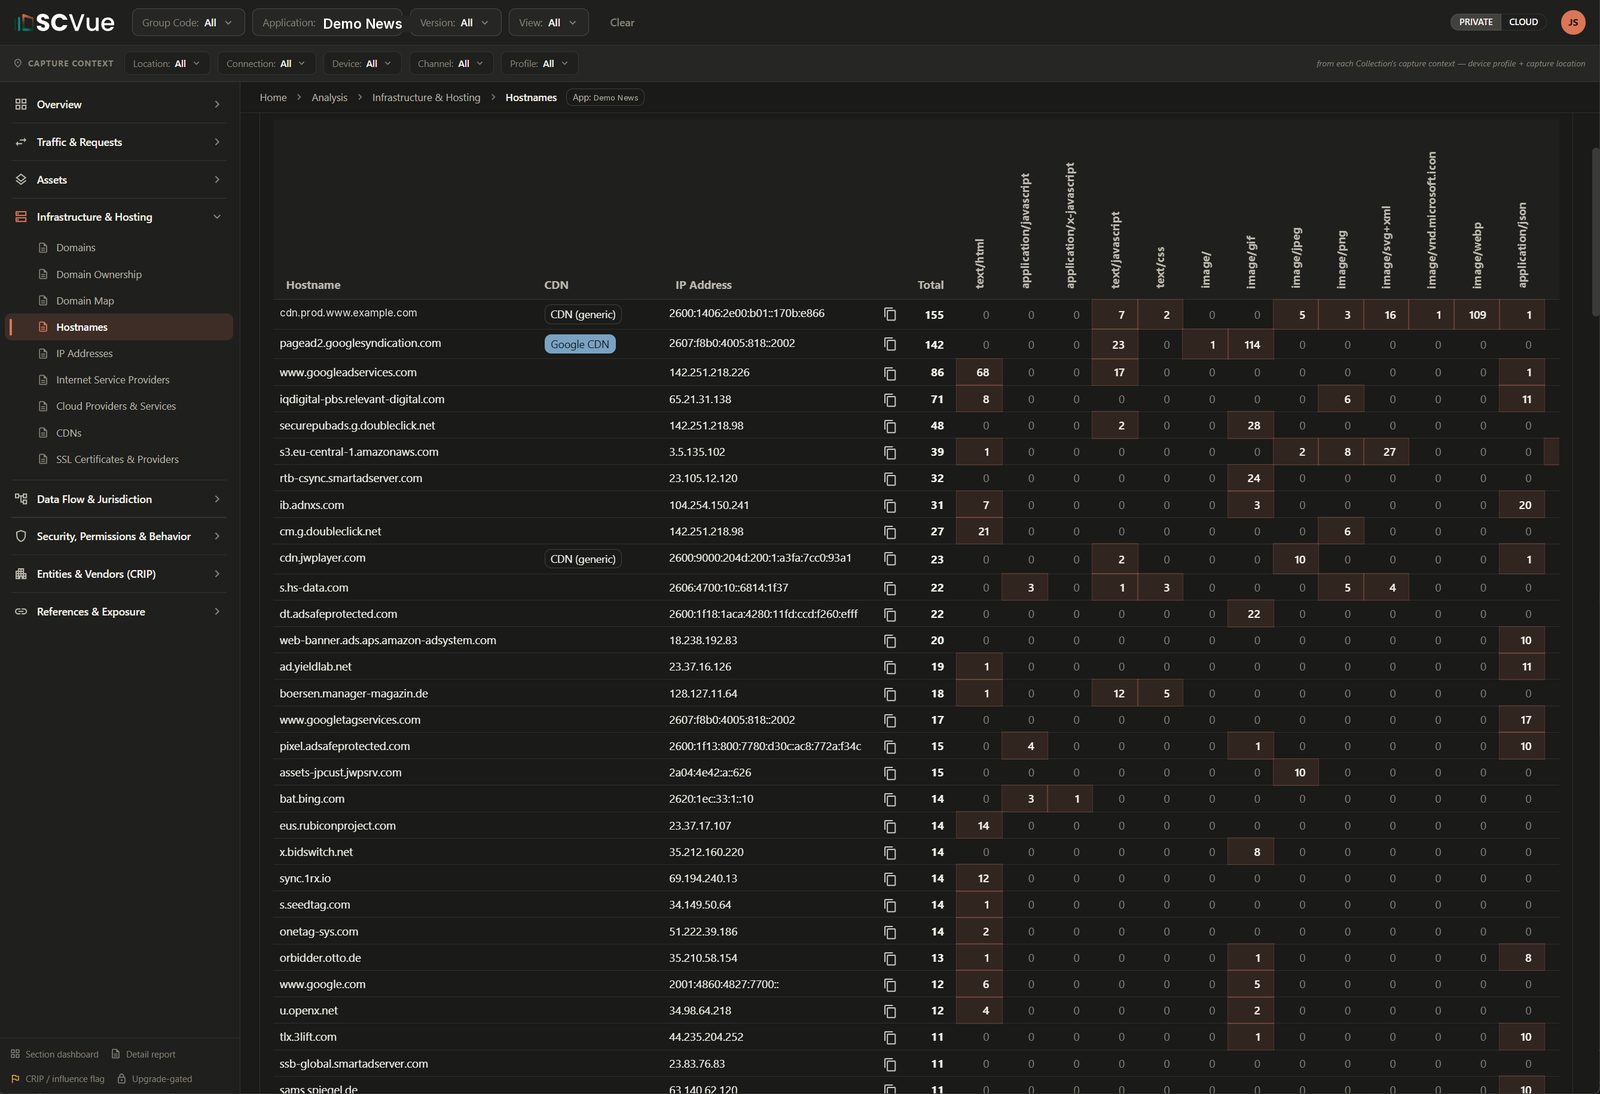
Matrix der Hostnamen mit CDN-Zuordnung, IP-Adressen und Ressourcenmischung je Host.
SCVue entdeckt Ihre digitalen Lieferanten
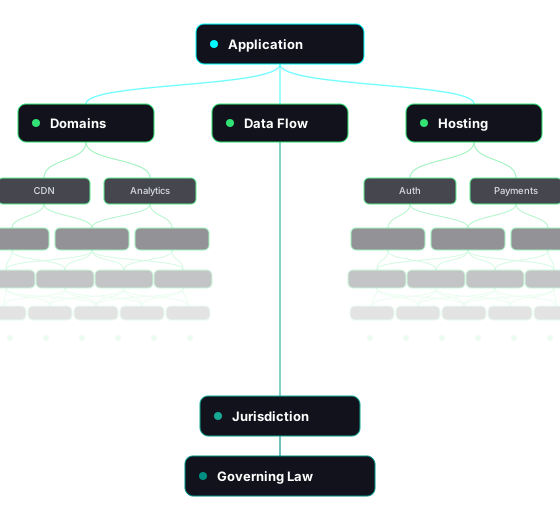
Legen Sie alle Anbieter und Dienste offen, die in Ihren Anwendungen verwendet werden, und dokumentieren Sie sie. Bestimmen Sie jede Jurisdiktion und jedes geltende Recht mit Hoheit über die Verarbeitung und Speicherung Ihrer Anwendungsdaten, belegt mit erfassten Nachweisen.
SCVue wird von nDiligence entwickelt, das es in eigenen Untersuchungen einsetzt. Editionen, Preise und ein kostenloses Community-Konto finden Sie auf scvue.com. SCVue legt die Messung in Ihre Hände; wenn eine Frage über eine Erfassung hinauswächst, führen die digitale Lieferkette und die Kartierung der Beteiligungskette sie weiter.
Bericht
anfordern
Wir gehen reale Anwendungsfälle aus laufenden Mandaten durch, die zeigen, warum die Integrität der Lieferkette heute Aufmerksamkeit auf höchster Ebene und koordiniertes Handeln erfordert.

Abonnieren Sie, um über Entwicklungen zur Integrität der globalen Lieferkette und über Neuigkeiten von nDiligence informiert zu bleiben.
Copyright © 2026 nDiligence, Inc. Alle Rechte vorbehalten.