
Den digitale leverandørkjeden
Oversikt
Hva kjeden består av, og hvorfor avhengighet blir pressmiddel.
Lag
Åtte lag, åtte eiere og én stort sett tom kolonne.
Les mer 
Kontroll
Eierskapet endres uten at én kodelinje endres.
Les mer
Grense
Ni verktøy som alt er i bruk, og hvor hvert av dem stopper.
Les mer
Kartlegging
Opptak, fastslåing, tilskriving og avstemming.
Les mer
Internett er en leverandørkjede. En leverandørkjede er et hvilket som helst system der komponenter produsert eller kontrollert av én part blir innsatsfaktorer for en annen, og der det skapes en kjede av avhengigheter som verdi, funksjon og risiko alle løper gjennom sammen. Etter den definisjonen betjenes ikke internett bare av leverandørkjeder. Det er selv en: den største, den mest avgjørende og den minst undersøkte som noen gang er bygget.
Det er ingen talemåte, og alt her følger av å ta det på ordet. En leverandørkjede må forstås før den kan beskyttes, og det betyr å vite hva komponentene er, hvor de kommer fra, hvem som kontrollerer dem, og hvilke av dem som faktisk betyr noe.


Sammenligningen

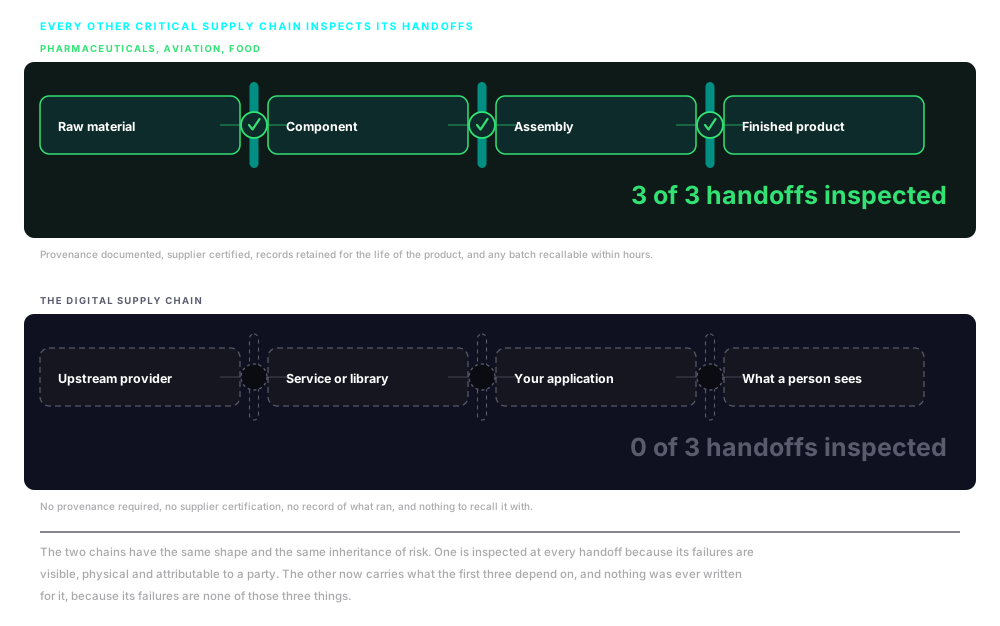
To kjeder, én av dem kontrollert

Premisset
Avhengighet skaper pressmiddel
Hvert punkt der én komponent er avhengig av en annen, er et punkt der integriteten til alt nedstrøms hviler på integriteten til den innsatsfaktoren. En kompromittert innsatsfaktor melder ikke fra om seg selv. Den løper videre, innbakt i resultater som ikke bærer noe synlig tegn på endringen ved kilden.
En side er en sammenstilling
En side lastet i en nettleser er ikke ett artefakt fra én kilde. Den er en sammenstilling av komponenter hentet fra dusinvis av leverandører, levert over infrastruktur driftet av parter brukeren aldri har hørt om. Hver enkelt av disse komponentene ble selv satt sammen av sine egne komponenter.
Tillit er billigere enn verifisering
Leverandørkjeder bygges for effektivitet, ikke for løpende kontroll av hver innsatsfaktor mot en autoritativ referanse. Verifisering i stor skala er kostbart og tillit er gratis, og derfor gis tillit som standard. Den standarden er den forutsetningen enhver kompromittering av en leverandørkjede hviler på.
Kjeden har ingen naturlig kant
Hver avhengighet bærer sin egen, bakover gjennom kode, tjenester, infrastruktur, fastvare og maskinvare til opphav ingen enkelt organisasjon har kartlagt. Kjeden løper til n-te part og ikke til tredje, og det finnes ikke noe nivå der det blir trygt å slutte å se. Det finnes bare det nivået der det å se stoppet.
Ingen utformet den slik
Dette er hva som kommer ut av å bygge et system av denne størrelsen gjennom tusenvis av organisasjoner over et halvt århundre, uten en sentral arkitekt, uten en myndighet med sanksjonsmakt over helheten, og uten noe krav om at noen deltaker dokumenterer avhengighetene sine i en form noen andre kan lese.
Gapet
Den viktigste leverandørkjeden er den minst beskyttede
Se på hva som kreves av de leverandørkjedene verden behandler som kritiske. En legemiddelprodusent dokumenterer opphav, sammensetning og testhistorikk for hver ingrediens den selger. En flyprodusent sporer sertifiseringshistorikken til hver komponent den monterer, og oppbevarer disse opplysningene så lenge flyskroget lever. En matprodusent må vise hvor en ingrediens ble dyrket, bearbeidet og transportert, og må framlegge den dokumentasjonen innen timer etter en forurensningshendelse. Tilsynsmyndigheter reviderer dokumentasjonen, inspiserer anleggene og ilegger følger når papirene ikke holder.
Se så på hva som kreves av de organisasjonene som bygger på den digitale leverandørkjeden. Et team som integrerer et tredjepartsskript er som regel ikke pålagt å dokumentere hvor det kom fra, hvem som skrev det, eller hva det bærer med seg. Et selskap som legger til en integrasjon for innholdsleveranse er ikke pålagt å vise at det den leverandøren leverer er verifisert mot noe som helst. En operatør som setter et nettleserbasert grensesnitt foran et styringssystem er ikke pålagt å kartlegge hva det grensesnittet laster før det kobles til. For de fleste organisasjoner, i de fleste jurisdiksjoner, over det meste av denne leverandørkjeden, finnes det ingen plikt til å dokumentere, revidere, verifisere eller overvåke det som integreres og kjøres.
Dette er ikke slurv fra noens side. De rammeverkene som ville gjort systematisk beskyttelse mulig, ble skrevet for komponenter, og dette er et problem med sammenstillinger. Det finnes avanserte verktøy for å beskytte enkeltdeler. Det finnes svært lite for å se kjeden som helhet.

Utviklingsretning
Gapet vokser
Mer av det som betyr noe kjører nå på denne kjeden enn for fem år siden. Kjeden selv er lengre. Og pengene til å undersøke den følger hendelser som alt har skjedd, snarere enn eksponering som ennå ikke har skapt noen.
Flere systemer er avhengige av den
Plattformer innen kraft, vann, transport og industri har flyttet til nettleserbaserte grensesnitt og skytilkoblede arkitekturer. Systemer i offentlig sektor, helse og finans har fulgt etter. Hver flytting bringer et domene som var skjermet fra denne leverandørkjeden i direkte kontakt med den, som regel uten en tilsvarende satsing på å forstå den nye eksponeringen.
Kompleksiteten vokser fortere enn forståelsen
Avhengighetstrær, tredjepartsintegrasjoner og antallet ulike leverandører hvis kode kjøres på en gitt side har alle vokst kraftig. Hvert tillegg er en ny tillitsbeslutning, tatt én gang ved integrasjon og sjelden vurdert på nytt etter hvert som avhengigheten utvikler seg, skifter eier eller blir interessant for noen av grunner som ikke har noe med deg å gjøre.
Investeringer følger det som er synlig
Sikkerhetsbudsjetter kalibreres mot hendelser som alt har skjedd og krav som bærer sanksjoner. Eksponering som ennå ikke har gitt en offentlig, tilskrevet svikt konkurrerer dårlig om budsjett, så angrepsflaten vokser langs én kurve og oppmerksomheten langs en annen.
Fysiske leverandørkjeder kan kontrolleres. Denne kan ikke.
Komponenter i en fysisk kjede er håndgripelige, og opphavet deres kan sjekkes ved hver overlevering, i det minste i prinsippet. Den digitale leverandørkjeden opererer i en hastighet og en skala som gjør kontroll ved overlevering umulig: hundrevis av milliarder forespørsler gjøres hver dag, og hver av dem er en leverandørkjedetransaksjon: en forespørsel om en komponent, en respons som leverer den, og kjøringen av det som kom. Ingen arbeidsstyrke kunne gjennomgå en meningsfull andel av dem, og nesten ingenting følger med på integriteten deres i stor skala. De passerer gjennom kjeden med tillit som standard og registrert av ingen. Det er den forutsetningen denne seksjonen handler om, og grunnen til at arbeidet starter med observasjon og ikke med papirer.
01 · Struktur
Lagene
Den digitale leverandørkjeden er ikke én kjede. Det er åtte lag som virker samtidig: nettverk og infrastruktur, programvare og fastvare, maskinvare og enheter, tjenester og utviklingspakker, kode og biblioteker, data og modeller, ressurser og filer, og grensesnittet der de alle møtes i det et menneske faktisk ser.
Gjennomgangen dekker hva hvert lag bidrar med, hvilke bevis som finnes for det, og hvorfor eksponeringen ikke er summen av sårbarhetene i hvert lag, men mengden av veier mellom dem.
02 · Kontroll
Når kontrollen skifter hender
En komponent kan skifte eier uten at én kodelinje endres. Domenet slår opp på samme måte, skriptet har samme hash, og trafikken er identisk fordi den er identisk. Det som endret seg, er hvem som bestemmer hva den komponenten gjør neste gang, og ingenting av det er synlig i et opptak.
Gjennomgangen dekker de fire måtene kontrollen faktisk flytter seg, tiden mellom en overføring og at noen legger merke til den, seks dokumenterte tilfeller med datoer, og hvorfor den overvåkingen som ville fanget dem, ligger i registre, registermeldinger og kodelagerhistorikk snarere enn på nettverket.
03 · Dekning
De eksisterende verktøyene stopper før eierskapet
Programvarelister, byggattesteringer, uttalelser om utnyttbarhet, kontrollrapporter, nettleserregler, modenhetsscorer, kartlegging av angrepsflate og screening av reelt eierskap. Ni kategorier, hva hver av dem fastslår, og det presise punktet der hver av dem stopper.
Gjennomgangen sier rett ut hva denne metoden legger til: trinnet mellom der ekstern kartlegging slutter og der fastslåing av eierskap begynner. Den definerer også de fire begrepene arbeidet hviler på, og forklarer hvorfor en uopplyst leverandør som regel ikke er en skjult leverandør.

04 · Metode
Kartlegging av den digitale leverandørkjeden
Opptak, fastslåing, tilskriving og avstemming, anvendt på hver leverandør bevisene bringer fram og gjentatt mot nivåene under dem. En leverandørliste registrerer beslutninger; en applikasjon registrerer atferd, og de to glir fra hverandre fra den dagen kontrakten signeres.
Gjennomgangen dekker hele syklusen, observasjons- og tilskrivingsaksene den løper langs, hvordan en vert fastslås som et selskap og hva som skjer når den ikke kan det, og hva arbeidsresultatet inneholder.
Den andre halvdelen av spørsmålet er hvem som eier dem
Å kartlegge kjeden fastslår hva du er avhengig av. Å fastslå hvem som eier og kontrollerer de leverandørene er det som avgjør om en avhengighet er et innkjøpsproblem eller en vesentlig risiko for virksomheten. Det er kartlegging av eierskapskjeden, kjørt mot de partene dette arbeidet bringer fram.

Be om en
gjennomgang
Vi går gjennom reelle brukstilfeller hentet fra pågående oppdrag som viser hvorfor integritet i leverandørkjeden nå krever oppmerksomhet på toppnivå og koordinert handling.

Abonner for å holde deg oppdatert på utviklingen innen integritet i globale leverandørkjeder og på nytt fra nDiligence.
Copyright © 2026 nDiligence, Inc. Alle rettigheter forbeholdt.