
Etterretning om
internettleverandørkjeden
Vi kaster lys over internettleverandørkjeden som opererer inne i applikasjonen din.
Moderne nettapplikasjoner setter seg sammen selv under kjøring, av kode, medier og data levert av dusinvis av tredjeparter, og nesten ingenting av det er synlig for eieren, og ingenting for brukeren. Programvarelister og leverandørspørreskjemaer beskriver hva som burde lastes. SCVue™ viser deg fakta: hver leverandør, hver ressurs, hver utgående nyttelast, fanget opp og analysert som bevis.



Det grunnleggende spørsmålet SCVue™ svarer på: «Kan jeg stole på at dette nettstedet og innholdet der er i samsvar med det skaperen hadde tenkt, eller er det utsatt for manipulasjon eller påvirkning?»


Integritet i leverandørkjeden

Leverandørene inne i applikasjonen din
Moderne nettapplikasjoner settes vanligvis sammen av deler levert av andre. Én enkelt sidelasting kan stille ta kontakt med dusinvis av andre selskaper: en analyseleverandør, et annonsenettverk, en fonttjeneste, en videospiller, et chattefelt, en betalingsformidler, et innholdsleveringsnettverk, en svindeloppdagingstjeneste. Hver av dem er en leverandør. Hver er et sted der data kan gå ut, der kode du ikke har skrevet kan kjøre, og der et problem i noen andres virksomhet blir et problem i din.
Den samlingen av leverandører er din digitale leverandørkjede, og for de fleste organisasjoner er den usynlig. Leverandørkjeden din er ikke bare de leverandørene du inngikk kontrakt med. Det er koden du vedlikeholder og de teknologiske integrasjonspartnerne du bygger på, sammen med alt de laster i sin tur.
SCVue™ handler om å kjenne og identifisere de teknologiske avhengighetene inne i applikasjonene dine. Ved å undersøke koden, ressursene, dataene og nettverkskommunikasjonen deres under kjøring kan du se hva nettstedene og appene dine faktisk gjør, hvem de er avhengige av både teknologisk og gjennom tredjepartsintegrasjoner, og hvor risikoen kommer inn i leverandørkjeden din.
Leverandørkartlegging
Hver leverandør, vert og tjeneste appen faktisk laster, fastslått som reelle selskaper og produkter.
Profilering av atferd under kjøring
Hva koden faktisk gjør: skripting, sporing, fingeravtrykking og utgående nyttelast.
Grunnlinje for ressurser
Hver ressurs innholdsadressert med SHA-256 og validert som kjent, pålitelig kode.
Kontinuerlig overvåking
Planlagte nye opptak oppdager enhver endring og utløser varsler i det øyeblikket atferden forskyver seg.

Hvem kan bruke SCVue
Bygget for enkeltpersoner, næringsliv, myndigheter, akademia og forskere
SCVue hjelper mennesker og organisasjoner med å drive omfattende, kontinuerlig overvåking på tvers av et bredt spekter av spesialiteter og bransjer. Det er et robust verktøy for organisasjoner som forvalter sine egne applikasjoner og interne portaler, og det støtter integrasjonsleverandører like fullt, enten de støtter seg delvis eller helt på tredjeparter.
Tilbydere av due diligence-tjenester
Granskning, risikovurdering, bakgrunnssjekk og screening, revisjon og gjennomgang.
Sårbarheter i din egen leverandørkjede
På tvers av de teknologi- og programvareproduktene du er avhengig av, og menneskene som påvirker dem, gjennom alle fem klassene av leverandørkjede: mennesker, kunnskap, finans, digitalt og fysisk.
Vurderinger av andre selskapers applikasjoner
For mulig partnerskap, oppkjøp, konkurranseanalyse, sårbarheter eller avhengigheter.
Dyp research og konkurranseanalyse
Målingen virker fra utsiden, uten kildekode og uten noe å installere, enten arbeidet er bestilt av selskapet eller gjennomført uavhengig.
Publikumsrettede porteføljer
Organisasjoner som forvalter eller har tilsyn med flere nettsteder som betjener allmennheten.
Enkeltpersoner og virksomheter
Validering av hvor pålitelig et nettbasert produkt er.
Jurister, etterlevelse og revisorer
Etterlevelse av avtalevilkår, GDPR, videreførte kontraktsvilkår og jurisdiksjoner.
Programvareleverandører
Å kjenne og dokumentere sine egne tredjepartsavhengigheter, arbeid i SBOM-stil.
Testere og penetrasjonstestteam
Validering av at tjenester og atferd kjører slik de er utformet og utviklet.
Risikoansvarlige
Å forstå tredjepartsrisiko i teknologiske leverandørkjeder.
Se hvor du hører hjemme
Løsningssidene våre viser hvordan disse oppdragene gjennomføres, og hvordan arbeidsresultatet ser ut for hvert av dem.

Særpreg
Det som gjør SCVue™ særpreget, er den bevisbaserte tilnærmingen
Det er bygget med hensikt, for å bekrefte at applikasjonen fungerer som forventet uten et innsnevret blikk. Vi har en prosess med ti analysemotorer, med sammenligningsmodellering, leverandørkartlegging, kontinuerlig overvåking og flagging av påvirkningsfaktorer. Å kjøre bare én eller et par av disse prosessene kan etterlate et blindpunkt i framtiden.
Bevis, ikke påstander
Rapporterer hva kode og trafikk observeres å gjøre, aldri hva et manifest erklærer.
Hele kjeden, ikke første hopp
En side laster en tagg, taggen laster et skript, og det skriptet kaller en tjeneste ingen satte på leverandørlisten. SCVue følger alt.
Tre uavhengige akser
Sammenlign hvilken som helst rapport over tid, etter opptakssammenheng og etter side.
Risiko- og påvirkningsfaktorer
Er koden risikabel? Er partene bak den flagget? To spørsmål, besvart sammen.
Innebygd personvern
Et lokalt, privat arbeidsområde holder alle data i nettleseren. Skylagring mottar bare data der POST-nyttelasten er renset for personopplysninger.
Metode
Slik virker SCVue
Ett opptak er nok til å komme i gang.
01
Ta opp
Importer et HAR-opptak, eller la SCVue ta opp eksternt fra ekte nettlesere på ekte enheter i byer over hele verden, med skriptet samhandling.
02
Tolk og normaliser
Én datamodell uten duplikater på tvers av apper, versjoner, samlinger, visninger og kall.
03
Analyser
Ti motorer profilerer kode, trafikk, nyttelast, medier, selskaper og infrastruktur.
04
Rapporter og overvåk
Dashbord, grunnlinjer, forskjeller og varsler i en omfattende analytikerverktøykasse.

Plattform
Ett opptak. Alt det kan fortelle deg.
Hver forespørsel, hver fil, hver server og hver informasjonskapsel, registrert én gang og gjennomgått fra mer enn førti vinkler.
Ulike opptaksscenarier
Nettsteder leverer ulik kode, ulike sporere og ulike tredjepartsbiblioteker avhengig av enheten, stedet og nettleseren. Opptaksplaner spiller av den samme nettlesersamhandlingen hver gang, enhetsprofiler bestemmer hva nettstedet tror det leverer til, og steder bestemmer hvor økten surfer fra.
Validering i sanntid og generering av programvareliste
Etter hvert som ressurser lastes, hashes hver responskropp med SHA-256 og valideres mot Single Source of Truth-registeret, slik at kjent kode identifiseres etter programvare, versjon, leverandør og opphav. SCVue bygger en programvareliste ut fra det som faktisk observeres lastet, og avstemmer enhver erklært CycloneDX- eller SPDX-liste mot den, slik at skyggeavhengigheter kommer fram umiddelbart.
Kontinuerlig overvåking
Et opptak beskriver det øyeblikket det ble tatt. Når en grunnlinje er satt, sammenlignes planlagte nye opptak mot den, forskjeller beregnes, og hver endring utløser et varsel med direktelenke til posten det kom fra.
Porteføljeskala
Applikasjoner grupperes slik du utformer dem, etter avdeling, forretningsområde, risikoeier eller kunde, og hver samlerapport grupperer seg tilsvarende. Leverandørdata samles i en felles pott, slik at det du lærer om én leverandør følger med over til hver annen applikasjon som berører den.
Private arbeidsområder og skyarbeidsområder
Et privat arbeidsområde holder alle data på klientmaskinen. Et skyarbeidsområde legger til tilgang for teamet, arbeid på flere enheter og overvåking som kjøres på server, og bare rensede data kommer noen gang inn: rensingen av personopplysninger kjøres på klienten når data flyttes opp til skyarbeidsområdet, og serveren validerer på nytt og avviser urensede nyttelaster.
Bevis og eksport
Hvert funn lenker tilbake til nettverkskallet som skapte det, med adresse, hoder, innhold og tidsstempel. Hver rapport eksporteres med alle radene filtrene dine valgte, visuelle rapporter eksporteres som bilder, og filtervalget ligger i sideadressen, slik at enhver visning kan bokmerkes eller sendes til en kollega.

Analytikerverktøykasse
Åtte rapportseksjoner
Førtisju rapporter i åtte seksjoner, bygget fra ett opptak, der hvert funn har direktelenke til beviset det kom fra.
Oversikt
Et porteføljedashbord, risikofaktorer, leverandørkjedekart, endring over tid og overvåking.

Trafikk og forespørsler
Den rå registreringen av hva applikasjonen gjorde på nettverket.

Ressurser
Alt applikasjonen lastet, organisert etter hva slags ting det er.

Infrastruktur og hosting
Den fysiske og selskapsmessige virkeligheten bak trafikken: hvem sine servere, hvem sitt nettverk, og hvor.

Dataflyt og jurisdiksjon
Hvor opplysninger går, hvor de havner, og hvem sin lov som styrer dem.

Sikkerhet og atferd
Om applikasjonen er satt opp til å forsvare seg selv, og hva koden gjør når den først kjører.

Selskaper og leverandører
De reelle selskapene, menneskene og produktene bak teknologien.

Referanser og eksponering
Alt som er navngitt inne i filene, uavhengig av om det noen gang ble kontaktet.

Spørsmål
Spørsmål det kan besvare
Over tid kan nettet av tjenester og leverandører som påvirker en applikasjon bli en risiko, og en risiko som er vanskelig å håndtere på kort sikt.
Hvem sender vi egentlig brukerdataene våre til?
Ikke hvem leverandørkontrakten sier. Hvem nettleseren faktisk kontaktet, den dagen du målte det.
Går noe av dette et sted det ikke burde?
SCVue identifiserer den fysiske og rettslige plasseringen av serverne som er involvert, slik at du kan se når trafikk krysser en grense du bryr deg om, eller havner i en jurisdiksjon som endrer pliktene dine.
Er vi eksponert mot et selskap vi ikke har lov til å handle med?
SCVue kryssjekker trafikken mot en kuratert etterretningskatalog over selskaper, eierne deres, sanksjonsstatusen deres og påvirkningsfaktorene som er knyttet til dem.
Endret noe seg?
Leverandører endrer koden sin uten å si det til deg. SCVue tar opp en grunnlinje og sammenligner senere opptak mot den, slik at en uvarslet endring i et tredjepartsskript blir en synlig hendelse i stedet for en usynlig.
Kan vi bevise det?
Hvert funn spores tilbake til et bestemt registrert nettverkskall, med adresse, respons, innhold og tidsstempel. Alt kan eksporteres som bevis.
I praksis
Kartlegg og visualiser fra ett enkelt opptak
Hvert skjermbilde nedenfor er analyse av et reelt opptak, ikke en skisse.
Analyse av risikofaktorer på hver HTTP-forespørsel
- Én skala: ti analysemotorer samles til høy, advarsel og info, med direktelenke fra hvert funn til rapporten sin.
- Koderisiko: svakheter i CSP og SRI, nedgraderinger av HTTPS, kodegenerering under kjøring og mønstre der noe hentes og kjøres.
- Sporingsrisiko: sporingspiksler, sporingsparametere og fingeravtrykking i medier og POST-trafikk.
- Bare bevis: utledet fra kode og trafikk som er tatt opp, aldri fra byggmanifester.
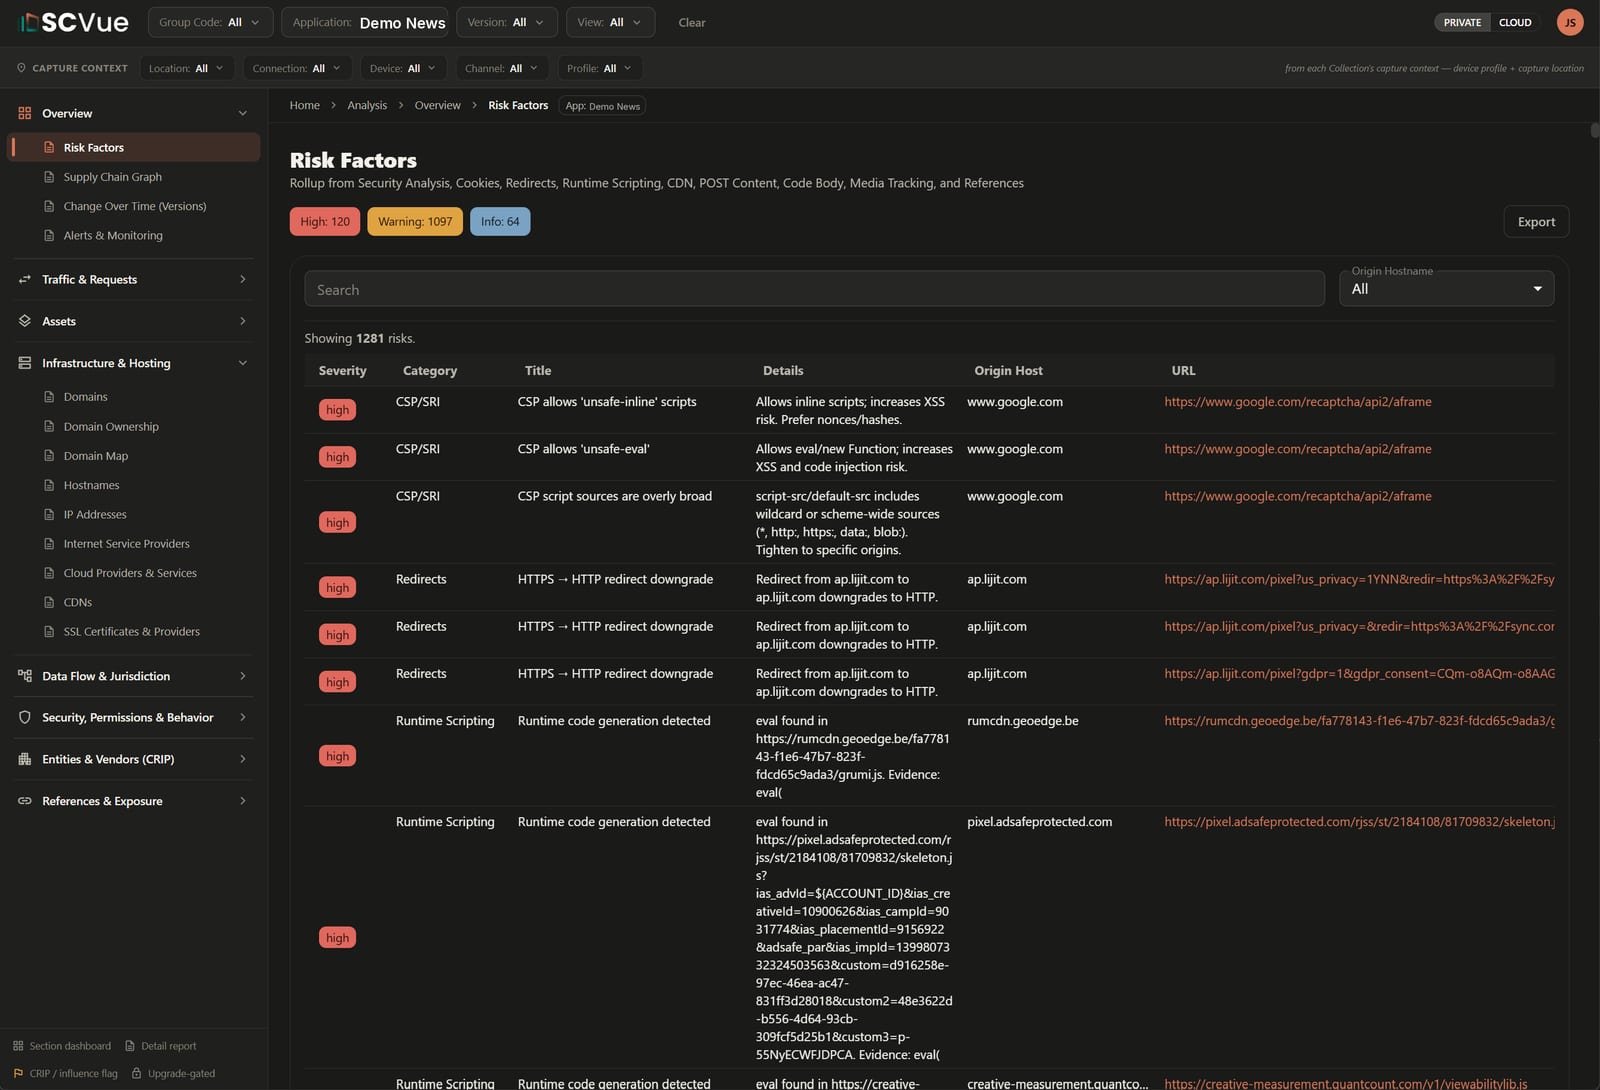
Funn på én enkelt applikasjon, hvert lenket til beviset sitt.
Røntgenfotografer hver forespørsel, kartlegg hver utgående dataflyt
- Hver nyttelast: inspiser hva applikasjonen sender ut, dekodet kall for kall.
- Automatiske flagg: fingeravtrykking av enheten, personopplysninger, sporing på tvers av nettsteder og av økter, logging av atferd.
- Kartlegging av dataflyt: se nøyaktig hvilke tjenesteytere som mottar opplysninger om applikasjonen din og brukerne dine.
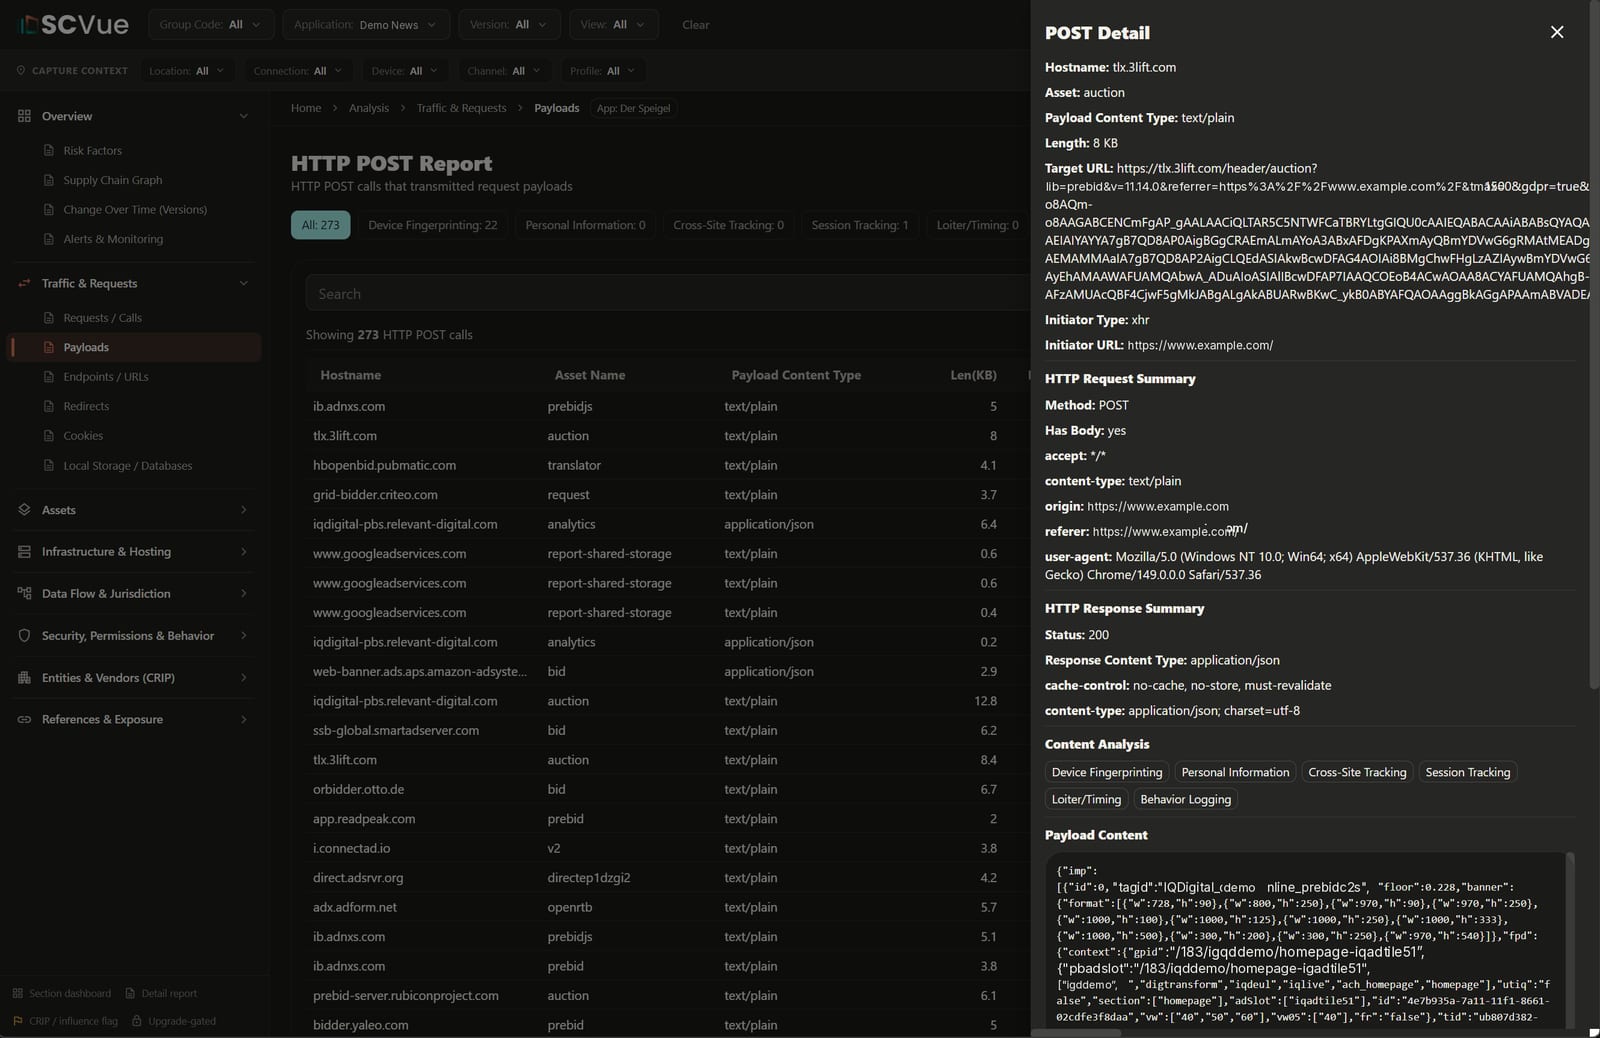
POST-kall på én side, med dem som er flagget for fingeravtrykking av enheten løftet fram.
Avdekker hvem som står bak hver ressurs
- Reelle selskaper: berikelse fastslår hvilke selskaper, programvareprodukter og personer de observerte domenene hører til.
- Påvirkningsfaktorer: flagg på selve partene: eierskap, kontroll, sanksjoner, jurisdiksjon.
- Dyp etterretning: støttet av nDiligence-profiler, med utvidede rapporter og analytikerresearch på forespørsel.
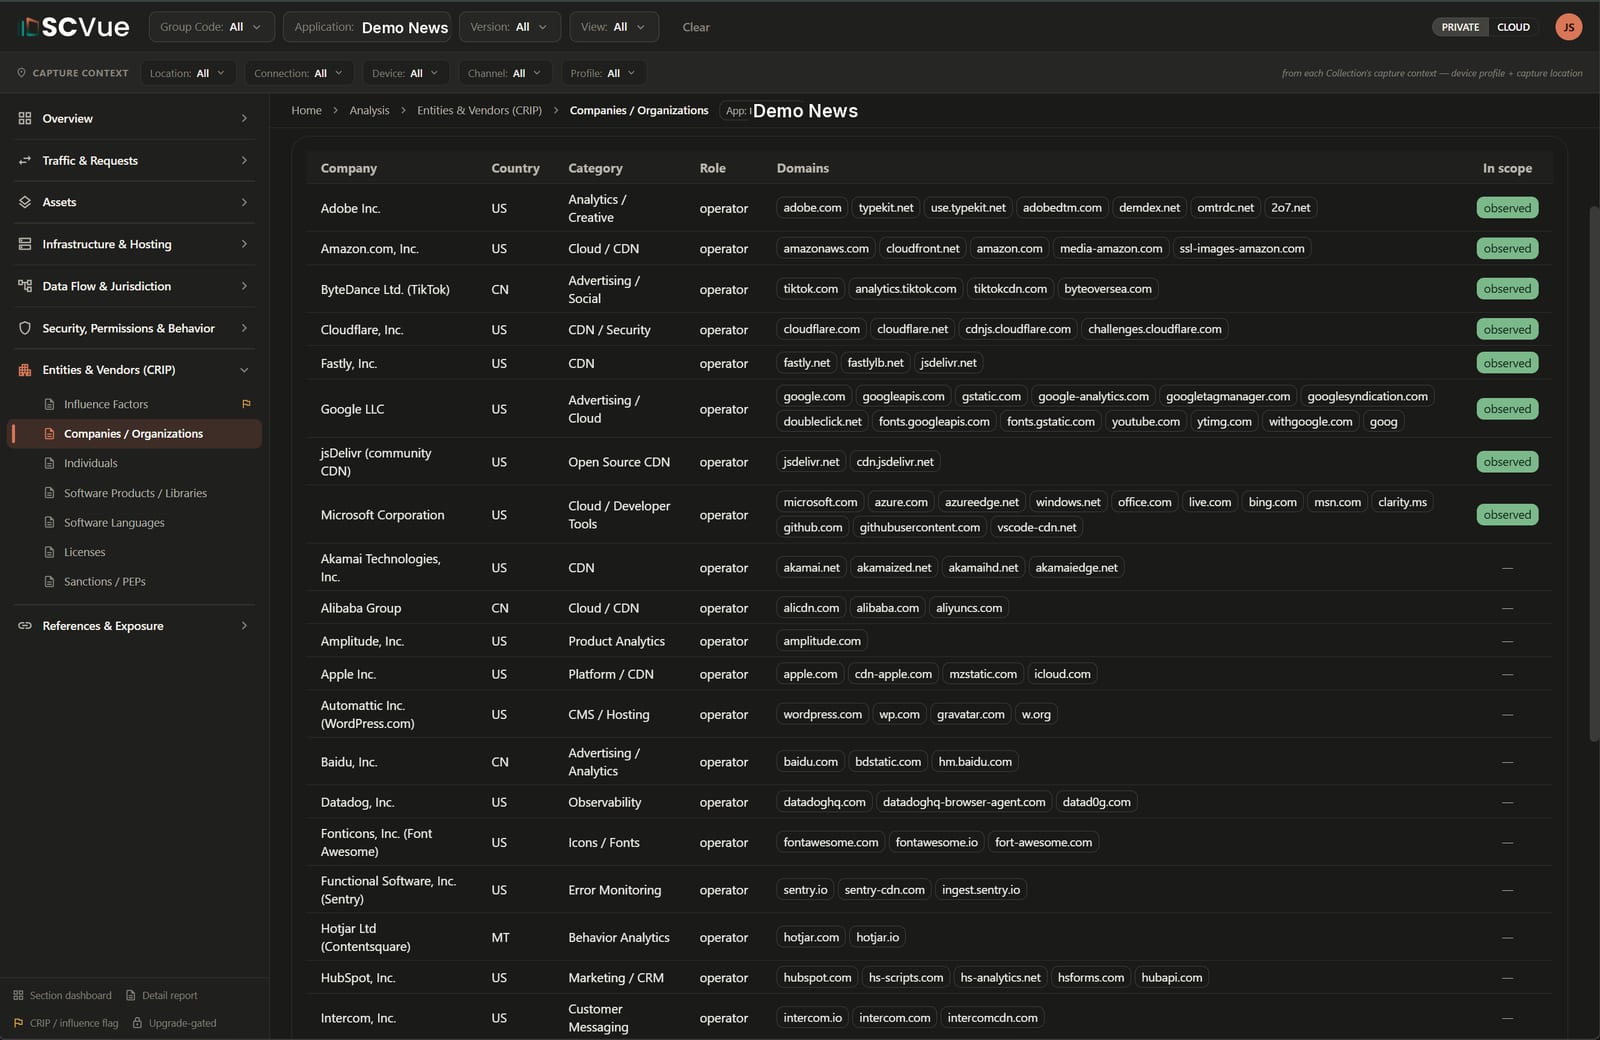
Selskapene som opererer bak én applikasjon, etter land og rolle.
Kartlegg infrastrukturen, hostingen og jurisdiksjonene
- Fullstendig oversikt: domener, vertsnavn, IP-adresser, internettleverandører, skyleverandører, CDN-er, SSL-sertifikater.
- Automatisk tilskriving: mønstermotorer identifiserer bruk av CDN og skyleverandører.
- Kartlegging av jurisdiksjon: geografisk oppslag og ASN-oppslag viser hvor data lagres og leveres fra.
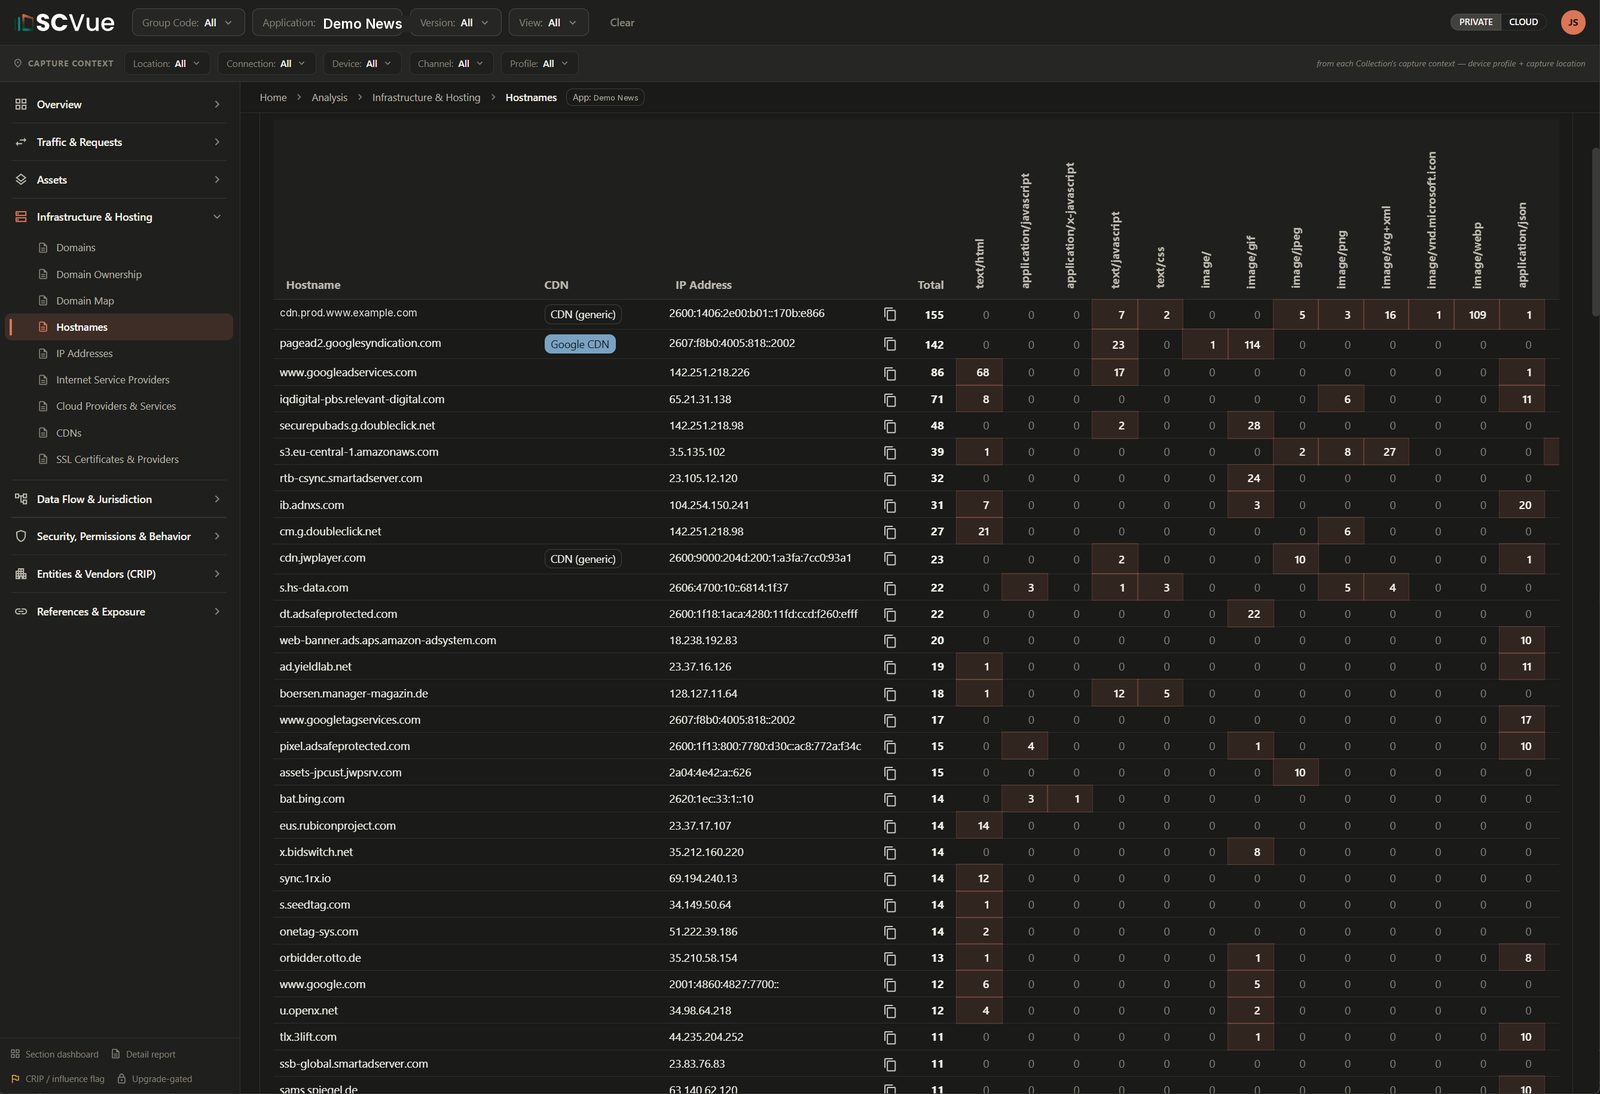
Vertsnavnmatrise med tilskriving til CDN, IP-adresser og ressursblanding per vert.
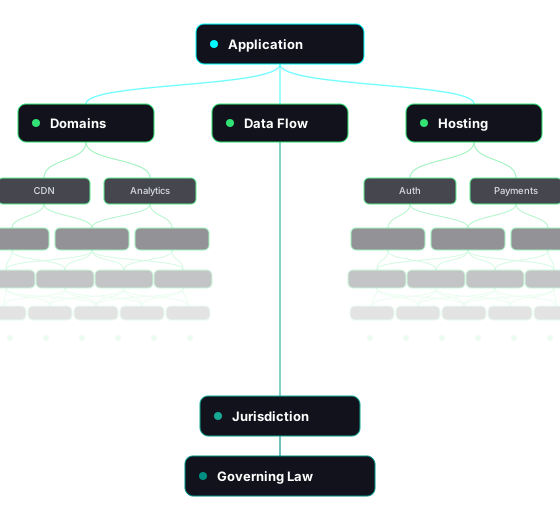
SCVue kartlegger dine digitale leverandører
Avdekker og dokumenterer alle tjenesteyterne og tjenestene som brukes i applikasjonene dine. Identifiser hver jurisdiksjon og hver gjeldende lov som har myndighet over behandlingen og lagringen av applikasjonsdataene dine, dokumentert med bevis som er tatt opp.
SCVue er bygget av nDiligence, som bruker det i sine egne etterforskninger. Utgaver, priser og en gratis Community-konto finnes på scvue.com. SCVue legger målingen i dine hender; når et spørsmål vokser ut over ett opptak, tar den digitale leverandørkjeden og kartlegging av eierskapskjeden det videre.
Be om en
gjennomgang
Vi går gjennom reelle brukstilfeller hentet fra pågående oppdrag som viser hvorfor integritet i leverandørkjeden nå krever oppmerksomhet på toppnivå og koordinert handling.

Abonner for å holde deg oppdatert på utviklingen innen integritet i globale leverandørkjeder og på nytt fra nDiligence.
Copyright © 2026 nDiligence, Inc. Alle rettigheter forbeholdt.