
Vi avdekker sannheten.
Vi verifiserer tillit.
Din digitale leverandørkjede er en angrepsflate. Motstandere bygger tilgang gjennom alminnelige forretningsforbindelser, altså programvareplattformer, tjenester, underdatabehandlere og leverandører, og om ingen griper inn, modnes tilgang til påvirkning og kontroll. nDiligence bygger pålitelige leverandørnettverk, gransker de nøstede leverandørkjedene under dem og holder dem under vedvarende overvåking.

Globale data
Kuraterte data fra flere kilder, i alle formater og på alle språk.
Fem klasser
Mennesker · Kunnskap · Finans · Teknologi · Fysisk.
Nivå 3, 4, 5+
Innsyn i pålitelige nettverk bortenfor de vanlige overflatelagene.
Fra silisium til aksjonær
Omfattende innsikt fra teknologilagene til eierskap og påvirkning.
Attack the Glass (ATG)
Injeksjonssårbarheter i leverandørkjeden ved klientsidegjengivelse
En egenfinansiert forskningspublikasjon er nå tilgjengelig: den viser hvordan sårbarheten utnytter en svakhet i dagens sikkerhetsarkitekturer, gjennom en injeksjon i leverandørkjeden ved klientsidegjengivelse. Den er publisert for å skape bevissthet i næringslivet, i forvaltningen og blant forskere om en betydelig trussel om villedning, desinformasjon, manipulasjon og fiendtlig påvirkning. De fleste skjermene rundt oss er dynamiske, skapt i øyeblikket før de vises for deg, av kode, medier og data levert av andre selskaper. Den som kontrollerer én av disse ressursene, kan stille endre hva skjermen din viser og hva den gjør, og alle sikkerhetsverktøy som er i bruk i dag vil rapportere at alt er i orden.
Les forskningen



Produkter

Integrert
etterretning
på én plattform
En KI-drevet plattform som automatiserer og skalerer dyp due diligence på tvers av mønstre for eierskap, kontroll, avhengighet og påvirkning i virkelige forretningsmiljøer.
Utforsk plattformen vår i dag.
Plattformen vår gjør rådata om til dashbord, profiler og visualiseringer som avdekker skjult risiko og viser fram komplekse forbindelser. Se bortenfor overflaten med klar, bevisbasert etterretning.

Utforsk plattformen vår i dag.
Plattformen vår gjør rådata om til dashbord, profiler og visualiseringer som avdekker skjult risiko og viser fram komplekse forbindelser. Se bortenfor overflaten med klar, bevisbasert etterretning.
SCVue
Den digitale
leverandørkjeden
Kast lys over internettleverandørkjeden som opererer inne i hver applikasjon.
Utforsk SCVue.
SCVue avdekker hva applikasjonene dine faktisk laster og hvor dataene faktisk går: leverandørkartlegging, profilering av atferd under kjøring, kartlegging av dataflyt og selskapsidentifisering, lest ut av et opptak av det som faktisk ble lastet i stedet for utledet av påstander.

Utforsk SCVue.
SCVue avdekker hva applikasjonene dine faktisk laster og hvor dataene faktisk går: leverandørkartlegging, profilering av atferd under kjøring, kartlegging av dataflyt og selskapsidentifisering, lest ut av et opptak av det som faktisk ble lastet i stedet for utledet av påstander.

Kartlegging av eierskapskjeden
Eierskap,
fastslått
Hvem kontrollerer virkelig selskapene du er avhengig av, og hva følger med dem.
Utforsk metoden.
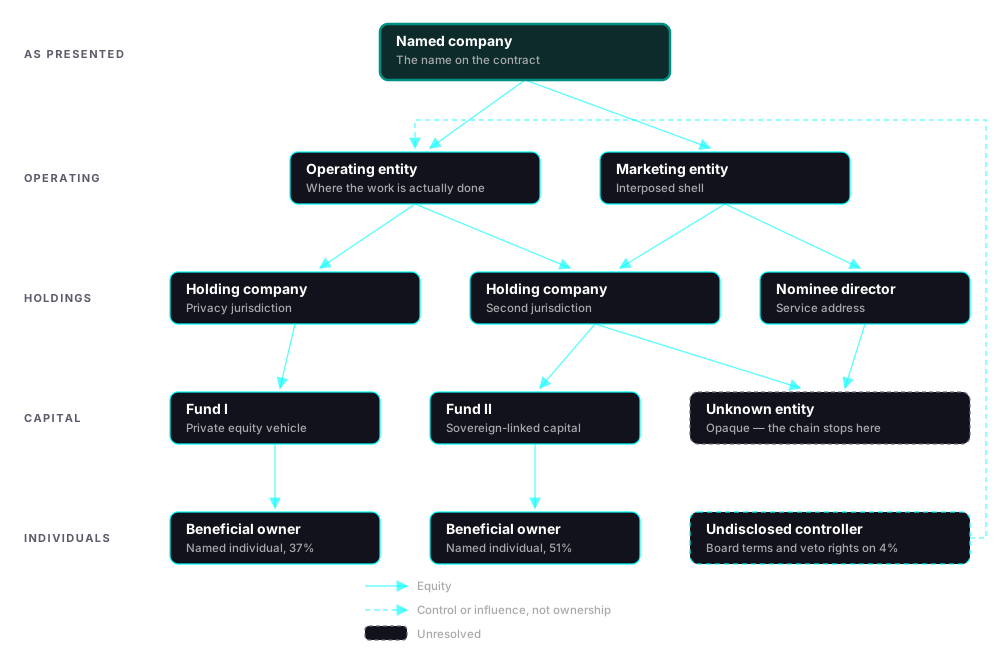
Kartlegging av eierskapskjeden er en rekursiv etterforskningsmetode som fastslår eierskap, kontroll og påvirkning gjennom lagdelte selskapsstrukturer, og deretter følger avhengighetene som løper i motsatt retning. Skjuling er lagdelt med hensikt, så hele syklusen gjentas mot hvert selskap, hver investor og hver leverandør den bringer fram.

Utforsk metoden.
Kartlegging av eierskapskjeden er en rekursiv etterforskningsmetode som fastslår eierskap, kontroll og påvirkning gjennom lagdelte selskapsstrukturer, og deretter følger avhengighetene som løper i motsatt retning. Skjuling er lagdelt med hensikt, så hele syklusen gjentas mot hvert selskap, hver investor og hver leverandør den bringer fram.

Tjenester
Eksperttjenester.
Pålitelige resultater.
Ekspertledede oppdrag som oversetter analytiske funn til handling, legger til rette for strukturert dialog mellom virksomheter og offentlige aktører, og støtter lovlig informasjonsdeling på tvers av jurisdiksjoner.
Utforsk tjenestene våre.
Fra due diligence til forensisk analyse: etterforskningstjenestene våre gir klarhet der det finnes usikkerhet. Vi hjelper globale virksomheter med å håndtere innsidetrusler, risiko i leverandørkjeden og beslutninger med mye på spill, med trygghet.

Utforsk tjenestene våre.
Fra due diligence til forensisk analyse: etterforskningstjenestene våre gir klarhet der det finnes usikkerhet. Vi hjelper globale virksomheter med å håndtere innsidetrusler, risiko i leverandørkjeden og beslutninger med mye på spill, med trygghet.

Løsninger
Tilpasset
oppdraget ditt
Løsningene våre tilpasser seg miljøet ditt og leverer etterretning formet etter den risikoen og de prioriteringene som betyr mest.
Utforsk løsningene våre.
nDiligence støtter virksomheter med komplekse globale leverandørkjeder, offentlige oppdragstakere og investorer som opererer i geopolitisk sensitive miljøer. Kapasitetene våre oppdager fiendtlig påvirkning og avhengighetsmønstre som tradisjonelle due diligence-rammeverk overser.
Utforsk løsningene våre.
nDiligence støtter virksomheter med komplekse globale leverandørkjeder, offentlige oppdragstakere og investorer som opererer i geopolitisk sensitive miljøer. Kapasitetene våre oppdager fiendtlig påvirkning og avhengighetsmønstre som tradisjonelle due diligence-rammeverk overser.
Opplæring
Opplæring og
sertifisering
Vi bygger et pålitelig praksisfellesskap gjennom standardisert opplæring, profesjonell sertifisering og en felles analysemetodikk på tvers av sektorer og jurisdiksjoner.
Utforsk opplæringsvalgene i dag.
Sertifiseringsprogrammene våre utvikler analytikere innen trusseletterretning for leverandørkjeden ved hjelp av definerte due diligence-standarder og nDiligence-plattformen. Opplæringen vektlegger analytisk grundighet, interoperabilitet og varig institusjonell læring på tvers av organisasjoner og internasjonale partnere.

Utforsk opplæringsvalgene i dag.
Sertifiseringsprogrammene våre utvikler analytikere innen trusseletterretning for leverandørkjeden ved hjelp av definerte due diligence-standarder og nDiligence-plattformen. Opplæringen vektlegger analytisk grundighet, interoperabilitet og varig institusjonell læring på tvers av organisasjoner og internasjonale partnere.
Be om en
gjennomgang
Vi går gjennom reelle brukstilfeller hentet fra pågående oppdrag som viser hvorfor integritet i leverandørkjeden nå krever oppmerksomhet på toppnivå og koordinert handling.

Abonner for å holde deg oppdatert på utviklingen innen integritet i globale leverandørkjeder og på nytt fra nDiligence.
Copyright © 2026 nDiligence, Inc. Alle rettigheter forbeholdt.