
De eksisterende verktøyene stopper
før eierskapet
Oversikt
Hva kjeden består av, og hvorfor avhengighet blir pressmiddel.
Les mer 
Lag
Åtte lag, åtte eiere og én stort sett tom kolonne.
Les mer
Kontroll
Eierskapet endres uten at én kodelinje endres.
Les mer
Grense
Ni verktøy som alt er i bruk, og hvor hvert av dem stopper.
Kartlegging
Opptak, fastslåing, tilskriving og avstemming.
Les mer
Hver organisasjon som leser dette har alt et program for tredjeparter. Programvarelister, byggattesteringer, kontrollrapporter, modenhetsscorer, verktøy for angrepsflate: den rimelige førstereaksjonen på en ny metode er at ett av disse alt dekker den. For det meste overlapper de ikke med den i det hele tatt, og det er verdt å være presis om hvorfor.
Hvert enkelt av disse ble bygget for et spørsmål og svarer på det. Gapet ligger mellom dem, snarere enn inne i noen av dem.


Dekningen

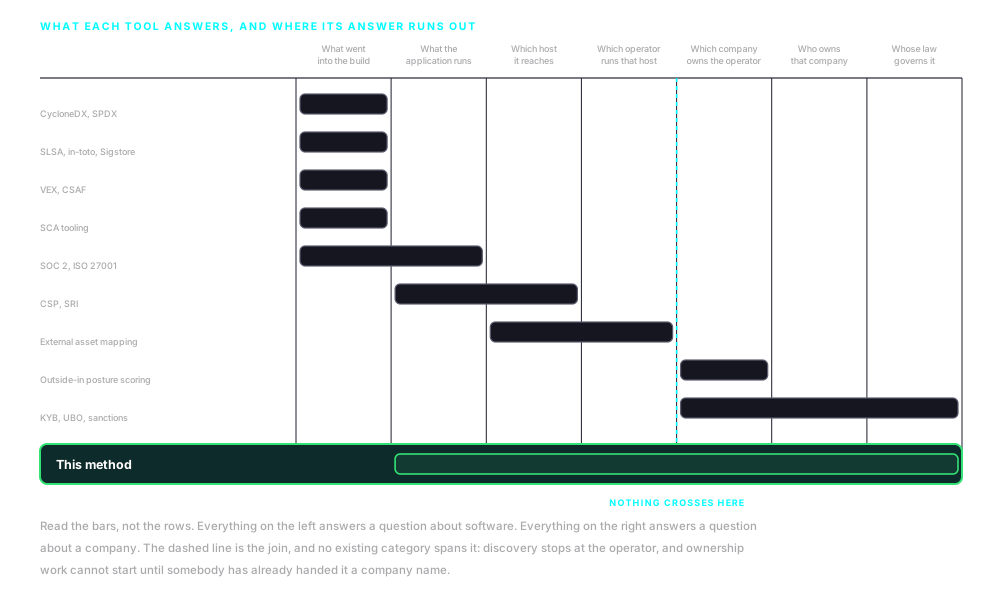
Hvor hvert verktøy stopper

Verktøykassen
Hvert av dem svarer på spørsmålet det ble bygget for
Les langs en hvilken som helst rad, og verktøyet er åpenbart egnet til formålet sitt. Kolonnen som avgjør noe, er den siste.
Byggingen er godt dekket
Programvarelister registrerer hva som gikk inn i et artefakt. Rammeverk for opphav og signering fastslår at det ble bygget og signert slik det hevder. Avhengighetsskanning sjekker erklærte komponenter mot kjente feil. Til sammen er byggingen virkelig godt betjent, og alt av det beskriver byggingen. Ingenting av det beskriver hva den ferdige tingen strekker seg etter når den først kjører, eller hvem som svarer når den gjør det.
Erklæringer er godt dekket, som erklæringer
Uttalelser om utnyttbarhet, registre over underdatabehandlere, databehandleravtaler og kontrollrapporter er leverandørens egen framstilling av seg selv: hva den sier en feil gjør, hvem den sier den bruker, hvilke kontroller den valgte å få testet og på hvilken dato. Alt det er verdt å ha. Det ene en attestering ikke kan gjøre, er å attestere sin egen fullstendighet.
Nettleseren tillater domener på en liste
En innholdsregel navngir de opphavene en side har lov til å bruke. Et integritetsattributt bekrefter at én bestemt fil ikke er endret. Begge gjør reelt arbeid og begge bør brukes. Ingen av dem sier noe om hvem som driver et tillatt opphav, og et domene på en tillatelsesliste er et navn og ikke en part.
Modenhet scores fra utsiden
Vurdering utenfra og inn gir et selskap et tall utledet av observerbare signaler. Det er en rimelig indirekte indikator på grunnleggende hygiene, det er omstridt som prediktor for noe som helst, og det starter med et selskap du alt kan navngi. Eierskap, kontroll og den jurisdiksjonen som styrer dataene dine er ikke det det setter seg fore å måle.
Infrastruktur kartlegges fra utsiden
Dette er den nærmeste naboen, og den det er ærlig å navngi. Løpende ekstern kartlegging finner ressurser og infrastruktur uten å spørre noen om en liste, som er samme instinkt som driver denne metoden. Den stopper ved operatøren: denne ressursen tilhører den organisasjonen. Hvem som eier den organisasjonen er ikke et spørsmål den ble bygget for å stille.
Eierskap fastslås fra et navn
Arbeid med reelt eierskap er et modent fag med seriøse data bak seg, som fastslår morselskaper, kontrollerende parter og sanksjonseksponering for et selskap. Det starter med et selskapsnavn. Det har ingen måte å starte med en vert observert i en økt, som er det eneste startpunktet som finnes når parten aldri ble opplyst til deg.

Gapet
Dette arbeidet forener to fag som aldri har vært forent
Satt fram slik er gapet smalt og bestemt. Ekstern kartlegging slutter ved operatøren. Fastslåing av eierskap begynner ved et selskapsnavn. Mellom dem ligger det trinnet nesten ingen tar: å føre en observert vert videre til selskapet bak operatøren, og derfra til eierne dets og den loven som styrer hva det gjør med dataene dine.
Å observere en applikasjon i stedet for å stole på leverandørlisten dens er det grunnleggende premisset for en hel kategori av verktøy, og har vært det i årevis. Bidraget her er hva som skjer etter observasjonen, og selv det er lånt snarere enn oppfunnet: den samme operative metodikken innen kjenn-din-kunde og reelt eierskap som regulerte selskaper kjører hver dag, anvendt på et startpunkt det faget aldri har brukt.
Eierskap og jurisdiksjon svarer på et bestemt sett spørsmål. Hvor konsentrert en avhengighet virkelig er, når atskilte navn faller sammen i felles eiere. Om en leverandør ligger under et rettsregime som endrer hva dataene dine er utsatt for. Om noen part i kjeden bærer eksponering mot sanksjoner eller kontroll som du ikke ville godtatt med åpne øyne. De er ikke en spådom om hvorvidt en leverandør blir brutt, og en metode som hevdet noe annet ville fortjent den skepsisen slike påstander vanligvis møter.

Begreper
Disse fire begrepene brukes rutinemessig løst
Løs bruk er ikke pedanteri her. Konsentrasjon regnet i leverandører i stedet for i eiere, eller en attestering behandlet som opphav, gir et galt svar og ikke et upresist.
N-te part
Første part er du. Andre er leverandøren du inngikk kontrakt med. Tredje er leverandøren de inngikk kontrakt med, og n-te er så langt kjeden løper forbi det. De fleste programmer er avgrenset til andre part og stopper der. Det meste av eksponeringen ligger lenger ned, som er hele grunnen til at dette arbeidet finnes.
Konsentrasjon
Ikke en hendelse, men en strukturell tilstand: hvor mye av det du er avhengig av som fører tilbake til det samme lille antallet parter. Den er usynlig på kontraktsnivå, der tjue leverandører ser ut som nøyaktig tjue leverandører, og den kommer først til syne når eierskapet er fastslått.
Erstattbarhet
Hva konsentrasjon faktisk koster. En avhengighet du kunne erstattet på en uke er et innkjøpsspørsmål. Den samme avhengigheten, uten noe tilgjengelig å erstatte den med, er en beslutning om virksomheten. Forskjellen har ingenting å gjøre med hvor godt leverandøren scorer på noe som helst.
Opphav og attestering
Opphav er registreringen av hvor noe kom fra. En attestering er en signert påstand om det. De to brukes om hverandre, og de er ikke det samme: en påstand kan være helt etterprøvbar, kryptografisk solid, og avgitt av en part du aldri burde ha stolt på.
En uopplyst leverandør er som regel ikke en skjult leverandør
Avstemming gir hull, og hvordan de hullene leses betyr noe. Opplysning er i denne bransjen ufullstendig som normaltilstand og ikke som forsett. En gjennomgang fra 2026 av 2 400 teknologileverandører fant at 63,6 % ikke opplyste om underbehandling utført av KI-leverandører i sine egne vurderinger; en undersøkelse fra 2026 av utbredelsen av programvarelister fant at 78 % av organisasjonene aldri eller sjelden mottar en slik liste fra en kommersiell leverandør. Mot det utgangspunktet er en leverandør som opptrer i bevisene, men ikke i papirene, langt oftere et hull i opplysningen enn en skjulingshandling. Det funnet fastslår er at eksponeringen er ugjennomgått, og det er verdt å gjøre noe med uansett. Å rapportere det som uredelighet ville vært urimelig, og i de fleste tilfeller rett og slett galt.
Metoden starter der disse verktøyene stopper
Ta opp hva en applikasjon faktisk strekker seg etter, fastslå hvilken operatør hver vert er og hvilket selskap hver operatør er, tilskriv eierne og jurisdiksjonen, og sett alt det mot det som ble opplyst. Gjennomgangen omfatter hvordan en vert fastslås, og hva som skjer med dem som aldri kommer forbi infrastrukturen som ligger foran dem.

Be om en
gjennomgang
Vi går gjennom reelle brukstilfeller hentet fra pågående oppdrag som viser hvorfor integritet i leverandørkjeden nå krever oppmerksomhet på toppnivå og koordinert handling.

Abonner for å holde deg oppdatert på utviklingen innen integritet i globale leverandørkjeder og på nytt fra nDiligence.
Copyright © 2026 nDiligence, Inc. Alle rettigheter forbeholdt.