
Kontrollen skifter hender
uten en signatur
Oversikt
Hva kjeden består av, og hvorfor avhengighet blir pressmiddel.
Les mer 
Lag
Åtte lag, åtte eiere og én stort sett tom kolonne.
Les mer
Kontroll
Eierskapet endres uten at én kodelinje endres.
Grense
Ni verktøy som alt er i bruk, og hvor hvert av dem stopper.
Les mer
Kartlegging
Opptak, fastslåing, tilskriving og avstemming.
Les mer
En del av den digitale leverandørkjeden din kan skifte eier uten at én kodelinje endres. Domenet slår opp på samme måte. Skriptet har samme hash. Trafikken ser identisk ut, fordi den er identisk. Det som endret seg, er hvem som bestemmer hva den komponenten gjør neste gang, og ingenting ved den beslutningen er synlig i et nettverksopptak.
Kompromitteringen, når den kommer, ankommer måneder eller år senere gjennom en kanal som alt var betrodd. Og spørsmålet som ville fanget den, var aldri teknisk. Det var hvem som kjøpte dette, når, og av hvem.


Mekanismen

Hver av disse overføringene er registrert på papir et eller annet sted
Hver av dem etterlater en dokumentert registrering et eller annet sted. En salgsavtale, en registerføring, en rettighetsendring, en personalmappe. Ingen av dem gir en pakke, et varsel eller en endret hash, og det er nettopp derfor den overvåkingen som ville fanget dem ikke ligger på nettverket.
01
Ressursen blir kjøpt
Et domene, et kodelager, en pakke, en utvidelse eller selskapet bak noen av dem skifter hender. Installasjonsbasen og den oppsamlede tilliten er ofte hele poenget med kjøpet snarere enn en tilfeldig del av det. Forskere beskriver nå oppkjøp av etablerte nettleserutvidelser nettopp for de eksisterende brukerne deres som en stående forretningsmodell snarere enn en rekke enkeltstående hendelser.
02
Publiseringsrettigheter blir overlatt
En ubetalt vedlikeholder av en pakke tusenvis av organisasjoner er avhengige av, får tilbud om hjelp fra en fremmed og tar imot det. På de store registrene krever dette ingen identitetsbekreftelse av den innkommende parten utover kontroll over en e-postadresse, ingen ventetid og ingen melding til noen nedstrøms. Det er én kommando.
03
Tillit blir dyrket fram
En identitet bidrar med reelt, nyttig arbeid i måneder eller år, forfremmes på merittene sine, og er deretter i posisjon til å sende ut hva den vil. Det finnes ikke noe uredelig trinn å oppdage underveis, fordi hvert trinn er ekte inntil det siste. Er den sittende vedlikeholderen under press, framskyndes det av en koordinert kampanje av tilsynelatende uavhengige stemmer som presser på for en medvedlikeholder.
04
Menneskene på innsiden endres
Utvikleren med skriverettigheter, innleid personell med tilgang til utrulling, administratoren hos en leverandør tre nivåer ned. Ingenting ved tilgangen deres endres, fordi tilgangen deres alltid var rettmessig. Det som endres, er omstendighetene deres, arbeidsgiveren deres, insentivene deres, eller hvem som har pressmiddel over dem, og ingenting av det er observerbart utenfra den organisasjonen som ansetter dem.

Utenfor nettverket
Registreringene som betyr noe ligger utenfor nettverket
Hver mekanisme på denne siden gir en registrering. Selskaper registrerer seg og sender inn registermeldinger. Domener overføres, og registrarene fører det. Endringer i eierskap til kodelagre og registre skrives inn i medlemslister og pakkemetadata. Rotprogrammer krever opplysning om nøyaktig denne typen endring. Sanksjoner og tilsynsreaksjoner navngir parter. Ingenting av det er hemmelig. Alt av det ligger utenfor det nettverket et sikkerhetsteam overvåker, i kilder ingen har gjort det til noens jobb å lese.
Det er derfor observasjon alene ikke er nok, og derfor denne metoden ikke stopper ved hva en applikasjon kontakter. Et opptak fastslår hvilke parter som er innenfor tillitsgrensen din. Å fastslå hvilke selskaper og eiere de partene er, er det som gjør det mulig å legge merke til, senere, at én av dem ikke lenger er det selskapet du vurderte. De to halvdelene er ikke alternativer.
Også registreringsopplysninger har blitt vesentlig dårligere som kilde. Innen 2024 hadde omtrent 89 % av de generiske toppdomenene ingen identifiserbar innehaver i offentlige data, mot omtrent 24 % før personvernreglene ble endret. Registreringen av en overføring finnes fortsatt. Den har bare flyttet seg lenger bort fra alle som ville handlet på den, noe som hever kostnaden ved å se og senker sjansen for at noen gjør det.

Forsinkelsen
Før noen la merke til det

Å fastslå hvilke parter som står bak en leverandør er det som gjør en senere endring i de partene synlig i det hele tatt. Les om kartlegging av eierskapskjeden.

I praksis
Hver av disse registreringene endres etter sin egen klokke
En pakkes publiseringsliste endres i det sekundet kommandoen kjøres. En registrars opplysninger endres den dagen overføringen er fullført. En registermelding kan ta uker før den viser seg, og en sanksjonsoppføring kommer når den kommer. Å følge alle fire er det som gjør den raskeste av dem verdt noe.
Selskapshendelser
Oppkjøp, endringer i registrert kontroll, nye registermeldinger, endringer i styre, ledelse eller registrert adresse, insolvens, og ankomsten av en investor hvis interesser avviker fra dem du vurderte. Selskapet du klarerte er ikke alltid selskapet som fortsatt driver under det navnet.
Overføring av domener og infrastruktur
Endringer av registrar og navnetjenere, flytting av hosting og leveranse, bytte av sertifikatutsteder, og adresserom som skifter hender. Enkeltvis dagligdags, og samlet den klareste tidlige indikasjonen på at noe ved en leverandør har flyttet seg.
Kontroll over kodelagre og registre
Endringer i eierskap og vedlikehold av pakker og kodelagre kjeden faktisk er avhengig av, nye utgivere som dukker opp på en etablert pakke, og brå endringer i hvem som signerer en utgivelse. Registreringen er offentlig. Nesten ingen nedstrøms leser den.
Anseelse og tilsynsreaksjoner
Sanksjonsoppføringer, tilsynsreaksjoner, rettssaker, beslutninger om å trekke tillit i rotprogrammer, og negativ omtale av en hvilken som helst part i kjeden, snarere enn bare av den leverandøren du inngikk kontrakt med. Eksponering arves fra hvert nivå, og det gjør vanry også.
Tidsrommet
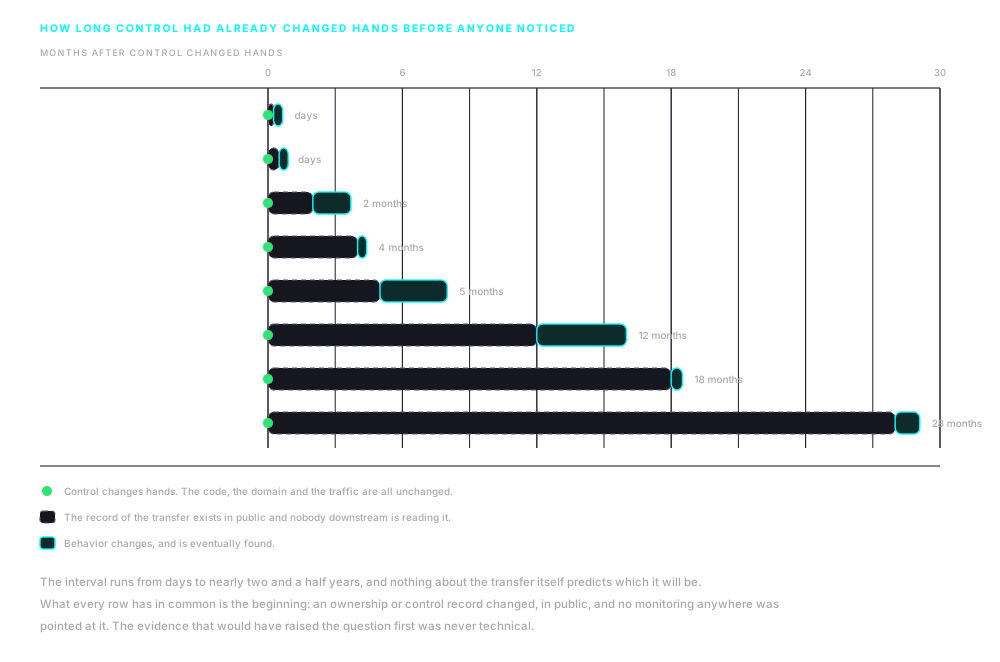
Åtte av de overføringene, målt fra dagen kontrollen flyttet seg
To uker for Nano Adblocker. Tjueåtte måneder for xz-utils. Tidsrommet er ikke en funksjon av hvor stor komponenten er, hvor mange som er avhengige av den, eller hvor omhyggelig den ble valgt. Det er en funksjon av hvor lang tid det tok før noen så.

Historikken
Tretten år med samme svikt som ankommer på seks ulike vis
Tjue hendelser i datorekkefølge, langs seks innganger. Tre av dem er overføringer av kontroll, og det er de som ikke etterlot teknisk spor i det øyeblikket de skjedde. De øvrige er her fordi det samme gjelder parten som bærer eksponeringen: det er nesten aldri parten som sviktet.
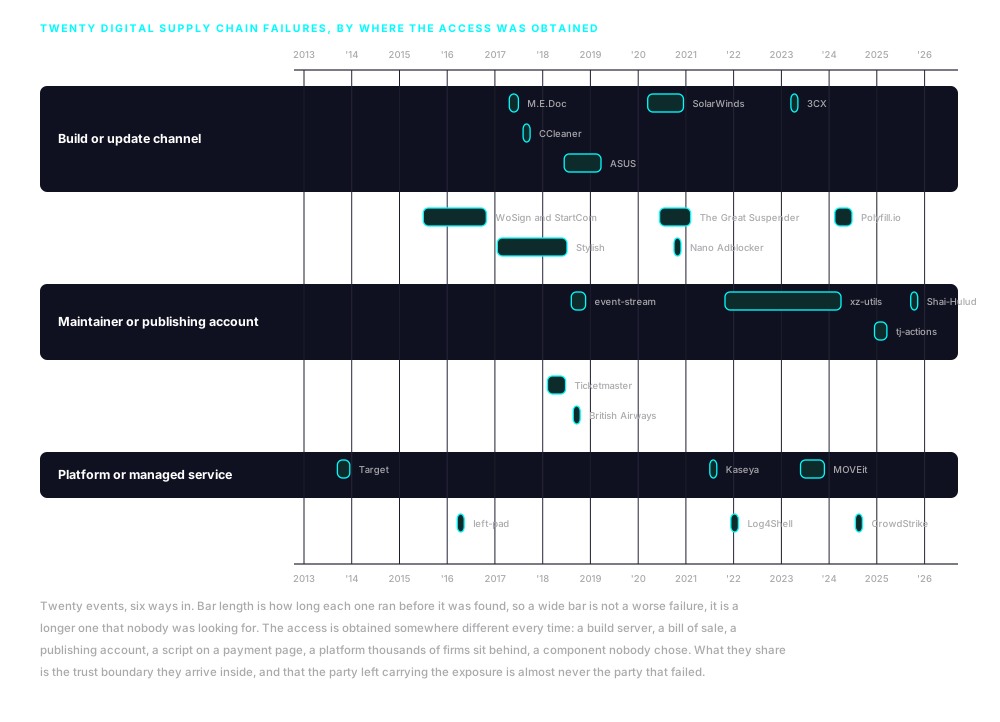
Target, 2013
Angriperne kom inn med legitimasjon utstedt til en leverandør av kjøle- og ventilasjonsanlegg som hadde fjerntilgang til Targets nettverk, og flyttet seg derfra til betalingssystemene. Rundt 40 millioner kortposter og 70 millioner kundeposter ble tatt. Leverandøren hadde ingen rolle i betalinger og ingen grunn til å være i nærheten av dem.
WoSign og StartCom, 2015
Én sertifikatutsteder kjøpte stille opp en annen og opplyste ikke om det, i strid med reglene i nettlesernes rotprogrammer som krever nettopp den opplysningen. Tilbakedaterte sertifikater og feilutstedelser fulgte. Mozilla, Google og Apple trakk hver for seg tilliten til begge, og behandlet den skjulte kontrollendringen som hovedforseelsen.
left-pad, 2016
En forfatter fjernet en pakke på elleve linjer fra det offentlige registeret etter en navnestrid, og tusenvis av bygg brøt sammen verden over innen timer. Ingenting ble kompromittert og ingen ble angrepet. Det fastslo at en komponent ingen hadde valgt bevisst likevel kunne stanse en stor mengde arbeid.
M.E.Doc og NotPetya, 2017
Oppdateringskanalen til et ukrainsk regnskapsprogram for skatt ble brukt til å distribuere ødeleggende skadevare til hver organisasjon som kjørte det, og det spredte seg derfra gjennom tilkoblede nettverk. Merck og Maersk var blant selskapene der driften stanset i uker. Mercks forsikringskrav for tapet kom opp i rundt 1,4 milliarder dollar og krevde år med rettssaker å avklare.
CCleaner, 2017
Et bygg med bakdør av et mye brukt verktøyprogram ble signert med leverandørens eget sertifikat og distribuert gjennom leverandørens egen nedlastingsinfrastruktur. Rundt 2,27 millioner brukere installerte det før kompromitteringen ble funnet. Leverandøren var kjøpt opp kort tid før, men bevisene peker mot en inntrengning i byggmiljøet snarere enn mot transaksjonen.
Ticketmaster og Inbenta, 2018
Et chatbotskript levert av en tredjepart kjørte på betalingssider. Det var leverandørens infrastruktur som ble kompromittert og ikke forhandlerens, og opptil ni millioner kunder ble berørt. Tilsynsmyndigheten ga forhandleren et gebyr, og forhandleren bestred ansvaret for et skript den ikke hadde skrevet.
British Airways, 2018
Tjueto linjer skript ble lagt til kode flyselskapet selv driftet, og betalingsopplysninger for rundt 429 000 mennesker ble tatt over tre uker. Dette var en kompromittering av egen kode med de samme teknikkene, ikke en svikt hos en tredjepartsleverandør, og de to blir ofte og feilaktig slått sammen. Tilsynsmyndigheten ga flyselskapet et gebyr på 20 millioner pund.
event-stream, 2018
En vedlikeholder som hadde trukket seg tilbake fra en pakke som ble lastet ned millioner av ganger i uken, ble kontaktet av en fremmed som tilbød seg å hjelpe, og ga bort publiseringsrettighetene. To måneder senere bar en avhengighet lagt til av den nye vedlikeholderen en nyttelast rettet mot en bestemt kryptovalutalommebok. Det ble funnet tre måneder etter det, av en utvikler som leste koden.
Stylish, 2017
En nettleserutvidelse med rundt to millioner brukere ble kjøpt opp av et analyseselskap i 2017. Atten måneder senere dokumenterte en forsker at den sendte hele nettleserhistorikken til alle som hadde den installert, tilbake til den nye eieren. Både Chrome og Firefox fjernet den innen dager etter rapporten.
Nano Adblocker, 2020
Utvikleren av to annonseblokkerende utvidelser solgte dem i oktober 2020 og sa det offentlig den gangen. Innen omtrent to uker hadde de nye eierne sendt ut en oppdatering som samlet inn brukerdata, og utvidelsene ble trukket. Der tidsrommet for Polyfill.io var fire måneder og for xz-utils tjueåtte, var dette fjorten dager.
ASUS, 2019
Et oppdateringsverktøy fra produsenten, korrekt signert og levert fra produsentens egne servere, leverte en bakdør til et stort antall maskiner. Forskere fant at nyttelasten sjekket hver maskin mot en liste over flere hundre nettverksadresser som var hardkodet inn, og gjorde ingenting på alle de andre. Massedistribusjon var leveringsmåten for et svært lite antall tilsiktede mål.
SolarWinds, 2020
Angripere nådde byggkjeden til et produkt for nettverksforvaltning og satte inn kode i en signert utgivelse. Færre enn 18 000 kunder antas å ha installert den berørte versjonen, og et mye mindre antall ble forfulgt videre. Det ble funnet av et sikkerhetsselskap som etterforsket en inntrengning i sine egne systemer, ikke av noen kunde.
The Great Suspender, 2020
En nettleserutvidelse med mer enn to millioner installasjoner ble solgt av utvikleren til en kjøper hvis identitet ikke ble opplyst. Funksjonaliteten endret seg ikke, og ingen oppdatering virket uvanlig. Ondsinnet atferd dukket opp fem måneder senere, og utvidelsen ble fjernet og slått av eksternt på brukernes maskiner i februar året etter.
Kaseya, 2021
Løsepengevirus ble sendt gjennom den plattformen for fjernforvaltning som forvaltede tjenesteleverandører bruker til å administrere kundene sine. Opptil rundt 1 500 nedstrøms virksomheter ble berørt, og de fleste av dem hadde aldri hørt om plattformen. De ble eksponert gjennom leverandørens verktøy og ikke gjennom noe de kjørte selv.
Log4Shell, 2021
En feil i et Java-loggbibliotek som fantes i et enormt antall applikasjoner ble trivielt utnyttbar, og organisasjoner brukte uker på å forsøke å fastslå hvor biblioteket i det hele tatt var. De fleste kunne ikke svare på spørsmålet raskt. Kaoset handlet ikke så mye om feilen som om at det ikke fantes noen oversikt å sjekke den mot.
3CX, 2023
En ansatt installerte en trojanisert kopi av urelatert handelsprogramvare på en privat maskin. Angriperne brukte legitimasjonen de fikk der til å nå selskapets eget byggmiljø og trojanisere skrivebordsapplikasjonen dets, som hadde over 600 000 kundeorganisasjoner. Det er det klarest dokumenterte tilfellet der én kompromittering av en leverandørkjede ble brukt til å rigge en annen.
MOVEit, 2023
En feil i et produkt for forvaltet filoverføring ble brukt til å hente ut data fra de organisasjonene som kjørte det, og fra de mange flere hvis data de organisasjonene hadde. Sporingstjenester registrerte godt over 2 000 berørte organisasjoner og titalls millioner mennesker. En stor andel av de menneskene hadde ingen forbindelse til programvaren eller til selskapene som driftet den.
xz-utils, fra 2021 til 2024
En identitet ga sitt første alminnelige bidrag til et sentralt komprimeringsbibliotek i oktober 2021, fikk en større rolle midt i 2022 etter en langvarig kampanje der tilsynelatende urelaterte stemmer presset den eneste vedlikeholderen til å ta imot hjelp, og satte inn en bakdør i byggskriptene i februar 2024. Tjueåtte måneder gikk uten noe uredelig trinn å oppdage, fordi hvert trinn var ekte inntil det siste. Det ble funnet ved et uhell, av en ingeniør som undersøkte et urelatert ytelsesproblem, og det hadde nådd test- og rullerende distribusjoner snarere enn stabile utgivelser.
Polyfill.io, 2024
En mye brukt skripttjeneste fikk domenet og kodelageret sitt solgt i februar 2024 til et selskap registrert i Kina, og utviklere tok opp endringen i en offentlig sak i kodelageret samme måned. Ondsinnede omdirigeringer ble uavhengig dokumentert i slutten av juni, og berørte mer enn 100 000 nettsteder. Kjøperen ble sanksjonert av det amerikanske finansdepartementet i mai 2025 for en urelatert svindeloperasjon.
CrowdStrike, 2024
En mangelfull innholdsoppdatering til en sikkerhetsagent førte til at rundt 8,5 millioner Windows-maskiner ikke startet opp, ifølge Microsoft. Ingenting ble kompromittert og ingen angrep noe. Flyselskaper, sykehus og banker sluttet å virke fordi de alle var avhengige av den samme komponenten, og det er slik konsentrasjon ser ut når den svikter ved et uhell.
tj-actions, 2025
Et stjålet tilgangstoken ble brukt til å skrive om versjonsmerkene til en mye brukt handling for løpende integrasjon, slik at de pekte på kode som skrev ut bygghemmeligheter til logger som var offentlig lesbare. Rundt 23 000 kodelagre viste til handlingen. Tokenet var innhentet noen måneder tidligere gjennom et urelatert prosjekt.
Shai-Hulud, 2025
Stjålet publiseringslegitimasjon ble brukt til å legge kode i pakkeutgivelser, og den koden hentet deretter legitimasjon fra maskinene som installerte dem, og brukte den til å publisere flere berørte utgivelser. Det er det første dokumenterte tilfellet av en selvspredende kompromittering i et stort pakkeregister. Mer enn hundre pakker ble berørt i den første bølgen.
En vurdering utløper i det øyeblikket eierskapet flytter seg
Det er argumentet for å fastslå partene i første omgang, og for å lese registreringene etterpå. Metoden som lager kartet, og hva én enkelt økt fastslår, er den neste gjennomgangen.

Be om en
gjennomgang
Vi går gjennom reelle brukstilfeller hentet fra pågående oppdrag som viser hvorfor integritet i leverandørkjeden nå krever oppmerksomhet på toppnivå og koordinert handling.

Abonner for å holde deg oppdatert på utviklingen innen integritet i globale leverandørkjeder og på nytt fra nDiligence.
Copyright © 2026 nDiligence, Inc. Alle rettigheter forbeholdt.