
Hva laster programvaren din
egentlig?
Oversikt
Hva kjeden består av, og hvorfor avhengighet blir pressmiddel.
Les mer 
Lag
Åtte lag, åtte eiere og én stort sett tom kolonne.
Les mer
Kontroll
Eierskapet endres uten at én kodelinje endres.
Les mer
Grense
Ni verktøy som alt er i bruk, og hvor hvert av dem stopper.
Les mer
Kartlegging
Opptak, fastslåing, tilskriving og avstemming.
Kartlegging av den digitale leverandørkjeden fastslår de leverandørene en applikasjon virkelig er avhengig av, observert i dens egen trafikk snarere enn hentet fra en leverandørliste, og fastslår deretter hvilke selskaper, eiere og jurisdiksjoner som står bak de leverandørene. Det er avhengighetsaksen i det samme spørsmålet som kartlegging av eierskapskjeden stiller om kontroll, kjørt mot systemer i stedet for mot selskapsstrukturer.
Dette er gjennomgangen av metoden. Tre følgesider bærer sammenhengen: hva kjeden består av i lagene, hvordan kontrollen over en del av den flytter seg i når kontrollen skifter hender, og hvor langt de eksisterende standardene og verktøyene rekker i de eksisterende verktøyene stopper før eierskapet.


Forgreiningen

Bortenfor leverandørlisten
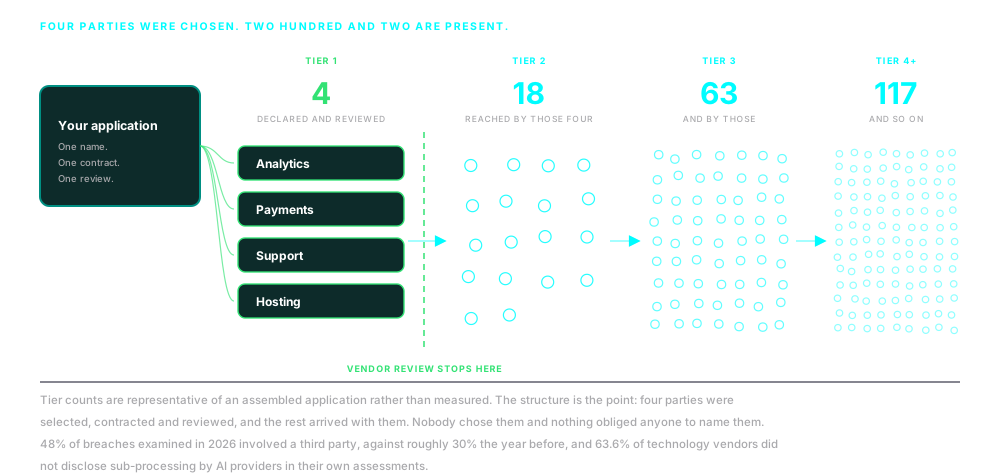

Problemet
Leverandørlisten er ikke leverandørkjeden
Hver organisasjon kan legge fram en liste over teknologileverandørene sine. Nesten ingen av de listene stemmer med hva applikasjonene deres faktisk gjør. Gapet er sjelden bedrag. Det er at en liste registrerer beslutninger og en applikasjon registrerer atferd, og at de to begynner å gli fra hverandre den dagen kontrakten signeres.
Kode lagt til etter anskaffelsen
En leverandørbase godkjent ved anskaffelsen, og en taggforvalter, et samtykkeverktøy eller en markedsføringsplattform som utvider den etterpå. Kode havner i produksjon uten en kontrakt, uten en gjennomgang, og uten at noen har bestemt at den skulle det.
Uopplyste underdatabehandlere
Den navngitte leverandøren utfører arbeidet gjennom en part opplysningen ikke navngir. Kontrakten peker på noen du kan sjekke; dataene når noen du ikke kan se.
Mellomledd i infrastrukturen
DNS, innholdsleveranse, hosting og skyleie plasserer parter i datastien som aldri var noens leverandør. Ingen anskaffet dem, så ingen gjennomgikk dem.
Arvede avhengigheter
En pakke hentet ved bygging bærer sine egne avhengigheter, og deres. Fjerde nivå ankommer sammen med det første, det ankommer uten at en beslutning tas, og ingenting forplikter noen til å navngi det.

Metode
Å starte med en liste kan aldri gjøre mer enn å prøve listen
Derfor starter arbeidet med hva systemet gjør, og leverandørlisten blir en av tingene som prøves i stedet for grensen for undersøkelsen. De samme seks trekkene kjøres så mot hver leverandør bevisene bringer fram.
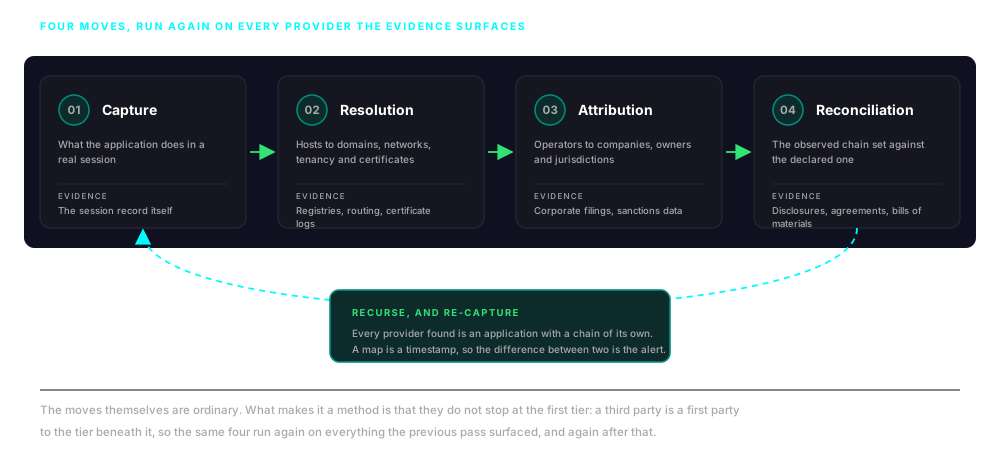
01
Opptak
Registrer hva applikasjonen faktisk gjør i en reell økt: hver forespørsel og omdirigering, hver lasting av skript, stil, medier og data, hver informasjonskapsel og skriving til lagring, og hver nyttelast sendt ut. Bevis tas opp, det utledes ikke av et manifest.
02
Fastslåing
Fastslå hvilke domener de observerte vertene hører til, hvilke nettverk og skyleieforhold adressene hører til, og hvilke sertifikater som sikrer forbindelsene. Analyseenheten slutter å være URL-en og blir operatøren bak den, og tvetydigheten som delt og skjermet infrastruktur skaper blir registrert snarere enn bortdefinert.
03
Tilskriving
Fastslå hvilket selskap hver operatør er, og for selskapet hvem som eier og kontrollerer det, og hvilken jurisdiksjon hvis lov styrer dataene det håndterer. Her overlater den digitale kjeden stafettpinnen til eierskapskjeden.
04
Avstemming
Sett den observerte kjeden mot den opplyste: listen over underdatabehandlere, databehandleravtalen, revisjonsrapporten, programvarelisten, anskaffelsesdokumentet. Avvik i begge retninger er et funn.
05
Rekursjon
Hver leverandør som kommer fram er selv en applikasjon med sin egen kjede. En tredjepart er en førstepart for nivået under seg, kjeden løper til n-te part og ikke til tredje, og eksponeringen arves hele veien opp til deg.
06
Endring over tid
Et opptak er et tidsstempel, ikke en tilstand. Én utgivelse, én taggendring, ett oppkjøp skriver om kjeden uten varsel, så opptak gjentas og sammenlignes, og det som endret seg leses like nøye som det som er der.
Observasjonsaksen
Når papirene og opptaket er uenige, er opptaket det som skjedde
Et spørreskjema gir tilbake hva en leverandør tror, eller har til hensikt, eller er villig til å skrive ned. Et opptak gir tilbake hva koden deres gjorde. Når de to er uenige, er uenigheten det mest verdifulle i hele oppdraget, og den er som regel ingen løgn. Det er en tagg lagt til i all hast, et bibliotek oppdatert oppstrøms, en underdatabehandler byttet ut etter forrige gjennomgang.
Derfor starter ikke metoden med å spørre. Observasjon er primærbeviset, og erklæringene er påstanden som prøves. Kjørt motsatt vei kan øvelsen bare sette karakter på papirene.
Hva observasjon gir, er bestemt: hvilke leverandører som kontaktes, i hvilken rekkefølge, under hvem sine sertifikater og fra hvilke nettverk; hva som sendes til hver av dem og om det bærer identifikatorer; hva som kjøres inne i siden og hva det har lov til å nå; og hvilke av de kontrollene som ville begrenset noe av dette som faktisk er tatt i bruk.

Ett kildedomene, fastslått som mer enn hundre tredjepartsdomener og verter observert i én enkelt økt. Utforsk SCVue, plattformen denne metoden kjøres på.

Tilskrivingsaksen
Et domene er ikke en part
Å vite at en applikasjon laster hundre verter er oversikt, ikke etterretning. Funnet kommer når hver vert fastslås som en operatør, hver operatør som et selskap, og hvert selskap som menneskene og jurisdiksjonen bak det. Inntil da har du en liste med navn, og en liste med navn bærer ingen beslutning.
Tilskriving er også der konsentrasjon blir målbar. Tjue ulike leverandører som fastslås som de samme tre eierne er ikke en diversifisert leverandørbase; de er én avhengighet med tjue merkelapper. Målet som betyr noe er konsentrasjon veid mot erstattbarhet, og ingen av dem er synlig på domenenivå.
Det er også punktet der de to metodene møtes. Når en operatør har et selskap bak seg, slutter spørsmålet å være teknisk og blir et spørsmål om eierskap: lagdelte eierposter, finansieringsavstamning, påvirkning utøvd gjennom avtalevilkår snarere enn gjennom eierskap. Det er kartlegging av eierskapskjeden, kjørt mot de partene denne metoden bringer fram.

Tilskrivingen fortsetter oppover, gjennom selskapsstrukturen bak hver leverandør. Les om kartlegging av eierskapskjeden.
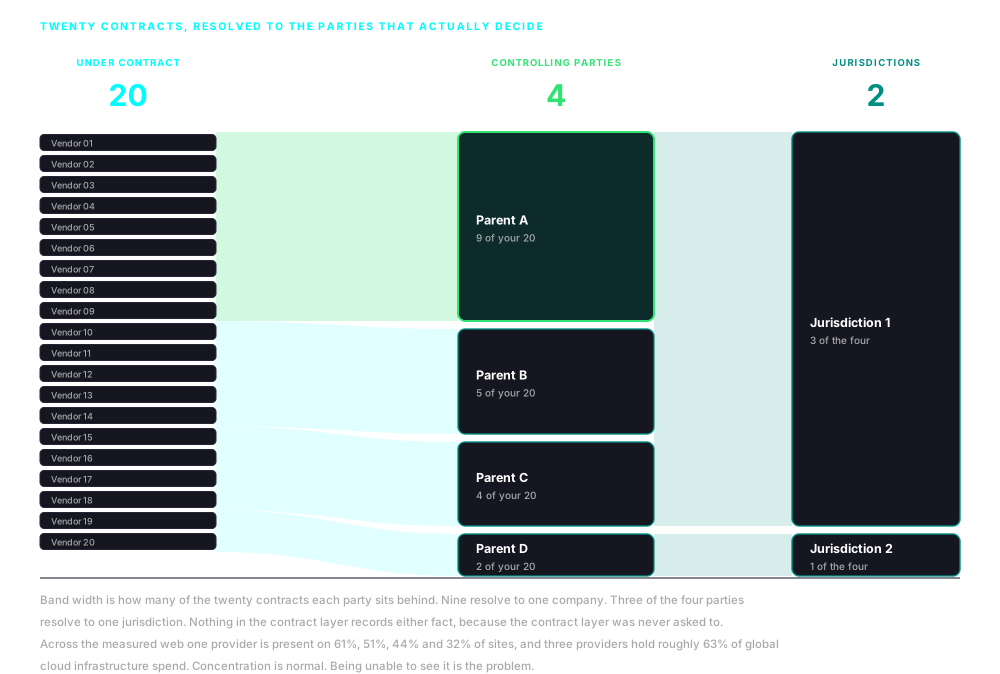
Tjue kontrakter, fire kontrollerende parter, to jurisdiksjoner. Konsentrasjon er usynlig på kontraktsnivå, fordi kontraktsnivået ikke registrerer den.
Fastslåing
Ingen enkelt kilde fastslår at en vert hører til et selskap
Dette er trinnet som avgjør om noe av det andre er verdt å ha, og det som oftest svikter. Registreringsopplysninger er ikke hva de var: innen 2024 hadde omtrent 89 % av de generiske toppdomenene ingen identifiserbar innehaver i offentlige data, mot omtrent 24 % før personvernreglene ble endret. I stedet brukes fire kilder sammen.
Sertifikater
Sertifikatet som sikrer en forbindelse bærer en utsteder, et subjekt og hvert andre navn det dekker. De alternative navnene knytter rutinemessig sammen verter som ikke deler noe annet synlig, og åpenhetslogger gjør utstedelseshistorikken for et domene til offentlig registrert kunnskap snarere enn noe man må spørre om.
Nettverk og skyleie
En adresse hører til en tildeling, en tildeling til et autonomt system, og et autonomt system til en organisasjon. Der nettverket viser seg å være delt sky- eller leveranseinfrastruktur, er det ærlige svaret leverandøren og ikke kunden, og det registreres nøyaktig som det.
Historikk for navn og hosting
Oppslagshistorikk, delegeringsopplysninger, oppsett for e-post og infrastruktur, og måten et sett av verter flytter seg sammen over tid. Leverandører bytter infrastruktur hele tiden, og mønsteret i hvordan et sett av navn endrer seg er ofte mer identifiserende enn noen enkelt opplysning inne i det.
Selskapsopplysninger
Hva enn de tekniske bevisene gir, føres det videre inn i registre, registermeldinger, finansieringsopplysninger og data om sanksjoner og tilsynsreaksjoner. Her blir et navn et selskap med eiere og en styrende jurisdiksjon, og her blir arbeidet den samme operative metodikken som kartlegging av eierskapskjeden.
Noen verter kan bare fastslås så langt som til infrastrukturen som ligger foran dem
Innholdsleveringsnettverk, omvendte mellomtjenere og hosting med flere leietakere betyr at en observert adresse kan stå foran et opphav som tilhører noen helt andre, og ingen mengde teknikk fastslår det i hvert tilfelle. Derfor registreres hver tilskriving med bevisene som støtter den og en konfidensgrad som gjenspeiler de bevisene, og det finnes en uttrykkelig ubestemt tilstand. En leverandør som bare kunne fastslås så langt som til infrastrukturen foran seg, rapporteres nøyaktig slik, navngis, og etterlates åpen som et spørsmål det er verdt å stille direkte. En vurdering som stille forfremmer et leveransenettverk til en leverandør, eller en delt adresse til et selskap, er betydelig verre enn en som sier at kjeden ble kald, og hvor.
Siden mars 2025 har det å vite hva betalingssidene dine laster vært påbudt
På ett område er plikten alt bestemt. Siden mars 2025 har PCI DSS-kravene 6.4.3 og 11.6.1 pålagt enhver som drifter en betalingsside å holde en oversikt over hvert skript som kjøres på den, føre en skriftlig begrunnelse for hvert av dem, autorisere det og oppdage uautoriserte endringer. Det er et påbud om å vite hva som faktisk lastes, og det håndheves. Det stopper ved skriptet, og sier ingenting om hvem som drifter det målet skriptet snakker med, og der fortsetter denne metoden. Den bredere plikten er i ferd med å komme ved siden av: presidentordre 14117, gjennomført som 28 CFR del 202, krever at partene bak indirekte utenlandsk tilgang til store mengder sensitive data identifiseres; artikkel 28 i GDPR gjør det å engasjere en underdatabehandler til en dokumentert og autorisert handling snarere enn en gjennomføringsdetalj; DORA utvider den forventningen til finansforetak og til underleverandørkjedene under deres ICT-leverandører, og de første kritiske ICT-tredjepartsleverandørene ble formelt utpekt sent i 2025, noe som satte konsentrasjonen selv under tilsyn; og NIS2 bringer sikkerhet i leverandørkjeden inn i virkeområdet for organisasjoner som aldri har regnet seg som teknologiselskaper. Hvert enkelt av disse forutsetter at en organisasjon kan si hva applikasjonene dens er avhengige av. En underdatabehandler som skulle stått i en pålagt opplysning og ikke står der, er selv funnet.
Prinsipper
Tre regler avgjør hva som teller som et funn
Hver organisasjon av en viss størrelse gjennomgår alt tredjeparter, og det meste av det er samvittighetsfullt arbeid. Disse tre reglene er det som styrer bevisene her.
Bevis framfor attestering
Hvert funn spores til et artefakt som er tatt opp: en forespørsel, en respons, et sertifikat, en nyttelast. Hvem som helst som er uenig i konklusjonen kan undersøke dem på nytt. En attestering kan ikke undersøkes på nytt. Den kan bare tros eller ikke.
Fravær er bevis
Leverandøren som burde vært i opptaket og ikke er der, er like opplysende som den som er der. En opplyst underdatabehandler som aldri ble kontaktet, en integritetskontroll som mangler nettopp der risikoen er høyest, en opplysningsliste som står uendret mens applikasjonen tydelig har endret seg. Hvert av dem er et spørsmål det er verdt å stille.
Omfanget følger eksponeringen, ikke kontrakten
Vanlig gjennomgang dekker de partene du har en kontrakt med, fordi det er de partene du kan sende et spørreskjema til. Eksponering respekterer ikke den grensen, og de nivåene som bærer mest risiko er som regel de som ikke har noe forhold til deg i det hele tatt.

Leveranse
Arbeidsresultatet er et kart med bevisene vedlagt
Arbeidsresultatet er en kartlagt digital leverandørkjede: de leverandørene en applikasjon faktisk kontakter, fastslått som operatører, selskaper, eiere og styrende jurisdiksjoner, med den observerte kjeden satt mot den opplyste og hvert avvik listet i begge retninger. Konsentrasjon og erstattbarhet vurderes for de nodene som betyr noe, og bevisene ligger vedlagt hvert funn snarere enn bak det.
Det er tidsstemplet og kan gjentas. Hvert funn navngir det opptaket det kom fra, slik at den samme økten kan undersøkes på nytt og et senere opptak kan sammenlignes mot den for å vise hva som flyttet seg. Der en leverandør ikke kunne tilskrives forbi et bestemt lag, sies det rett ut og den uavklarte noden navngis, slik at oppfølgingsspørsmålet har en adresse.
Dette gir indikatorer, ikke bevis. En leverandør i en uheldig jurisdiksjon er en eksponering som skal veies, ikke en domsslutning å handle på, og den framstilles slik, med opphav og konfidensgrad vedlagt, slik at den kan bestrides og ikke bare tros.
Omfanget oppgis sammen med funnene. Det som ble observert er det som kjørte, på de stiene som ble brukt i den økten. En leverandør som bare nås fra en backend, etterlater ikke spor i en klientøkt, og forfølges i stedet gjennom opplysning eller et direkte spørsmål. Alminnelig drift over landegrenser skilles fra eksponering som faktisk krever en beslutning, fordi nesten hver applikasjon berører flere jurisdiksjoner, og å behandle det som et funn gir støy. En applikasjon der den observerte kjeden stemmer med den opplyste, uten noen utilskrevet operatør, er et reelt resultat og rapporteres som et.

Bruksområder
Den operative metodikken endrer seg ikke fra oppdrag til oppdrag
Bare applikasjonen endrer seg, og beslutningen som hviler på den. Dette er stedene det samme arbeidet oftest bestilles.
Gjennomgang av leverandører og plattformer
Før signering, og igjen etterpå: hva plattformen faktisk laster, hvem de leverandørene fastslås å være, og hvilke av dem kontrakten aldri nevnte.
Opplysningsplikt og regelverksarbeid
Registre over underdatabehandlere, databehandleravtaler og overføringsvurderinger sjekket mot observert atferd snarere enn mot den siste versjonen av registeret.
Vurdering av dataflyt
Hvor identifikatorer, nyttelaster og telemetri faktisk går, hvilke jurisdiksjoner de krysser for å komme dit, og hvem sin lov som styrer dem når de er kommet.
Transaksjoner
Et måls teknologibeholdning lest fra utsiden før tilgang gis, inkludert de avhengighetene selskapets eget utviklingsteam aldri har hatt oversikt over.
Integritet i innhold og plattformer
Å fastslå hvilke parter som er i posisjon til å påvirke hva en utgiver, en kampanje eller en publikumsrettet tjeneste setter foran et publikum, og om operatøren ville godtatt hver enkelt av dem med åpne øyne.
Kontinuerlig overvåking
Gjentatte opptak mot de applikasjonene som betyr mest, der endringen mellom dem er varselet: en ny leverandør, en endret eier, en kontroll som forsvant.
En avhengighet betyr ingenting før du vet hvem som står bak den
Én leverandør er et innkjøpsproblem dersom den er en alminnelig kommersiell aktør, og en vesentlig risiko for virksomheten dersom den kontrolleres av en part som har interesse av at du mislykkes. Ingenting ved avhengigheten endrer seg mellom de to tilfellene. Bare betydningen endrer seg, og betydningen er en funksjon av hvem som står bak den. Denne metoden fastslår avhengighet nedover gjennom de leverandørene et system er avhengig av. Kartlegging av eierskapskjeden fastslår kontroll oppover gjennom de strukturene som eier dem.

Be om en
gjennomgang
Vi går gjennom reelle brukstilfeller hentet fra pågående oppdrag som viser hvorfor integritet i leverandørkjeden nå krever oppmerksomhet på toppnivå og koordinert handling.

Abonner for å holde deg oppdatert på utviklingen innen integritet i globale leverandørkjeder og på nytt fra nDiligence.
Copyright © 2026 nDiligence, Inc. Alle rettigheter forbeholdt.