
La catena di fornitura digitale
Panoramica
Di che cosa è fatta la catena, e perché la dipendenza diventa potere di pressione.
Livelli
Otto livelli, otto proprietari e una colonna quasi vuota.
Leggere di più 
Controllo
La proprietà cambia senza che cambi una riga di codice.
Leggere di più
Confine
Nove strumenti già in uso, e dove ciascuno si ferma.
Leggere di più
Mappatura
Acquisizione, risoluzione, attribuzione e riconciliazione.
Leggere di più
Internet è una catena di fornitura. Una catena di fornitura è qualsiasi sistema in cui componenti prodotti o controllati da un soggetto diventano input per un altro, creando una catena di dipendenze attraverso la quale valore, funzione e rischio viaggiano insieme. Secondo questa definizione, internet non è soltanto servita da catene di fornitura. È essa stessa una catena di fornitura: la più grande, la più gravida di conseguenze e la meno esaminata mai costruita.
Non è una figura retorica, e tutto ciò che segue deriva dal prenderla alla lettera. Una catena di fornitura deve essere compresa prima di poter essere protetta, e questo significa sapere quali sono i componenti, da dove provengono, chi li controlla e quali di essi contano realmente.


Il confronto

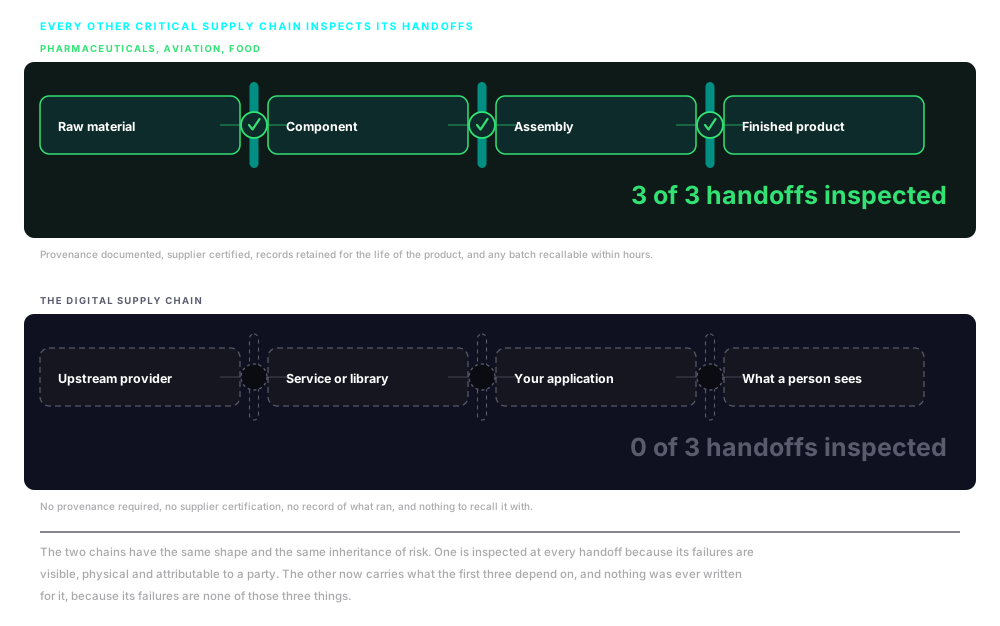
Due catene, una sola ispezionata

La premessa
La dipendenza crea potere di pressione
Ogni punto in cui un componente dipende da un altro è un punto in cui l’integrità di tutto ciò che sta a valle si fonda sull’integrità di quell’input. Un input compromesso non si annuncia. Viaggia in avanti, incorporato in output che non portano alcun segno visibile del cambiamento avvenuto alla loro origine.
Una pagina è un assemblato
Una pagina caricata in un browser non è un unico artefatto proveniente da un’unica fonte. È un assemblato di componenti provenienti da decine di fornitori, consegnati attraverso infrastrutture gestite da soggetti di cui l’utente non ha mai sentito parlare. Ognuno di quei componenti è stato a sua volta assemblato con componenti propri.
La fiducia costa meno della verifica
Le catene di fornitura sono costruite per l’efficienza, non per il controllo continuo di ogni input rispetto a un riferimento autorevole. La verifica su larga scala è costosa e la fiducia è gratuita, ed è per questo che la fiducia viene concessa per impostazione predefinita. Quella impostazione predefinita è la condizione su cui si appoggia ogni compromissione della catena di fornitura.
La catena non ha un confine naturale
Ogni dipendenza porta con sé la propria, a ritroso attraverso codice, servizi, infrastruttura, firmware e hardware, fino a origini che nessuna singola organizzazione ha mappato. La catena arriva all’ennesima parte anziché alla terza, e non esiste un livello in cui diventi sicuro smettere di guardare. Esiste soltanto il livello in cui si è smesso di guardare.
Nessuno l’ha progettata così
È il risultato della costruzione di un sistema di questa scala attraverso migliaia di organizzazioni in mezzo secolo, senza un architetto centrale, senza un’autorità con poteri di applicazione sull’insieme e senza alcun obbligo per i partecipanti di documentare le proprie dipendenze in una forma leggibile da chiunque altro.
Il divario
La catena di fornitura più importante è la meno protetta
Consideri che cosa si pretende dalle catene di fornitura che il mondo tratta come critiche. Un’azienda farmaceutica documenta la provenienza, la composizione e la storia dei test di ogni ingrediente che vende. Un costruttore di aeromobili ricostruisce la storia di certificazione di ogni componente che installa e conserva quei registri per tutta la vita della cellula. Un produttore alimentare deve dimostrare dove un ingrediente è stato coltivato, lavorato e trasportato, e deve produrre quel registro entro poche ore da un evento di contaminazione. Le autorità di vigilanza controllano i registri, ispezionano gli stabilimenti e impongono conseguenze quando la documentazione non regge.
Consideri ora che cosa si pretende dalle organizzazioni che costruiscono sulla catena di fornitura digitale. A un team che integra uno script di terze parti in genere non è richiesto di documentare da dove provenga, chi lo abbia scritto o che cosa porti con sé. A un’azienda che aggiunge un’integrazione per la distribuzione dei contenuti non è richiesto di dimostrare che ciò che quel fornitore consegna sia stato verificato rispetto a qualcosa. A un operatore che mette un’interfaccia basata su browser davanti a un sistema di controllo non è richiesto di mappare ciò che quell’interfaccia carica prima di collegarla. Per la maggior parte delle organizzazioni, nella maggior parte delle giurisdizioni, sulla maggior parte di questa catena di fornitura, non esiste alcun obbligo di documentare, controllare, verificare o monitorare ciò che viene integrato ed eseguito.
Non è negligenza di nessuno. I framework che renderebbero possibile una protezione sistematica sono stati scritti per i componenti, e questo è un problema di assemblati. Esistono strumenti sofisticati per proteggere le singole parti. Esiste molto poco per vedere la catena nel suo insieme.

Direzione di marcia
Il divario si sta allargando
Su questa catena passa oggi più di ciò che conta rispetto a cinque anni fa. La catena stessa è più lunga. E il denaro per esaminarla segue gli incidenti già avvenuti anziché l’esposizione che non ne ha ancora prodotto uno.
Più sistemi dipendono da essa
Le piattaforme dell’energia, dell’acqua, dei trasporti e della produzione si sono spostate su interfacce basate sul web e su architetture collegate al cloud. I sistemi pubblici, sanitari e finanziari le hanno seguite. Ogni migrazione porta un dominio che era isolato da questa catena di fornitura a contatto diretto con essa, di norma senza un investimento corrispondente nella comprensione della nuova esposizione.
La complessità cresce più della comprensione
Gli alberi delle dipendenze, le integrazioni di terze parti e il numero di fornitori distinti il cui codice viene eseguito su una data pagina sono tutti cresciuti in modo netto. Ogni aggiunta è una nuova decisione di fiducia, presa una volta al momento dell’integrazione e raramente riconsiderata mentre la dipendenza evolve, cambia proprietario o diventa interessante per qualcuno per ragioni che non hanno nulla a che fare con lei.
L’investimento segue ciò che è visibile
La spesa per la sicurezza è calibrata sugli incidenti già avvenuti e sui requisiti che portano conseguenze sanzionatorie. Un’esposizione che non ha ancora prodotto un fallimento pubblico e attribuito non regge il confronto nella competizione per il budget, e così la superficie di attacco cresce su una curva e l’attenzione su un’altra.
Le catene di fornitura fisiche sono ispezionabili. Questa non lo è.
I componenti di una catena fisica sono tangibili, e la loro provenienza può essere verificata a ogni passaggio di consegna, almeno in linea di principio. La catena di fornitura digitale opera a una velocità e a una scala che rendono impossibile l’ispezione dei passaggi: ogni giorno vengono effettuate centinaia di miliardi di richieste, e ognuna è una transazione di catena di fornitura: una richiesta di un componente, una risposta che lo consegna e l’esecuzione di ciò che è arrivato. Nessuna forza lavoro potrebbe esaminarne una frazione significativa, e quasi nulla le osserva per verificarne l’integrità su larga scala. Passano attraverso la catena ritenute affidabili per impostazione predefinita e registrate da nessuno. È questa la condizione di cui tratta questa sezione, e la ragione per cui il lavoro comincia dall’osservazione anziché dai documenti.
01 · Struttura
I livelli
La catena di fornitura digitale non è una sola catena. Sono otto livelli che operano contemporaneamente: reti e infrastruttura, software e firmware, hardware e dispositivi, servizi e kit di sviluppo, codice e librerie, dati e modelli, risorse e file, e l’interfaccia in cui tutti convergono in ciò che una persona vede realmente.
La trattazione copre che cosa apporta ciascun livello, quali prove esistono per esso e perché l’esposizione non è la somma delle vulnerabilità di ciascun livello, ma l’insieme dei percorsi che li collegano.
02 · Controllo
Quando il controllo passa di mano
Un componente può cambiare proprietario senza che cambi una riga di codice. Il dominio si risolve allo stesso modo, lo script ha lo stesso hash e il traffico è identico perché è identico. Ciò che è cambiato è chi decide che cosa quel componente farà in seguito, e nulla di questo è visibile in un’acquisizione.
La trattazione copre i quattro modi in cui il controllo si sposta realmente, l’intervallo tra un trasferimento e il momento in cui qualcuno se ne accorge, sei casi documentati con le date, e perché il monitoraggio che li avrebbe intercettati risiede in registri, atti depositati e cronologie dei repository anziché sulla rete.
03 · Copertura
Gli strumenti esistenti si fermano prima della proprietà
Distinte base, attestazioni di build, dichiarazioni di sfruttabilità, report sui controlli, politiche del browser, punteggi di postura, individuazione della superficie di attacco e screening della proprietà effettiva. Nove categorie, che cosa stabilisce ciascuna e il punto preciso in cui ciascuna si ferma.
La trattazione dichiara con chiarezza che cosa aggiunge questo metodo: il passaggio tra il punto in cui finisce l’individuazione esterna e quello in cui comincia la risoluzione della proprietà. Definisce inoltre i quattro termini su cui il lavoro si fonda e spiega perché un fornitore non dichiarato di norma non è un fornitore occultato.

04 · Metodo
Mappatura della Catena di Fornitura Digitale
Acquisizione, risoluzione, attribuzione e riconciliazione, applicate a ogni fornitore che le prove portano alla luce e ripetute sui livelli che stanno al di sotto di essi. Un elenco di fornitori registra le decisioni; un’applicazione registra i comportamenti, e i due si allontanano dal giorno in cui il contratto viene firmato.
La trattazione copre il ciclo completo, gli assi dell’osservazione e dell’attribuzione lungo i quali si svolge, come un host viene risolto in un’azienda e che cosa accade quando non è possibile, e che cosa contiene il prodotto del lavoro.
L’altra metà della domanda è chi li possiede
Mappare la catena stabilisce da che cosa lei dipende. Risolvere chi possiede e controlla quei fornitori è ciò che decide se una dipendenza sia un problema di approvvigionamento o un rischio rilevante per l’impresa. Questa è la Mappatura della Catena Societaria, applicata ai soggetti che questo lavoro porta alla luce.

Richiedere un
briefing
Illustriamo casi d’uso reali tratti da incarichi in corso che dimostrano perché l’integrità della catena di fornitura richiede oggi attenzione ai massimi livelli e un’azione coordinata.

Si iscriva per restare aggiornato sull’evoluzione dell’integrità della catena di fornitura globale e sulle novità di nDiligence.
Copyright © 2026 nDiligence, Inc. Tutti i diritti riservati.