
Che cosa carica realmente
il suo software?
Panoramica
Di che cosa è fatta la catena, e perché la dipendenza diventa potere di pressione.
Leggere di più 
Livelli
Otto livelli, otto proprietari e una colonna quasi vuota.
Leggere di più
Controllo
La proprietà cambia senza che cambi una riga di codice.
Leggere di più
Confine
Nove strumenti già in uso, e dove ciascuno si ferma.
Leggere di più
Mappatura
Acquisizione, risoluzione, attribuzione e riconciliazione.
La Mappatura della Catena di Fornitura Digitale risolve i fornitori da cui un’applicazione dipende realmente, osservati nel suo stesso traffico anziché desunti da un elenco di fornitori, e risolve poi quei fornitori nelle aziende, nei proprietari e nelle giurisdizioni che stanno dietro di essi. È l’asse della dipendenza della stessa domanda che la Mappatura della Catena Societaria pone sul controllo, applicata ai sistemi anziché alle strutture societarie.
Questa è la trattazione del metodo. Tre pagine di accompagnamento portano il contesto: di che cosa è fatta la catena (i livelli), come si sposta il controllo su una sua parte (quando il controllo passa di mano) e fin dove arrivano gli standard e gli strumenti esistenti (gli strumenti esistenti si fermano prima della proprietà).


La diramazione

Oltre l’elenco dei fornitori

Il problema
L’elenco dei fornitori non è la catena di fornitura
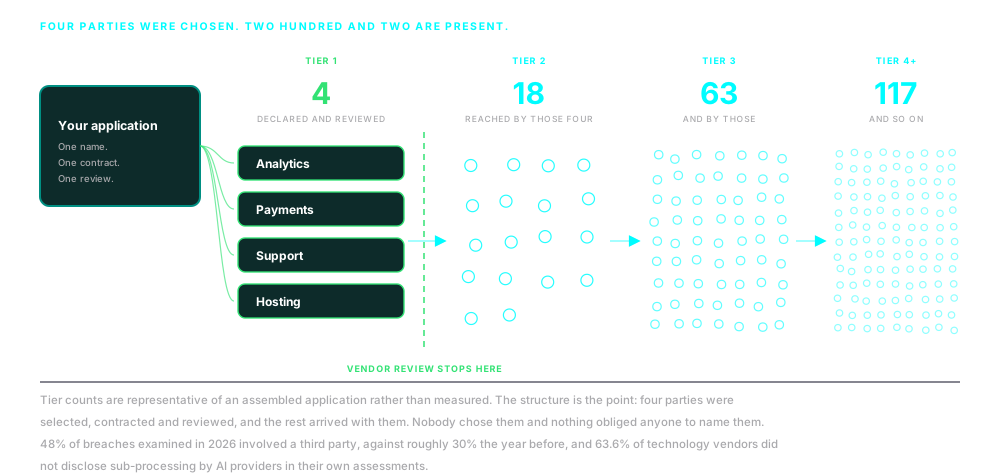
Ogni organizzazione è in grado di produrre un elenco dei propri fornitori di tecnologia. Quasi nessuno di quegli elenchi corrisponde a ciò che le sue applicazioni fanno realmente. Il divario è raramente un inganno. Sta nel fatto che un elenco registra decisioni e un’applicazione registra comportamenti, e i due cominciano ad allontanarsi il giorno in cui il contratto viene firmato.
Codice aggiunto dopo l’acquisto
Una base di fornitori approvata in fase di acquisto, e un gestore di tag, uno strumento per il consenso o una piattaforma di marketing che la amplia in seguito. Il codice arriva in produzione senza un contratto, senza un esame e senza che nessuno abbia deciso che dovesse arrivarci.
Sub-responsabili del trattamento non dichiarati
Il fornitore nominato svolge il lavoro attraverso un soggetto che l’informativa non nomina. Il contratto indica qualcuno che lei può verificare; i dati raggiungono qualcuno che lei non può vedere.
Indirezione dell’infrastruttura
DNS, distribuzione dei contenuti, hosting e tenancy cloud collocano nel percorso dei dati soggetti che non sono mai stati fornitori di nessuno. Nessuno li ha acquistati, e quindi nessuno li ha esaminati.
Dipendenze ereditate
Un pacchetto prelevato in fase di build porta con sé le proprie dipendenze, e le loro. Il quarto livello arriva insieme al primo, arriva senza che sia stata presa una decisione, e nulla obbliga nessuno a nominarlo.

Metodo
Partire da un elenco può soltanto mettere alla prova quell’elenco
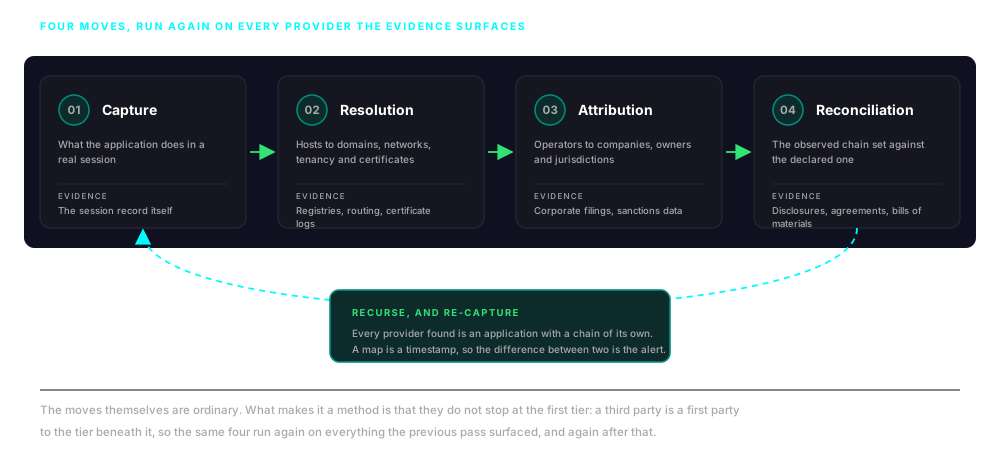
Per questo il lavoro comincia da ciò che il sistema fa, e l’elenco dei fornitori diventa una delle cose sotto esame anziché il confine dell’indagine. Le stesse sei mosse si ripetono poi su ogni fornitore che le prove portano alla luce.
01
Acquisizione
Registrare ciò che l’applicazione fa realmente in una sessione reale: ogni richiesta e ogni reindirizzamento, ogni caricamento di script, stile, contenuti e dati, ogni cookie e ogni scrittura in archiviazione, e ogni payload inviato verso l’esterno. Le prove sono acquisite, non desunte da un manifest.
02
Risoluzione
Risolvere gli host osservati in domini, gli indirizzi in reti e tenancy cloud, e le connessioni nei certificati che le proteggono. L’unità di analisi cessa di essere l’URL e diventa l’operatore che gli sta dietro, con l’ambiguità introdotta dalle infrastrutture condivise e schermate registrata anziché risolta d’autorità.
03
Attribuzione
Risolvere ogni operatore in un’azienda, e l’azienda nei suoi proprietari, nei suoi soggetti controllori e nella giurisdizione la cui legge governa i dati che tratta. È qui che la catena digitale passa il testimone alla catena societaria.
04
Riconciliazione
Mettere la catena osservata a confronto con quella dichiarata: l’elenco dei sub-responsabili del trattamento, l’accordo sul trattamento dei dati, il report di audit, la distinta base del software, la documentazione degli acquisti. Una divergenza in una qualsiasi delle due direzioni è una rilevazione.
05
Ricorsione
Ogni fornitore portato alla luce è esso stesso un’applicazione con una catena propria. Una terza parte è una prima parte per il livello che le sta sotto, la catena arriva all’ennesima parte anziché alla terza, e l’esposizione si eredita risalendo fino a lei.
06
Variazioni nel tempo
Un’acquisizione è una marca temporale, non uno stato. Un rilascio, una modifica di un tag, un’acquisizione societaria riscrivono la catena senza preavviso, e per questo le acquisizioni si ripetono e si confrontano, e ciò che è cambiato si legge con la stessa cura di ciò che c’è.
L’asse dell’osservazione
Quando i documenti e l’acquisizione non concordano, l’acquisizione è ciò che è accaduto
Un questionario restituisce ciò che un fornitore crede, o intende, o è disposto a mettere per iscritto. Un’acquisizione restituisce ciò che il suo codice ha fatto. Quando i due non concordano, quel disaccordo è la cosa più preziosa dell’intero incarico, e di solito non è una menzogna. È un tag aggiunto in fretta, una libreria aggiornata a monte, un sub-responsabile del trattamento cambiato dopo l’ultima verifica.
È per questo che il metodo non comincia con una domanda. L’osservazione è la prova primaria e le dichiarazioni sono l’affermazione sotto esame. Percorso nella direzione opposta, l’esercizio non può che dare un voto ai documenti.
Ciò che l’osservazione produce è specifico: quali fornitori vengono contattati, in quale ordine, sotto i certificati di chi e da quali reti; che cosa viene inviato a ciascuno di essi e se porti identificatori; che cosa viene eseguito all’interno della pagina e che cosa gli è consentito raggiungere; e quali dei controlli che limiterebbero tutto questo siano stati effettivamente applicati.

Un singolo dominio di origine, risolto in più di cento domini e host di terze parti osservati in una sola sessione. Esplorare SCVue, la piattaforma su cui gira questo metodo.

L’asse dell’attribuzione
Un dominio non è un soggetto
Sapere che un’applicazione carica cento host è inventario, non intelligence. La rilevazione arriva quando ogni host si risolve in un operatore, ogni operatore in un’azienda e ogni azienda nelle persone e nella giurisdizione che le stanno dietro. Fino a quel momento si ha un elenco di nomi, e un elenco di nomi non sostiene alcuna decisione.
L’attribuzione è anche il punto in cui la concentrazione diventa misurabile. Venti fornitori distinti che si risolvono negli stessi tre proprietari non sono una base di fornitura diversificata; sono una sola dipendenza che indossa venti etichette. La misura che conta è la concentrazione rapportata alla sostituibilità, e nessuna delle due è visibile sul piano dei domini.
È anche il punto in cui i due metodi si incontrano. Una volta che un operatore ha dietro di sé un’azienda, la domanda cessa di essere tecnica e diventa una domanda sulla proprietà: partecipazioni stratificate, discendenza dei finanziamenti, influenza esercitata attraverso clausole anziché attraverso il capitale. Questa è la Mappatura della Catena Societaria, applicata ai soggetti che questo metodo porta alla luce.

L’attribuzione prosegue verso l’alto, attraverso la struttura societaria dietro ciascun fornitore. Leggere la Mappatura della Catena Societaria.
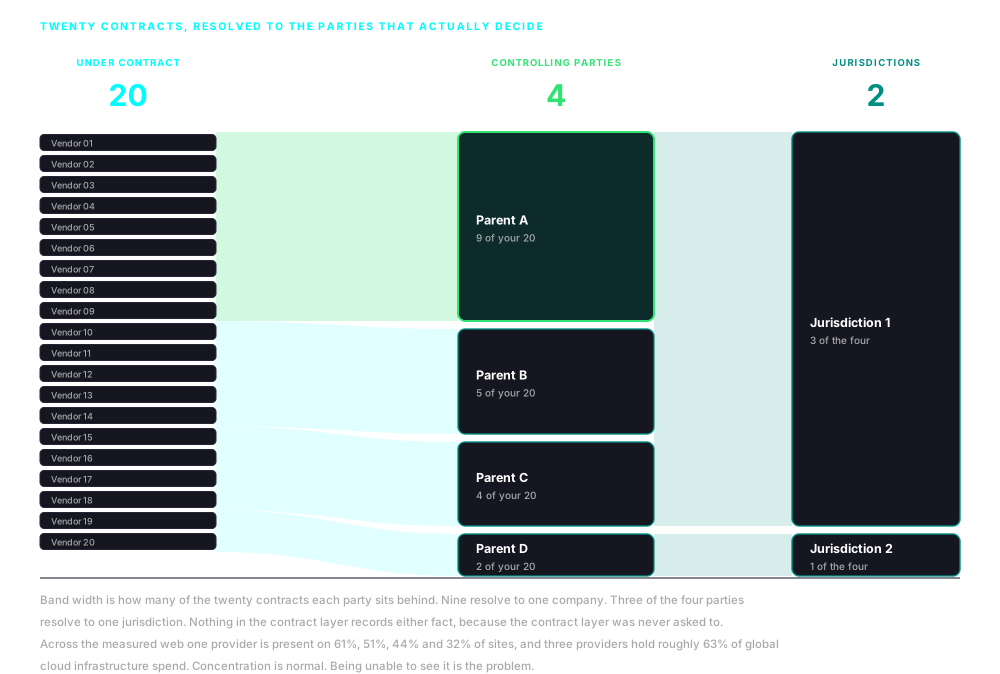
Venti contratti, quattro soggetti controllori, due giurisdizioni. La concentrazione è invisibile sul piano contrattuale, perché il piano contrattuale non la registra.
Risoluzione
Nessuna singola fonte risolve un host in un’azienda
È il passaggio che decide se tutto il resto valga la pena, e quello che più facilmente non riesce. I dati di registrazione non sono più quelli di una volta: entro il 2024 circa l’89% dei domini generici di primo livello non riportava alcun intestatario identificabile nei dati pubblici, contro circa il 24% prima che le regole sulla riservatezza cambiassero. Si usano invece quattro fonti insieme.
Certificati
Il certificato che protegge una connessione porta un emittente, un soggetto e ogni altro nome che copre. Quei nomi alternativi associano abitualmente host che non condividono nient’altro di visibile, e i log di trasparenza rendono la storia delle emissioni di un dominio una questione di pubblico registro anziché una questione da chiedere.
Reti e tenancy
Un indirizzo appartiene a un’assegnazione, un’assegnazione a un sistema autonomo e un sistema autonomo a un’organizzazione. Quando la rete si rivela essere un patrimonio cloud o di distribuzione condiviso, la risposta onesta è il fornitore anziché il cliente, e viene registrata esattamente come tale.
Storia dei nomi e dell’hosting
Storia della risoluzione, registrazioni di delega, configurazione della posta e dell’infrastruttura, e il modo in cui un insieme di host si muove insieme nel tempo. I fornitori cambiano infrastruttura continuamente, e lo schema con cui un insieme di nomi cambia è spesso più identificante di qualsiasi singola registrazione al suo interno.
Registri societari
Qualunque cosa le prove tecniche producano viene poi portata nei registri delle imprese, negli atti depositati, nei dati sui finanziamenti e nei dati su sanzioni e provvedimenti. È qui che un nome diventa un’azienda con proprietari e una giurisdizione applicabile, e dove il lavoro diventa la stessa metodologia operativa della Mappatura della Catena Societaria.
Alcuni host si risolvono soltanto fino all’infrastruttura che sta davanti a loro
Reti di distribuzione dei contenuti, proxy inversi e hosting multi-tenant fanno sì che un indirizzo osservato possa schermare un’origine appartenente a qualcun altro del tutto diverso, e nessuna tecnica risolve questo caso sempre. Per questo ogni attribuzione è registrata con le prove che la sostengono e con un livello di confidenza che riflette quelle prove, ed esiste uno stato esplicito di indeterminatezza. Un fornitore che è stato possibile risolvere soltanto fino all’infrastruttura che gli sta davanti viene riferito esattamente come tale, nominato e lasciato aperto come domanda che vale la pena porre direttamente. Una valutazione che promuove silenziosamente una rete di distribuzione al rango di fornitore, o un indirizzo condiviso al rango di azienda, è considerevolmente peggiore di una che dichiara dove la traccia si è persa.
Da marzo 2025, sapere che cosa caricano le sue pagine di pagamento è obbligatorio
In un ambito l’obbligo è già specifico. Da marzo 2025, i requisiti 6.4.3 e 11.6.1 del PCI DSS impongono a chiunque gestisca una pagina di pagamento di tenere un inventario di ogni script che vi viene eseguito, di registrare una giustificazione scritta per ciascuno, di autorizzarlo e di rilevare i cambiamenti non autorizzati. È un obbligo di sapere che cosa si carica realmente, con conseguenze in caso di inadempimento. Si ferma allo script e non dice nulla su chi gestisca la destinazione con cui lo script comunica, che è il punto in cui questo metodo prosegue. Il dovere più ampio sta arrivando insieme a esso: l’ordine esecutivo 14117, attuato come 28 CFR Parte 202, richiede che siano individuati i soggetti dietro l’accesso estero indiretto a dati sensibili in massa; l’articolo 28 del GDPR fa dell’incarico a un sub-responsabile del trattamento un atto documentato e autorizzato anziché un dettaglio di attuazione; DORA estende quella aspettativa alle entità finanziarie e alle catene di subappalto al di sotto dei loro fornitori ICT, e i primi fornitori terzi critici di servizi ICT sono stati designati formalmente alla fine del 2025, ponendo la concentrazione stessa sotto vigilanza; e NIS2 porta la sicurezza della catena di fornitura nel perimetro di organizzazioni che non si sono mai considerate aziende tecnologiche. Ognuno di questi presuppone che un’organizzazione sia in grado di dire da che cosa dipendono le proprie applicazioni. Un sub-responsabile del trattamento che dovrebbe comparire in un’informativa obbligatoria e non compare è esso stesso la rilevazione.
Principi
Tre regole decidono che cosa vale come rilevazione
Ogni organizzazione di una certa dimensione svolge già verifiche sulle terze parti, e in gran parte è lavoro fatto con scrupolo. Queste tre regole sono ciò che governa le prove qui.
Le prove prima dell’attestazione
Ogni rilevazione risale a un artefatto acquisito: una richiesta, una risposta, un certificato, un payload. Ognuno di essi può essere riesaminato da chi non è d’accordo con la conclusione. Un’attestazione non può essere riesaminata. Può soltanto essere creduta oppure no.
L’assenza è una prova
Il fornitore che dovrebbe comparire nell’acquisizione e non compare è tanto informativo quanto quello che compare. Un sub-responsabile del trattamento dichiarato e mai contattato, un controllo di integrità che manca esattamente dove il rischio è più alto, un elenco informativo rimasto invariato mentre l’applicazione è palesemente cambiata. Ognuno di questi casi è una domanda che vale la pena porre.
Il perimetro segue l’esposizione, non il contratto
La verifica convenzionale copre i soggetti con cui si ha un contratto, perché sono i soggetti a cui si può inviare un questionario. L’esposizione non rispetta quel confine, e i livelli che portano il rischio maggiore sono di norma quelli che non hanno alcun rapporto con lei.

Prodotto del lavoro
Il prodotto del lavoro è una mappa con le prove allegate
Il prodotto del lavoro è una catena di fornitura digitale mappata: i fornitori che un’applicazione contatta realmente, risolti in operatori, aziende, proprietari e giurisdizioni applicabili, con la catena osservata messa a confronto con quella dichiarata e ogni divergenza elencata in entrambe le direzioni. Concentrazione e sostituibilità sono valutate per i nodi che contano, e le prove sono allegate a ciascuna rilevazione anziché stare dietro di essa.
È datato e riproducibile. Ogni rilevazione nomina l’acquisizione da cui proviene, così che la stessa sessione possa essere riesaminata e un’acquisizione successiva possa essere confrontata con essa per mostrare che cosa si è spostato. Quando non è stato possibile attribuire un fornitore oltre un certo livello, la cosa è dichiarata con chiarezza e il nodo irrisolto è nominato, così che la domanda successiva abbia un indirizzo.
Questo produce indicatori, non prove definitive. Un fornitore in una giurisdizione sfavorevole è un’esposizione da pesare, non un verdetto su cui agire, ed è presentato come tale, con provenienza e livello di confidenza allegati, perché si possa discuterne anziché semplicemente crederci.
Il perimetro è dichiarato insieme alle rilevazioni. Ciò che è stato osservato è ciò che è stato eseguito, sui percorsi attivati in quella sessione. Un fornitore raggiunto soltanto da un backend non lascia traccia in una sessione lato client e viene invece perseguito attraverso l’informativa o una domanda diretta. L’ordinaria operatività transfrontaliera è separata dall’esposizione che merita davvero una decisione, perché quasi ogni applicazione tocca diverse giurisdizioni e trattare questo come una rilevazione produce rumore. Un’applicazione la cui catena osservata corrisponde a quella dichiarata, senza alcun operatore non attribuito, è un risultato reale e viene riferito come tale.

Applicazioni
La metodologia operativa non cambia da un incarico all’altro
Cambiano soltanto l’applicazione e la decisione che si fonda su di essa. Questi sono gli ambiti in cui lo stesso lavoro viene commissionato più spesso.
Verifica di fornitori e piattaforme
Prima della firma, e di nuovo dopo: che cosa la piattaforma carica realmente, in quali soggetti si risolvono quei fornitori e quali di essi il contratto non ha mai menzionato.
Informative e adempimenti normativi
Registri dei sub-responsabili del trattamento, accordi sul trattamento dei dati e valutazioni sui trasferimenti verificati rispetto al comportamento osservato, anziché rispetto all’ultima versione del registro.
Valutazione dei flussi di dati
Dove vanno realmente identificatori, payload e telemetria, quali giurisdizioni attraversano per arrivarci e quale legge li governa una volta giunti.
Operazioni
Il patrimonio tecnologico di un obiettivo letto dall’esterno prima che venga concesso l’accesso, comprese le dipendenze che il suo stesso team di ingegneria non ha mai inventariato.
Integrità dei contenuti e delle piattaforme
Stabilire quali soggetti siano in condizione di incidere su ciò che un editore, una campagna o un servizio rivolto al pubblico mette davanti a un pubblico, e se il gestore avrebbe accettato consapevolmente ognuno di essi.
Monitoraggio continuo
Acquisizioni ricorrenti sulle applicazioni che contano di più, dove il cambiamento tra di esse è l’avviso: un nuovo fornitore, un proprietario diverso, un controllo scomparso.
Una dipendenza non significa nulla finché non si sa chi le sta dietro
Un unico fornitore è un problema di approvvigionamento se è un ordinario operatore commerciale, ed è un rischio rilevante per l’impresa se è controllato da un soggetto che ha interesse al fallimento della sua organizzazione. Nulla della dipendenza cambia tra questi due casi. Cambia soltanto il suo significato, e il suo significato è una funzione di chi le sta dietro. Questo metodo risolve la dipendenza verso il basso, attraverso i fornitori da cui un sistema dipende. La Mappatura della Catena Societaria risolve il controllo verso l’alto, attraverso le strutture che li possiedono.

Richiedere un
briefing
Illustriamo casi d’uso reali tratti da incarichi in corso che dimostrano perché l’integrità della catena di fornitura richiede oggi attenzione ai massimi livelli e un’azione coordinata.

Si iscriva per restare aggiornato sull’evoluzione dell’integrità della catena di fornitura globale e sulle novità di nDiligence.
Copyright © 2026 nDiligence, Inc. Tutti i diritti riservati.