
Intelligence sulla catena
di fornitura di internet
Illuminare la catena di fornitura di internet che opera all’interno della sua applicazione.
Le applicazioni web moderne si assemblano in esecuzione a partire da codice, contenuti e dati serviti da decine di fornitori terzi, quasi nessuno dei quali visibile al proprietario, e nessuno all’utente. Le SBOM e i questionari ai fornitori descrivono che cosa dovrebbe caricarsi. SCVue™ le mostra i fatti: ogni fornitore, ogni risorsa, ogni payload in uscita, acquisiti e analizzati come prove.



La domanda di fondo a cui SCVue™ risponde: “Posso fidarmi che questo sito e i suoi contenuti siano coerenti con ciò che il creatore intendeva, oppure è esposto a manipolazione o influenza?”


Integrità della catena di fornitura

I fornitori all’interno della sua applicazione
Le applicazioni web moderne sono comunemente assemblate con parti fornite da altri. Un singolo caricamento di pagina può contattare silenziosamente decine di altre aziende: un fornitore di analytics, una rete pubblicitaria, un servizio di font, un lettore video, un widget di chat, un gestore dei pagamenti, una rete di distribuzione dei contenuti, un servizio di rilevamento delle frodi. Ognuno di essi è un fornitore. Ognuno è un punto in cui i dati possono uscire, in cui può essere eseguito codice che lei non ha scritto e in cui un problema nell’attività di qualcun altro diventa un problema nella sua.
Quell’insieme di fornitori è la sua catena di fornitura digitale e, per la maggior parte delle organizzazioni, è invisibile. La sua catena di fornitura non è soltanto i fornitori con cui ha stipulato un contratto. È il codice che mantiene e i partner di integrazione tecnologica su cui costruisce, insieme a tutto ciò che essi a loro volta caricano.
SCVue™ serve a conoscere e individuare le dipendenze tecnologiche all’interno delle sue applicazioni. Esaminandone il codice, le risorse, i dati e le comunicazioni di rete in esecuzione, può vedere che cosa i suoi siti e le sue app facciano realmente, da chi dipendano sia sul piano tecnologico sia su quello delle integrazioni di terze parti, e dove il rischio entri nella sua catena di fornitura.
Individuazione dei fornitori
Ogni fornitore, host e servizio che l’app carica realmente, risolto in aziende e prodotti reali.
Profilazione del comportamento in esecuzione
Che cosa fa realmente il codice: scripting, tracciamento, generazione di impronte e payload in uscita.
Linea di base delle risorse
Ogni risorsa indirizzata per contenuto tramite SHA-256 e convalidata come codice noto e affidabile.
Monitoraggio continuo
Riacquisizioni programmate individuano ogni cambiamento e generano avvisi nel momento in cui il comportamento si sposta.

Chi può usare SCVue
Costruito per persone, imprese, istituzioni, mondo accademico e ricercatori
SCVue aiuta persone e organizzazioni a svolgere un monitoraggio completo e continuo in un’ampia gamma di specializzazioni e settori. È uno strumento solido per le organizzazioni che gestiscono le proprie applicazioni e i propri portali interni, e supporta con la stessa completezza i fornitori di integrazioni, sia che si appoggino in parte sia che si appoggino interamente a fornitori terzi.
Fornitori di servizi di due diligence
Vaglio, valutazione del rischio, verifiche sui profili e screening, audit e revisione.
Vulnerabilità nella sua catena di fornitura
Nei prodotti tecnologici e software da cui dipende, e nelle persone che incidono su di essi, attraverso tutte e cinque le classi della catena di fornitura: persone, conoscenza, finanza, digitale e fisico.
Valutazioni delle applicazioni di altre aziende
Per una possibile partnership, un’acquisizione, un’analisi competitiva, vulnerabilità o dipendenze.
Ricerca approfondita e analisi competitiva
La misurazione lavora dall’esterno, senza codice sorgente e senza nulla da installare, sia che il lavoro sia commissionato dall’azienda sia che venga svolto in modo indipendente.
Portafogli rivolti al pubblico
Organizzazioni che gestiscono o sovrintendono più siti al servizio del pubblico.
Persone e imprese
Per convalidare l’affidabilità di un prodotto basato sul web.
Legali, compliance e revisori
Conformità a condizioni contrattuali, GDPR, clausole di trasferimento a valle e giurisdizioni.
Fornitori di software
Conoscere e documentare le proprie dipendenze da terze parti, con un lavoro in stile SBOM.
Tester e team di penetration test
Per convalidare che servizi e comportamenti funzionino come progettati e sviluppati.
Responsabili del rischio
Per comprendere il rischio delle terze parti nelle catene di fornitura tecnologiche.
Scopra dove si colloca
Le nostre pagine dedicate alle soluzioni illustrano come si svolgono questi incarichi e che aspetto ha il prodotto del lavoro per ciascuno di essi.

Elemento distintivo
Ciò che rende SCVue™ distintivo è il suo approccio basato sulle prove
È costruito con un’intenzione precisa: confermare che l’applicazione funzioni come previsto, senza una visione ristretta. Disponiamo di un processo a dieci motori di analisi, con modellazione comparativa, individuazione dei fornitori, monitoraggio continuo e segnalazione dei fattori di influenza. Eseguire uno solo o un paio di questi processi può lasciare un punto cieco in futuro.
Prove, non dichiarazioni
Riferisce ciò che si osserva fare a codice e traffico, mai ciò che un manifest dichiara.
L’intera catena, non il primo passaggio
Una pagina carica un tag, il tag carica uno script, quello script chiama un servizio che nessuno ha messo nell’elenco dei fornitori. SCVue segue tutto questo.
Tre assi indipendenti
Confronti qualsiasi report nel tempo, per contesto di acquisizione e per pagina.
Fattori di rischio e di influenza
Il codice è rischioso? I soggetti che gli stanno dietro sono segnalati? Due domande, con una risposta congiunta.
Riservatezza per progettazione
Uno spazio di lavoro locale e privato mantiene tutti i dati nel browser. L’archiviazione cloud riceve solo dati i cui payload POST sono stati depurati dai dati personali.
Metodo
Come funziona SCVue
Una sola acquisizione basta per iniziare.
01
Acquisire
Importi un’acquisizione HAR, oppure lasci che SCVue acquisisca a distanza da browser reali su dispositivi reali in città di tutto il mondo, con interazione scriptata.
02
Analizzare e normalizzare
Un unico modello di dati deduplicato per app, versioni, raccolte, viste e chiamate.
03
Analizzare
Dieci motori profilano codice, traffico, payload, contenuti, entità e infrastruttura.
04
Riferire e monitorare
Dashboard, linee di base, differenze e avvisi in un kit dell’analista completo.

Piattaforma
Una sola acquisizione. Tutto ciò che può dirle.
Ogni richiesta, ogni file, ogni server e ogni cookie, registrati una sola volta ed esaminati da più di quaranta angoli.
Diversi scenari di acquisizione
I siti servono codice diverso, tracciatori diversi e librerie di terze parti diverse a seconda del dispositivo, della posizione e del browser. I piani di acquisizione riproducono ogni volta la stessa interazione del browser, i profili dei dispositivi stabiliscono che cosa il sito crede di stare servendo e le posizioni stabiliscono da dove la sessione naviga.
Convalida in tempo reale e generazione della SBOM
Mentre le risorse si caricano, il corpo di ogni risposta viene sottoposto a hash con SHA-256 e convalidato rispetto al registro Single Source of Truth, individuando il codice noto per software, versione, fornitore e provenienza. SCVue costruisce una SBOM a partire da ciò che si osserva effettivamente caricarsi e riconcilia con essa qualsiasi SBOM dichiarata in formato CycloneDX o SPDX, così che le dipendenze occulte emergano immediatamente.
Monitoraggio continuo
Un’acquisizione descrive il momento in cui è stata effettuata. Una volta stabilita una linea di base, le riacquisizioni programmate vengono confrontate con essa, le differenze vengono calcolate e ogni cambiamento genera un avviso con collegamento diretto al record di origine.
Scala di portafoglio
Le applicazioni si raggruppano come lei le progetta, per reparto, unità di business, responsabile del rischio o cliente, e ogni report aggregato si raggruppa di conseguenza. I dati sui fornitori sono condivisi, così che ciò che apprende su un fornitore si trasferisca a ogni altra applicazione che lo coinvolge.
Spazi di lavoro privati e cloud
Uno spazio di lavoro privato mantiene tutti i dati sulla macchina del cliente. Uno spazio di lavoro cloud aggiunge l’accesso del team, il lavoro su più dispositivi e il monitoraggio eseguito dal server, e arrivano soltanto dati depurati: la depurazione dei dati personali avviene sul client al momento della promozione e il server la riconvalida, rifiutando i payload non depurati.
Prove ed esportazione
Ogni rilevazione rimanda alla chiamata di rete che l’ha prodotta, con il suo indirizzo, le sue intestazioni, il suo contenuto e la sua marca temporale. Ogni report si esporta con tutte le righe selezionate dai suoi filtri, i report visivi si esportano come immagini e la selezione dei filtri risiede nell’indirizzo della pagina, così che qualsiasi vista possa essere salvata tra i preferiti o inviata a un collega.

Kit dell’analista
Otto sezioni di report
Quarantasette report distribuiti su otto sezioni, costruiti da una sola acquisizione, con ogni rilevazione collegata direttamente alla prova da cui proviene.
Panoramica
Una dashboard di portafoglio, i fattori di rischio, la mappa della catena di fornitura, le variazioni nel tempo e il monitoraggio.

Traffico e richieste
Il registro grezzo di ciò che l’applicazione ha fatto sulla rete.

Asset
Tutto ciò che l’applicazione ha caricato, organizzato per tipo.

Infrastruttura e hosting
La realtà fisica e societaria dietro il traffico: server di chi, rete di chi e dove.

Flussi di dati e giurisdizione
Dove vanno le informazioni, dove si fermano e quale legge le governa.

Sicurezza e comportamento
Se l’applicazione è configurata per difendersi, e che cosa fa il suo codice una volta in esecuzione.

Entità e fornitori
Le aziende, le persone e i prodotti reali dietro la tecnologia.

Riferimenti ed esposizione
Tutto ciò che è nominato all’interno dei file, indipendentemente dal fatto che sia mai stato contattato.

Domande
Domande a cui può rispondere
Con il tempo, la rete di servizi e fornitori che influenzano un’applicazione può diventare un rischio, e un rischio a cui non è facile reagire nel breve periodo.
A chi stiamo davvero inviando i dati dei nostri utenti?
Non chi dice il contratto con il fornitore. Chi il browser ha effettivamente contattato, il giorno in cui lo ha misurato.
Qualcosa di tutto questo sta andando dove non dovrebbe?
SCVue individua la posizione fisica e giuridica dei server coinvolti, così che lei possa vedere quando il traffico attraversa un confine che le interessa, o approda in una giurisdizione che cambia i suoi obblighi.
Siamo esposti a un’azienda con cui non ci è consentito fare affari?
SCVue confronta il traffico con un catalogo di intelligence selezionato di aziende, dei loro proprietari, del loro stato rispetto alle sanzioni e dei fattori di influenza a esse associati.
Qualcosa è cambiato?
I fornitori modificano il proprio codice senza dirglielo. SCVue acquisisce una linea di base e confronta con essa le acquisizioni successive, così che una modifica non annunciata in uno script di terze parti diventi un evento visibile anziché invisibile.
Possiamo dimostrarlo?
Ogni rilevazione risale a una specifica chiamata di rete registrata, con il suo indirizzo, la sua risposta, il suo contenuto e la sua marca temporale. Tutto può essere esportato come prova.
In azione
Scoprire e visualizzare da una sola acquisizione
Ogni schermata qui sotto è l’analisi di un’acquisizione reale, non un mockup.
Analisi dei fattori di rischio su ogni richiesta HTTP
- Una sola scala: dieci motori di analisi confluiscono in Alto, Avviso e Info, con ogni rilevazione collegata direttamente al proprio report.
- Rischi del codice: debolezze di CSP e SRI, declassamenti di HTTPS, generazione di codice in esecuzione e schemi di recupero ed esecuzione.
- Rischi di tracciamento: web beacon, parametri di tracciamento e generazione di impronte nei contenuti e nel traffico POST.
- Solo prove: derivate dal codice e dal traffico acquisiti, mai dai manifest di build.
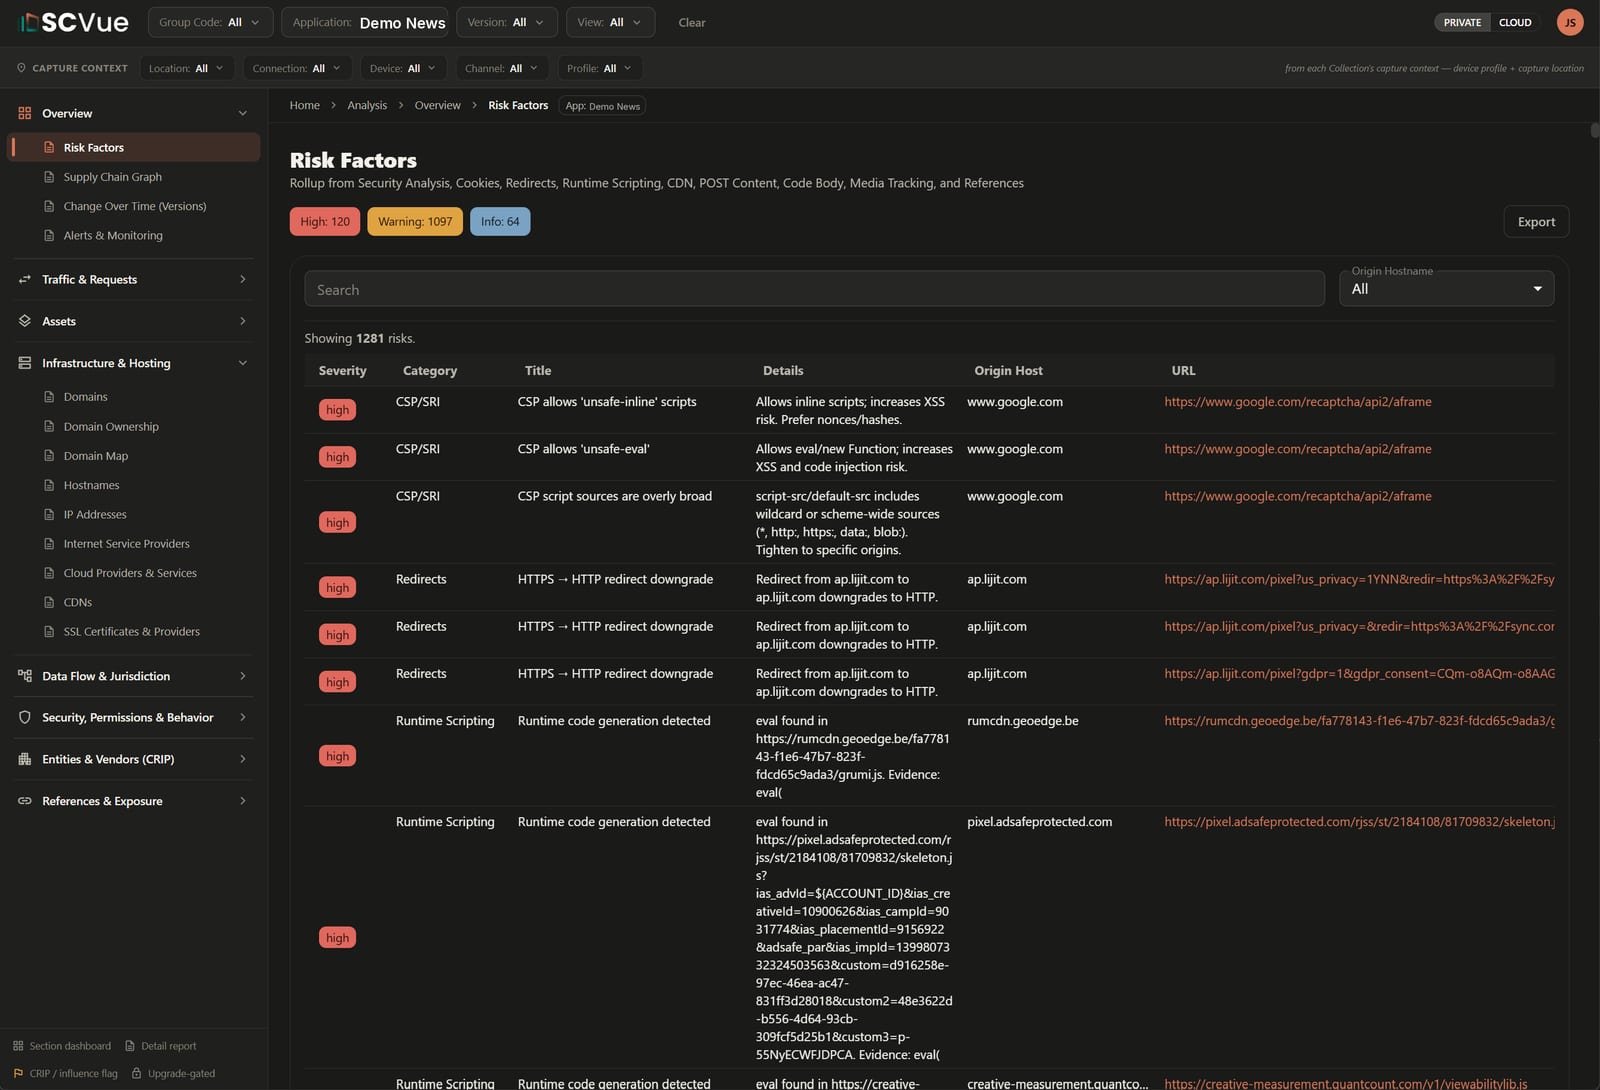
Rilevazioni su una singola applicazione, ciascuna collegata alla propria prova.
Radiografare ogni richiesta, mappare ogni flusso di dati in uscita
- Ogni payload: esamini ciò che l’applicazione trasmette verso l’esterno, decodificato chiamata per chiamata.
- Segnalazioni automatiche: generazione di impronte del dispositivo, informazioni personali, tracciamento tra siti e di sessione, registrazione dei comportamenti.
- Mappatura dei flussi di dati: veda esattamente quali fornitori di servizi ricevono dati sulla sua applicazione e sui suoi utenti.
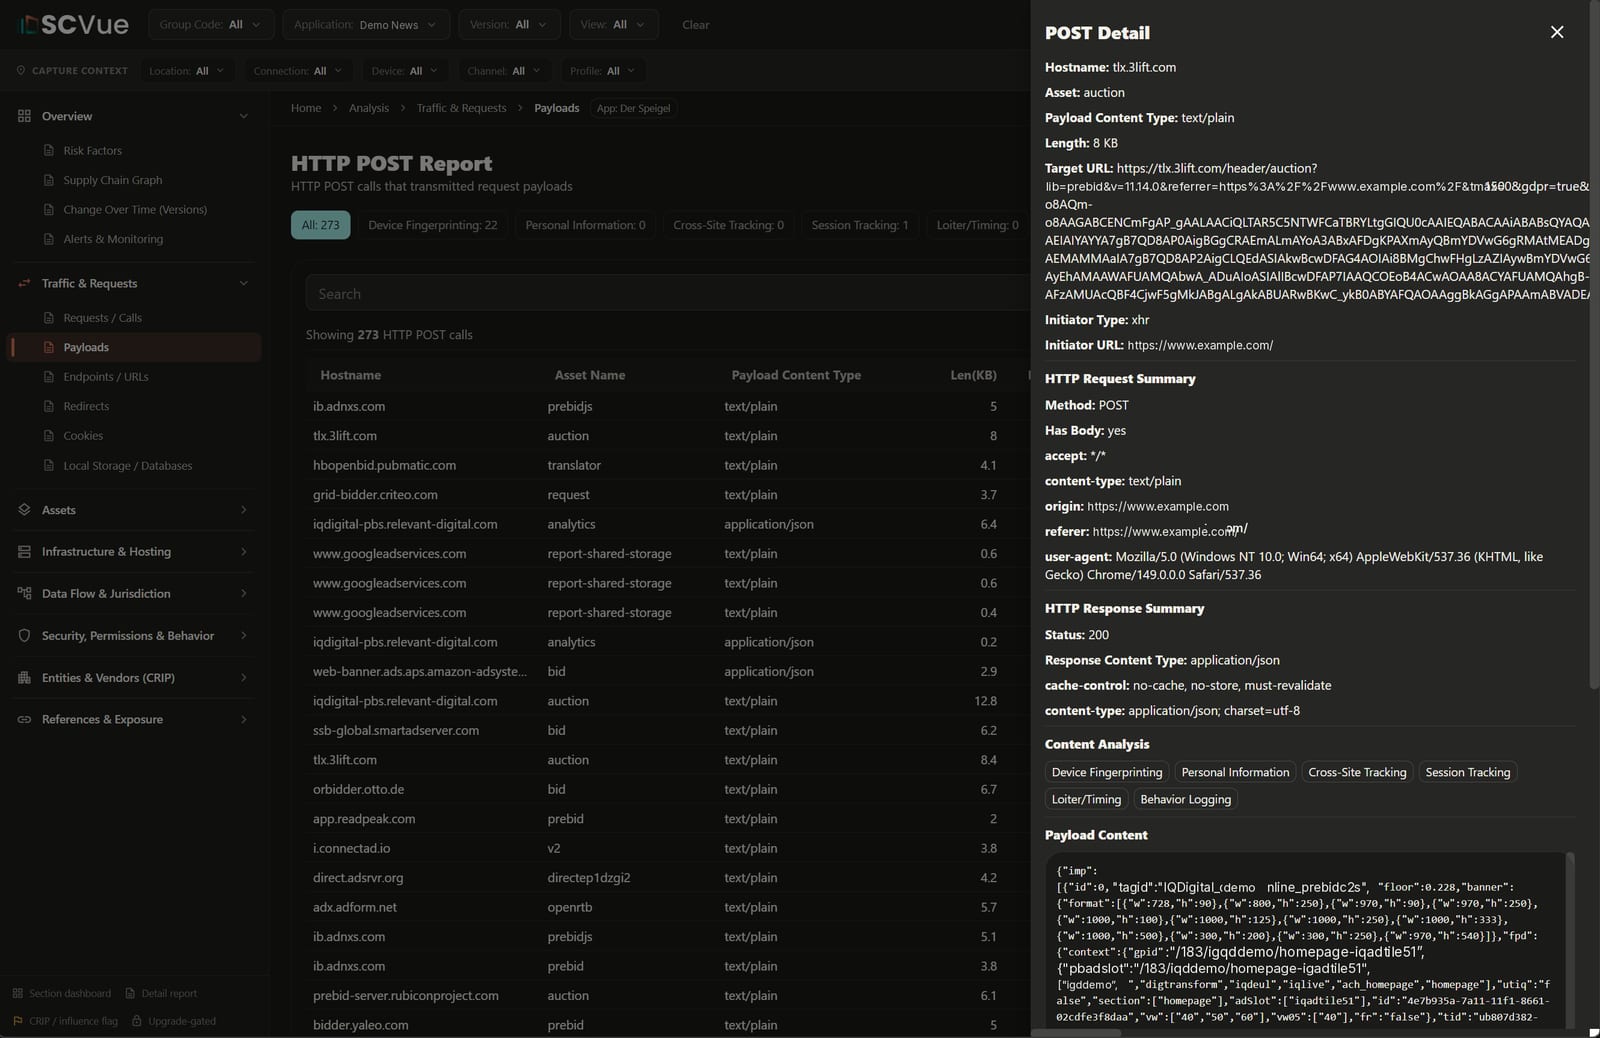
Chiamate POST su una pagina, con quelle segnalate per la generazione di impronte del dispositivo messe in evidenza.
Rivelare chi si trova dietro ogni risorsa
- Entità reali: l’arricchimento risolve i domini osservati in aziende, prodotti software e persone.
- Fattori di influenza: segnalazioni sui soggetti stessi: proprietà, controllo, sanzioni, giurisdizione.
- Intelligence approfondita: sostenuta dai profili nDiligence, con report potenziati su richiesta e ricerca condotta da analisti.
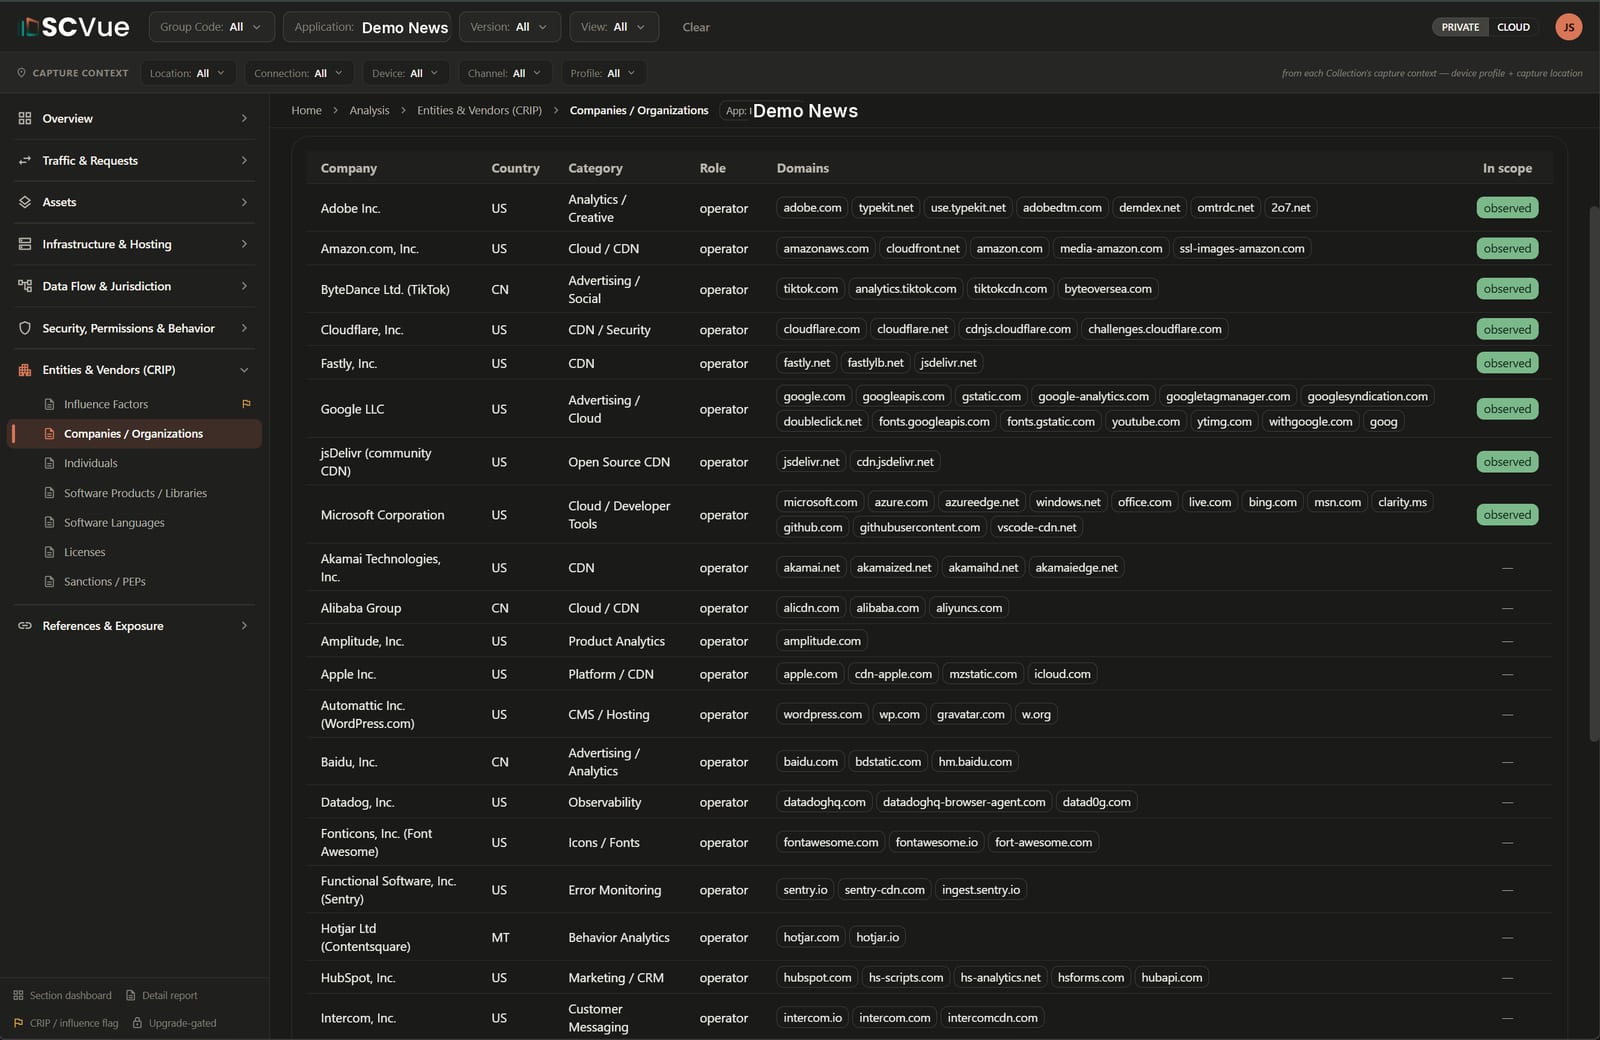
Le aziende che operano dietro una singola applicazione, per paese e ruolo.
Mappare l’infrastruttura, l’hosting e le giurisdizioni
- Inventario completo: domini, nomi host, indirizzi IP, ISP, provider cloud, CDN, certificati SSL.
- Attribuzione automatica: motori di riconoscimento degli schemi individuano l’uso di CDN e di provider cloud.
- Mappatura delle giurisdizioni: la risoluzione geografica e per ASN mostra dove i dati sono conservati e serviti.
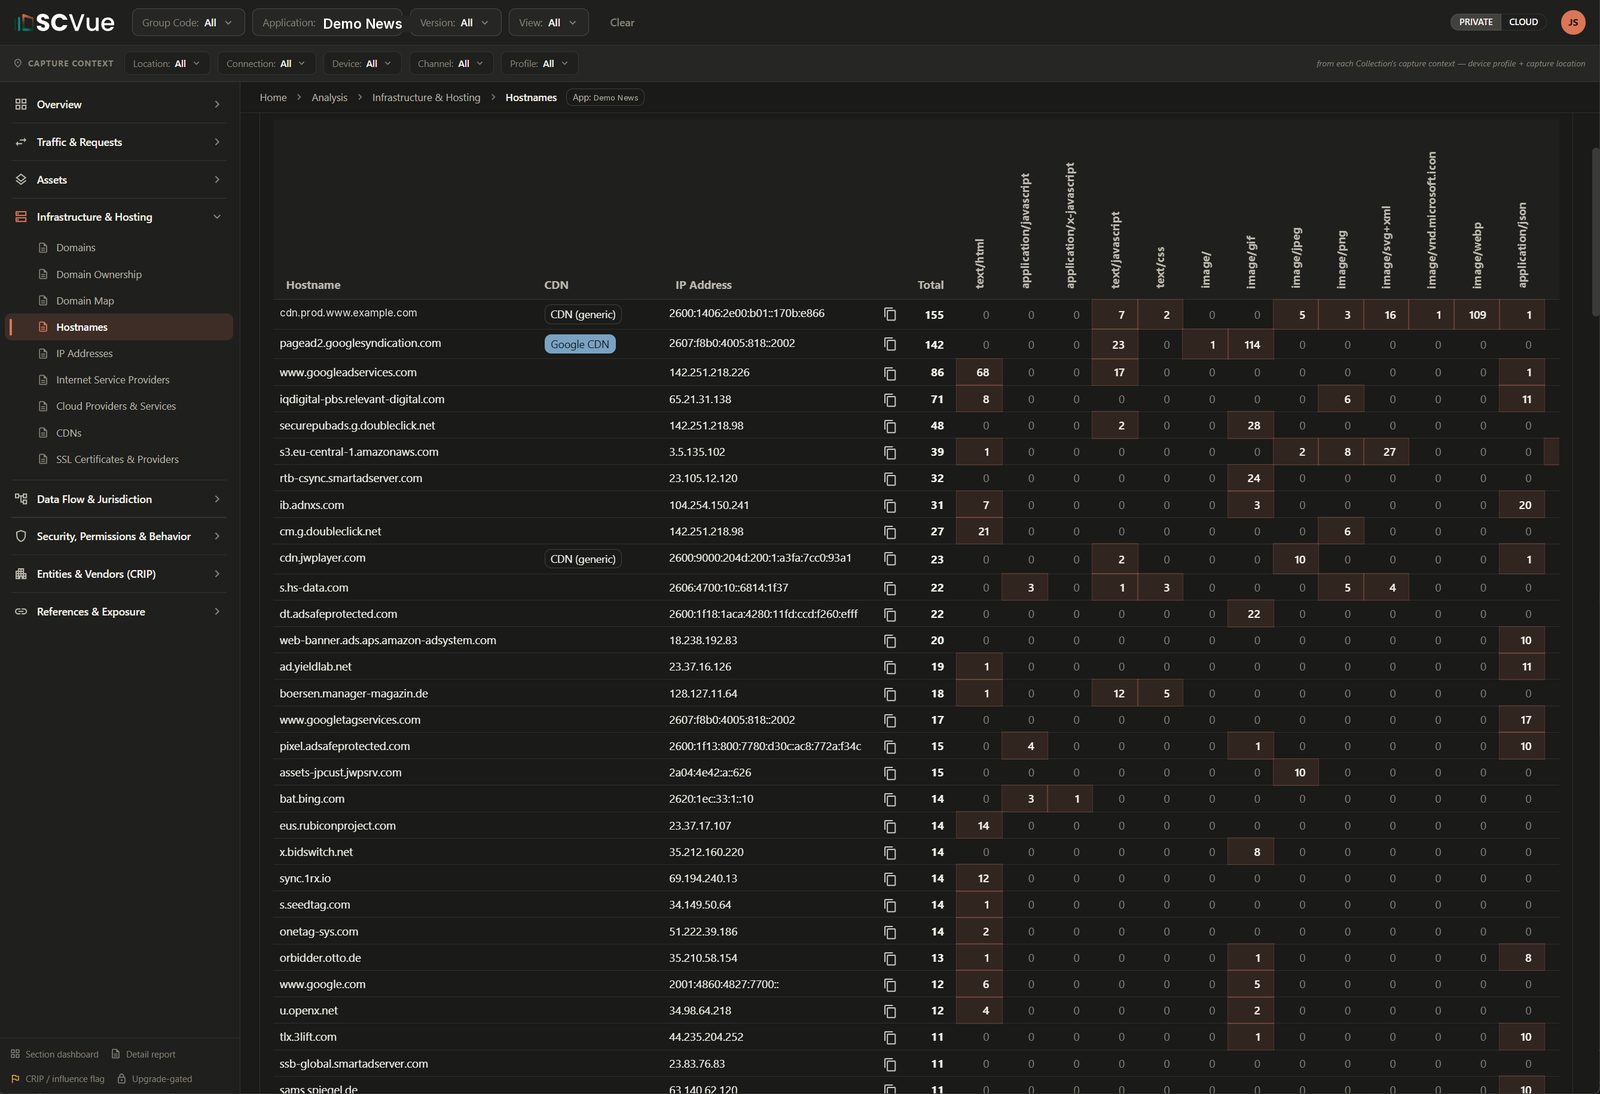
Matrice dei nomi host con attribuzione al CDN, indirizzi IP e composizione degli asset per host.
SCVue individua i suoi fornitori digitali
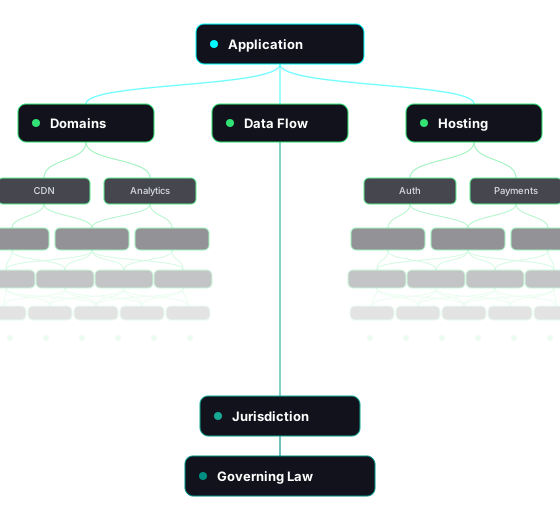
Rivela e documenta tutti i fornitori e i servizi utilizzati nelle sue applicazioni. Individui ogni giurisdizione e ogni legge applicabile che hanno autorità sul trattamento e sulla conservazione dei dati della sua applicazione, dimostrandolo con le prove acquisite.
SCVue è realizzato da nDiligence, che lo utilizza nelle proprie indagini. Edizioni, prezzi e un account Community gratuito sono disponibili su scvue.com. SCVue mette la misurazione nelle sue mani; quando una domanda va oltre una singola acquisizione, la catena di fornitura digitale e la Mappatura della Catena Societaria la portano più lontano.
Richiedere un
briefing
Illustriamo casi d’uso reali tratti da incarichi in corso che dimostrano perché l’integrità della catena di fornitura richiede oggi attenzione ai massimi livelli e un’azione coordinata.

Si iscriva per restare aggiornato sull’evoluzione dell’integrità della catena di fornitura globale e sulle novità di nDiligence.
Copyright © 2026 nDiligence, Inc. Tutti i diritti riservati.