
Rivelare la verità.
Verificare la fiducia.
La sua catena di fornitura digitale è una superficie di attacco. Gli avversari costruiscono il proprio accesso attraverso ordinarie relazioni commerciali, ossia piattaforme software, servizi, sub-responsabili del trattamento e fornitori, e, se nessuno interviene, quell’accesso matura in influenza e controllo. nDiligence crea reti di fornitori di fiducia, verifica le catene di fornitura annidate al di sotto di esse e le mantiene sotto osservazione costante.

Dati globali
Dati selezionati da più fonti, in qualsiasi formato e in qualsiasi lingua.
Cinque classi
Persone · Conoscenza · Finanza · Tecnologia · Beni fisici.
Livello 3, 4, 5+
Visibilità sulle reti di fiducia oltre i consueti livelli di superficie.
Dal silicio all’azionista
Una visione estesa, dai livelli tecnologici fino alla proprietà e all’influenza.
Attack the Glass (ATG)
Vulnerabilità di iniezione nella catena di fornitura nel rendering lato client
È ora disponibile una pubblicazione di ricerca autofinanziata: mostra come la vulnerabilità sfrutti una debolezza delle architetture di cybersicurezza esistenti, attraverso un’iniezione nella catena di fornitura sul rendering lato client. È pubblicata per sensibilizzare l’industria, le istituzioni e i ricercatori su una minaccia significativa di inganno, disinformazione, manipolazione e influenza di attori avversari. La maggior parte degli schermi attorno a noi è dinamica, creata un istante prima di esserle mostrata, a partire da codice, contenuti e dati forniti da altre aziende. Chiunque controlli una di quelle risorse può modificare silenziosamente ciò che il suo schermo mostra e ciò che fa, e ogni strumento di sicurezza oggi in uso riferirà che tutto è in ordine.
Leggere la ricerca



Prodotti

Piattaforma
di intelligence
integrata
Una piattaforma basata sull’IA che automatizza e scala la due diligence approfondita su schemi di proprietà, controllo, dipendenza e influenza all’interno di contesti commerciali reali.
Esplori la nostra piattaforma oggi.
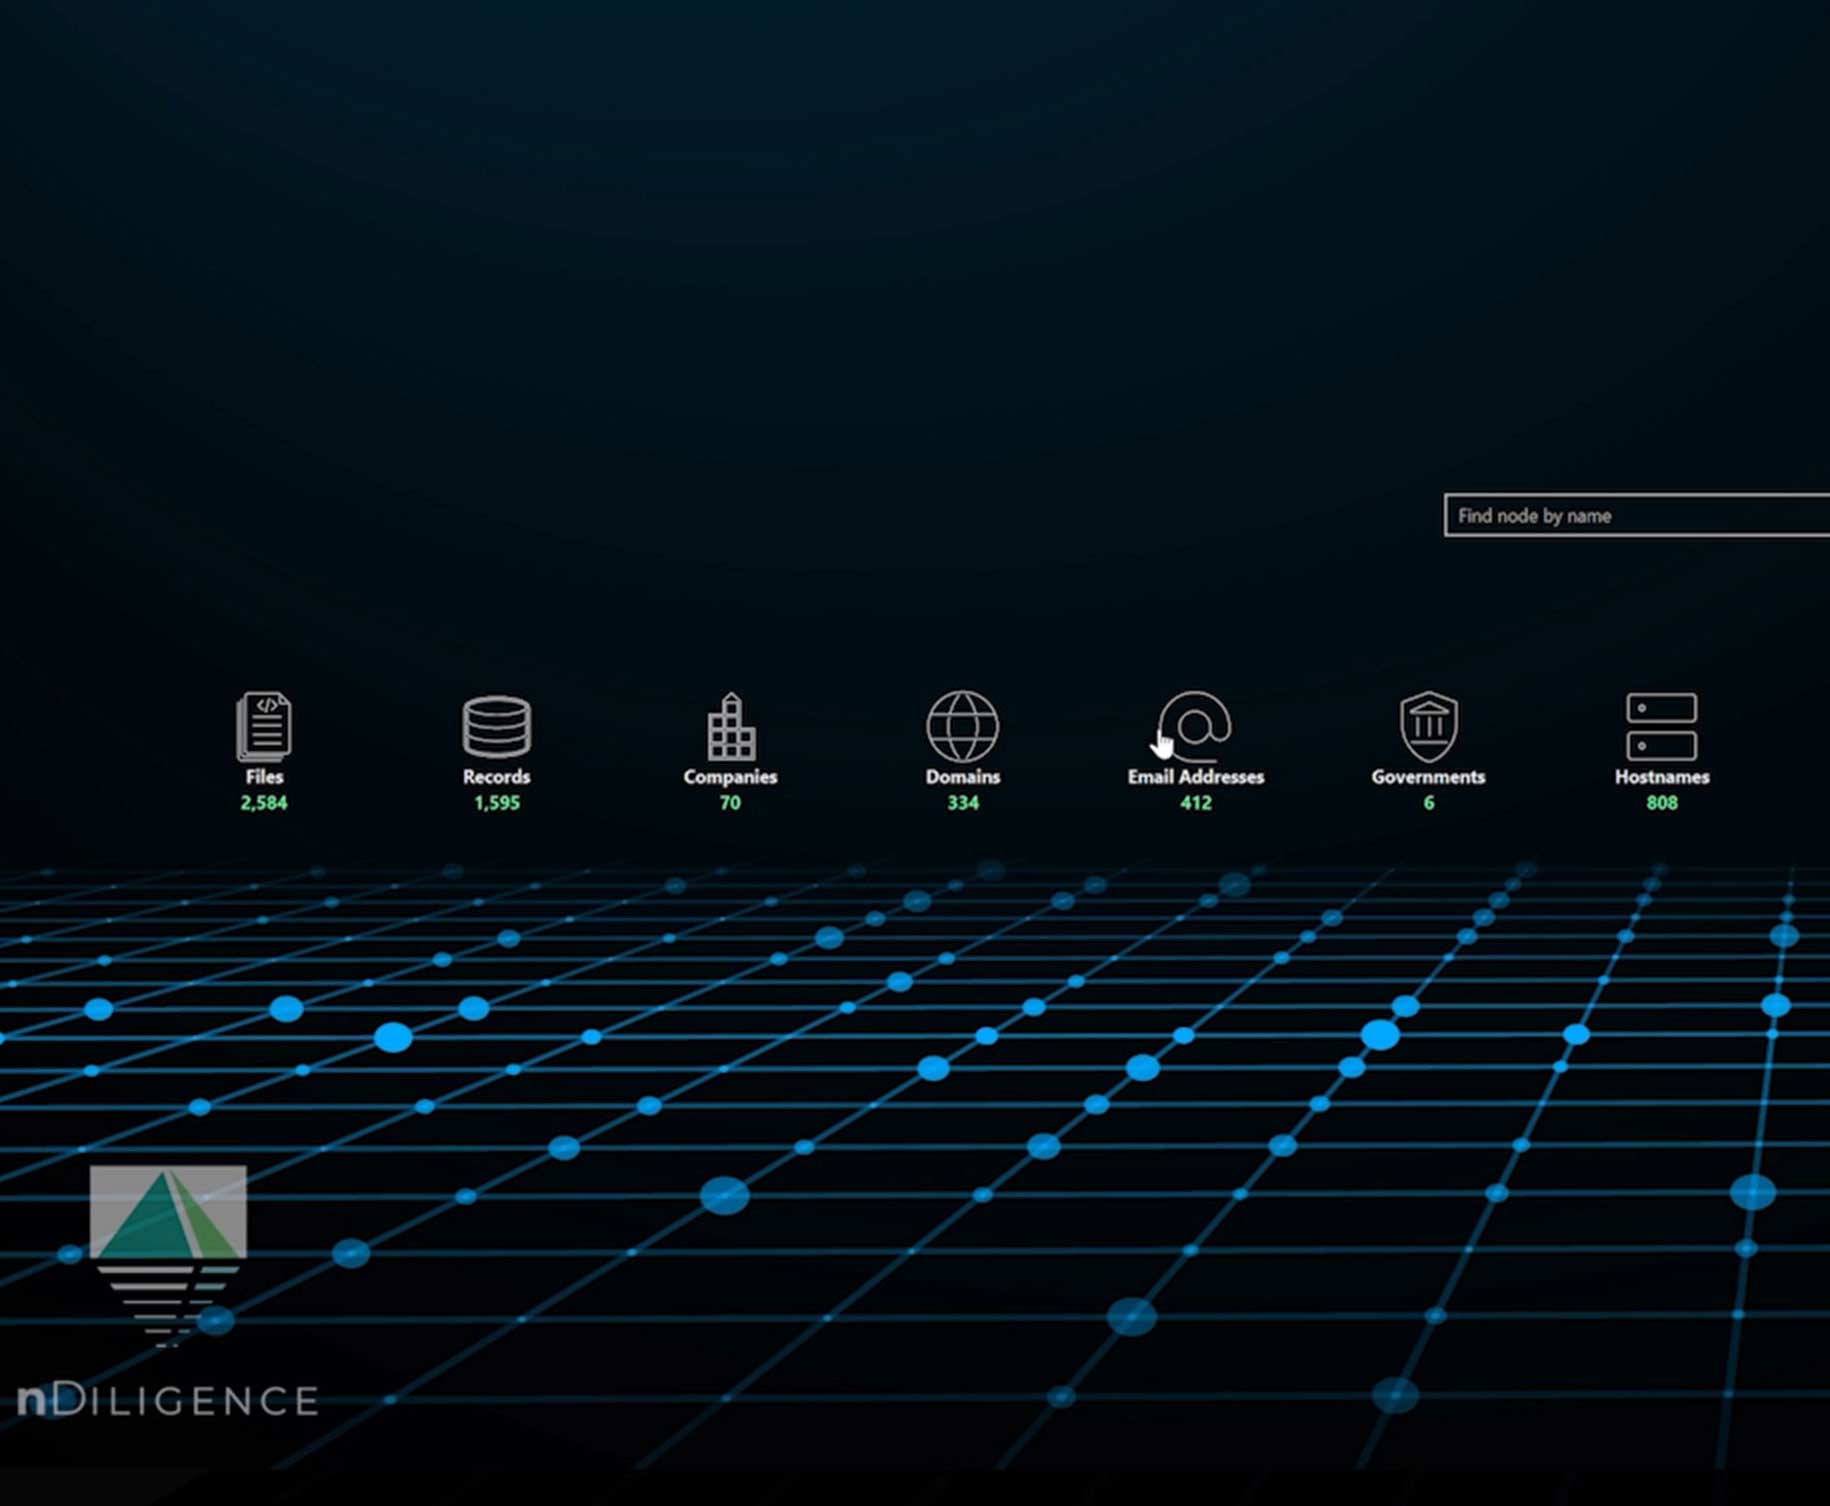
La nostra piattaforma trasforma i dati grezzi in dashboard, profili e visualizzazioni che portano alla luce rischi nascosti e rivelano relazioni complesse. Guardi oltre la superficie con un’intelligence chiara e basata sulle prove.

Esplori la nostra piattaforma oggi.
La nostra piattaforma trasforma i dati grezzi in dashboard, profili e visualizzazioni che portano alla luce rischi nascosti e rivelano relazioni complesse. Guardi oltre la superficie con un’intelligence chiara e basata sulle prove.
SCVue
La catena di
fornitura digitale
Illuminare la catena di fornitura di internet che opera all’interno di ogni applicazione.
Esplori SCVue.
SCVue rivela ciò che le sue applicazioni caricano realmente e dove finiscono realmente i dati, con individuazione dei fornitori, profilazione del comportamento in esecuzione, mappatura dei flussi di dati e risoluzione delle entità, letti da un’acquisizione di ciò che è stato effettivamente caricato anziché desunti da dichiarazioni.

Esplori SCVue.
SCVue rivela ciò che le sue applicazioni caricano realmente e dove finiscono realmente i dati, con individuazione dei fornitori, profilazione del comportamento in esecuzione, mappatura dei flussi di dati e risoluzione delle entità, letti da un’acquisizione di ciò che è stato effettivamente caricato anziché desunti da dichiarazioni.

Mappatura della Catena Societaria
La proprietà,
risolta
Chi controlla realmente le aziende da cui dipende, e che cosa arriva insieme a loro.
Esplori il metodo.
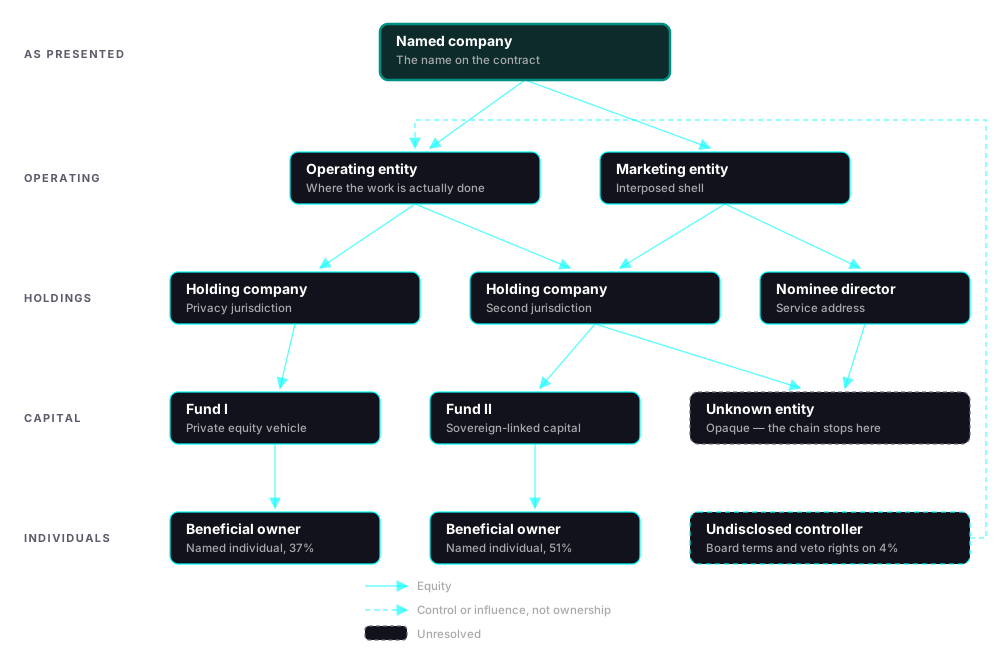
La Mappatura della Catena Societaria è un metodo investigativo ricorsivo che risolve proprietà, controllo e influenza attraverso strutture societarie stratificate, e segue poi le dipendenze che corrono nella direzione opposta. L’occultamento è stratificato per costruzione, e quindi il ciclo si ripete integralmente su ogni entità, investitore e fornitore che porta alla luce.

Esplori il metodo.
La Mappatura della Catena Societaria è un metodo investigativo ricorsivo che risolve proprietà, controllo e influenza attraverso strutture societarie stratificate, e segue poi le dipendenze che corrono nella direzione opposta. L’occultamento è stratificato per costruzione, e quindi il ciclo si ripete integralmente su ogni entità, investitore e fornitore che porta alla luce.

Servizi
Servizi esperti.
Risultati affidabili.
Incarichi guidati da esperti che traducono le rilevazioni analitiche in azione, facilitano un confronto strutturato tra imprese e interlocutori istituzionali e sostengono la condivisione lecita di informazioni tra giurisdizioni.
Esplori i nostri servizi.
Dalla due diligence all’analisi forense, i nostri servizi investigativi portano chiarezza dove esiste incertezza. Aiutiamo le imprese globali ad affrontare con sicurezza le minacce interne, i rischi della catena di fornitura e le decisioni di maggiore rilievo.

Esplori i nostri servizi.
Dalla due diligence all’analisi forense, i nostri servizi investigativi portano chiarezza dove esiste incertezza. Aiutiamo le imprese globali ad affrontare con sicurezza le minacce interne, i rischi della catena di fornitura e le decisioni di maggiore rilievo.

Soluzioni
Su misura per
la sua missione
Le nostre soluzioni si adattano al suo contesto e forniscono un’intelligence modellata sui rischi e sulle priorità che contano di più.
Esplori le nostre soluzioni.
nDiligence supporta imprese con catene di fornitura globali complesse, appaltatori pubblici e investitori che operano in contesti geopoliticamente sensibili. Le nostre capacità individuano l’influenza di attori avversari e gli schemi di dipendenza che i tradizionali framework di due diligence non rilevano.
Esplori le nostre soluzioni.
nDiligence supporta imprese con catene di fornitura globali complesse, appaltatori pubblici e investitori che operano in contesti geopoliticamente sensibili. Le nostre capacità individuano l’influenza di attori avversari e gli schemi di dipendenza che i tradizionali framework di due diligence non rilevano.
Formazione
Formazione e
certificazione
Costruire una comunità di pratica affidabile attraverso una formazione standardizzata, una certificazione professionale e una metodologia analitica condivisa tra settori e giurisdizioni.
Esplori le opzioni di formazione oggi.
I nostri programmi di certificazione formano analisti nell’intelligence sulle minacce alla catena di fornitura, applicando standard di due diligence definiti e la piattaforma nDiligence. La formazione insiste sul rigore analitico, sull’interoperabilità e su un apprendimento istituzionale duraturo tra organizzazioni e partner internazionali.

Esplori le opzioni di formazione oggi.
I nostri programmi di certificazione formano analisti nell’intelligence sulle minacce alla catena di fornitura, applicando standard di due diligence definiti e la piattaforma nDiligence. La formazione insiste sul rigore analitico, sull’interoperabilità e su un apprendimento istituzionale duraturo tra organizzazioni e partner internazionali.
Richiedere un
briefing
Illustriamo casi d’uso reali tratti da incarichi in corso che dimostrano perché l’integrità della catena di fornitura richiede oggi attenzione ai massimi livelli e un’azione coordinata.

Si iscriva per restare aggiornato sull’evoluzione dell’integrità della catena di fornitura globale e sulle novità di nDiligence.
Copyright © 2026 nDiligence, Inc. Tutti i diritti riservati.