
Gli strumenti esistenti si fermano
prima della proprietà
Panoramica
Di che cosa è fatta la catena, e perché la dipendenza diventa potere di pressione.
Leggere di più 
Livelli
Otto livelli, otto proprietari e una colonna quasi vuota.
Leggere di più
Controllo
La proprietà cambia senza che cambi una riga di codice.
Leggere di più
Confine
Nove strumenti già in uso, e dove ciascuno si ferma.
Mappatura
Acquisizione, risoluzione, attribuzione e riconciliazione.
Leggere di più
Ogni organizzazione che legge queste righe gestisce già un programma sulle terze parti. Distinte base, attestazioni di build, report sui controlli, punteggi di postura, strumenti per la superficie di attacco: la prima reazione ragionevole di fronte a un nuovo metodo è che uno di questi lo copra già. Nella maggior parte dei casi non si sovrappongono a esso in alcun modo, e vale la pena essere precisi sul perché.
Ognuno di essi è stato costruito per una domanda e a quella risponde. Il divario si colloca tra di essi, anziché all’interno di uno qualsiasi di essi.


La copertura

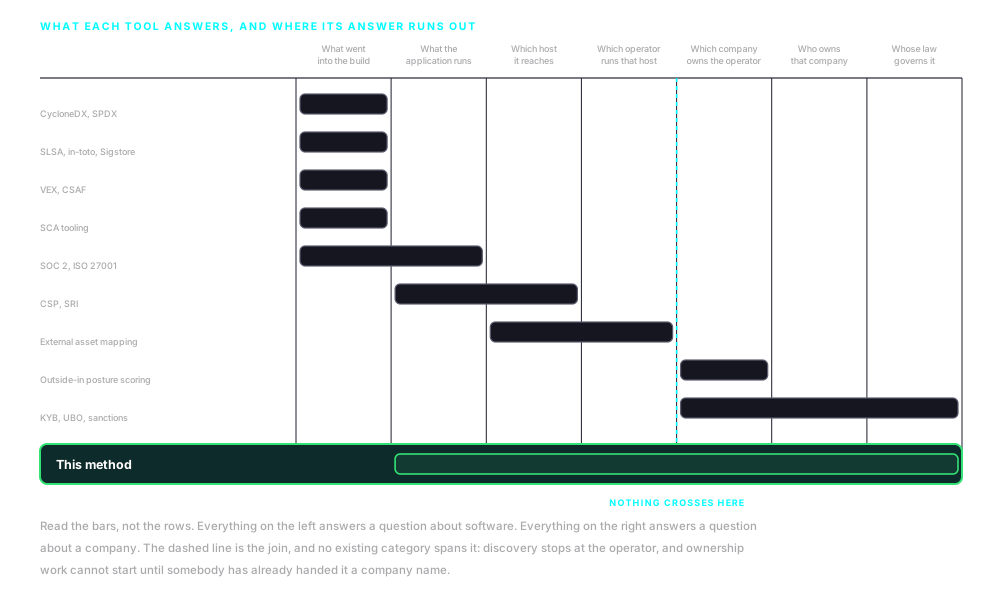
Dove si ferma ciascuno strumento

Gli strumenti
Ciascuno risponde alla domanda per cui è stato costruito
Legga una qualsiasi riga e lo strumento è palesemente adatto al proprio scopo. La colonna che decide qualcosa è l’ultima.
La build è ben coperta
Le distinte base registrano che cosa è entrato in un artefatto. I framework di provenienza e la firma stabiliscono che è stato costruito e firmato nel modo che dichiara. La scansione delle dipendenze confronta i componenti dichiarati con i difetti noti. Nel loro insieme la build è servita davvero bene, e tutto questo descrive la build. Nulla di ciò descrive che cosa il prodotto finito vada a cercare una volta in esecuzione, né chi risponda quando lo fa.
Le dichiarazioni sono ben coperte, come dichiarazioni
Le dichiarazioni di sfruttabilità, i registri dei sub-responsabili del trattamento, gli accordi sul trattamento dei dati e i report sui controlli sono il racconto che il fornitore fa di sé: che cosa dice che faccia un difetto, chi dice di utilizzare, quali controlli ha scelto di far verificare e in quale data. Tutto questo vale la pena di averlo. L’unica cosa che un’attestazione non può fare è attestare la propria completezza.
Il browser consente elenchi di domini
Una politica sui contenuti nomina le origini che una pagina è autorizzata a utilizzare. Un attributo di integrità conferma che un file specifico non è cambiato. Entrambi svolgono un lavoro reale ed entrambi vanno applicati. Nessuno dei due dice qualcosa su chi gestisca un’origine consentita, e un dominio in un elenco di origini consentite è un nome, non un soggetto.
La postura è valutata dall’esterno
La valutazione dall’esterno assegna a un’azienda un numero derivato da segnali osservabili. È un ragionevole indicatore indiretto dell’igiene di base, è contestata come predittore di qualsiasi cosa e parte da un’azienda che lei è già in grado di nominare. Proprietà, controllo e giurisdizione che governa i suoi dati non sono ciò che si propone di misurare.
L’infrastruttura è individuata dall’esterno
È il vicino più prossimo, ed è onesto nominarlo. L’individuazione esterna continua trova asset e infrastrutture senza chiedere a nessuno un elenco, che è lo stesso istinto alla base di questo metodo. Si ferma all’operatore: questo asset appartiene a quell’organizzazione. Chi possieda quell’organizzazione non è una domanda che sia stato costruito per porre.
La proprietà è risolta a partire da un nome
Il lavoro sulla proprietà effettiva è una disciplina matura, con dati seri alle spalle, che risolve controllanti, soggetti controllori ed esposizione alle sanzioni di un’azienda. Parte da una ragione sociale. Non ha alcun modo di partire da un host osservato in una sessione, che è l’unico punto di partenza disponibile quando il soggetto non le è mai stato dichiarato.

Il divario
Questo lavoro unisce due discipline che non sono mai state unite
Posto in questi termini, il divario è ristretto e specifico. L’individuazione esterna finisce all’operatore. La risoluzione della proprietà comincia da una ragione sociale. Tra i due si colloca il passaggio che quasi nessuno compie: portare un host osservato fino all’azienda dietro l’operatore, e poi ai suoi proprietari e alla legge che governa ciò che essa fa con i suoi dati.
Osservare un’applicazione anziché fidarsi del suo elenco di fornitori è la premessa fondativa di un’intera categoria di strumenti, e lo è da anni. Il contributo che si porta qui è ciò che avviene dopo l’osservazione, e anche quello è preso in prestito anziché inventato: la stessa metodologia operativa di know your customer e di proprietà effettiva che le società regolamentate applicano ogni giorno, rivolta a un punto di partenza che quella disciplina non ha mai utilizzato.
Proprietà e giurisdizione rispondono a un insieme specifico di domande. Quanto sia realmente concentrata una dipendenza, una volta che nomi distinti si riducono a proprietari comuni. Se un fornitore ricada sotto un regime giuridico che cambia ciò a cui i suoi dati sono esposti. Se qualche soggetto della catena porti un’esposizione a sanzioni o a controllo che lei non avrebbe accettato consapevolmente. Non sono una previsione sul fatto che un fornitore subirà una violazione, e un metodo che sostenesse il contrario meriterebbe lo scetticismo che affermazioni di questo tipo di solito attirano.

Lessico
Questi quattro termini sono usati abitualmente in modo vago
L’uso vago non è qui una questione di pedanteria. La concentrazione contata in fornitori anziché in proprietari, o un’attestazione trattata come provenienza, produce una risposta sbagliata anziché una risposta imprecisa.
Ennesima parte
La prima parte è lei. La seconda è il fornitore con cui ha stipulato un contratto. La terza è il fornitore con cui quello ha stipulato un contratto, e l’ennesima è quanto lontano la catena prosegua oltre quel punto. La maggior parte dei programmi è delimitata alla seconda parte e si ferma lì. La maggior parte dell’esposizione si trova più in basso, che è l’intera ragione per cui questo lavoro esiste.
Concentrazione
Non un evento, ma una condizione strutturale: quanta parte di ciò da cui lei dipende risale allo stesso piccolo numero di soggetti. È invisibile sul piano contrattuale, dove venti fornitori sembrano esattamente venti fornitori, e compare soltanto una volta risolta la proprietà.
Sostituibilità
Quanto costa realmente la concentrazione. Una dipendenza che potrebbe sostituire in una settimana è una questione di approvvigionamento. La stessa dipendenza, senza nulla di disponibile a sostituirla, è una decisione sull’impresa. La differenza non ha nulla a che fare con il punteggio che il fornitore ottiene su qualsiasi scala.
Provenienza e attestazione
La provenienza è il registro di dove qualcosa sia nato. Un’attestazione è un’affermazione firmata fatta su di esso. I due termini sono usati come sinonimi e non sono la stessa cosa: un’affermazione può essere perfettamente verificabile, solida dal punto di vista crittografico e fatta da un soggetto di cui lei non avrebbe mai dovuto fidarsi.
Un fornitore non dichiarato di norma non è un fornitore occultato
La riconciliazione produce lacune, e il modo in cui quelle lacune vengono lette è importante. In questo settore le informative sono incomplete per prassi ordinaria, non per intenzione. Una rassegna del 2026 su 2.400 fornitori di tecnologia ha rilevato che il 63,6% non dichiarava il subtrattamento da parte di fornitori di IA nelle proprie valutazioni; un’indagine del 2026 sull’adozione delle distinte base ha rilevato che il 78% delle organizzazioni non ne riceve mai, o riceve solo raramente, una da un fornitore commerciale. Su quella base di partenza, un fornitore che compare nelle prove ma non nei documenti è molto più spesso una lacuna nell’informativa che un atto di occultamento. Ciò che la rilevazione stabilisce è che l’esposizione non è stata esaminata, e vale la pena intervenire in ogni caso. Riferirla come malafede sarebbe ingiusto e, nella maggior parte dei casi, semplicemente sbagliato.
Il metodo comincia dove questi strumenti si fermano
Acquisire ciò che un’applicazione raggiunge realmente, risolvere ogni host in un operatore e ogni operatore in un’azienda, attribuire i proprietari e la giurisdizione, e mettere tutto questo a confronto con ciò che è stato dichiarato. La pagina sul metodo spiega come un host viene risolto e che cosa accade per quelli che non si risolvono mai oltre l’infrastruttura che sta davanti a loro.

Richiedere un
briefing
Illustriamo casi d’uso reali tratti da incarichi in corso che dimostrano perché l’integrità della catena di fornitura richiede oggi attenzione ai massimi livelli e un’azione coordinata.

Si iscriva per restare aggiornato sull’evoluzione dell’integrità della catena di fornitura globale e sulle novità di nDiligence.
Copyright © 2026 nDiligence, Inc. Tutti i diritti riservati.