
De digitale toeleveringsketen
Overzicht
Waaruit de keten bestaat, en waarom afhankelijkheid een drukmiddel wordt.
Lagen
Acht lagen, acht eigenaren en één vrijwel lege kolom.
Lees meer 
Zeggenschap
Eigendom verandert zonder dat er één regel code verandert.
Lees meer
Grens
Negen hulpmiddelen die al in gebruik zijn, en waar elk stopt.
Lees meer
Kartering
Opname, resolutie, toeschrijving en afstemming.
Lees meer
Het internet is een toeleveringsketen. Een toeleveringsketen is elk systeem waarin onderdelen die door de ene partij worden gemaakt of beheerst de invoer worden voor een andere, waardoor een keten van afhankelijkheden ontstaat waarlangs waarde, werking en risico samen reizen. Volgens die omschrijving wordt het internet niet alleen bediend door toeleveringsketens. Het is er zelf een: de grootste, de meest ingrijpende en de minst onderzochte die ooit is gebouwd.
Dat is geen stijlfiguur, en alles hier volgt eruit dat het letterlijk wordt genomen. Een toeleveringsketen moet worden doorgrond voordat die beschermd kan worden, en dat betekent weten wat de onderdelen zijn, waar ze vandaan komen, wie er zeggenschap over heeft en welke ervan werkelijk tellen.


De vergelijking

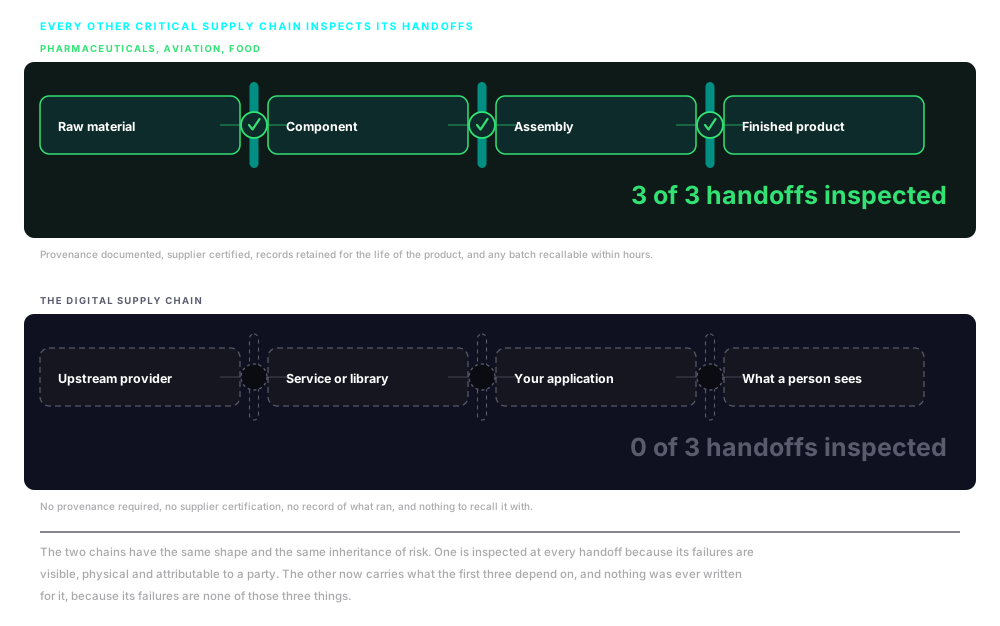
Twee ketens, één met toetsing

Het uitgangspunt
Afhankelijkheid schept een drukmiddel
Elk punt waar het ene onderdeel van het andere afhankelijk is, is een punt waar de integriteit van alles verder in de keten rust op de integriteit van die invoer. Een gecompromitteerde invoer kondigt zich niet aan. Die reist verder, opgenomen in uitvoer die geen zichtbaar spoor van de verandering bij de bron draagt.
Een pagina is een samenstelling
Een pagina die in een browser wordt geladen is niet één stuk werk uit één bron. Het is een samenstelling van onderdelen uit tientallen aanbieders, geleverd over infrastructuur die wordt beheerd door partijen waar de gebruiker nooit van heeft gehoord. Elk van die onderdelen was zelf samengesteld uit eigen onderdelen.
Vertrouwen is goedkoper dan verifiëren
Toeleveringsketens zijn gebouwd op doelmatigheid, niet op het doorlopend toetsen van elke invoer aan een gezaghebbende bron. Verifiëren op schaal is duur en vertrouwen is gratis, en daarom wordt vertrouwen standaard gegeven. Op die standaardinstelling leunt elke compromittering van een toeleveringsketen.
De keten heeft geen natuurlijke rand
Elke afhankelijkheid draagt haar eigen afhankelijkheden, terug door code, diensten, infrastructuur, firmware en hardware tot oorsprongen die geen enkele organisatie in kaart heeft. De keten loopt tot de n-de partij in plaats van tot de derde, en er is geen laag waarop het veilig wordt om te stoppen met kijken. Er is alleen de laag waarop het kijken is gestopt.
Niemand heeft dit zo ontworpen
Dit is wat eruit komt wanneer een systeem van deze omvang een halve eeuw lang door duizenden organisaties wordt gebouwd, zonder centrale architect, zonder instantie met handhavingsmacht over het geheel, en zonder enige eis dat een deelnemer zijn afhankelijkheden vastlegt in een vorm die iemand anders kan lezen.
De kloof
De belangrijkste toeleveringsketen is de minst beschermde
Kijk eens wat er wordt gevraagd van de toeleveringsketens die de wereld als vitaal beschouwt. Een geneesmiddelenfabrikant legt de herkomst, samenstelling en testgeschiedenis vast van elk ingrediënt dat hij verkoopt. Een vliegtuigbouwer volgt de certificeringsgeschiedenis van elk onderdeel dat hij inbouwt en bewaart die gegevens zolang het vliegtuig bestaat. Een voedselproducent moet aantonen waar een ingrediënt is gegroeid, verwerkt en vervoerd, en moet die vastlegging binnen enkele uren na een besmetting kunnen overleggen. Toezichthouders controleren de vastlegging, inspecteren de locaties en verbinden gevolgen aan documentatie die niet standhoudt.
Kijk nu wat er wordt gevraagd van de organisaties die op de digitale toeleveringsketen bouwen. Van een team dat een script van derden integreert wordt in het algemeen niet gevraagd vast te leggen waar dat vandaan komt, wie het heeft geschreven of wat het meebrengt. Van een bedrijf dat een contentdistributie-integratie toevoegt wordt niet gevraagd aan te tonen dat wat die aanbieder levert ergens tegen is geverifieerd. Van een beheerder die een browserinterface voor een besturingssysteem zet wordt niet gevraagd in kaart te brengen wat die interface laadt voordat die wordt aangesloten. Voor de meeste organisaties, in de meeste jurisdicties, over het grootste deel van deze toeleveringsketen bestaat geen verplichting om vast te leggen, te controleren, te verifiëren of te monitoren wat er wordt geïntegreerd en uitgevoerd.
Dat is niemand kwalijk te nemen. De kaders die stelselmatige bescherming mogelijk zouden maken zijn geschreven voor onderdelen, en dit is een vraagstuk van samenstellingen. Voor het beschermen van afzonderlijke onderdelen bestaan geraffineerde hulpmiddelen. Voor het zien van de keten als geheel bestaat bijna niets.

Richting van de beweging
De kloof wordt groter
Er loopt nu meer van wat telt over deze keten dan vijf jaar geleden. De keten zelf is langer. En het geld om die te onderzoeken volgt incidenten die al zijn gebeurd in plaats van blootstelling die er nog geen heeft opgeleverd.
Meer systemen zijn ervan afhankelijk
Platformen voor energie, water, vervoer en productie zijn overgestapt op interfaces in de browser en op architecturen die met de cloud zijn verbonden. Overheids-, zorg- en financiële systemen volgden. Elke overstap brengt een domein dat van deze toeleveringsketen was afgeschermd in direct contact ermee, doorgaans zonder een even grote investering in het doorgronden van de nieuwe blootstelling.
Complexiteit loopt harder dan begrip
Afhankelijkheidsbomen, integraties met derden en het aantal afzonderlijke aanbieders van wie code op een willekeurige pagina wordt uitgevoerd zijn allemaal scherp gegroeid. Elke toevoeging is een nieuw vertrouwensbesluit, één keer genomen bij de integratie en zelden herzien wanneer de afhankelijkheid verandert, van eigenaar wisselt of om redenen die niets met u te maken hebben voor iemand interessant wordt.
Investeringen volgen wat zichtbaar is
Beveiligingsbudgetten worden afgestemd op incidenten die al zijn gebeurd en op eisen waaraan gevolgen vastzitten. Blootstelling die nog geen openbaar, toegeschreven falen heeft opgeleverd doet het slecht in de strijd om budget, dus het aanvalsoppervlak groeit langs de ene curve en de aandacht langs een andere.
Fysieke toeleveringsketens zijn te inspecteren. Deze niet.
Onderdelen in een fysieke keten zijn tastbaar, en hun herkomst is bij elke overdracht te controleren, in beginsel althans. De digitale toeleveringsketen werkt op een snelheid en schaal die inspectie bij overdracht onmogelijk maken: er worden dagelijks honderden miljarden verzoeken gedaan, en elk daarvan is een transactie in een toeleveringsketen: een verzoek om een onderdeel, een antwoord dat het levert, en de uitvoering van wat er aankwam. Geen personeelsbestand zou een noemenswaardig deel ervan kunnen nakijken, en bijna niets houdt ze op schaal in het oog op integriteit. Ze gaan standaard vertrouwd door de keten en worden door niemand vastgelegd. Dat is de toestand waarover deze sectie gaat, en de reden dat het werk begint met observeren en niet met papierwerk.
01 · Structuur
De lagen
De digitale toeleveringsketen is niet één keten. Het zijn acht lagen die tegelijk werken: netwerken en infrastructuur, software en firmware, hardware en apparaten, diensten en ontwikkelkits, code en bibliotheken, gegevens en modellen, resources en bestanden, en de interface waar ze allemaal samenkomen in wat iemand werkelijk ziet.
De uitwerking behandelt wat elke laag bijdraagt, welk bewijs daarvoor bestaat, en waarom de blootstelling niet de som is van de kwetsbaarheden in elke laag maar het geheel van de paden ertussen.
02 · Zeggenschap
Wanneer zeggenschap van eigenaar wisselt
Een onderdeel kan van eigenaar wisselen zonder dat er één regel code verandert. Het domein wordt op dezelfde manier herleid, het script heeft dezelfde hash, en het verkeer is identiek omdat het identiek is. Wat is veranderd is wie bepaalt wat dat onderdeel hierna doet, en daarvan is niets te zien in een opname.
De uitwerking behandelt de vier manieren waarop zeggenschap werkelijk verschuift, het interval tussen een overdracht en het moment dat iemand het merkt, zes gedocumenteerde gevallen met de data, en waarom de monitoring die ze zou hebben onderkend in registers, verslaglegging en gegevens van repository's zit en niet op het netwerk.
03 · Dekking
De bestaande hulpmiddelen reiken niet tot eigendom
Componentenlijsten, buildverklaringen, uitspraken over misbruikbaarheid, rapporten over maatregelen, browserbeleid, positiescores, het opsporen van het aanvalsoppervlak en screening op uiteindelijk eigendom. Negen categorieën, wat elk daarvan vaststelt, en het precieze punt waar elk stopt.
De uitwerking benoemt onomwonden wat deze methode toevoegt: de stap tussen het punt waar externe verkenning eindigt en het punt waar het vaststellen van eigendom begint. Ze omschrijft ook de vier termen waarop het werk rust, en legt uit waarom een niet-gemelde aanbieder meestal geen verborgen gehouden aanbieder is.

04 · Methode
Kartering van de digitale toeleveringsketen
Opname, resolutie, toeschrijving en afstemming, toegepast op elke aanbieder die het bewijs naar boven brengt en herhaald op de lagen daaronder. Een leverancierslijst legt besluiten vast; een applicatie legt gedrag vast, en die twee lopen uiteen vanaf de dag dat het contract wordt ondertekend.
De uitwerking behandelt de volledige cyclus, de assen van observatie en toeschrijving waarlangs die loopt, hoe een host wordt herleid tot een bedrijf en wat er gebeurt wanneer dat niet lukt, en wat het eindproduct bevat.
De andere helft van de vraag is wie ze bezit
De keten in kaart brengen stelt vast waarvan u afhankelijk bent. Vaststellen wie die aanbieders bezit en er zeggenschap over heeft is wat bepaalt of een afhankelijkheid een inkoopvraagstuk is of een wezenlijk risico voor de onderneming. Dat is kartering van de eigendomsketen, uitgevoerd op de partijen die dit werk naar boven brengt.

Vraag een
briefing aan
We nemen praktijkvoorbeelden uit lopende opdrachten met u door die laten zien waarom de integriteit van de toeleveringsketen nu aandacht op directieniveau en gecoördineerd optreden vraagt.

Abonneer u om op de hoogte te blijven van ontwikkelingen rond de integriteit van wereldwijde toeleveringsketens en van nieuws over nDiligence.
Copyright © 2026 nDiligence, Inc. Alle rechten voorbehouden.