
Zeggenschap wisselt van eigenaar
zonder een handtekening
Overzicht
Waaruit de keten bestaat, en waarom afhankelijkheid een drukmiddel wordt.
Lees meer 
Lagen
Acht lagen, acht eigenaren en één vrijwel lege kolom.
Lees meer
Zeggenschap
Eigendom verandert zonder dat er één regel code verandert.
Grens
Negen hulpmiddelen die al in gebruik zijn, en waar elk stopt.
Lees meer
Kartering
Opname, resolutie, toeschrijving en afstemming.
Lees meer
Een deel van uw digitale toeleveringsketen kan van eigenaar wisselen zonder dat er één regel code verandert. Het domein wordt op dezelfde manier herleid. Het script heeft dezelfde hash. Het verkeer lijkt identiek, omdat het identiek is. Wat is veranderd is wie bepaalt wat dat onderdeel hierna doet, en van dat besluit is niets te zien in een netwerkopname.
De compromittering komt, als ze komt, maanden of jaren later, via een kanaal dat al werd vertrouwd. En de vraag die haar zou hebben onderkend was nooit een technische. Die was: wie heeft dit gekocht, wanneer, en van wie.


Het mechanisme

Elk van deze overdrachten wordt ergens op papier vastgelegd
Elke overdracht laat ergens een vastlegging achter. Een koopakte, een inschrijving in een register, een wijziging van rechten, een personeelsdossier. Geen ervan levert een netwerkpakket, een melding of een gewijzigde hash op, en juist daarom zit de monitoring die ze zou onderkennen niet op het netwerk.
01
Het bezit wordt gekocht
Een domein, een repository, een pakket, een extensie of het bedrijf achter een daarvan wisselt van eigenaar. De bestaande gebruikersbasis en het opgebouwde vertrouwen zijn vaak het doel van de aankoop en niet een bijkomstigheid. Onderzoekers beschrijven de overname van ingeburgerde browserextensies om hun bestaande gebruikers inmiddels als een staand verdienmodel en niet als een reeks losse incidenten.
02
Publicatierechten worden overgedragen
Een onbetaalde onderhouder van een pakket waarvan duizenden organisaties afhankelijk zijn krijgt hulp aangeboden door een onbekende en neemt die aan. Op de grote registers vraagt dat geen identiteitscontrole van de binnenkomende partij verder dan zeggenschap over een e-mailadres, geen wachttijd, en geen melding aan iemand verder in de keten. Het is één commando.
03
Vertrouwen wordt gekweekt
Een identiteit levert maanden of jaren echt, nuttig werk, wordt op verdienste bevorderd en is dan in de positie om te leveren wat zij wil. Er is geen frauduleuze stap onderweg te onderkennen, want elke stap is echt tot de laatste. Waar de bestaande onderhouder onder druk staat, versnelt een gecoördineerde campagne van schijnbaar onafhankelijke stemmen die aandringen op een medeonderhouder het geheel.
04
De mensen binnen veranderen
De ontwikkelaar met committerechten, de opdrachtnemer met toegang tot uitrol, de beheerder bij een aanbieder drie lagen naar beneden. Aan hun toegang verandert niets, want hun toegang was altijd rechtmatig. Wat verandert zijn hun omstandigheden, hun werkgever, hun prikkels of wie een drukmiddel tegen hen heeft, en dat is van buiten de organisatie die hen in dienst heeft niet te zien.

Buiten het netwerk
De vastleggingen die tellen zitten buiten het netwerk
Elk mechanisme op deze pagina levert een vastlegging op. Bedrijven schrijven zich in en leggen stukken neer. Domeinen worden overgedragen en registrars leggen dat vast. Wijzigingen in eigendom van repository's en registers worden in ledenlijsten en pakketmetadata geschreven. Rootprogramma's eisen melding van precies dit soort verandering. Sancties en handhavingsmaatregelen noemen partijen. Niets ervan is geheim. Het zit allemaal buiten het netwerk waarop een beveiligingsteam let, in bronnen die niemand tot iemands taak heeft gemaakt.
Daarom is observeren alleen niet genoeg, en daarom stopt deze methode niet bij wie een applicatie aanspreekt. Een opname stelt vast welke partijen zich binnen uw vertrouwensgrens bevinden. Die partijen herleiden tot bedrijven en eigenaren is wat het mogelijk maakt om later te merken dat een van hen niet langer het bedrijf is dat u had beoordeeld. De twee helften zijn geen alternatieven.
Registratiegegevens zijn als bron ook wezenlijk slechter geworden. Tegen 2024 had ruwweg 89% van de algemene topniveaudomeinen geen herleidbare houder in openbare gegevens, tegen ongeveer 24% voordat de privacyregels veranderden. De vastlegging van een overdracht bestaat nog. Ze is alleen verder weg geschoven van iedereen die erop zou handelen, wat de kosten van kijken verhoogt en de kans verlaagt dat iemand het doet.

De vertraging
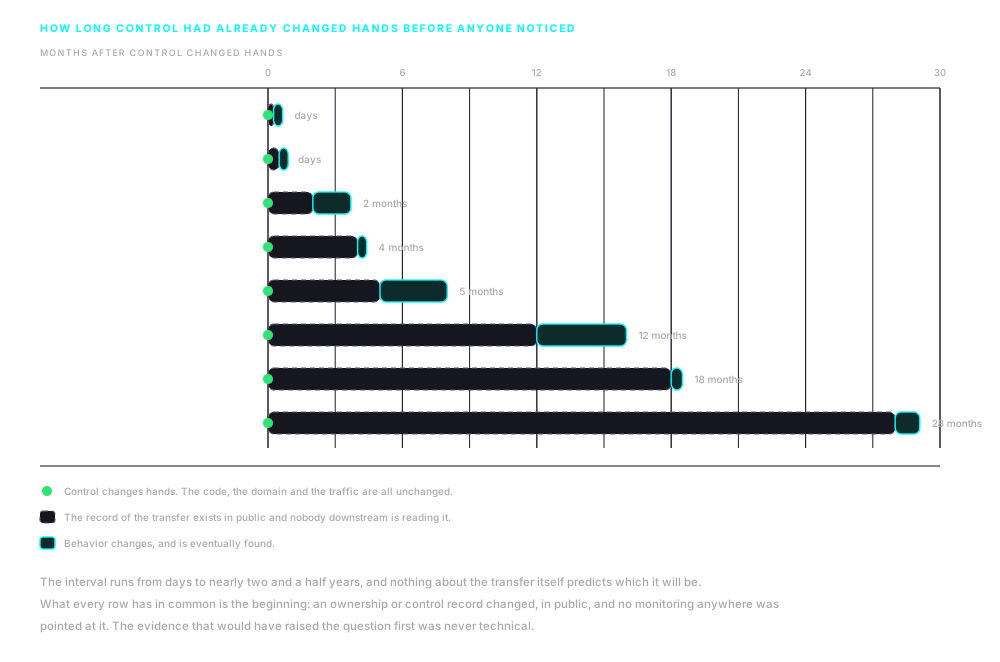
Voordat iemand het merkte

Een aanbieder herleiden tot de partijen erachter is wat een latere verandering in die partijen überhaupt zichtbaar maakt. Lees over kartering van de eigendomsketen.

In de praktijk
Elk van deze vastleggingen verandert op een andere klok
Een lijst van wie een pakket mag publiceren verandert op de seconde dat het commando loopt. Een vastlegging bij een registrar verandert op de dag dat de overdracht is afgerond. Een neerlegging bij het handelsregister kan weken op zich laten wachten, en een sanctieaanwijzing komt wanneer die komt. Op alle vier letten is wat de snelste ervan iets waard maakt.
Gebeurtenissen bij het bedrijf
Overnames, wijzigingen in de ingeschreven zeggenschap, nieuwe neerleggingen, wisselingen van bestuurders of van het ingeschreven adres, insolventie, en de komst van een investeerder wiens belangen afwijken van die u had beoordeeld. Het bedrijf dat u hebt goedgekeurd is niet altijd het bedrijf dat nog onder die naam werkt.
Overdracht van domein en infrastructuur
Wijzigingen bij registrar en naamservers, verhuizingen van hosting en levering, wisselende certificaatuitgevers, en adresruimte die van eigenaar wisselt. Elk afzonderlijk alledaags, en samen de duidelijkste vroege aanwijzing dat er iets bij een aanbieder is verschoven.
Zeggenschap over repository en register
Wijzigingen in eigendom en onderhouders van pakketten en repository's waarvan de keten werkelijk afhankelijk is, nieuwe publicerende partijen bij een ingeburgerd pakket, en plotselinge wisselingen in wie een uitgave ondertekent. De vastlegging is openbaar. Verder in de keten leest die vrijwel niemand.
Reputatie en handhaving
Sanctieaanwijzingen, handhavingsmaatregelen, procedures, besluiten van rootprogramma's om vertrouwen op te zeggen, en negatieve berichtgeving over een willekeurige partij in de keten in plaats van alleen over de leverancier met wie u hebt gecontracteerd. Blootstelling wordt geërfd van elke laag, en een slechte naam net zo.
Het interval
Acht van die overdrachten, gemeten vanaf de dag dat zeggenschap verschoof
Twee weken voor Nano Adblocker. Achtentwintig maanden voor xz-utils. Het interval is geen functie van hoe groot het onderdeel is, hoeveel mensen ervan afhankelijk zijn of hoe zorgvuldig het is gekozen. Het is een functie van hoe lang het duurde voordat iemand keek.

De geschiedenis
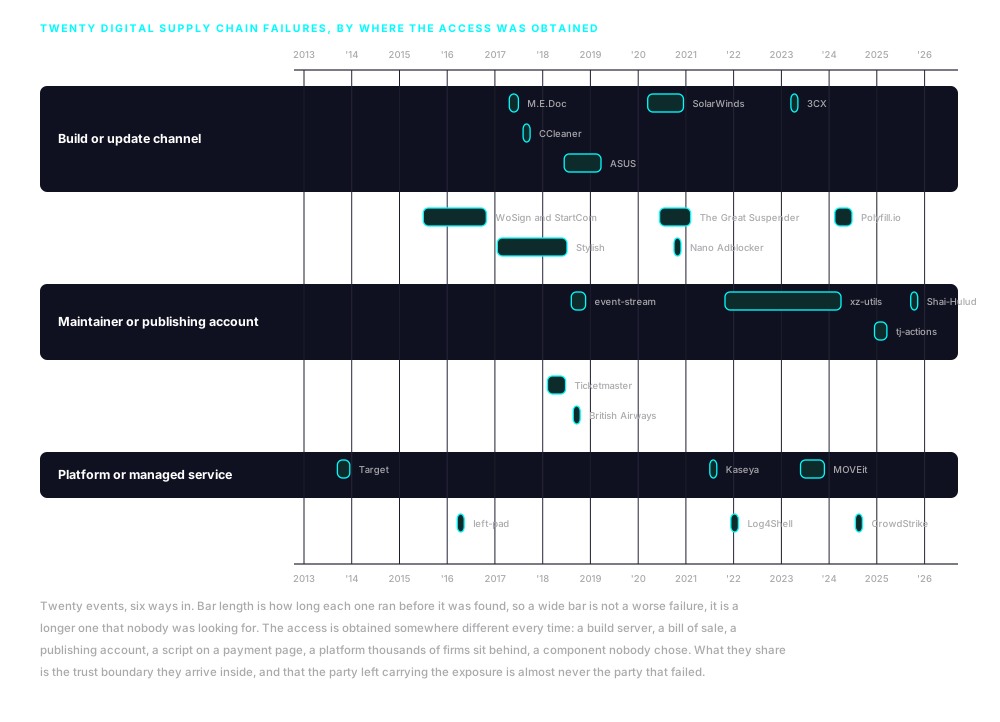
Dertien jaar hetzelfde falen, dat zich op zes verschillende manieren aandient
Twintig gebeurtenissen op datum, langs zes routes naar binnen. Drie ervan zijn overdrachten van zeggenschap, en dat zijn de gevallen die op het moment zelf geen technisch spoor achterlieten. De rest staat erbij omdat hetzelfde geldt voor de partij die de blootstelling draagt: dat is vrijwel nooit de partij die faalde.
Target, 2013
Aanvallers kwamen binnen via inloggegevens die waren verstrekt aan een installateur van koel- en klimaattechniek met toegang op afstand tot het netwerk van Target, en bewogen van daar naar de betaalsystemen. Er werden ongeveer 40 miljoen kaartgegevens en 70 miljoen klantgegevens meegenomen. De leverancier had geen rol in betalingen en geen enkele reden om daar in de buurt te zijn.
WoSign en StartCom, 2015
De ene certificaatautoriteit nam stil de andere over en meldde dat niet, in strijd met de regels van het rootprogramma van de browsers die juist die melding eisen. Daarna volgden certificaten met terugwerkende datum en onjuiste uitgifte. Mozilla, Google en Apple zegden elk het vertrouwen in beide op en behandelden de verzwegen wisseling van zeggenschap als de kernovertreding.
left-pad, 2016
Een auteur haalde een pakket van elf regels uit het openbare register na een geschil over een naam, en binnen enkele uren liepen wereldwijd duizenden builds vast. Niets was gecompromitteerd en niemand werd aangevallen. Het stelde vast dat een onderdeel dat niemand bewust had gekozen toch heel veel werk kon stilzetten.
M.E.Doc en NotPetya, 2017
Het updatekanaal van een Oekraïens product voor belastingadministratie werd gebruikt om vernietigende malware te verspreiden naar elke organisatie die het gebruikte, en die verspreidde zich van daar via verbonden netwerken. Merck en Maersk hoorden bij de bedrijven waarvan de bedrijfsvoering wekenlang stillag. De verzekeringsclaim van Merck over de schade liep op tot ongeveer 1,4 miljard dollar en vergde jaren procederen om te worden beslecht.
CCleaner, 2017
Een build met een achterdeur van een breed gebruikt hulpprogramma werd ondertekend met het eigen certificaat van de leverancier en verspreid via de eigen downloadinfrastructuur van de leverancier. Ongeveer 2,27 miljoen gebruikers installeerden die voordat de compromittering werd gevonden. De leverancier was kort daarvoor overgenomen, maar het bewijs wijst op een inbraak in de buildomgeving en niet op de transactie.
Ticketmaster en Inbenta, 2018
Een chatbotscript dat door een derde werd aangeleverd liep op betaalpagina's. De infrastructuur van de leverancier was gecompromitteerd en niet die van de verkoper, en tot negen miljoen klanten werden geraakt. De toezichthouder beboette de verkoper, die de verantwoordelijkheid voor een script dat hij niet had geschreven betwistte.
British Airways, 2018
Er werden tweeëntwintig regels script toegevoegd aan code die de luchtvaartmaatschappij zelf hostte, en over drie weken werden betaalgegevens van ongeveer 429.000 mensen meegenomen. Dit was een compromittering van eigen code met dezelfde technieken, geen falen van een leverancier, en de twee worden vaak en onjuist op één hoop gegooid. De toezichthouder beboette de luchtvaartmaatschappij voor 20 miljoen pond.
event-stream, 2018
Een onderhouder die was teruggetreden bij een pakket dat miljoenen keren per week werd gedownload werd benaderd door een onbekende die aanbood te helpen, en gaf publicatierechten weg. Twee maanden later bevatte een afhankelijkheid die de nieuwe onderhouder had toegevoegd een payload die op een specifieke cryptovalutawallet was gericht. Het werd drie maanden daarna gevonden, door een ontwikkelaar die de code las.
Stylish, 2017
Een browserextensie met ongeveer twee miljoen gebruikers werd in 2017 overgenomen door een analyticsbedrijf. Achttien maanden later legde een onderzoeker vast dat de extensie de volledige browsegeschiedenis van iedereen die haar had geïnstalleerd terugstuurde naar de nieuwe eigenaar. Zowel Chrome als Firefox verwijderde haar binnen enkele dagen na de melding.
Nano Adblocker, 2020
De ontwikkelaar van twee advertentieblokkers verkocht ze in oktober 2020 en zei dat destijds ook openlijk. Binnen ongeveer twee weken hadden de nieuwe eigenaren een update uitgebracht die gebruikersgegevens verzamelde, en werden de extensies teruggetrokken. Waar het interval bij Polyfill.io vier maanden was en bij xz-utils achtentwintig, was het hier veertien dagen.
ASUS, 2019
Een updatehulpprogramma van de leverancier, correct ondertekend en geleverd vanaf de eigen servers van de leverancier, bracht een achterdeur op een groot aantal machines. Onderzoekers vonden dat de payload elke machine toetste aan een in de code vastgelegde lijst van enkele honderden netwerkadressen en op alle andere niets deed. Massale verspreiding was de bezorgmethode voor een zeer klein aantal beoogde doelwitten.
SolarWinds, 2020
Aanvallers bereikten de buildpijplijn van een product voor netwerkbeheer en voegden code toe aan een ondertekende uitgave. Vermoedelijk hebben minder dan 18.000 klanten de getroffen versie geïnstalleerd, en bij een veel kleiner aantal hebben de aanvallers doorgezet. Het werd gevonden door een beveiligingsbedrijf dat een inbraak in zijn eigen systemen onderzocht, niet door een klant.
The Great Suspender, 2020
Een browserextensie met meer dan twee miljoen installaties werd door de ontwikkelaar verkocht aan een koper wiens identiteit niet werd gemeld. De werking veranderde niet en geen enkele update zag er ongewoon uit. Kwaadaardig gedrag verscheen vijf maanden later, en de extensie werd de februari daarop verwijderd en op afstand uitgeschakeld op de machines van gebruikers.
Kaseya, 2021
Ransomware werd doorgeduwd via het platform voor beheer op afstand dat beheerde dienstverleners gebruiken om de systemen van hun klanten te beheren. Tot ongeveer 1.500 bedrijven verder in de keten werden geraakt, waarvan de meeste nooit van het platform hadden gehoord. Zij waren blootgesteld via het gereedschap van hun dienstverlener en niet via iets wat zij zelf gebruikten.
Log4Shell, 2021
Een gebrek in een Java-logbibliotheek die in een enorm aantal applicaties zat werd triviaal misbruikbaar, en organisaties waren weken bezig vast te stellen waar die bibliotheek überhaupt zat. De meeste konden die vraag niet snel beantwoorden. De haastklus ging minder over het gebrek dan over het ontbreken van enige inventaris om het aan te toetsen.
3CX, 2023
Een medewerker installeerde op een privémachine een met een trojaan besmette kopie van ongerelateerde handelssoftware. De aanvallers gebruikten de daar verkregen inloggegevens om de eigen buildomgeving van het bedrijf te bereiken en de desktopapplicatie te besmetten, die meer dan 600.000 klantorganisaties had. Het is het duidelijkst gedocumenteerde geval waarin de ene compromittering van een toeleveringsketen werd gebruikt om een tweede voor te bereiden.
MOVEit, 2023
Een gebrek in een product voor beheerde bestandsoverdracht werd gebruikt om gegevens te onttrekken aan de organisaties die het gebruikten en aan de veel grotere groep wier gegevens die organisaties beheerden. Trackers legden ruim meer dan 2.000 getroffen organisaties en tientallen miljoenen personen vast. Een groot deel van die personen had geen enkele relatie met de software of met de bedrijven die haar gebruikten.
xz-utils, 2021 tot 2024
Een identiteit leverde in oktober 2021 haar eerste gewone bijdrage aan een kernbibliotheek voor compressie, kreeg halverwege 2022 een grotere rol nadat een volgehouden campagne van schijnbaar ongerelateerde stemmen de enige onderhouder had aangespoord hulp te aanvaarden, en plaatste in februari 2024 een achterdeur in de buildscripts. Er gingen achtentwintig maanden voorbij zonder een frauduleuze stap om te onderkennen, want elke stap was echt tot de laatste. Het werd bij toeval gevonden, door een ingenieur die een ongerelateerd prestatieprobleem onderzocht, en het had test- en doorlopende distributies bereikt en geen stabiele uitgaven.
Polyfill.io, 2024
Het domein en de repository van een breed gebruikte scriptdienst werden in februari 2024 verkocht aan een in China ingeschreven bedrijf, en ontwikkelaars brachten die verandering diezelfde maand op in een openbaar issue in de repository. Kwaadaardige doorverwijzingen werden eind juni onafhankelijk vastgelegd en raakten meer dan 100.000 sites. De overnemende partij werd in mei 2025 door het Amerikaanse ministerie van Financiën gesanctioneerd wegens een ongerelateerde fraudeoperatie.
CrowdStrike, 2024
Een foutieve inhoudsupdate voor een beveiligingsagent zorgde ervoor dat naar schatting van Microsoft ongeveer 8,5 miljoen Windows-machines niet meer opstartten. Niets was gecompromitteerd en niemand viel iets aan. Luchtvaartmaatschappijen, ziekenhuizen en banken lagen stil omdat ze allemaal van hetzelfde onderdeel afhankelijk waren, en zo ziet concentratie eruit wanneer die bij toeval faalt.
tj-actions, 2025
Een gestolen toegangstoken werd gebruikt om de versielabels van een breed gebruikte actie voor doorlopende integratie te herschrijven, zodat ze verwezen naar code die buildgeheimen in openbaar leesbare logs afdrukte. Ongeveer 23.000 repository's verwezen naar de actie. Het token was enkele maanden eerder verkregen via een ongerelateerd project.
Shai-Hulud, 2025
Gestolen publicatiegegevens werden gebruikt om code toe te voegen aan pakketuitgaven die vervolgens inloggegevens oogstten van de machines die ze installeerden, en die gebruikten om verdere getroffen uitgaven te publiceren. Het is het eerste gedocumenteerde geval van een zichzelf voortplantende compromittering in een groot pakketregister. In de eerste golf werden meer dan honderd pakketten geraakt.
Een beoordeling verloopt op het moment dat eigendom verschuift
Dat is het argument om de partijen in de eerste plaats vast te stellen, en om daarna de vastleggingen te lezen. De methode die de kaart oplevert, en wat één sessie vaststelt, is de volgende uitwerking.

Vraag een
briefing aan
We nemen praktijkvoorbeelden uit lopende opdrachten met u door die laten zien waarom de integriteit van de toeleveringsketen nu aandacht op directieniveau en gecoördineerd optreden vraagt.

Abonneer u om op de hoogte te blijven van ontwikkelingen rond de integriteit van wereldwijde toeleveringsketens en van nieuws over nDiligence.
Copyright © 2026 nDiligence, Inc. Alle rechten voorbehouden.