
De bestaande hulpmiddelen reiken
niet tot eigendom
Overzicht
Waaruit de keten bestaat, en waarom afhankelijkheid een drukmiddel wordt.
Lees meer 
Lagen
Acht lagen, acht eigenaren en één vrijwel lege kolom.
Lees meer
Zeggenschap
Eigendom verandert zonder dat er één regel code verandert.
Lees meer
Grens
Negen hulpmiddelen die al in gebruik zijn, en waar elk stopt.
Kartering
Opname, resolutie, toeschrijving en afstemming.
Lees meer
Elke organisatie die dit leest heeft al een programma voor derden. Componentenlijsten, buildverklaringen, rapporten over maatregelen, positiescores, hulpmiddelen voor het aanvalsoppervlak: de redelijke eerste reactie op een nieuwe methode is dat een daarvan dit al dekt. Meestal overlappen ze er helemaal niet mee, en het is de moeite waard precies te zijn over waarom.
Elk van deze is gebouwd voor een vraag en beantwoordt die. De kloof zit ertussen en niet binnen een ervan.


De dekking

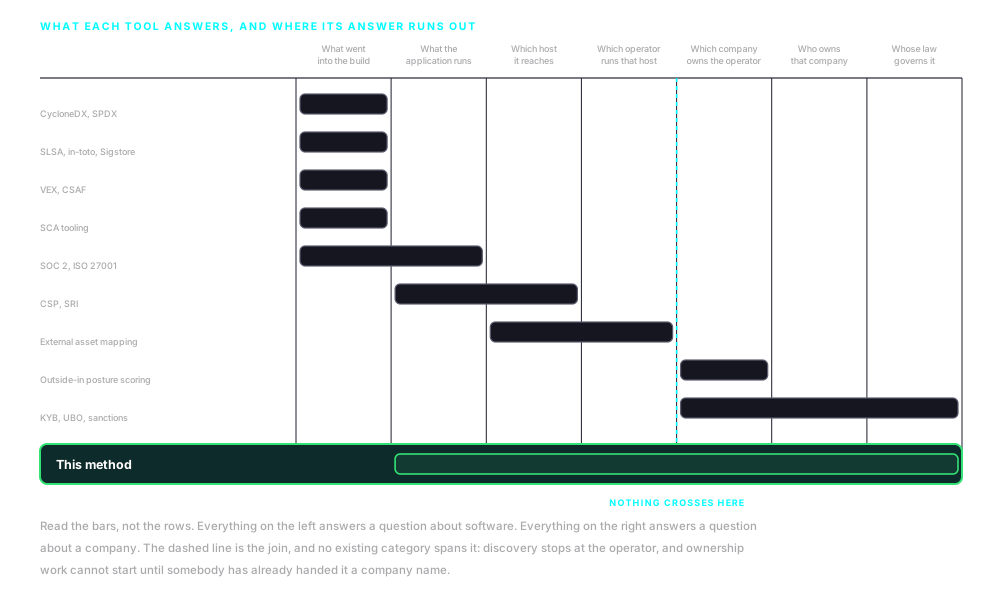
Waar elk hulpmiddel stopt

Het gereedschap
Elk beantwoordt de vraag waarvoor het is gebouwd
Lees een willekeurige rij en het hulpmiddel is duidelijk geschikt voor zijn doel. De kolom die iets beslist is de laatste.
De build is goed gedekt
Componentenlijsten leggen vast wat er in een artefact is gegaan. Herkomstkaders en ondertekening stellen vast dat het is gebouwd en ondertekend zoals het beweert. Afhankelijkheidsscans toetsen opgegeven onderdelen aan bekende gebreken. Samen bedienen ze de build werkelijk goed, en dat alles beschrijft de build. Niets ervan beschrijft waar het afgeronde geheel naar grijpt zodra het loopt, of wie er antwoordt wanneer het dat doet.
Verklaringen zijn goed gedekt, als verklaringen
Uitspraken over misbruikbaarheid, subverwerkersregisters, verwerkersovereenkomsten en rapporten over maatregelen zijn het verslag van de leverancier over zichzelf: wat een gebrek volgens hem doet, wie hij volgens zichzelf gebruikt, welke maatregelen hij heeft laten toetsen en op welke datum. Dat is allemaal het hebben waard. Het enige wat een verklaring niet kan, is haar eigen volledigheid verklaren.
De browser geeft domeinen een toelating
Een contentbeleid benoemt de bronnen die een pagina mag gebruiken. Een integriteitsattribuut bevestigt dat één bepaald bestand niet is veranderd. Beide doen echt werk en beide horen te worden toegepast. Geen van beide zegt iets over wie een toegelaten bron beheert, en een domein op een toelatingslijst is een naam en geen partij.
De positie wordt van buitenaf gescoord
Beoordeling van buiten naar binnen geeft een bedrijf een cijfer dat is afgeleid uit waarneembare signalen. Het is een redelijke maat voor hygiëne, het is als voorspeller van wat dan ook betwist, en het begint bij een bedrijf dat u al kunt benoemen. Eigendom, zeggenschap en de jurisdictie die over uw gegevens gaat zijn niet wat het beoogt te meten.
Infrastructuur wordt van buitenaf opgespoord
Dit is de naaste buur, en die hoort eerlijk benoemd te worden. Doorlopende externe verkenning vindt bezittingen en infrastructuur zonder aan iemand een lijst te vragen, precies hetzelfde instinct dat deze methode drijft. Ze stopt bij de beheerder: dit bezit hoort bij die organisatie. Wie die organisatie bezit is niet de vraag waarvoor ze is gebouwd.
Eigendom wordt vastgesteld vanuit een naam
Werk rond uiteindelijk eigendom is een volgroeid vak met serieuze gegevens erachter, dat moedermaatschappijen, partijen met zeggenschap en blootstelling aan sancties voor een bedrijf vaststelt. Het begint bij een bedrijfsnaam. Het heeft geen manier om te beginnen bij een host die in een sessie is waargenomen, en dat is het enige beschikbare startpunt wanneer de partij u nooit is gemeld.

De kloof
Dit werk verbindt twee vakgebieden die nooit verbonden zijn
Zo uiteengezet is de kloof smal en concreet. Externe verkenning eindigt bij de beheerder. Het vaststellen van eigendom begint bij een bedrijfsnaam. Daartussen zit de stap die vrijwel niemand zet: een waargenomen host doorvoeren tot het bedrijf achter de beheerder, en verder tot zijn eigenaren en het recht dat bepaalt wat het met uw gegevens doet.
Een applicatie observeren in plaats van haar leverancierslijst vertrouwen is het grondbeginsel van een hele categorie hulpmiddelen, en dat is het al jaren. De bijdrage hier zit in wat er na het observeren gebeurt, en zelfs dat is geleend en niet bedacht: dezelfde operationele methodiek van ken-uw-klant en uiteindelijk eigendom die gereguleerde ondernemingen dagelijks toepassen, toegepast op een startpunt dat dat vak nooit heeft gebruikt.
Eigendom en jurisdictie beantwoorden een bepaald stel vragen. Hoe geconcentreerd een afhankelijkheid werkelijk is, zodra afzonderlijke namen samenvallen in gemeenschappelijke eigenaren. Of een aanbieder onder een rechtsregime valt dat verandert waaraan uw gegevens zijn blootgesteld. Of een partij in de keten blootstelling aan sancties of zeggenschap draagt die u wetend niet zou hebben aanvaard. Ze zijn geen voorspelling of een aanbieder gehackt zal worden, en een methode die dat wel beweerde zou de scepsis verdienen die zulke beweringen doorgaans oproepen.

Woordgebruik
Deze vier termen worden routinematig los gebruikt
Los gebruik is hier geen muggenziften. Concentratie geteld in leveranciers in plaats van in eigenaren, of een verklaring die als herkomst wordt opgevat, levert een verkeerd antwoord op en niet een onnauwkeurig antwoord.
N-de partij
De eerste partij bent u. De tweede is de leverancier met wie u hebt gecontracteerd. De derde is de leverancier met wie die heeft gecontracteerd, en de n-de is hoe ver de keten daarvoorbij ook loopt. De meeste programma's zijn afgebakend op de tweede partij en stoppen daar. Het meeste van de blootstelling zit verder naar beneden, en dat is de hele reden dat dit werk bestaat.
Concentratie
Geen gebeurtenis maar een structurele toestand: hoeveel van waarvan u afhankelijk bent uiteindelijk bij hetzelfde kleine aantal partijen uitkomt. Op de contractlaag is die onzichtbaar, want daar zien twintig leveranciers er precies uit als twintig leveranciers, en ze wordt pas zichtbaar zodra eigendom is vastgesteld.
Vervangbaarheid
Wat concentratie werkelijk kost. Een afhankelijkheid die u binnen een week zou kunnen vervangen is een inkoopvraag. Diezelfde afhankelijkheid zonder dat er iets is om haar te vervangen is een besluit over de onderneming. Het verschil heeft niets te maken met hoe goed de aanbieder ergens op scoort.
Herkomst en verklaring
Herkomst is de vastlegging van waar iets vandaan komt. Een verklaring is een ondertekende bewering die daarover wordt gedaan. De twee worden door elkaar gebruikt en ze zijn niet hetzelfde: een bewering kan volkomen verifieerbaar en cryptografisch deugdelijk zijn en gedaan door een partij die u nooit had moeten vertrouwen.
Een niet-gemelde aanbieder is meestal niet een verborgen gehouden aanbieder
Afstemming levert gaten op, en hoe die gaten worden gelezen doet ertoe. Melden is in deze sector onvolledig als gewoonte en niet als opzet. Eén toetsing van 2.400 technologieleveranciers uit 2026 vond dat 63,6% in hun eigen beoordelingen geen subverwerking door AI-aanbieders meldde; een onderzoek uit 2026 naar het gebruik van componentenlijsten vond dat 78% van de organisaties er nooit of zelden een van een commerciële leverancier ontvangt. Tegen die achtergrond is een aanbieder die wel in het bewijs en niet in de papieren voorkomt veel vaker een gat in de melding dan een daad van verhulling. Wat de bevinding vaststelt is dat de blootstelling niet is getoetst, en daarnaar handelen is in beide gevallen zinvol. Het als kwade opzet rapporteren zou onbillijk zijn, en in de meeste gevallen simpelweg onjuist.
De methode begint waar deze hulpmiddelen stoppen
Leg vast waar een applicatie werkelijk naar grijpt, herleid elke host tot een beheerder en elke beheerder tot een bedrijf, schrijf de eigenaren en de jurisdictie toe, en leg dat alles naast wat er is gemeld. De uitwerking bevat hoe een host wordt herleid, en wat er gebeurt bij de hosts die nooit verder komen dan de infrastructuur die ervoor staat.

Vraag een
briefing aan
We nemen praktijkvoorbeelden uit lopende opdrachten met u door die laten zien waarom de integriteit van de toeleveringsketen nu aandacht op directieniveau en gecoördineerd optreden vraagt.

Abonneer u om op de hoogte te blijven van ontwikkelingen rond de integriteit van wereldwijde toeleveringsketens en van nieuws over nDiligence.
Copyright © 2026 nDiligence, Inc. Alle rechten voorbehouden.