
Waarheid blootleggen.
Vertrouwen verifiëren.
Uw digitale toeleveringsketen is een aanvalsoppervlak. Tegenstanders bouwen toegang op via gewone commerciële relaties: softwareplatformen, diensten, subverwerkers en aanbieders. Blijft dat ongecontroleerd, dan groeit toegang uit tot invloed en zeggenschap. nDiligence bouwt vertrouwde aanbiedersnetwerken, onderzoekt de geneste toeleveringsketens daaronder en houdt ze onder blijvend toezicht.

Wereldwijde gegevens
Zorgvuldig samengestelde gegevens uit vele bronnen, elk formaat, elke taal.
Vijf klassen
Mensen · Kennis · Financieel · Technologie · Fysiek.
Laag 3, 4, 5+
Zicht op vertrouwde netwerken tot voorbij de gebruikelijke buitenste lagen.
Van silicium tot aandeelhouder
Breed inzicht, van de technologielagen tot eigendom en invloed.
Attack the Glass (ATG)
Injectiekwetsbaarheden in de toeleveringsketen bij rendering aan de clientzijde
Er is nu een uit eigen middelen gefinancierde onderzoekspublicatie beschikbaar: de publicatie laat zien hoe de kwetsbaarheid een zwakte in bestaande cybersecurityarchitecturen misbruikt, via een injectie in de toeleveringsketen bij rendering aan de clientzijde. Ze is gepubliceerd om bedrijven, overheden en onderzoekers bewust te maken van een aanzienlijke dreiging van misleiding, desinformatie, manipulatie en vijandige invloed. De meeste schermen om ons heen zijn dynamisch en worden opgebouwd op het moment voordat ze aan u worden getoond, uit code, media en gegevens die andere bedrijven aanleveren. Wie zeggenschap heeft over een van die onderdelen kan ongemerkt veranderen wat uw scherm laat zien en wat het doet, en elk beveiligingshulpmiddel dat vandaag in gebruik is zal melden dat alles in orde is.
Lees het onderzoek



Producten

Geïntegreerd
platform
voor intelligence
Een platform op basis van AI dat diepgaande due diligence automatiseert en opschaalt over patronen van eigendom, zeggenschap, afhankelijkheid en invloed binnen echte commerciële omgevingen.
Ontdek ons platform vandaag.
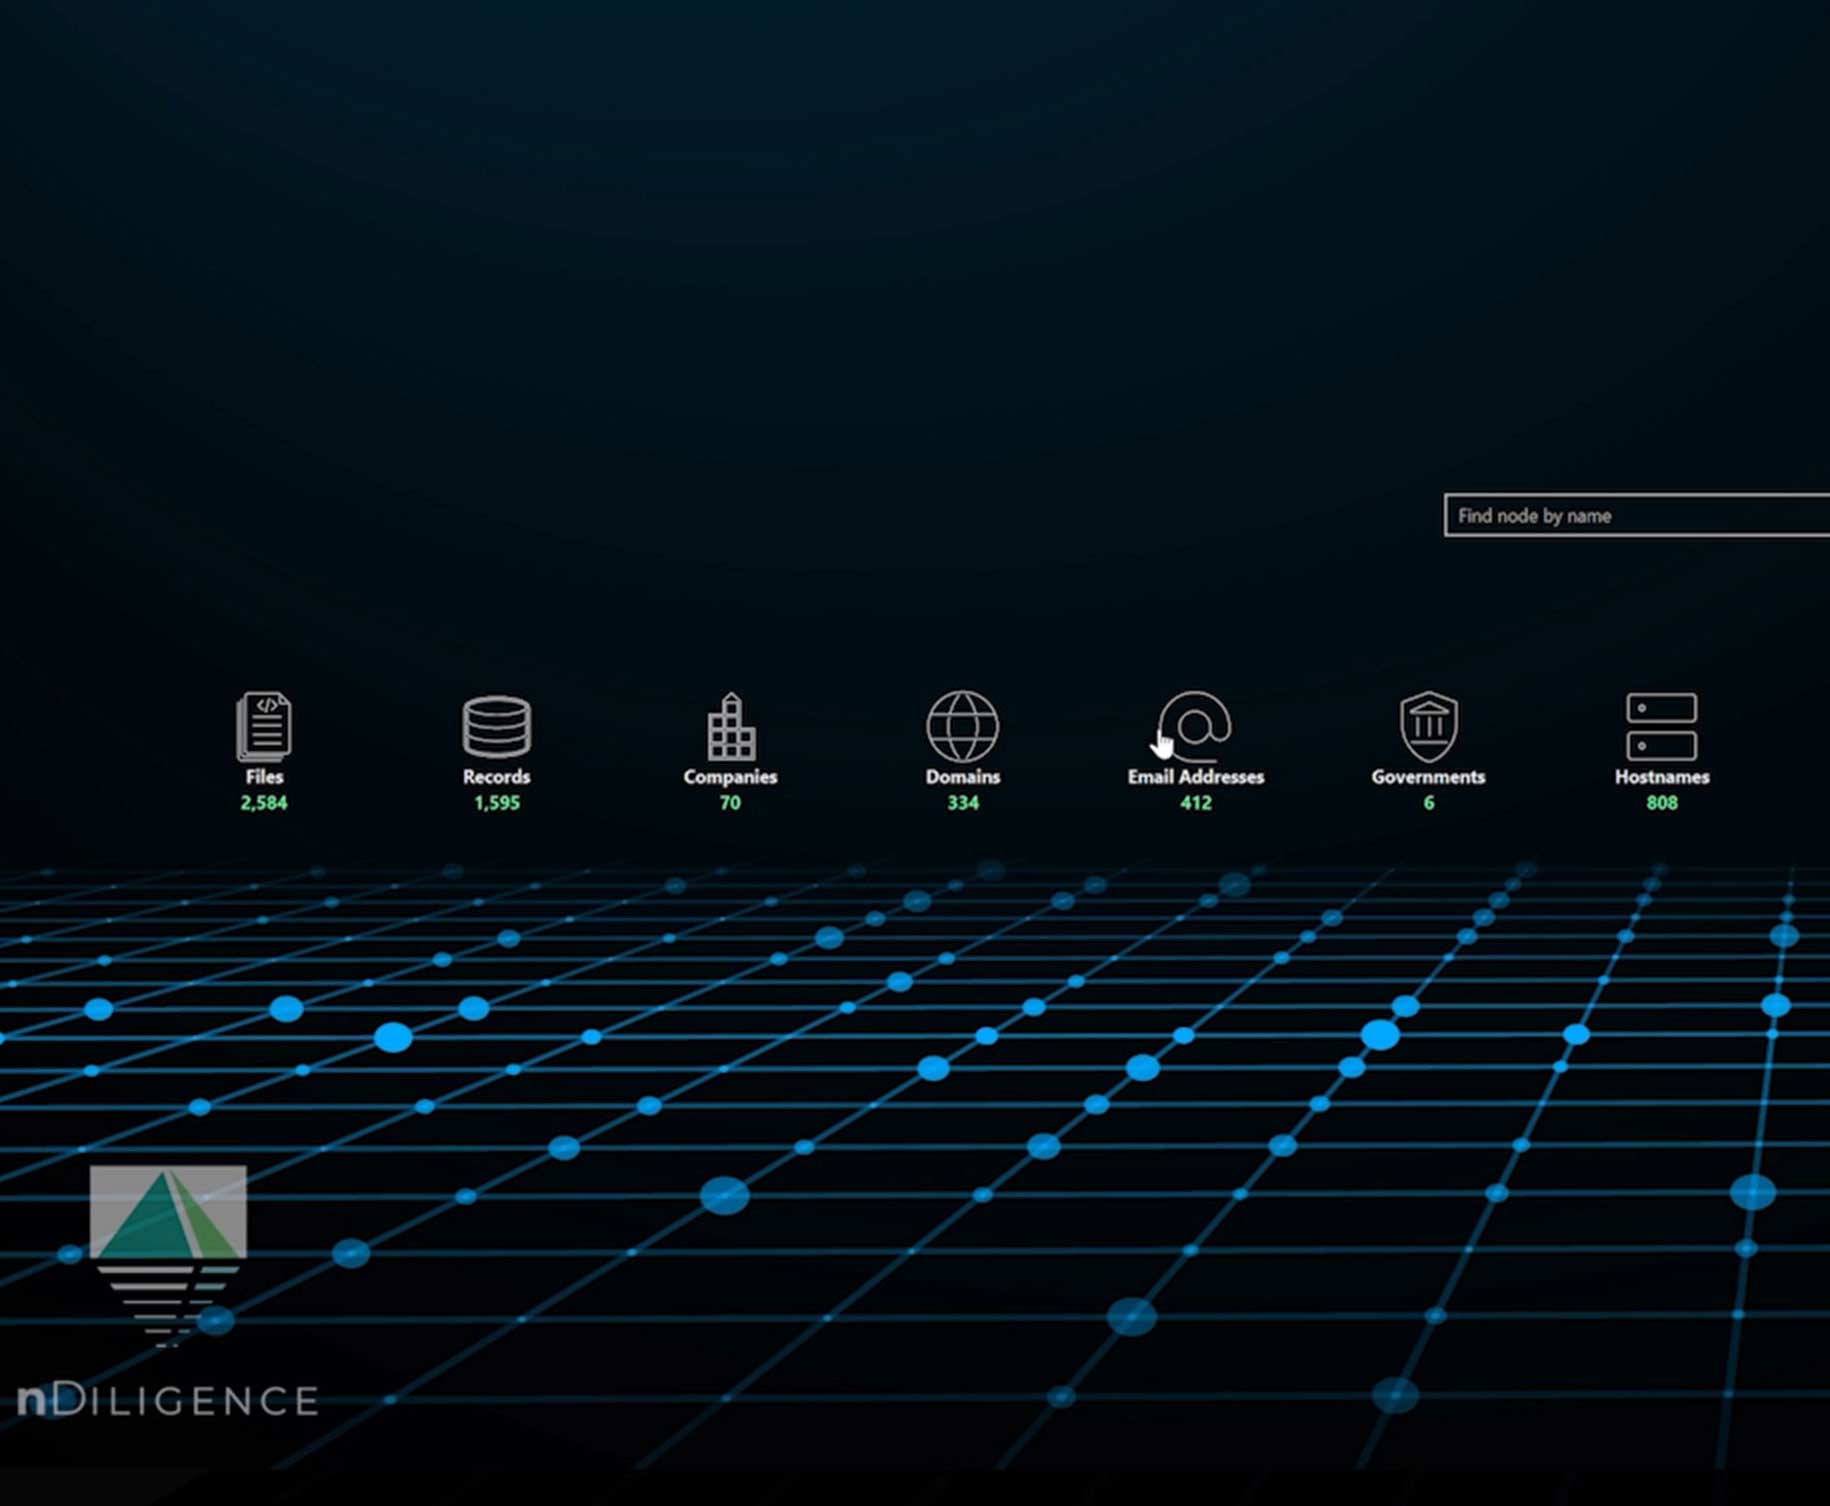
Ons platform maakt van ruwe gegevens dashboards, profielen en visualisaties die verborgen risico's blootleggen en complexe relaties zichtbaar maken. Kijk verder dan de oppervlakte met heldere, bewijsgebaseerde intelligence.

Ontdek ons platform vandaag.
Ons platform maakt van ruwe gegevens dashboards, profielen en visualisaties die verborgen risico's blootleggen en complexe relaties zichtbaar maken. Kijk verder dan de oppervlakte met heldere, bewijsgebaseerde intelligence.
SCVue
De digitale
toeleveringsketen
Breng de internettoeleveringsketen aan het licht die binnen elke applicatie werkt.
Ontdek SCVue.
SCVue laat zien wat uw applicaties werkelijk laden en waar de gegevens werkelijk heen gaan: leveranciersdetectie, profilering van gedrag tijdens uitvoering, kartering van gegevensstromen en entiteitsresolutie, gelezen uit een opname van wat er werkelijk is geladen in plaats van afgeleid uit beweringen.

Ontdek SCVue.
SCVue laat zien wat uw applicaties werkelijk laden en waar de gegevens werkelijk heen gaan: leveranciersdetectie, profilering van gedrag tijdens uitvoering, kartering van gegevensstromen en entiteitsresolutie, gelezen uit een opname van wat er werkelijk is geladen in plaats van afgeleid uit beweringen.

Kartering van de eigendomsketen
Eigendom,
vastgesteld
Wie heeft werkelijk zeggenschap over de bedrijven waarvan u afhankelijk bent, en wat komt daarmee mee.
Ontdek de methode.
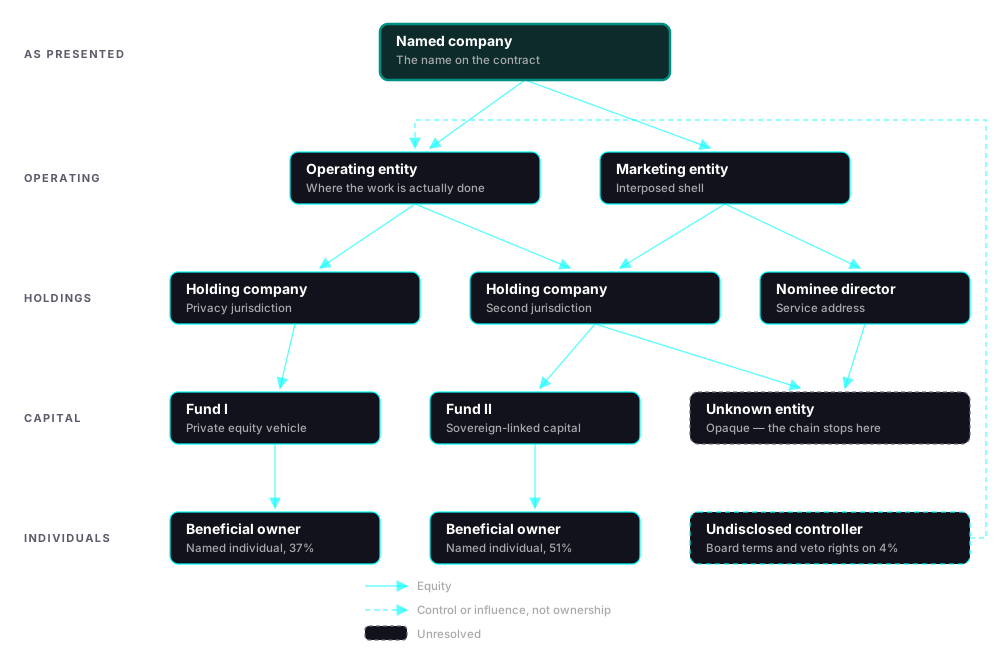
Kartering van de eigendomsketen is een recursieve onderzoeksmethode die eigendom, zeggenschap en invloed vaststelt in gelaagde bedrijfsstructuren en daarna de afhankelijkheden volgt die de andere kant op lopen. Verhulling is met opzet in lagen opgebouwd, dus de hele cyclus wordt herhaald op elke entiteit, investeerder en leverancier die daaruit naar boven komt.

Ontdek de methode.
Kartering van de eigendomsketen is een recursieve onderzoeksmethode die eigendom, zeggenschap en invloed vaststelt in gelaagde bedrijfsstructuren en daarna de afhankelijkheden volgt die de andere kant op lopen. Verhulling is met opzet in lagen opgebouwd, dus de hele cyclus wordt herhaald op elke entiteit, investeerder en leverancier die daaruit naar boven komt.

Diensten
Deskundige diensten.
Betrouwbare resultaten.
Opdrachten onder leiding van deskundigen die analytische bevindingen omzetten in handelen, gestructureerd overleg tussen bedrijven en overheidspartijen mogelijk maken en rechtmatige informatie-uitwisseling over jurisdicties heen ondersteunen.
Bekijk onze diensten.
Van due diligence tot forensische analyse: onze onderzoeksdiensten geven helderheid waar onzekerheid bestaat. We helpen wereldwijde ondernemingen om interne dreigingen, ketenrisico's en besluiten met grote gevolgen met vertrouwen aan te pakken.

Bekijk onze diensten.
Van due diligence tot forensische analyse: onze onderzoeksdiensten geven helderheid waar onzekerheid bestaat. We helpen wereldwijde ondernemingen om interne dreigingen, ketenrisico's en besluiten met grote gevolgen met vertrouwen aan te pakken.

Oplossingen
Afgestemd
op uw opdracht
Onze oplossingen passen zich aan uw omgeving aan en leveren intelligence die is toegesneden op de risico's en prioriteiten die het meest tellen.
Bekijk onze oplossingen.
nDiligence ondersteunt ondernemingen met complexe wereldwijde toeleveringsketens, overheidsopdrachtnemers en investeerders die in geopolitiek gevoelige omgevingen werken. Onze mogelijkheden onderkennen patronen van vijandige invloed en afhankelijkheid die traditionele due diligence-kaders missen.
Bekijk onze oplossingen.
nDiligence ondersteunt ondernemingen met complexe wereldwijde toeleveringsketens, overheidsopdrachtnemers en investeerders die in geopolitiek gevoelige omgevingen werken. Onze mogelijkheden onderkennen patronen van vijandige invloed en afhankelijkheid die traditionele due diligence-kaders missen.
Opleiding
Opleiding en
certificering
Een vertrouwde beroepsgemeenschap opbouwen door gestandaardiseerde opleiding, professionele certificering en een gedeelde analytische methodiek over sectoren en jurisdicties heen.
Bekijk de opleidingsmogelijkheden vandaag.
Onze certificeringsprogramma's leiden analisten op in threat intelligence over de toeleveringsketen, met vastgelegde due diligence-standaarden en het platform van nDiligence. De opleiding legt de nadruk op analytische nauwgezetheid, interoperabiliteit en blijvend institutioneel leren binnen organisaties en met internationale partners.

Bekijk de opleidingsmogelijkheden vandaag.
Onze certificeringsprogramma's leiden analisten op in threat intelligence over de toeleveringsketen, met vastgelegde due diligence-standaarden en het platform van nDiligence. De opleiding legt de nadruk op analytische nauwgezetheid, interoperabiliteit en blijvend institutioneel leren binnen organisaties en met internationale partners.
Vraag een
briefing aan
We nemen praktijkvoorbeelden uit lopende opdrachten met u door die laten zien waarom de integriteit van de toeleveringsketen nu aandacht op directieniveau en gecoördineerd optreden vraagt.

Abonneer u om op de hoogte te blijven van ontwikkelingen rond de integriteit van wereldwijde toeleveringsketens en van nieuws over nDiligence.
Copyright © 2026 nDiligence, Inc. Alle rechten voorbehouden.