
Wat laadt uw software
werkelijk?
Overzicht
Waaruit de keten bestaat, en waarom afhankelijkheid een drukmiddel wordt.
Lees meer 
Lagen
Acht lagen, acht eigenaren en één vrijwel lege kolom.
Lees meer
Zeggenschap
Eigendom verandert zonder dat er één regel code verandert.
Lees meer
Grens
Negen hulpmiddelen die al in gebruik zijn, en waar elk stopt.
Lees meer
Kartering
Opname, resolutie, toeschrijving en afstemming.
Kartering van de digitale toeleveringsketen stelt vast van welke aanbieders een applicatie werkelijk afhankelijk is, waargenomen in haar eigen verkeer in plaats van overgenomen uit een leverancierslijst, en stelt daarna vast welke bedrijven, eigenaren en jurisdicties achter die aanbieders zitten. Het is de afhankelijkheidsas van dezelfde vraag die kartering van de eigendomsketen over zeggenschap stelt, toegepast op systemen in plaats van op bedrijfsstructuren.
Dit is de uitwerking van de methode. Drie bijbehorende pagina's dragen de context: waaruit de keten bestaat in de lagen, hoe zeggenschap over een deel ervan verschuift in wanneer zeggenschap van eigenaar wisselt, en hoe ver de bestaande standaarden en hulpmiddelen komen in de bestaande hulpmiddelen reiken niet tot eigendom.


De uitwaaiering

Voorbij de leverancierslijst
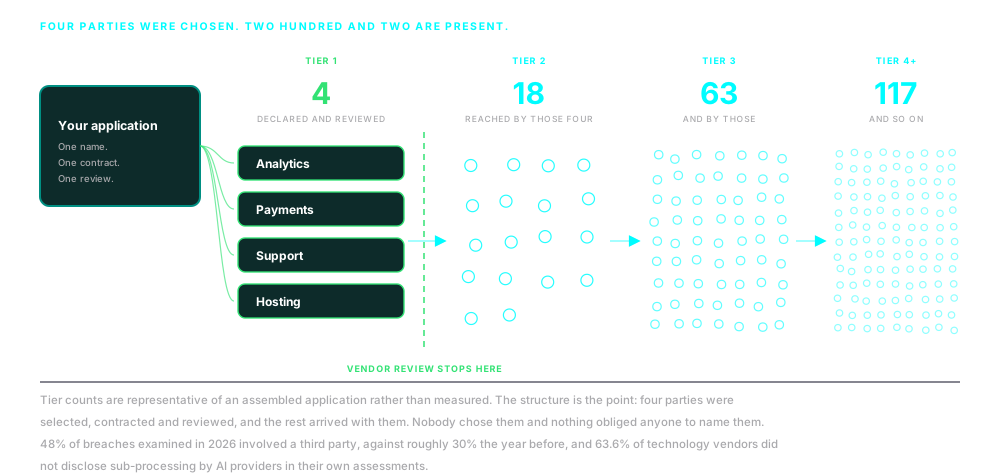

Het probleem
De leverancierslijst is niet de toeleveringsketen
Elke organisatie kan een lijst van haar technologieleveranciers opleveren. Bijna geen van die lijsten stemt overeen met wat hun applicaties werkelijk doen. Het verschil is zelden misleiding. Het is dat een lijst besluiten vastlegt en een applicatie gedrag vastlegt, en dat die twee uiteen beginnen te lopen op de dag dat het contract wordt ondertekend.
Code die na de inkoop is toegevoegd
Een leveranciersbestand dat bij de inkoop is goedgekeurd, en een tagbeheerder, cookietool of marketingplatform dat er daarna aan toevoegt. Code bereikt de productieomgeving zonder contract, zonder toetsing, en zonder dat iemand heeft besloten dat het zo moest.
Niet-gemelde subverwerkers
De genoemde leverancier doet het werk via een partij die de melding niet noemt. Het contract wijst naar iemand die u kunt natrekken; de gegevens komen bij iemand die u niet ziet.
Omwegen in de infrastructuur
DNS, contentdistributie, hosting en cloudhuur plaatsen partijen in het gegevenspad die nooit iemands leverancier waren. Niemand heeft ze ingekocht, dus niemand heeft ze getoetst.
Geërfde afhankelijkheden
Een pakket dat bij de build wordt binnengehaald draagt zijn eigen afhankelijkheden, en die de hunne. De vierde laag komt met de eerste mee, ze komt zonder dat er een besluit wordt genomen, en niets verplicht iemand haar te benoemen.

Methode
Beginnen met een lijst kan nooit meer dan de lijst toetsen
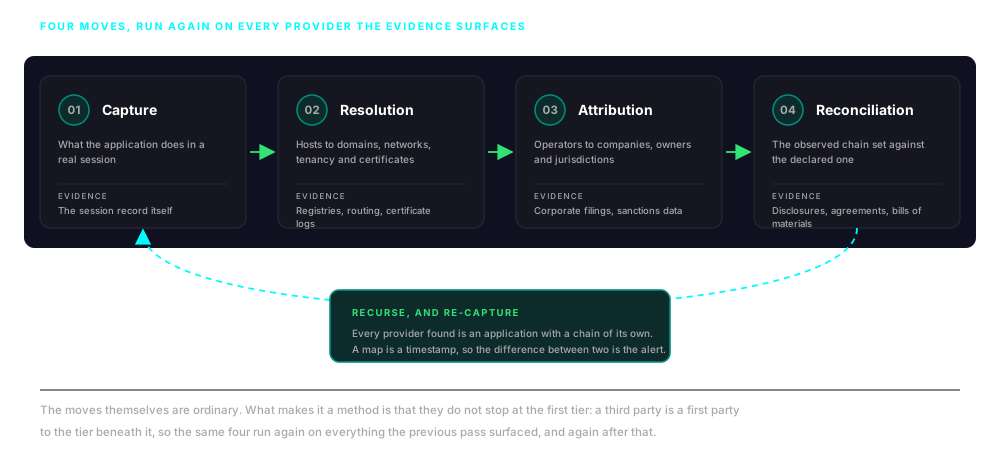
Het werk begint daarom bij wat het systeem doet, en de leverancierslijst wordt een van de dingen die worden getoetst in plaats van de grens van het onderzoek. Dezelfde zes stappen lopen daarna op elke aanbieder die het bewijs naar boven brengt.
01
Opname
Vastleggen wat de applicatie werkelijk doet in een echte sessie: elk verzoek en elke doorverwijzing, elk laden van script, stijl, media en gegevens, elke cookie en elke schrijfactie naar opslag, en elke payload die naar buiten wordt verzonden. Bewijs wordt vastgelegd, niet afgeleid uit een manifest.
02
Resolutie
Waargenomen hosts herleiden tot domeinen, adressen tot netwerken en cloudhuur, en verbindingen tot de certificaten die ze beveiligen. De eenheid van analyse is niet langer de URL maar de beheerder erachter, waarbij de onzekerheid die gedeelde en afgeschermde infrastructuur meebrengt wordt vastgelegd in plaats van weggepoetst.
03
Toeschrijving
Elke beheerder herleiden tot een bedrijf, en het bedrijf tot zijn eigenaren, de partijen met zeggenschap en de jurisdictie wier recht bepaalt wat er met de gegevens gebeurt. Hier draagt de digitale keten over aan de eigendomsketen.
04
Afstemming
De waargenomen keten naast de gemelde leggen: de subverwerkerslijst, de verwerkersovereenkomst, het auditrapport, de softwarecomponentenlijst, de inkoopvastlegging. Een verschil in beide richtingen is een bevinding.
05
Recursie
Elke aanbieder die naar boven komt is zelf een applicatie met een eigen keten. Een derde partij is een eerste partij voor de laag eronder, de keten loopt tot de n-de partij in plaats van tot de derde, en de blootstelling wordt helemaal terug tot u geërfd.
06
Verandering over tijd
Een opname is een tijdstempel, geen toestand. Eén uitgave, één gewijzigde tag, één overname herschrijft de keten zonder aankondiging, dus opnames worden herhaald en vergeleken, en wat er is veranderd wordt even zorgvuldig gelezen als wat er staat.
De observatieas
Spreken de papieren en de opname elkaar tegen, dan is de opname wat er is gebeurd
Een vragenlijst levert op wat een leverancier denkt, of van plan is, of schriftelijk wil vastleggen. Een opname levert op wat zijn code deed. Spreken de twee elkaar tegen, dan is die tegenspraak het waardevolste in de opdracht, en het is meestal geen leugen. Het is een tag die in haast is toegevoegd, een bibliotheek die verderop is bijgewerkt, een subverwerker die na de laatste toetsing is gewisseld.
Daarom begint de methode niet met vragen. Observatie is het primaire bewijs en de verklaringen zijn de bewering die wordt getoetst. Andersom gedaan kan de oefening alleen de papieren beoordelen.
Wat observatie oplevert is concreet: welke aanbieders worden aangesproken, in welke volgorde, onder wiens certificaten en vanaf welke netwerken; wat er naar elk van hen wordt gestuurd en of dat identificatoren bevat; wat er binnen de pagina wordt uitgevoerd en waar die bij mag; en welke van de maatregelen die dat alles zouden beperken werkelijk zijn toegepast.

Eén brondomein, herleid tot meer dan honderd domeinen en hosts van derden die in één sessie zijn waargenomen. Ontdek SCVue, het platform waarop deze methode loopt.

De toeschrijvingsas
Een domein is geen partij
Weten dat een applicatie honderd hosts laadt is inventaris, geen intelligence. De bevinding komt wanneer elke host wordt herleid tot een beheerder, elke beheerder tot een bedrijf, en elk bedrijf tot de mensen en de jurisdictie erachter. Tot dan hebt u een lijst met namen, en een lijst met namen onderbouwt geen enkel besluit.
Toeschrijving is ook waar concentratie meetbaar wordt. Twintig afzonderlijke leveranciers die uitkomen bij dezelfde drie eigenaren zijn geen gespreid leveranciersbestand; het is één afhankelijkheid met twintig labels. De maatstaf die telt is concentratie tegenover vervangbaarheid, en geen van beide is op de domeinlaag te zien.
Het is ook het punt waar de twee methoden samenkomen. Zodra er een bedrijf achter een beheerder staat, houdt de vraag op technisch te zijn en wordt zij een vraag over eigendom: gelaagde belangen, de financieringslijn, invloed die via voorwaarden wordt uitgeoefend in plaats van via aandelen. Dat is kartering van de eigendomsketen, uitgevoerd op de partijen die deze methode naar boven brengt.

Toeschrijving gaat naar boven verder, door de bedrijfsstructuur achter elke aanbieder. Lees over kartering van de eigendomsketen.
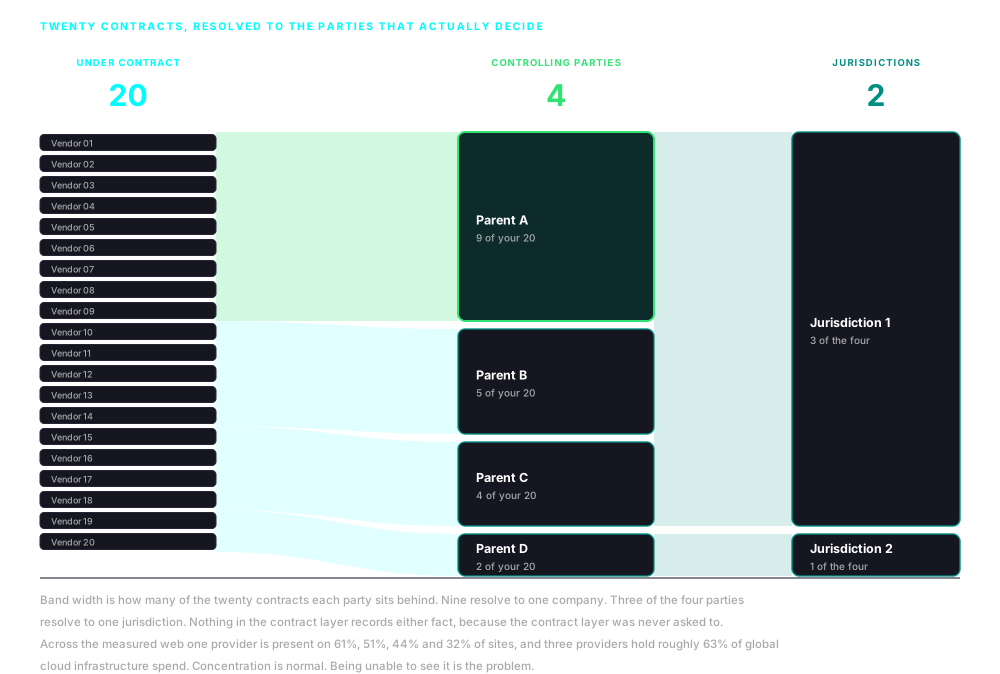
Twintig contracten, vier partijen met zeggenschap, twee jurisdicties. Concentratie is op de contractlaag onzichtbaar, omdat de contractlaag die niet vastlegt.
Resolutie
Geen enkele bron herleidt een host tot een bedrijf
Dit is de stap die bepaalt of de rest iets waard is, en de stap die het vaakst mislukt. Registratiegegevens zijn niet meer wat ze waren: tegen 2024 had ruwweg 89% van de algemene topniveaudomeinen geen herleidbare houder in openbare gegevens, tegen ongeveer 24% voordat de privacyregels veranderden. In plaats daarvan worden vier bronnen samen gebruikt.
Certificaten
Het certificaat dat een verbinding beveiligt draagt een uitgever, een onderwerp en elke andere naam die het dekt. Die alternatieve namen verbinden routinematig hosts die verder niets zichtbaar gemeen hebben, en transparantielogs maken de uitgiftegeschiedenis van een domein een openbaar gegeven in plaats van een kwestie van vragen.
Netwerken en huur
Een adres hoort bij een toewijzing, een toewijzing bij een autonoom systeem, en een autonoom systeem bij een organisatie. Blijkt het netwerk gedeelde cloud- of leveringscapaciteit te zijn, dan is het eerlijke antwoord de aanbieder en niet de klant, en wordt het precies zo vastgelegd.
Geschiedenis van namen en hosting
Herleidingsgeschiedenis, delegatiegegevens, configuratie van mail en infrastructuur, en de manier waarop een groep hosts in de tijd samen beweegt. Aanbieders wisselen voortdurend van infrastructuur, en het patroon waarin een groep namen verandert is vaak meer identificerend dan enige afzonderlijke vastlegging daarbinnen.
Bedrijfsgegevens
Wat het technische bewijs ook oplevert, dat wordt daarna meegenomen naar registers, verslaglegging, gegevens over financiering en gegevens over sancties en handhaving. Hier wordt een naam een bedrijf met eigenaren en een jurisdictie die erover gaat, en hier wordt het werk dezelfde operationele methodiek als kartering van de eigendomsketen.
Sommige hosts komen niet verder dan de infrastructuur die ervoor staat
Contentdistributienetwerken, reverse proxy's en hosting voor meerdere klanten betekenen dat een waargenomen adres een oorsprong kan afschermen die aan iemand anders toebehoort, en geen hoeveelheid techniek lost dat in alle gevallen op. Elke toeschrijving wordt daarom vastgelegd met het bewijs dat haar onderbouwt en met een mate van zekerheid die dat bewijs weergeeft, en er is een uitdrukkelijke onbepaalde toestand. Een aanbieder die alleen kon worden herleid tot de infrastructuur die ervoor staat wordt precies zo gerapporteerd, benoemd, en open gelaten als vraag die het waard is direct te stellen. Een beoordeling die stilletjes een leveringsnetwerk tot leverancier bevordert, of een gedeeld adres tot bedrijf, is aanzienlijk slechter dan een beoordeling die zegt dat het spoor doodliep, en waar.
Sinds maart 2025 is weten wat uw betaalpagina's laden verplicht
Op één plek is de verplichting al concreet. Sinds maart 2025 eisen de PCI DSS-vereisten 6.4.3 en 11.6.1 dat wie een betaalpagina beheert een inventaris bijhoudt van elk script dat daarop wordt uitgevoerd, voor elk script een schriftelijke onderbouwing vastlegt, het toestaat en ongeoorloofde verandering onderkent. Dat is een verplichting om te weten wat er werkelijk laadt, met handhaving erachter. Ze stopt bij het script en zegt niets over wie de bestemming beheert waarmee dat script praat, en daar gaat deze methode verder. De bredere plicht komt daarnaast op: Executive Order 14117, uitgevoerd als 28 CFR Part 202, eist dat de partijen achter indirecte buitenlandse toegang tot grote hoeveelheden gevoelige gegevens worden geïdentificeerd; artikel 28 van de AVG maakt het inschakelen van een subverwerker een vastgelegde en toegestane handeling in plaats van een uitvoeringsdetail; DORA breidt die verwachting uit naar financiële entiteiten en de onderaannemingsketens onder hun ICT-aanbieders, en de eerste kritieke externe ICT-aanbieders werden eind 2025 formeel aangewezen, waarmee concentratie zelf onder toezicht kwam; en NIS2 brengt de veiligheid van de toeleveringsketen binnen bereik voor organisaties die zich nooit als technologiebedrijf hebben beschouwd. Elk van deze gaat ervan uit dat een organisatie kan zeggen waarvan haar applicaties afhankelijk zijn. Een subverwerker die in een verplichte melding zou moeten staan en er niet in staat, is zelf de bevinding.
Principes
Drie regels bepalen wat als bevinding geldt
Elke organisatie van enige omvang toetst derden al, en het meeste daarvan is nauwgezet werk. Deze drie regels gelden voor het bewijs hier.
Bewijs boven verklaring
Elke bevinding is terug te voeren op een vastgelegd stuk: een verzoek, een antwoord, een certificaat, een payload. Elk daarvan kan opnieuw worden bekeken door iemand die het niet met de conclusie eens is. Een verklaring kan niet opnieuw worden bekeken. Die kan alleen worden geloofd of niet.
Afwezigheid is bewijs
De aanbieder die in de opname zou moeten staan en er niet in staat is even zeggend als de aanbieder die er wel in staat. Een gemelde subverwerker die nooit is aangesproken, een integriteitsmaatregel die juist ontbreekt waar het risico het hoogst is, een meldingslijst die niet is veranderd terwijl de applicatie duidelijk wel is veranderd. Elk daarvan is een vraag die het waard is te stellen.
De afbakening volgt blootstelling, niet het contract
Gebruikelijke toetsing dekt de partijen met wie u een contract hebt, want dat zijn de partijen aan wie u een vragenlijst kunt sturen. Blootstelling houdt zich niet aan die grens, en de lagen die het meeste risico dragen hebben doorgaans helemaal geen relatie met u.

Eindproduct
Het eindproduct is een kaart met het bewijs eraan vast
Het eindproduct is een in kaart gebrachte digitale toeleveringsketen: de aanbieders die een applicatie werkelijk aanspreekt, herleid tot beheerders, bedrijven, eigenaren en jurisdicties die erover gaan, met de waargenomen keten naast de gemelde gelegd en elk verschil in beide richtingen opgesomd. Concentratie en vervangbaarheid worden beoordeeld voor de knooppunten die tellen, en het bewijs zit aan elke bevinding vast in plaats van erachter.
Het is van een tijdstempel voorzien en reproduceerbaar. Elke bevinding noemt de opname waaruit die komt, zodat dezelfde sessie opnieuw kan worden bekeken en een latere opname daarnaast kan worden gelegd om te laten zien wat er is verschoven. Waar een aanbieder niet voorbij een bepaalde laag kon worden toegeschreven, staat dat er onomwonden en wordt het onopgeloste knooppunt benoemd, zodat de vervolgvraag een adres heeft.
Dit levert aanwijzingen, geen bewijs. Een aanbieder in een ongunstige jurisdictie is een blootstelling om te wegen, geen vonnis om naar te handelen, en het wordt ook zo gepresenteerd, met herkomst en mate van zekerheid erbij, zodat er tegenin gebracht kan worden in plaats van dat het simpelweg wordt geloofd.
De afbakening staat naast de bevindingen. Wat is waargenomen is wat er liep, op de paden die in die sessie zijn gevolgd. Een aanbieder die alleen vanaf een backend wordt aangesproken laat geen spoor na in een clientsessie en wordt in plaats daarvan gezocht via melding of een directe vraag. Gewone werking over landsgrenzen heen wordt gescheiden van blootstelling die werkelijk een besluit vraagt, want bijna elke applicatie raakt meerdere jurisdicties en dat als bevinding behandelen levert ruis op. Een applicatie waarvan de waargenomen keten overeenkomt met de gemelde, zonder een enkele niet-toegeschreven beheerder, is een echt resultaat en wordt ook zo gerapporteerd.

Toepassingen
De methodiek verandert niet van opdracht tot opdracht
Alleen de applicatie verandert, en het besluit dat erop rust. Dit zijn de plekken waar hetzelfde werk het vaakst wordt opgedragen.
Toetsing van leveranciers en platformen
Voor het ondertekenen, en daarna opnieuw: wat het platform werkelijk laadt, tot wie die aanbieders zijn te herleiden, en welke ervan het contract nooit heeft genoemd.
Melden en werk rond regelgeving
Subverwerkersregisters, verwerkersovereenkomsten en beoordelingen van doorgifte, getoetst aan waargenomen gedrag in plaats van aan de laatste versie van het register.
Beoordeling van gegevensstromen
Waar identificatoren, payloads en telemetrie werkelijk heen gaan, welke jurisdicties ze onderweg doorkruisen, en wiens recht erover gaat zodra ze aankomen.
Transacties
Het technologiebezit van een doelwit van buitenaf gelezen voordat er toegang wordt gegeven, met inbegrip van de afhankelijkheden die het eigen technische team nooit heeft geïnventariseerd.
Integriteit van inhoud en platform
Vaststellen welke partijen in de positie zijn om te beïnvloeden wat een uitgever, campagne of publieke dienst aan een publiek voorschotelt, en of de beheerder elk van hen wetend zou hebben aanvaard.
Doorlopende monitoring
Terugkerende opnames van de applicaties die het meest tellen, waarbij de verandering ertussen de melding is: een nieuwe aanbieder, een gewijzigde eigenaar, een maatregel die is verdwenen.
Een afhankelijkheid zegt niets tot u weet wie erachter zit
Eén leverancier is een inkoopvraagstuk als het een gewone commerciële partij is, en een wezenlijk risico voor de onderneming als die onder zeggenschap staat van een partij die belang heeft bij uw falen. Aan de afhankelijkheid verandert tussen die twee gevallen niets. Alleen de betekenis verandert, en die betekenis is een functie van wie erachter zit. Deze methode stelt afhankelijkheid naar beneden vast, door de aanbieders waarvan een systeem afhankelijk is. Kartering van de eigendomsketen stelt zeggenschap naar boven vast, door de structuren die ze bezitten.

Vraag een
briefing aan
We nemen praktijkvoorbeelden uit lopende opdrachten met u door die laten zien waarom de integriteit van de toeleveringsketen nu aandacht op directieniveau en gecoördineerd optreden vraagt.

Abonneer u om op de hoogte te blijven van ontwikkelingen rond de integriteit van wereldwijde toeleveringsketens en van nieuws over nDiligence.
Copyright © 2026 nDiligence, Inc. Alle rechten voorbehouden.