
La cadena de suministro digital
Visión general
De qué está hecha la cadena y por qué la dependencia se convierte en capacidad de presión.
Capas
Ocho capas, ocho responsables y una columna casi vacía.
Leer más 
Control
La propiedad cambia sin que cambie una línea de código.
Leer más
Límite
Nueve herramientas ya en uso, y dónde se detiene cada una.
Leer más
Mapeo
Captura, resolución, atribución y reconciliación.
Leer más
Internet es una cadena de suministro. Una cadena de suministro es cualquier sistema en el que los componentes producidos o controlados por una parte se convierten en insumos de otra, y crean así una cadena de dependencias por la que viajan juntos el valor, la función y el riesgo. Con esa definición, internet no se limita a estar servida por cadenas de suministro. Es una de ellas: la mayor, la de más consecuencias y la menos examinada jamás construida.
No es una figura retórica, y todo lo que sigue se deriva de tomarla al pie de la letra. Una cadena de suministro tiene que entenderse antes de poder protegerse, lo que significa saber cuáles son los componentes, de dónde vienen, quién los controla y cuáles de ellos importan de verdad.


La comparación

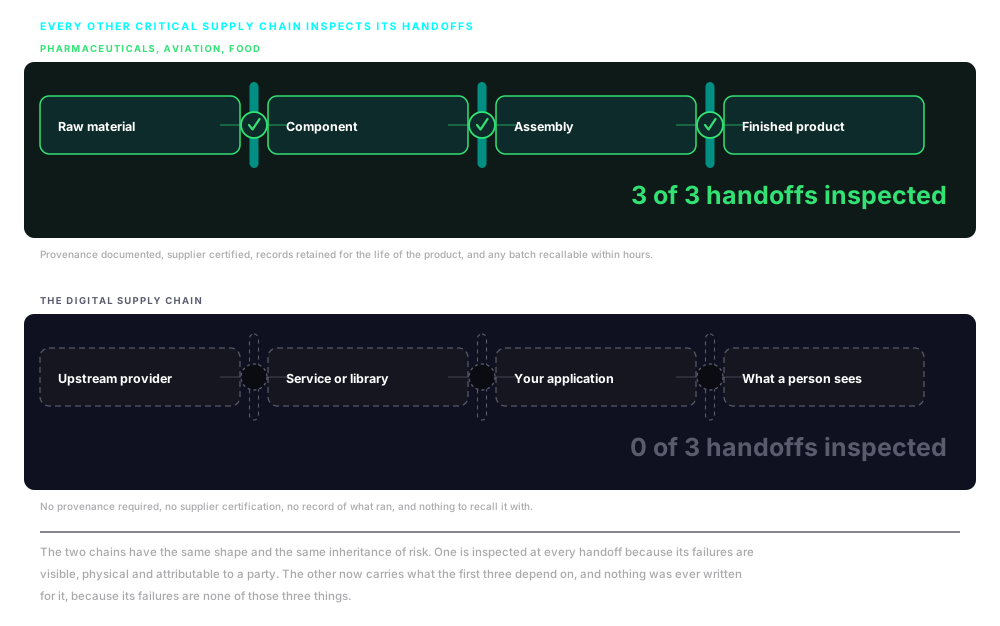
Dos cadenas, una inspeccionada

La premisa
La dependencia crea capacidad de presión
Cada punto en el que un componente depende de otro es un punto en el que la integridad de todo lo que está aguas abajo descansa en la integridad de ese insumo. Un insumo comprometido no se anuncia. Viaja hacia delante, incorporado a productos que no llevan ninguna señal visible del cambio en su origen.
Una página es un ensamblaje
Una página cargada en un navegador no es un artefacto único de una sola fuente. Es un ensamblaje de componentes obtenidos de decenas de proveedores, entregados a través de infraestructura operada por partes de las que el usuario nunca ha oído hablar. Cada uno de esos componentes se ensambló a su vez con componentes propios.
La confianza es más barata que la verificación
Las cadenas de suministro se construyen para la eficiencia, no para comprobar de forma continua cada insumo contra una referencia autorizada. La verificación a escala es cara y la confianza es gratis, y por eso la confianza se extiende por defecto. Ese comportamiento por defecto es la condición de la que depende todo compromiso de la cadena de suministro.
La cadena no tiene un borde natural
Cada dependencia arrastra la suya, hacia atrás a través del código, los servicios, la infraestructura, el firmware y el hardware, hasta orígenes que ninguna organización ha mapeado. La cadena llega a la enésima parte, no a la tercera, y no hay ningún nivel en el que se vuelva seguro dejar de mirar. Solo hay el nivel en el que se dejó de mirar.
Nadie la diseñó así
Esto es lo que resulta de construir un sistema de esta escala a través de miles de organizaciones a lo largo de medio siglo, sin un arquitecto central, sin una autoridad con poder de exigirlo sobre el conjunto y sin ningún requisito de que ningún participante documente sus dependencias en un formato que otro pueda leer.
La brecha
La cadena de suministro más importante es la menos protegida
Piense en lo que se exige a las cadenas de suministro que el mundo considera críticas. Un fabricante farmacéutico documenta la procedencia, la composición y el historial de ensayos de cada ingrediente que vende. Un fabricante de aeronaves traza el historial de certificación de cada componente que instala y conserva esos registros durante toda la vida del fuselaje. Un productor de alimentos debe demostrar dónde se cultivó, se procesó y se transportó un ingrediente, y debe presentar ese registro en cuestión de horas tras un incidente de contaminación. Los reguladores auditan los registros, inspeccionan las instalaciones e imponen consecuencias cuando la documentación no se sostiene.
Piense ahora en lo que se exige a las organizaciones que construyen sobre la cadena de suministro digital. A un equipo que integra un script de terceros no se le suele exigir que documente de dónde vino, quién lo escribió o qué lleva consigo. A una empresa que añade una integración de distribución de contenidos no se le exige demostrar que lo que ese proveedor entrega se ha verificado contra nada. A un operador que pone una interfaz basada en navegador delante de un sistema de control no se le exige mapear qué carga esa interfaz antes de conectarla. Para la mayoría de las organizaciones, en la mayoría de las jurisdicciones y en la mayor parte de esta cadena de suministro, no existe obligación de documentar, auditar, verificar ni vigilar qué se integra y se ejecuta.
Esto no es descuido de nadie. Los marcos que harían posible una protección sistemática se escribieron para componentes, y este es un problema de ensamblajes. Existen herramientas sofisticadas para proteger piezas individuales. Existe muy poco para ver la cadena en su conjunto.

Dirección de avance
La brecha se está ensanchando
Hoy funciona sobre esta cadena una parte mayor de lo que importa que hace cinco años. La cadena misma es más larga. Y el dinero para examinarla sigue a los incidentes que ya han ocurrido, no a la exposición que todavía no ha producido ninguno.
Más sistemas dependen de ella
Las plataformas de energía, agua, transporte y manufactura se han pasado a interfaces basadas en web y a arquitecturas conectadas a la nube. Los sistemas públicos, sanitarios y financieros han seguido el mismo camino. Cada migración pone en contacto directo con esta cadena de suministro a un ámbito que estaba aislado de ella, normalmente sin una inversión equivalente en entender la nueva exposición.
La complejidad va por delante de la comprensión
Los árboles de dependencias, las integraciones de terceros y el número de proveedores distintos cuyo código se ejecuta en una página cualquiera han crecido con fuerza. Cada añadido es una nueva decisión de confianza, tomada una vez en la integración y pocas veces revisada a medida que la dependencia evoluciona, cambia de manos o se vuelve interesante para alguien por motivos que nada tienen que ver con usted.
La inversión sigue a lo que es visible
El gasto en seguridad se calibra según los incidentes que ya han ocurrido y los requisitos que traen consecuencias exigibles. Una exposición que todavía no ha producido un fallo público y atribuido no compite bien por el presupuesto, así que la superficie de ataque crece por una curva y la atención por otra.
Las cadenas de suministro físicas son inspeccionables. Esta no lo es.
Los componentes de una cadena física son tangibles, y su procedencia se puede comprobar en cada traspaso, al menos en principio. La cadena de suministro digital opera a una velocidad y una escala que hacen imposible inspeccionar los traspasos. Cada día se realizan cientos de miles de millones de peticiones, y cada una es una transacción de cadena de suministro: una petición de un componente, una respuesta que lo entrega y la ejecución de lo que haya llegado. Ninguna plantilla podría revisar una fracción significativa de ellas, y casi nada las observa en busca de integridad a escala. Pasan por la cadena con la confianza concedida por defecto y sin que nadie las registre. Esa es la condición de la que trata esta sección, y la razón por la que el trabajo empieza con la observación y no con el papeleo.
01 · Estructura
Las capas
La cadena de suministro digital no es una sola cadena. Son ocho capas que operan a la vez: redes e infraestructura, software y firmware, hardware y dispositivos, servicios y kits de desarrollo, código y bibliotecas, datos y modelos, recursos y archivos, y la interfaz donde todas ellas convergen en lo que una persona ve realmente.
El texto recorre qué aporta cada capa, qué evidencia existe de ella y por qué la exposición no es la suma de las vulnerabilidades de cada capa, sino el conjunto de las vías que las conectan.
02 · Control
Cuando el control cambia de manos
Un componente puede cambiar de propietario sin que cambie una línea de código. El dominio resuelve igual, el script tiene el mismo hash y el tráfico es idéntico porque es idéntico. Lo que cambió es quién decide qué hace ese componente a continuación, y nada de eso es visible en una captura.
El texto recorre las cuatro formas en que se mueve realmente el control, el intervalo entre una transferencia y el momento en que alguien la advierte, seis casos documentados con sus fechas, y por qué la vigilancia que los habría detectado está en registros, documentación registral y registros de repositorios, y no en la red.
03 · Cobertura
Las herramientas existentes se quedan a las puertas de la propiedad
Listas de materiales, atestaciones de compilación, declaraciones de explotabilidad, informes de control, políticas de navegador, puntuaciones de postura, descubrimiento de superficie de ataque y cribado de propiedad beneficiaria. Nueve categorías, qué establece cada una y el punto exacto en el que cada una se detiene.
El texto expone con claridad qué añade este método: el paso entre donde termina el descubrimiento externo y donde empieza la resolución de la propiedad. También define los cuatro términos de los que depende el trabajo y explica por qué un proveedor no declarado no suele ser un proveedor ocultado.

04 · Método
Mapeo de la Cadena de Suministro Digital
Captura, resolución, atribución y reconciliación, aplicadas a cada proveedor que la evidencia saca a la luz y repetidas contra los niveles que están por debajo. Una lista de proveedores registra decisiones; una aplicación registra comportamiento, y las dos se separan desde el día en que se firma el contrato.
El texto recorre el ciclo completo, los ejes de observación y de atribución por los que discurre, cómo se resuelve un host en una empresa y qué ocurre cuando no se puede, y qué contiene el producto del trabajo.
La otra mitad de la pregunta es quién los posee
Mapear la cadena establece de qué depende usted. Resolver quién posee y controla a esos proveedores es lo que decide si una dependencia es un problema de aprovisionamiento o un riesgo material para el negocio. Ese es el Mapeo de la Cadena de Propiedad, ejecutado contra las partes que este trabajo saca a la luz.

Solicitar
informe
Recorremos casos de uso reales extraídos de proyectos en curso que demuestran por qué la integridad de la cadena de suministro exige ahora atención al máximo nivel y una actuación coordinada.

Suscríbase para estar al día de la evolución de la integridad de la cadena de suministro global y de las novedades de nDiligence.
Copyright © 2026 nDiligence, Inc. Todos los derechos reservados.