
¿Qué carga realmente
su software?
Visión general
De qué está hecha la cadena y por qué la dependencia se convierte en capacidad de presión.
Leer más 
Capas
Ocho capas, ocho responsables y una columna casi vacía.
Leer más
Control
La propiedad cambia sin que cambie una línea de código.
Leer más
Límite
Nueve herramientas ya en uso, y dónde se detiene cada una.
Leer más
Mapeo
Captura, resolución, atribución y reconciliación.
El Mapeo de la Cadena de Suministro Digital resuelve los proveedores de los que una aplicación depende de verdad, observados en su propio tráfico en lugar de tomados de una lista de proveedores, y resuelve después esos proveedores en las empresas, los propietarios y las jurisdicciones que hay detrás. Es el eje de dependencia de la misma pregunta que el Mapeo de la Cadena de Propiedad plantea sobre el control, ejecutado contra sistemas en lugar de contra estructuras empresariales.
Este es el texto del método. Tres páginas complementarias aportan el contexto: de qué está hecha la cadena en las capas, cómo se mueve el control sobre una pieza de ella en cuando el control cambia de manos, y hasta dónde llegan los estándares y las herramientas existentes en las herramientas existentes se quedan a las puertas de la propiedad.


La ramificación

Más allá de la lista de proveedores
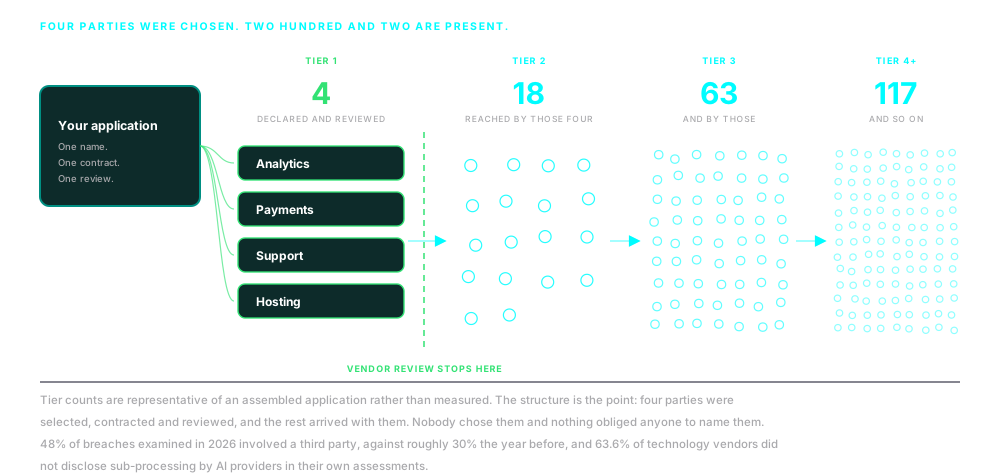

El problema
La lista de proveedores no es la cadena de suministro
Toda organización puede producir una lista de sus proveedores tecnológicos. Casi ninguna de esas listas coincide con lo que hacen realmente sus aplicaciones. La diferencia rara vez es un engaño. Es que una lista registra decisiones y una aplicación registra comportamiento, y las dos empiezan a separarse el día en que se firma el contrato.
Código añadido después de la compra
Una base de proveedores aprobada en la compra, y un gestor de etiquetas, una herramienta de consentimiento o una plataforma de marketing que añade a esa base después. El código llega a producción sin contrato, sin revisión y sin que nadie decida que deba estar ahí.
Subencargados no declarados
El proveedor nombrado realiza el trabajo a través de una parte que la divulgación no nombra. El contrato apunta a alguien que usted puede comprobar; los datos llegan a alguien que no puede ver.
Indirección de la infraestructura
El DNS, la distribución de contenidos, el alojamiento y los inquilinos de nube colocan en la ruta de los datos a partes que nunca fueron proveedor de nadie. Nadie las compró, así que nadie las revisó.
Dependencias heredadas
Un paquete traído en tiempo de compilación arrastra sus propias dependencias, y las de aquellas. El cuarto nivel llega con el primero, llega sin que se tome ninguna decisión, y nada obliga a nadie a nombrarlo.

Método
Empezar con una lista solo puede poner a prueba la lista
Así que el trabajo empieza por lo que hace el sistema, y la lista de proveedores pasa a ser una de las cosas puestas a prueba en lugar del límite de la indagación. Los mismos seis pasos se ejecutan después contra cada proveedor que la evidencia saca a la luz.
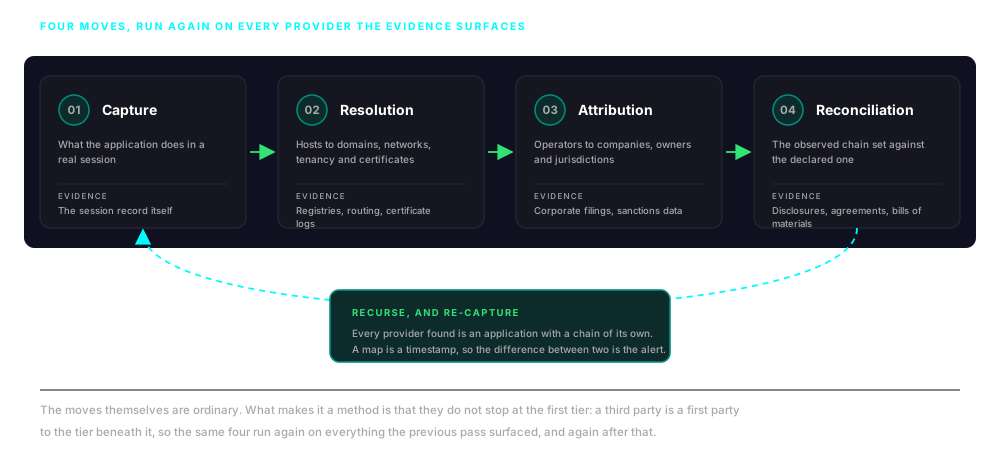
01
Captura
Registrar lo que la aplicación hace realmente en una sesión real: cada petición y cada redirección, cada carga de script, estilo, medio y dato, cada cookie y cada escritura en almacenamiento, y cada carga útil enviada hacia fuera. La evidencia se captura, no se infiere de un manifiesto.
02
Resolución
Resolver los hosts observados en dominios, las direcciones en redes e inquilinos de nube, y las conexiones en los certificados que las protegen. La unidad de análisis deja de ser la URL y pasa a ser el operador que está detrás, y la ambigüedad que introduce la infraestructura compartida o interpuesta se registra en lugar de resolverse a la ligera.
03
Atribución
Resolver cada operador en una empresa, y la empresa en sus propietarios, sus controladores y la jurisdicción cuya ley rige los datos que maneja. Aquí es donde la cadena digital pasa el relevo a la cadena de propiedad.
04
Reconciliación
Contrastar la cadena observada con la declarada: la lista de subencargados, el acuerdo de tratamiento de datos, el informe de auditoría, la lista de materiales de software, el registro de compras. La divergencia en cualquiera de los dos sentidos es un hallazgo.
05
Recursión
Cada proveedor que sale a la luz es a su vez una aplicación con una cadena propia. Un tercero es una primera parte para el nivel que tiene debajo, la cadena llega a la enésima parte y no a la tercera, y la exposición se hereda todo el camino de vuelta hasta usted.
06
Cambio en el tiempo
Una captura es una marca de tiempo, no un estado. Una versión, un cambio de etiqueta, una adquisición reescriben la cadena sin avisar, así que las capturas se repiten y se comparan, y lo que cambió se lee con tanto cuidado como lo que está ahí.
El eje de observación
Cuando la documentación y la captura no coinciden, la captura es lo que ocurrió
Un cuestionario devuelve lo que un proveedor cree, o pretende, o está dispuesto a poner por escrito. Una captura devuelve lo que hizo su código. Cuando los dos no coinciden, la discrepancia es lo más valioso del proyecto, y no suele ser una mentira. Es una etiqueta añadida con prisas, una biblioteca actualizada aguas arriba, un subencargado cambiado después de la última revisión.
Por eso el método no empieza preguntando. La observación es la evidencia primaria y las declaraciones son la afirmación que se pone a prueba. Hecho al revés, el ejercicio solo puede calificar la documentación.
Lo que arroja la observación es concreto: con qué proveedores se contacta, en qué orden, bajo qué certificados y desde qué redes; qué se envía a cada uno de ellos y si lleva identificadores; qué se ejecuta dentro de la página y qué le está permitido alcanzar; y cuáles de los controles que limitarían todo eso se han aplicado realmente.

Un dominio de origen, resuelto en más de cien dominios y hosts de terceros observados en una sola sesión. Explorar SCVue, la plataforma sobre la que se ejecuta este método.

El eje de atribución
Un dominio no es una parte
Saber que una aplicación carga cien hosts es inventario, no inteligencia. El hallazgo llega cuando cada host se resuelve en un operador, cada operador en una empresa y cada empresa en las personas y la jurisdicción que hay detrás. Hasta entonces tiene una lista de nombres, y una lista de nombres no sostiene ninguna decisión.
La atribución es también donde la concentración se vuelve medible. Veinte proveedores distintos que se resuelven en los mismos tres propietarios no son una base de suministro diversificada; son una sola dependencia con veinte etiquetas. La medida que importa es la concentración frente a la sustituibilidad, y ninguna de las dos es visible en la capa del dominio.
Es además el punto donde se encuentran los dos métodos. Una vez que un operador tiene una empresa detrás, la pregunta deja de ser técnica y pasa a ser de propiedad: participaciones por capas, linaje de financiación, influencia ejercida mediante condiciones contractuales en lugar de mediante capital. Ese es el Mapeo de la Cadena de Propiedad, ejecutado contra las partes que este método saca a la luz.

La atribución continúa hacia arriba, a través de la estructura empresarial que hay detrás de cada proveedor. Leer el Mapeo de la Cadena de Propiedad.
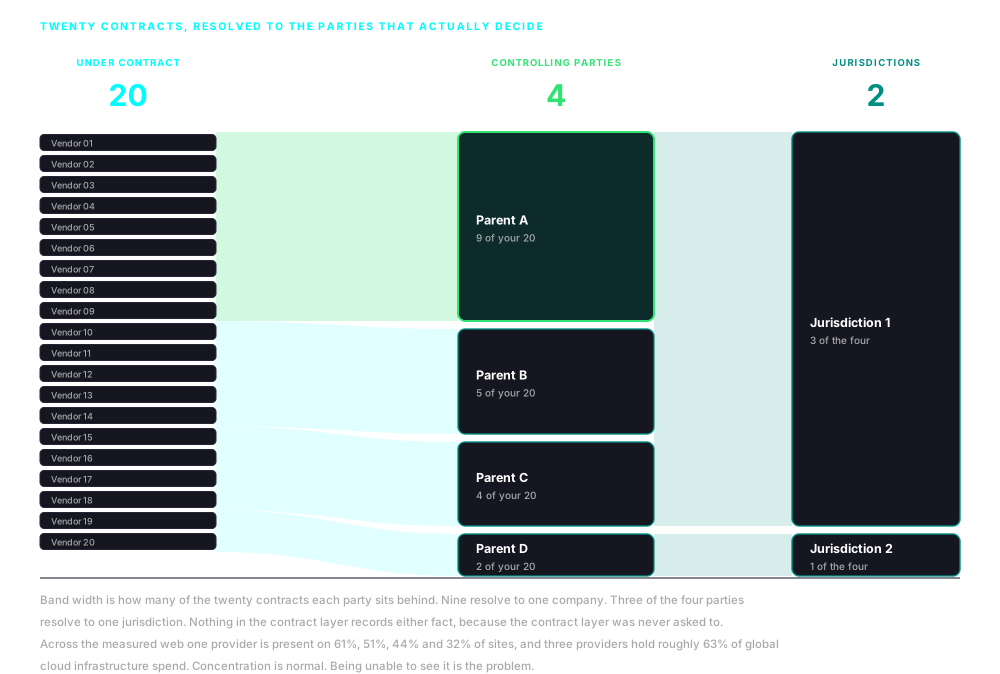
Veinte contratos, cuatro partes controladoras, dos jurisdicciones. La concentración es invisible en la capa contractual, porque la capa contractual no la registra.
Resolución
Ninguna fuente por sí sola resuelve un host en una empresa
Este es el paso que decide si algo del resto merece la pena, y el que más probabilidades tiene de fallar. Los datos de registro ya no son lo que eran: para 2024, en torno al 89% de los dominios genéricos de primer nivel no tenía ningún titular identificable en los datos públicos, frente a cerca del 24% antes de que cambiaran las normas de privacidad. En su lugar se usan cuatro fuentes combinadas.
Certificados
El certificado que protege una conexión lleva un emisor, un sujeto y todos los demás nombres que cubre. Esos nombres alternativos asocian habitualmente hosts que no comparten nada más visible, y los registros de transparencia convierten el historial de emisión de un dominio en algo de dominio público en lugar de algo que haya que preguntar.
Redes e inquilinos de nube
Una dirección pertenece a una asignación, una asignación a un sistema autónomo, y un sistema autónomo a una organización. Cuando la red resulta ser un parque compartido de nube o de distribución, la respuesta honesta es el proveedor y no el cliente, y se registra exactamente como tal.
Historial de nombres y de alojamiento
Historial de resolución, registros de delegación, configuración de correo e infraestructura, y la forma en que un conjunto de hosts se mueve al unísono con el tiempo. Los proveedores cambian de infraestructura constantemente, y el patrón de cómo cambia un conjunto de nombres identifica con frecuencia mejor que cualquier registro individual dentro de él.
Registros corporativos
Lo que arroje la evidencia técnica se lleva después a registros mercantiles, documentación registral, registros de financiación y datos de sanciones y de actuaciones sancionadoras. Aquí es donde un nombre se convierte en una empresa con propietarios y una jurisdicción aplicable, y donde el trabajo pasa a ser la misma metodología operativa que el Mapeo de la Cadena de Propiedad.
Algunos hosts solo se resuelven hasta la infraestructura que tienen delante
Las redes de distribución de contenidos, los proxies inversos y el alojamiento multiinquilino hacen que una dirección observada pueda estar por delante de un origen que pertenece a otra persona por completo, y ninguna técnica resuelve eso en todos los casos. Por eso cada atribución se registra con la evidencia que la sostiene y con un nivel de confianza que refleja esa evidencia, y existe un estado explícito de indeterminación. Un proveedor que solo se pudo resolver hasta la infraestructura situada delante de él se reporta exactamente así, con su nombre, y se deja abierto como una pregunta que merece la pena hacer directamente. Una evaluación que asciende discretamente una red de distribución a proveedor, o una dirección compartida a empresa, es bastante peor que una que dice que la cadena se enfrió y dónde.
Desde marzo de 2025, saber qué cargan sus páginas de pago es obligatorio
En un ámbito la obligación es ya concreta. Desde marzo de 2025, los requisitos 6.4.3 y 11.6.1 de PCI DSS exigen a cualquiera que opere una página de pago mantener un inventario de cada script que se ejecuta en ella, registrar una justificación escrita de cada uno, autorizarlo y detectar los cambios no autorizados. Ese es un mandato de saber qué se carga realmente, y es exigible. Se detiene en el script, y no dice nada sobre quién opera el destino con el que ese script habla, que es donde este método continúa. El deber más amplio llega en paralelo: la Orden Ejecutiva 14117, aplicada mediante 28 CFR Parte 202, exige identificar a las partes que están detrás del acceso extranjero indirecto a datos sensibles a granel; el artículo 28 del RGPD convierte la contratación de un subencargado en un acto documentado y autorizado en lugar de en un detalle de implementación; DORA extiende esa expectativa a las entidades financieras y a las cadenas de subcontratación por debajo de sus proveedores de TIC, y los primeros proveedores terceros de TIC críticos fueron designados formalmente a finales de 2025, lo que pone la concentración misma bajo supervisión; y NIS2 incorpora la seguridad de la cadena de suministro al ámbito de organizaciones que nunca se consideraron empresas tecnológicas. Todas ellas dan por supuesto que una organización puede decir de qué dependen sus aplicaciones. Un subencargado que debería aparecer en una divulgación obligatoria y no aparece es, en sí mismo, el hallazgo.
Principios
Tres reglas deciden qué cuenta como hallazgo
Toda organización de cierto tamaño ya realiza una revisión de terceros, y en su mayor parte es un trabajo concienzudo. Estas tres reglas son las que rigen la evidencia aquí.
Evidencia antes que atestación
Cada hallazgo se remonta a un artefacto capturado: una petición, una respuesta, un certificado, una carga útil. Cualquiera de ellos puede volver a examinarlo quien discrepe de la conclusión. Una atestación no se puede volver a examinar. Solo se puede creer o no.
La ausencia es evidencia
El proveedor que debería estar en la captura y no está informa tanto como el que sí está. Un subencargado declarado con el que nunca se contactó, un control de integridad que falta precisamente donde el riesgo es más alto, una lista de divulgación que no ha cambiado mientras la aplicación claramente sí ha cambiado. Cada una de esas cosas es una pregunta que merece la pena hacer.
El alcance sigue a la exposición, no al contrato
La revisión convencional cubre las partes con las que usted tiene un contrato, porque son las partes a las que puede enviar un cuestionario. La exposición no respeta ese límite, y los niveles que soportan más riesgo suelen ser los que no tienen ninguna relación con usted.

Producto
El producto del trabajo es un mapa con la evidencia adjunta
El producto del trabajo es una cadena de suministro digital mapeada: los proveedores con los que una aplicación contacta realmente, resueltos en operadores, empresas, propietarios y jurisdicciones aplicables, con la cadena observada contrastada con la declarada y cada divergencia enumerada en los dos sentidos. Se evalúan la concentración y la sustituibilidad de los nodos que importan, y la evidencia queda adjunta a cada hallazgo en lugar de detrás de él.
Lleva marca de tiempo y es reproducible. Cada hallazgo nombra la captura de la que proviene, así que la misma sesión se puede volver a examinar y una captura posterior se puede comparar con ella para mostrar qué se movió. Cuando un proveedor no se pudo atribuir más allá de una capa determinada, eso se dice con claridad y el nodo sin resolver se nombra, de modo que la pregunta siguiente tiene una dirección.
Esto arroja indicios, no pruebas. Un proveedor en una jurisdicción adversa es una exposición que hay que ponderar, no un veredicto sobre el que actuar, y se presenta así, con la procedencia y el nivel de confianza adjuntos, para que se pueda discutir en lugar de simplemente creerse.
El alcance se expone junto a los hallazgos. Lo observado es lo que se ejecutó, en las rutas recorridas en esa sesión. Un proveedor al que solo se llega desde el servidor no deja rastro en una sesión de cliente, y se persigue en su lugar a través de la divulgación o de una pregunta directa. La operación transfronteriza rutinaria se separa de la exposición que realmente justifica una decisión, porque casi toda aplicación toca varias jurisdicciones y tratar eso como un hallazgo produce ruido. Una aplicación cuya cadena observada coincide con la declarada, sin ningún operador sin atribuir, es un resultado real y se reporta como tal.

Aplicaciones
La metodología operativa no cambia entre proyectos
Solo cambian la aplicación y la decisión que se apoya en ella. Estos son los ámbitos en los que se encarga con más frecuencia el mismo trabajo.
Revisión de proveedores y plataformas
Antes de firmar, y de nuevo después: qué carga realmente la plataforma, en quién se resuelven esos proveedores y cuáles de ellos no menciona el contrato.
Divulgación y trabajo regulatorio
Registros de subencargados, acuerdos de tratamiento de datos y evaluaciones de transferencias, comprobados contra el comportamiento observado y no contra la última versión del registro.
Evaluación del flujo de datos
A dónde van realmente los identificadores, las cargas útiles y la telemetría, qué jurisdicciones cruzan para llegar allí, y qué ley los rige una vez llegan.
Transacciones
El parque tecnológico de un objetivo leído desde fuera antes de conceder acceso, incluidas las dependencias que su propio equipo de ingeniería nunca ha inventariado.
Integridad de contenidos y de plataforma
Establecer qué partes están en posición de afectar a lo que un editor, una campaña o un servicio de cara al público pone delante de una audiencia, y si el operador habría aceptado a sabiendas a cada una de ellas.
Monitorización continua
Capturas periódicas contra las aplicaciones que más importan, donde el cambio entre ellas es el aviso: un proveedor nuevo, un propietario distinto, un control que desapareció.
Una dependencia no significa nada hasta que se sabe quién está detrás
Un único proveedor es un problema de aprovisionamiento si es un actor comercial ordinario, y un riesgo material para el negocio si está controlado por una parte interesada en que usted fracase. Nada cambia en la dependencia entre esos dos casos. Solo cambia su significado, y su significado es función de quién está detrás de ella. Este método resuelve la dependencia hacia abajo, a través de los proveedores de los que depende un sistema. El Mapeo de la Cadena de Propiedad resuelve el control hacia arriba, a través de las estructuras que los poseen.

Solicitar
informe
Recorremos casos de uso reales extraídos de proyectos en curso que demuestran por qué la integridad de la cadena de suministro exige ahora atención al máximo nivel y una actuación coordinada.

Suscríbase para estar al día de la evolución de la integridad de la cadena de suministro global y de las novedades de nDiligence.
Copyright © 2026 nDiligence, Inc. Todos los derechos reservados.