
Inteligencia sobre la
cadena de suministro de internet
Iluminamos la cadena de suministro de internet que opera dentro de su aplicación.
Las aplicaciones web modernas se ensamblan en tiempo de ejecución con código, medios y datos servidos por decenas de proveedores externos, casi nada de ello visible para el propietario y nada de ello para el usuario. Los SBOM y los cuestionarios de proveedores describen qué debería cargarse. SCVue™ le muestra los hechos: cada proveedor, cada recurso, cada carga útil saliente, capturados y analizados como evidencia.



La pregunta fundamental que responde SCVue™: “¿Puedo confiar en que este sitio web y sus contenidos sean coherentes con lo que su creador pretendía, o es susceptible de manipulación o influencia?”


Integridad de la cadena de suministro

Los proveedores dentro de su aplicación
Las aplicaciones web modernas se ensamblan habitualmente con piezas suministradas por otros. Una sola carga de página puede contactar discretamente con decenas de otras empresas: un proveedor de analítica, una red publicitaria, un servicio de tipografías, un reproductor de vídeo, un widget de chat, una pasarela de pago, una red de distribución de contenidos, un servicio de detección de fraude. Cada uno de ellos es un proveedor. Cada uno es un lugar por el que pueden salir datos, donde puede ejecutarse código que usted no escribió, y donde un problema en el negocio de otro se convierte en un problema en el suyo.
Ese conjunto de proveedores es su cadena de suministro digital, y para la mayoría de las organizaciones es invisible. Su cadena de suministro no son solo los proveedores con los que contrató. Es el código que usted mantiene y los socios de integración tecnológica sobre los que construye, junto con todo lo que ellos cargan a su vez.
SCVue™ trata de conocer e identificar las dependencias tecnológicas dentro de sus aplicaciones. Al examinar su código, sus recursos, sus datos y su comunicación de red en ejecución, usted puede ver qué hacen realmente sus sitios y sus aplicaciones, de quién dependen tanto desde el punto de vista tecnológico como de la integración de terceros, y por dónde entra el riesgo en su cadena de suministro.
Descubrimiento de proveedores
Cada proveedor, host y servicio que la aplicación carga realmente, resuelto en empresas y productos reales.
Perfilado del comportamiento en ejecución
Qué hace realmente el código: scripting, rastreo, generación de huellas y cargas útiles salientes.
Línea de referencia de recursos
Cada recurso direccionado por contenido con SHA-256 y validado como código conocido y de confianza.
Monitorización continua
Las recapturas programadas detectan cualquier cambio y generan avisos en el momento en que el comportamiento varía.

Quién puede usar SCVue
Creado para personas, empresas, gobiernos, universidades e investigadores
SCVue ayuda a personas y organizaciones a ejecutar una monitorización completa y continua en un amplio conjunto de especialidades y sectores. Es una herramienta robusta para organizaciones que gestionan sus propias aplicaciones y portales internos, y da el mismo soporte a los proveedores de integración, tanto si dependen en parte como si dependen por completo de proveedores externos.
Proveedores de servicios de diligencia
Verificación, evaluación de riesgos, antecedentes y cribado, auditoría y revisión.
Vulnerabilidades en su propia cadena de suministro
En los productos tecnológicos y de software de los que depende, y en las personas que influyen en ellos, a través de las cinco clases de cadena de suministro: personas, conocimiento, financiera, digital y física.
Evaluaciones de las aplicaciones de otras empresas
Para una posible alianza, una adquisición, análisis competitivo, vulnerabilidades o dependencias.
Investigación profunda y análisis competitivo
La medición funciona desde fuera, sin código fuente y sin nada que instalar, tanto si el trabajo lo encarga la empresa como si se realiza de forma independiente.
Carteras de cara al público
Organizaciones que gestionan o supervisan varios sitios que prestan servicio al público.
Personas y empresas
Validar la fiabilidad de un producto basado en web.
Jurídico, cumplimiento y auditores
Cumplimiento de las condiciones legales, del RGPD, de las cláusulas en cascada y de las jurisdicciones.
Proveedores de software
Conocer y documentar sus dependencias de terceros, trabajo de tipo SBOM.
Equipos de pruebas y de pruebas de penetración
Validar que los servicios y el comportamiento funcionan como se diseñaron y se desarrollaron.
Responsables de riesgo
Entender el riesgo de terceros en las cadenas de suministro tecnológicas.
Vea dónde encaja
Nuestras páginas de soluciones explican cómo se desarrollan estos proyectos y cómo es el producto del trabajo en cada caso.

Distintivo
Lo que distingue a SCVue™ es su enfoque basado en evidencia
Está construido con una intención: confirmar que la aplicación se comporta como se espera, sin una visión estrecha. Tenemos un proceso de diez motores de análisis, con modelado comparativo, descubrimiento de proveedores, monitorización continua y señalización de factores de influencia. Ejecutar solo uno o un par de esos procesos puede dejar un punto ciego para el futuro.
Evidencia, no afirmaciones
Informa de lo que se observa que hacen el código y el tráfico, nunca de lo que declara un manifiesto.
La cadena completa, no el primer salto
Una página carga una etiqueta, la etiqueta carga un script, ese script llama a un servicio que nadie puso en la lista de proveedores. SCVue lo sigue todo.
Tres ejes independientes
Compare cualquier informe a lo largo del tiempo, del contexto de captura y de la página.
Factores de riesgo e influencia
¿Es arriesgado el código? ¿Están señaladas las partes que hay detrás? Dos preguntas, respondidas juntas.
Privacidad por diseño
Un espacio de trabajo local y privado mantiene todos los datos en el navegador. El almacenamiento en la nube recibe únicamente datos cuyas cargas útiles POST se han depurado de datos personales.
Método
Cómo funciona SCVue
Una sola captura basta para empezar.
01
Capturar
Importe una captura HAR, o deje que SCVue capture en remoto desde navegadores reales en dispositivos reales en ciudades de todo el mundo, con interacción guionizada.
02
Procesar y normalizar
Un modelo de datos único y sin duplicados para aplicaciones, versiones, colecciones, vistas y llamadas.
03
Analizar
Diez motores perfilan código, tráfico, cargas útiles, medios, entidades e infraestructura.
04
Informar y monitorizar
Paneles, líneas de referencia, diferencias y avisos en un completo Conjunto de herramientas del analista.

Plataforma
Una captura. Todo lo que puede decirle.
Cada petición, cada archivo, cada servidor y cada cookie, registrados una vez y revisados desde más de cuarenta ángulos.
Distintos escenarios de captura
Los sitios sirven código distinto, rastreadores distintos y bibliotecas de terceros distintas según el dispositivo, la ubicación y el navegador. Los planes de captura repiten la misma interacción de navegador cada vez, los perfiles de dispositivo determinan qué cree el sitio que está sirviendo, y las ubicaciones determinan desde dónde navega la sesión.
Validación en tiempo real y generación de SBOM
A medida que se cargan los recursos, el cuerpo de cada respuesta se somete a un hash SHA-256 y se valida contra el registro Single Source of Truth, lo que identifica el código conocido por software, versión, proveedor y procedencia. SCVue construye un SBOM a partir de lo que se observa cargándose realmente y reconcilia contra él cualquier SBOM CycloneDX o SPDX declarado, de modo que las dependencias en la sombra afloran al instante.
Monitorización continua
Una captura describe el momento en que se tomó. Una vez establecida una línea de referencia, las recapturas programadas se comparan con ella, se calculan las diferencias y cada cambio genera un aviso con enlace directo al registro de origen.
Escala de cartera
Las aplicaciones se agrupan como usted las diseñe, por departamento, unidad de negocio, responsable de riesgo o cliente, y cada informe consolidado se reagrupa para coincidir. Los datos de proveedores se ponen en común, así que lo que aprende sobre un proveedor se traslada a todas las demás aplicaciones que lo tocan.
Espacios de trabajo privados y en la nube
Un espacio de trabajo privado mantiene todos los datos en la máquina del cliente. Un espacio en la nube añade acceso para el equipo, trabajo entre dispositivos y monitorización ejecutada en el servidor, y solo llegan datos depurados: la depuración de datos personales se ejecuta en el cliente al promover la captura y el servidor la revalida, rechazando las cargas útiles sin depurar.
Evidencia y exportación
Cada hallazgo enlaza con la llamada de red que lo produjo, con su dirección, sus cabeceras, su contenido y su marca de tiempo. Cada informe se exporta con todas las filas que seleccionaron sus filtros, los informes visuales se exportan como imágenes, y la selección de filtros vive en la dirección de la página, así que cualquier vista se puede guardar en marcadores o enviar a un colega.

Conjunto de herramientas del analista
Ocho secciones de informes
Cuarenta y siete informes en ocho secciones, construidos a partir de una sola captura, con cada hallazgo enlazado directamente a la evidencia de la que proviene.
Visión general
Un panel de cartera, factores de riesgo, mapa de la cadena de suministro, cambios en el tiempo y monitorización.

Tráfico y peticiones
El registro en bruto de lo que hizo la aplicación en la red.

Activos
Todo lo que cargó la aplicación, organizado por el tipo de cosa que es.

Infraestructura y alojamiento
La realidad física y corporativa detrás del tráfico: de quién son los servidores, de quién la red, y dónde.

Flujo de datos y jurisdicción
A dónde va la información, dónde queda almacenada y qué ley la rige.

Seguridad y comportamiento
Si la aplicación está configurada para defenderse, y qué hace su código una vez se ejecuta.

Entidades y proveedores
Las empresas, las personas y los productos del mundo real que hay detrás de la tecnología.

Referencias y exposición
Todo lo que se nombra dentro de los archivos, se haya contactado con ello o no.

Preguntas
Preguntas que puede responder
Con el tiempo, la red de servicios y proveedores que influyen en una aplicación puede convertirse en un riesgo, y en un riesgo al que no es fácil reaccionar a corto plazo.
¿A quién estamos enviando realmente los datos de nuestros usuarios?
No a quién dice el contrato con el proveedor. A quién contactó realmente el navegador, el día en que usted lo midió.
¿Va algo de esto a donde no debería?
SCVue identifica la ubicación física y legal de los servidores implicados, para que usted pueda ver cuándo el tráfico cruza una frontera que le importa, o acaba en una jurisdicción que cambia sus obligaciones.
¿Estamos expuestos a una empresa con la que no nos está permitido hacer negocios?
SCVue cruza el tráfico con un catálogo de inteligencia seleccionado de empresas, sus propietarios, su situación ante las sanciones y los factores de influencia asociados a ellas.
¿Ha cambiado algo?
Los proveedores cambian su código sin avisarle. SCVue captura una línea de referencia y compara con ella las capturas posteriores, de modo que un cambio no anunciado en un script de terceros se convierte en un acontecimiento visible en lugar de invisible.
¿Podemos demostrarlo?
Cada hallazgo se remonta a una llamada de red concreta registrada, con su dirección, su respuesta, su contenido y su marca de tiempo. Todo se puede exportar como evidencia.
En acción
Descubra y visualice desde una sola captura
Cada pantalla que aparece debajo es el análisis de una captura real, no una maqueta.
Análisis de factores de riesgo en cada petición HTTP
- Una sola escala: diez motores de análisis se consolidan en Alto, Advertencia e Informativo, y cada hallazgo enlaza directamente con su informe.
- Riesgos de código: debilidades de CSP y SRI, degradaciones de HTTPS, generación de código en ejecución y patrones de descarga y ejecución.
- Riesgos de rastreo: balizas web, parámetros de rastreo y generación de huellas en los medios y en el tráfico POST.
- Solo evidencia: derivado del código y del tráfico capturados, nunca de manifiestos de compilación.
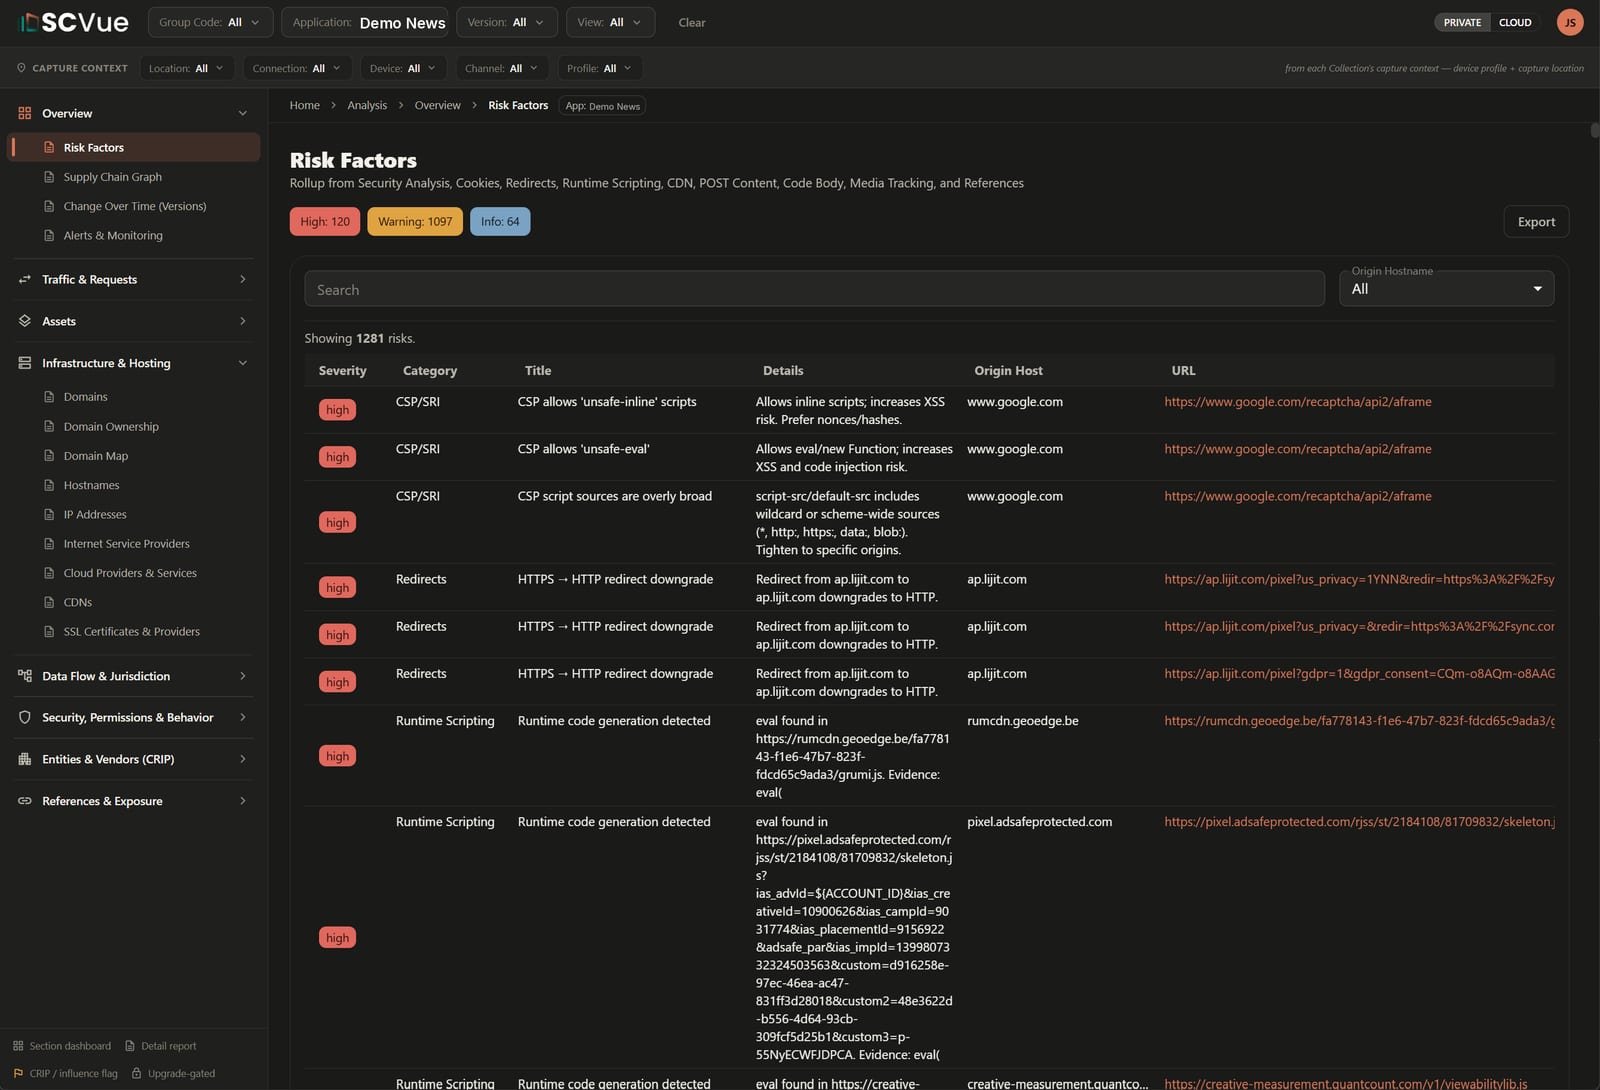
Hallazgos en una sola aplicación, cada uno enlazado a su evidencia.
Radiografíe cada petición, mapee cada flujo de datos saliente
- Cada carga útil: inspeccione qué transmite la aplicación hacia fuera, decodificado llamada a llamada.
- Marcas automáticas: generación de huella de dispositivo, información personal, rastreo entre sitios y de sesión, registro de comportamiento.
- Mapeo del flujo de datos: vea exactamente qué prestadores de servicios reciben datos sobre su aplicación y sus usuarios.
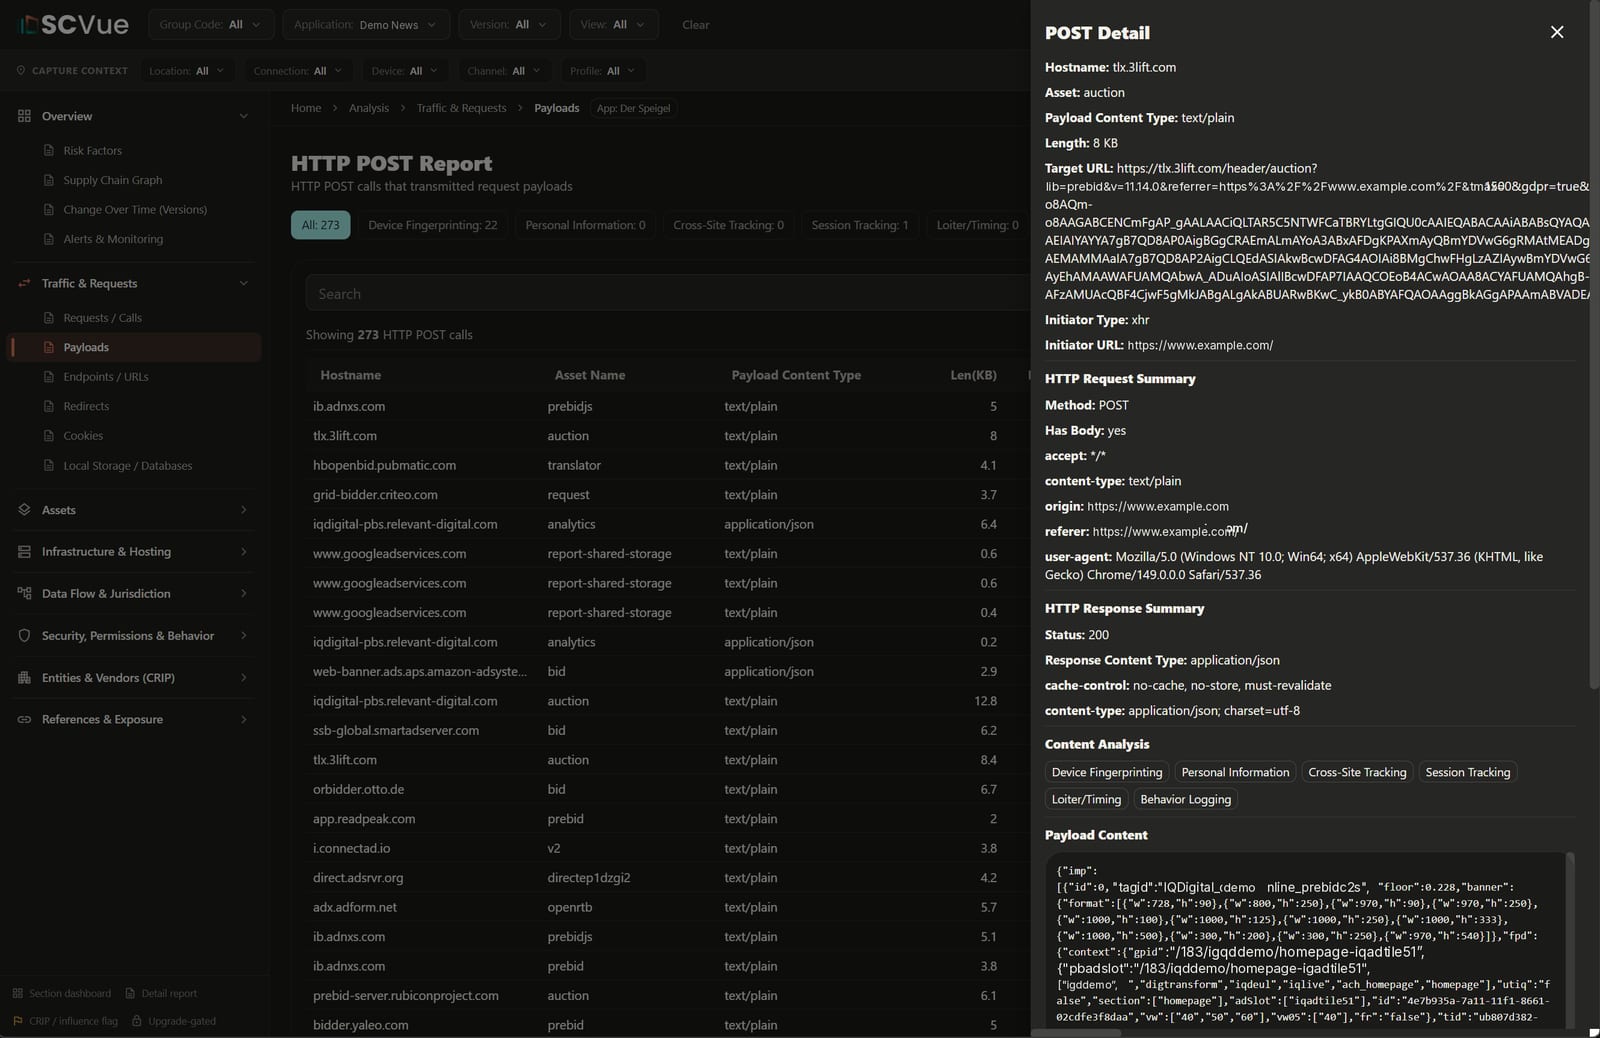
Llamadas POST en una página, con las señaladas por generación de huella de dispositivo destacadas.
Revele quién está detrás de cada recurso
- Entidades reales: el enriquecimiento resuelve los dominios observados en empresas, productos de software y personas.
- Factores de influencia: marcas sobre las propias partes (propiedad, control, sanciones, jurisdicción).
- Inteligencia profunda: respaldada por los perfiles de nDiligence, con informes ampliados a demanda e investigación de analistas.
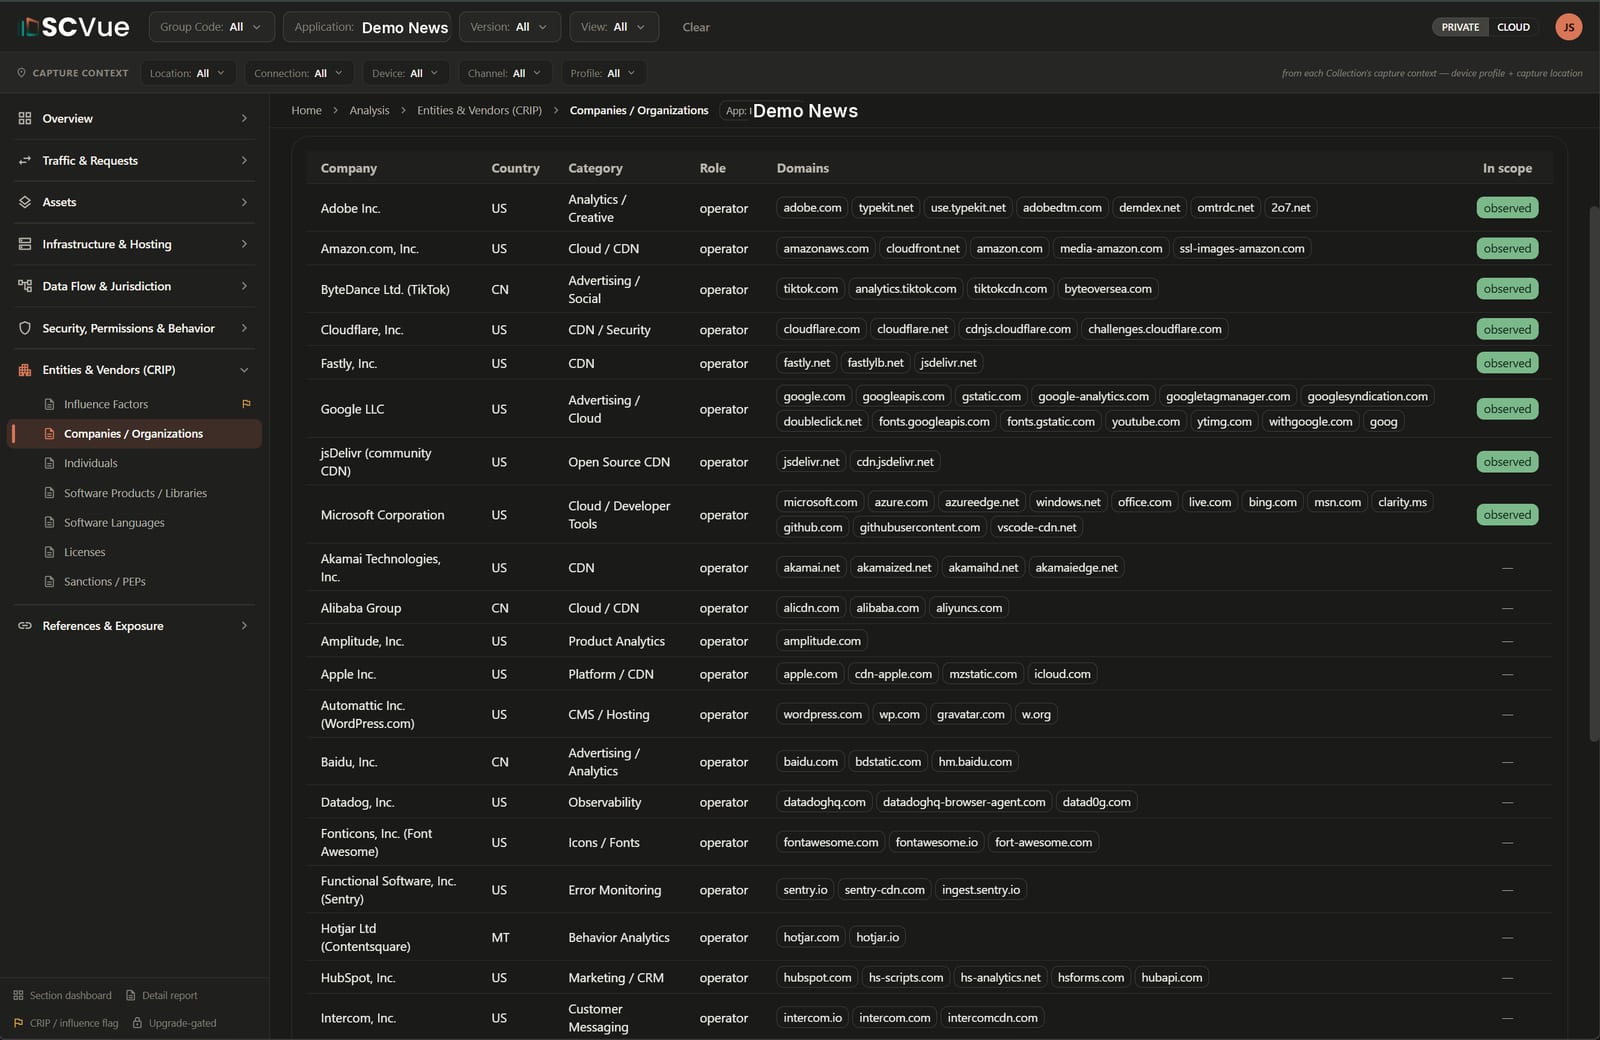
Las empresas que operan detrás de una aplicación, por país y por papel.
Mapee la infraestructura, el alojamiento y las jurisdicciones
- Inventario completo: dominios, nombres de host, IP, ISP, proveedores de nube, CDN, certificados SSL.
- Atribución automática: los motores de patrones identifican el uso de CDN y de proveedores de nube.
- Mapeo de jurisdicciones: la resolución geográfica y de ASN muestra dónde se almacenan y se sirven los datos.
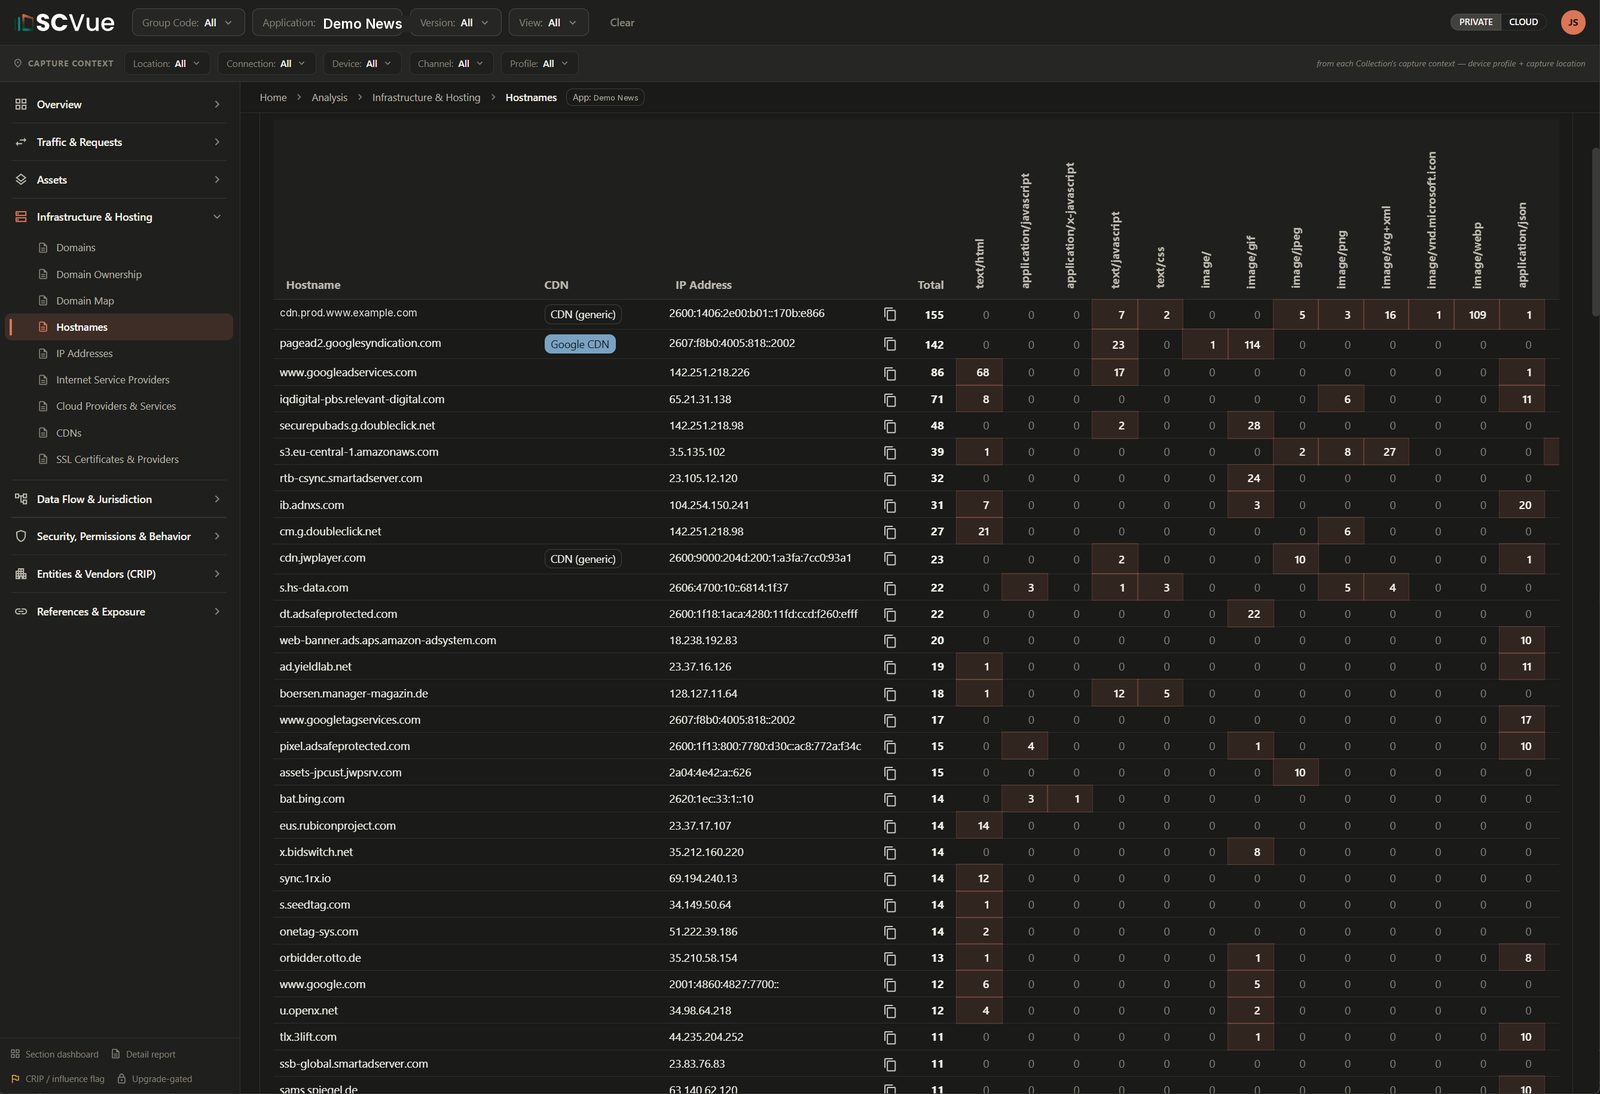
Matriz de nombres de host con atribución de CDN, IP y mezcla de activos por host.
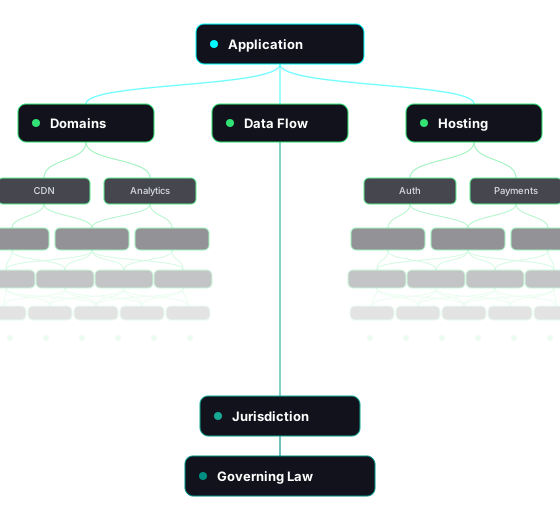
SCVue descubre sus proveedores digitales
Revela y documenta todos los proveedores y servicios utilizados en sus aplicaciones. Identifique cada jurisdicción y cada ley aplicable con autoridad sobre el tratamiento y el almacenamiento de los datos de su aplicación, demostrado con evidencia capturada.
SCVue está desarrollado por nDiligence, que lo utiliza en sus propias investigaciones. Las ediciones, los precios y una cuenta gratuita de la edición Community están en scvue.com. SCVue pone la medición en sus manos; cuando una pregunta va más allá de una captura, la Cadena de suministro digital y el Mapeo de la Cadena de Propiedad la llevan más lejos.
Solicitar
informe
Recorremos casos de uso reales extraídos de proyectos en curso que demuestran por qué la integridad de la cadena de suministro exige ahora atención al máximo nivel y una actuación coordinada.

Suscríbase para estar al día de la evolución de la integridad de la cadena de suministro global y de las novedades de nDiligence.
Copyright © 2026 nDiligence, Inc. Todos los derechos reservados.