
Revelamos la verdad.
Verificamos la confianza.
Su cadena de suministro digital es una superficie de ataque. Los adversarios construyen acceso a través de relaciones comerciales ordinarias (plataformas de software, servicios, subencargados y proveedores) y, si no se controla, ese acceso madura hasta convertirse en influencia y control. nDiligence crea redes de proveedores de confianza, examina las cadenas de suministro anidadas que hay debajo de ellas y las mantiene bajo vigilancia permanente.

Datos globales
Datos seleccionados de múltiples fuentes, en cualquier formato y cualquier idioma.
Cinco clases
Personas · Conocimiento · Financiero · Tecnología · Físico.
Nivel 3, 4, 5+
Visibilidad de las redes de confianza más allá de las capas superficiales convencionales.
Del silicio al accionista
Conocimiento amplio, desde las capas tecnológicas hasta la propiedad y la influencia.
Attack the Glass (ATG)
Vulnerabilidades de inyección a través de la cadena de suministro en el renderizado del lado del cliente
Ya está disponible una publicación de investigación autofinanciada: muestra cómo la vulnerabilidad aprovecha una debilidad de las arquitecturas de ciberseguridad existentes, mediante una inyección a través de la cadena de suministro en el renderizado del lado del cliente. Se publica para concienciar a la industria, a los gobiernos y a los investigadores de una amenaza significativa de engaño, desinformación, manipulación e influencia de actores adversarios. La mayoría de las pantallas que nos rodean son dinámicas, creadas en el instante previo a mostrárselas, a partir de código, medios y datos suministrados por otras empresas. Cualquiera que controle uno de esos activos puede cambiar discretamente lo que su pantalla muestra y lo que hace, y todas las herramientas de seguridad en uso hoy informarán de que todo va bien.
Leer la investigación



Productos

Plataforma
de inteligencia
integrada
Una plataforma habilitada por IA que automatiza y escala la diligencia profunda sobre patrones de propiedad, control, dependencia e influencia en entornos comerciales reales.
Explore nuestra plataforma hoy.
Nuestra plataforma convierte datos en bruto en paneles, perfiles y visualizaciones que descubren riesgos ocultos y revelan relaciones complejas. Vea más allá de la superficie con inteligencia clara y basada en evidencia.

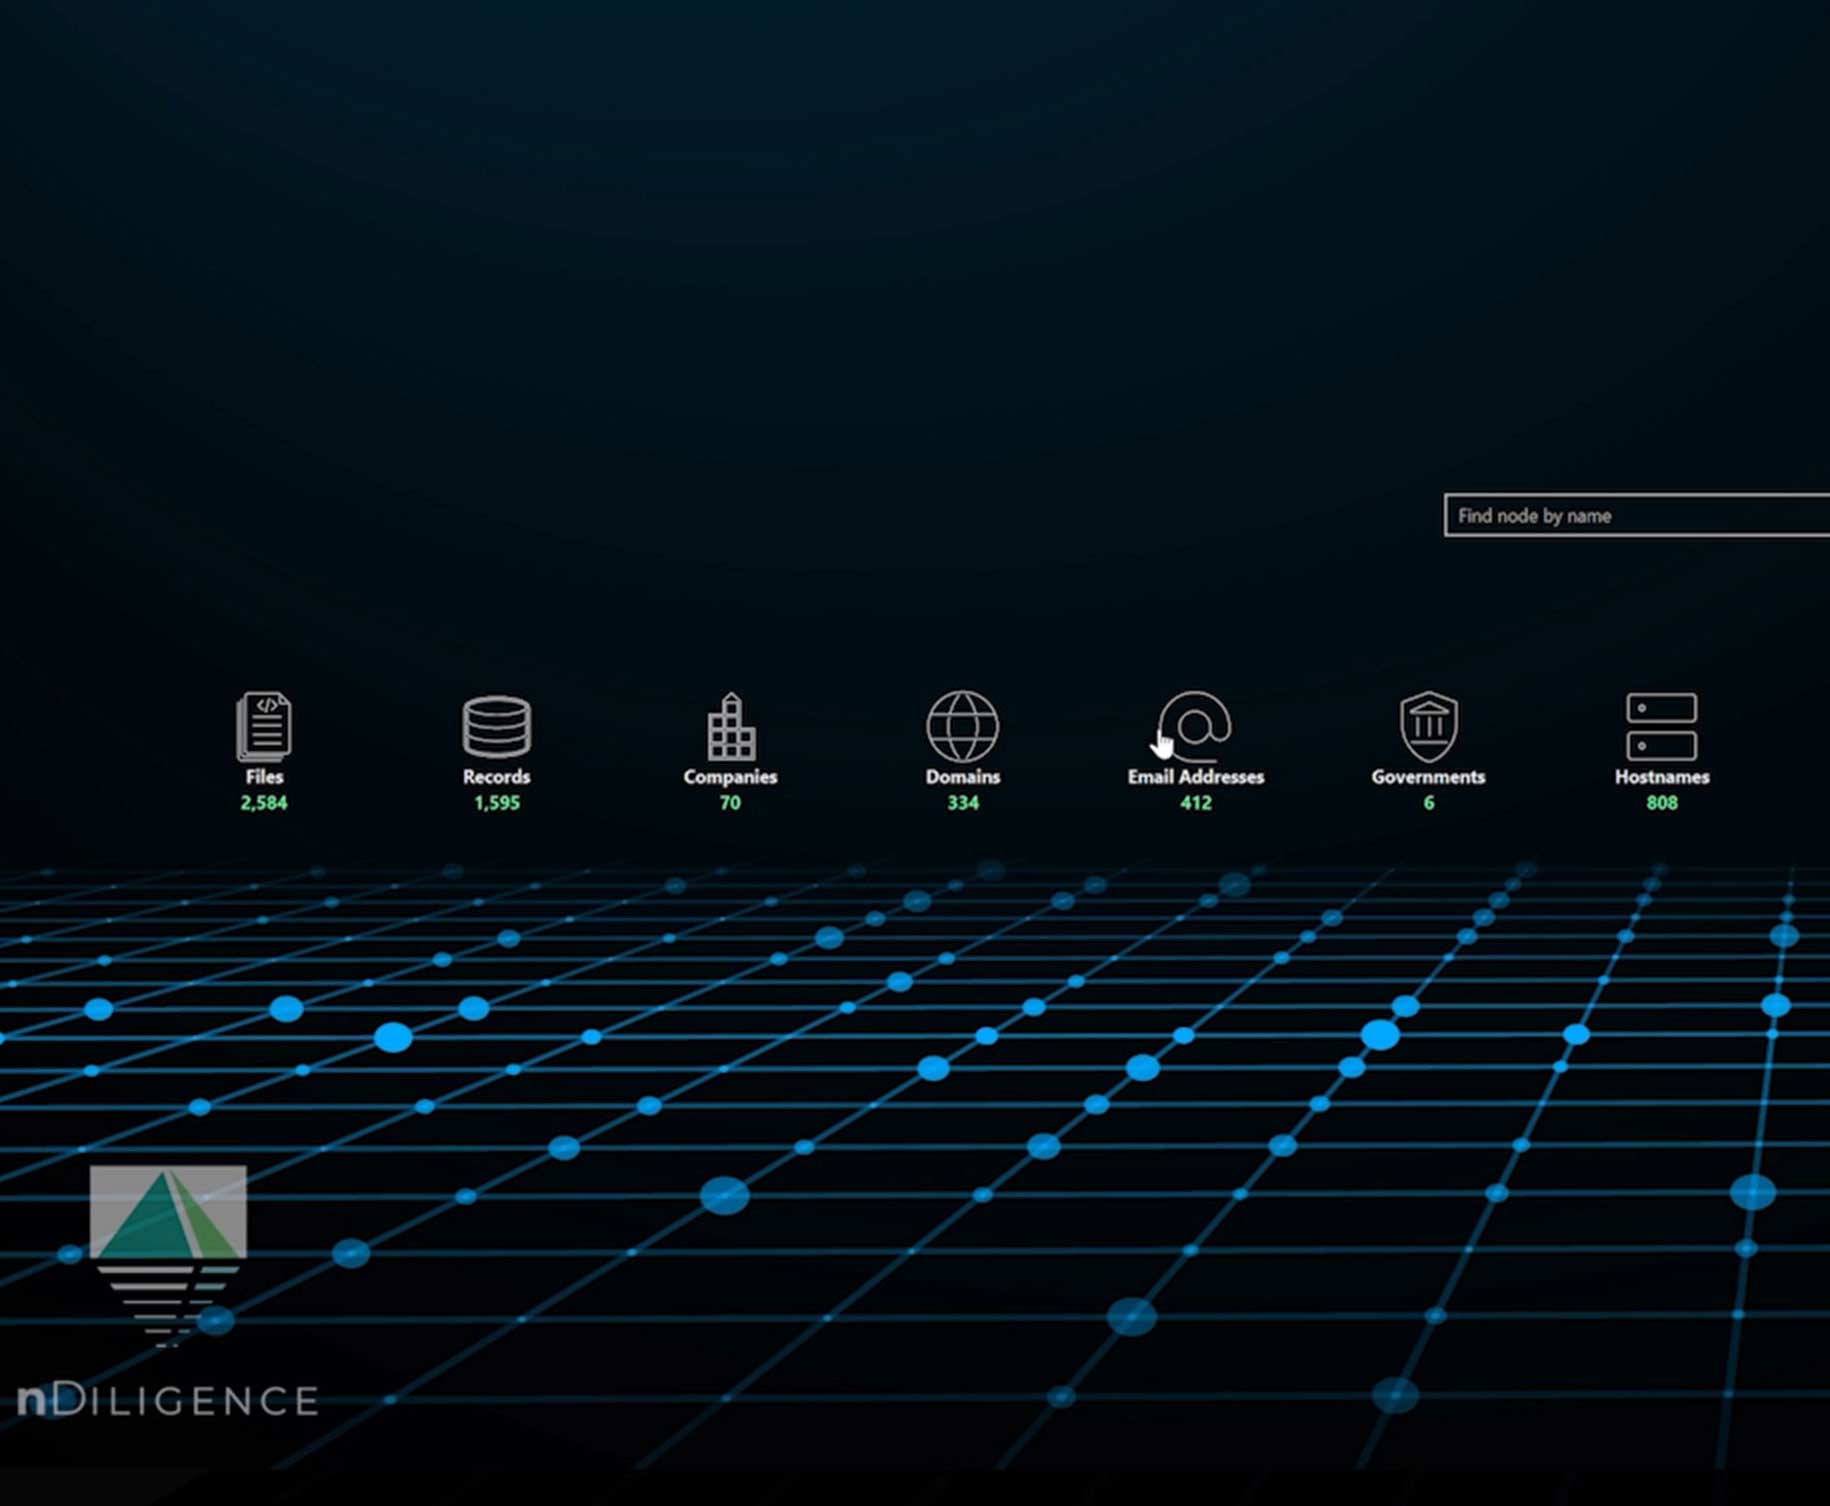
Explore nuestra plataforma hoy.
Nuestra plataforma convierte datos en bruto en paneles, perfiles y visualizaciones que descubren riesgos ocultos y revelan relaciones complejas. Vea más allá de la superficie con inteligencia clara y basada en evidencia.
SCVue
La cadena de
suministro digital
Ilumine la cadena de suministro de internet que opera dentro de cada aplicación.
Explore SCVue.
SCVue revela qué cargan realmente sus aplicaciones y a dónde van realmente los datos: descubrimiento de proveedores, perfilado del comportamiento en ejecución, mapeo del flujo de datos y resolución de entidades, leídos de una captura de lo que se cargó realmente en lugar de inferidos de afirmaciones.

Explore SCVue.
SCVue revela qué cargan realmente sus aplicaciones y a dónde van realmente los datos: descubrimiento de proveedores, perfilado del comportamiento en ejecución, mapeo del flujo de datos y resolución de entidades, leídos de una captura de lo que se cargó realmente en lugar de inferidos de afirmaciones.

Mapeo de la Cadena de Propiedad
La propiedad,
resuelta
Quién controla realmente las empresas de las que depende, y qué viene con ellas.
Explore el método.
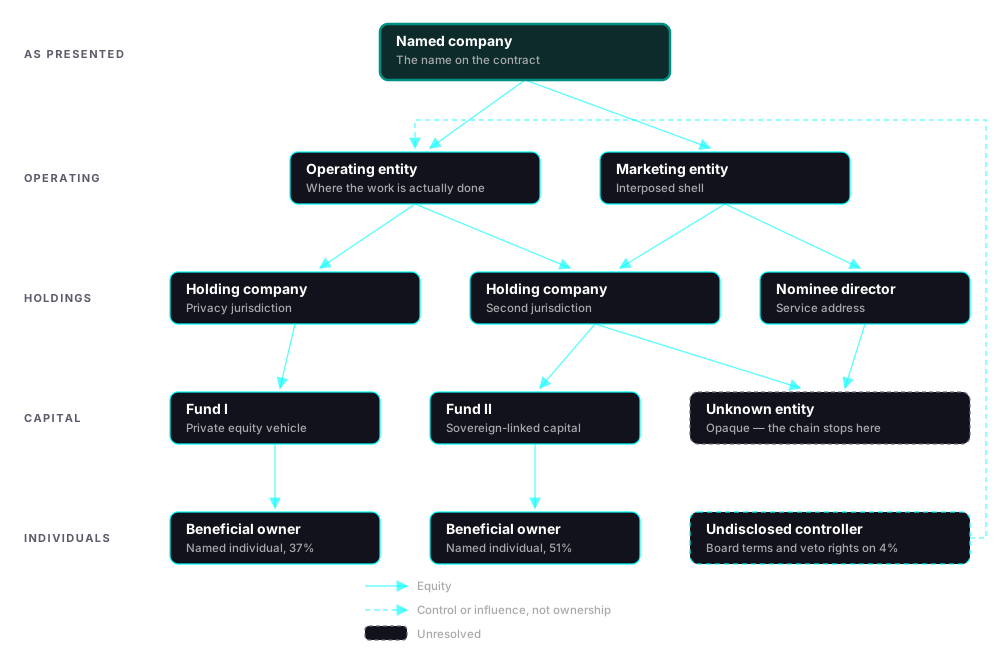
El Mapeo de la Cadena de Propiedad es un método de investigación recursivo que resuelve la propiedad, el control y la influencia a través de estructuras empresariales por capas, y sigue después las dependencias que corren en sentido contrario. La ocultación se construye por capas de forma deliberada, así que el ciclo completo se repite contra cada entidad, inversor y proveedor que saca a la luz.

Explore el método.
El Mapeo de la Cadena de Propiedad es un método de investigación recursivo que resuelve la propiedad, el control y la influencia a través de estructuras empresariales por capas, y sigue después las dependencias que corren en sentido contrario. La ocultación se construye por capas de forma deliberada, así que el ciclo completo se repite contra cada entidad, inversor y proveedor que saca a la luz.

Servicios
Servicios expertos.
Resultados fiables.
Proyectos dirigidos por expertos que traducen los hallazgos analíticos en acción, facilitan una interlocución estructurada entre empresas y actores públicos, y respaldan el intercambio lícito de información entre jurisdicciones.
Explore nuestros servicios.
De la diligencia debida al análisis forense, nuestros servicios de investigación aportan claridad donde hay incertidumbre. Ayudamos a grandes empresas globales a afrontar con confianza las amenazas internas, los riesgos de la cadena de suministro y las decisiones de alto riesgo.

Explore nuestros servicios.
De la diligencia debida al análisis forense, nuestros servicios de investigación aportan claridad donde hay incertidumbre. Ayudamos a grandes empresas globales a afrontar con confianza las amenazas internas, los riesgos de la cadena de suministro y las decisiones de alto riesgo.

Soluciones
Adaptado a
su misión
Nuestras soluciones se adaptan a su entorno y ofrecen inteligencia ajustada a los riesgos y las prioridades que más importan.
Explore nuestras soluciones.
nDiligence apoya a empresas con cadenas de suministro globales complejas, a contratistas públicos y a inversores que operan en entornos geopolíticamente sensibles. Nuestras capacidades detectan la influencia de actores adversarios y los patrones de dependencia que los marcos de diligencia tradicionales no ven.
Explore nuestras soluciones.
nDiligence apoya a empresas con cadenas de suministro globales complejas, a contratistas públicos y a inversores que operan en entornos geopolíticamente sensibles. Nuestras capacidades detectan la influencia de actores adversarios y los patrones de dependencia que los marcos de diligencia tradicionales no ven.
Formación
Formación y
certificación
Construimos una comunidad de práctica de confianza mediante formación estandarizada, certificación profesional y una metodología analítica compartida entre sectores y jurisdicciones.
Explore las opciones de formación hoy.
Nuestros programas de certificación forman analistas en inteligencia sobre amenazas en la cadena de suministro, con estándares de diligencia definidos y la plataforma de nDiligence. La formación pone el acento en el rigor analítico, la interoperabilidad y el aprendizaje institucional sostenido entre organizaciones y socios internacionales.

Explore las opciones de formación hoy.
Nuestros programas de certificación forman analistas en inteligencia sobre amenazas en la cadena de suministro, con estándares de diligencia definidos y la plataforma de nDiligence. La formación pone el acento en el rigor analítico, la interoperabilidad y el aprendizaje institucional sostenido entre organizaciones y socios internacionales.
Solicitar
informe
Recorremos casos de uso reales extraídos de proyectos en curso que demuestran por qué la integridad de la cadena de suministro exige ahora atención al máximo nivel y una actuación coordinada.

Suscríbase para estar al día de la evolución de la integridad de la cadena de suministro global y de las novedades de nDiligence.
Copyright © 2026 nDiligence, Inc. Todos los derechos reservados.