
El control cambia de manos
sin una firma
Visión general
De qué está hecha la cadena y por qué la dependencia se convierte en capacidad de presión.
Leer más 
Capas
Ocho capas, ocho responsables y una columna casi vacía.
Leer más
Control
La propiedad cambia sin que cambie una línea de código.
Límite
Nueve herramientas ya en uso, y dónde se detiene cada una.
Leer más
Mapeo
Captura, resolución, atribución y reconciliación.
Leer más
Una pieza de su cadena de suministro digital puede cambiar de propietario sin que cambie una línea de código. El dominio resuelve igual. El script tiene el mismo hash. El tráfico parece idéntico, porque es idéntico. Lo que cambió es quién decide qué hace ese componente a continuación, y nada de esa decisión es visible en una captura de red.
El compromiso, cuando llega, lo hace meses o años después por un canal que ya era de confianza. Y la pregunta que lo habría detectado nunca fue técnica. Fue quién compró esto, cuándo y a quién.


El mecanismo

Cada una de estas transferencias queda registrada en papel en algún sitio
Cada una deja un registro documentado en algún lugar. Un contrato de venta, una anotación registral, un cambio de permisos, un expediente laboral. Ninguna produce un paquete, un aviso o un hash distinto, y es exactamente por eso por lo que la vigilancia que las detectaría no está en la red.
01
El activo se compra
Un dominio, un repositorio, un paquete, una extensión o la empresa que está detrás de cualquiera de ellos cambia de manos. La base instalada y la confianza acumulada son con frecuencia el objeto de la compra, y no una parte incidental de ella. Los investigadores describen ya la adquisición de extensiones de navegador consolidadas precisamente por sus usuarios existentes como un modelo de negocio estable, y no como una serie de incidentes aislados.
02
Los derechos de publicación se entregan
A un mantenedor no remunerado de un paquete del que dependen miles de organizaciones le ofrece ayuda un desconocido, y la acepta. En los registros principales esto no requiere ninguna verificación de identidad de la parte entrante más allá del control de una dirección de correo, ningún periodo de espera y ninguna comunicación a nadie aguas abajo. Es un solo comando.
03
La confianza se cultiva
Una identidad aporta trabajo real y útil durante meses o años, asciende por méritos y queda entonces en posición de distribuir lo que le apetezca. No hay ningún paso fraudulento que detectar por el camino, porque cada paso es auténtico hasta el último. Cuando el mantenedor existente está sobrecargado, una campaña coordinada de voces aparentemente independientes que presionan por un comantenedor lo acelera.
04
Las personas de dentro cambian
El desarrollador con permisos de escritura, el contratista con acceso al despliegue, el administrador de un proveedor tres niveles más abajo. Nada cambia en su acceso, porque su acceso siempre fue legítimo. Lo que cambia son sus circunstancias, su empleador, sus incentivos o quién tiene capacidad de presión sobre ellos, y nada de eso es observable desde fuera de la organización que los emplea.

Fuera de la red
Los registros que importan están fuera de la red
Cada mecanismo de esta página produce un registro. Las empresas se registran y depositan cuentas. Los dominios se transfieren, y los registradores lo anotan. Los cambios de propiedad de repositorios y registros se escriben en las listas de miembros y en los metadatos de los paquetes. Los programas raíz exigen la comunicación de exactamente este tipo de cambio. Las sanciones y las actuaciones sancionadoras nombran partes. Nada de ello es secreto. Todo ello está fuera de la red que vigila un equipo de seguridad, en fuentes que nadie ha convertido en el trabajo de nadie.
Por eso la observación sola no es suficiente, y por eso este método no se detiene en aquello con lo que contacta una aplicación. Una captura establece qué partes están dentro de su límite de confianza. Resolver esas partes en empresas y propietarios es lo que hace posible advertir, más tarde, que una de ellas ya no es la empresa que usted evaluó. Las dos mitades no son alternativas.
Los datos de registro se han vuelto además mucho peores como fuente. Para 2024, en torno al 89% de los dominios genéricos de primer nivel no tenía ningún titular identificable en los registros públicos, frente a cerca del 24% antes de que cambiaran las normas de privacidad. El registro de una transferencia sigue existiendo. Simplemente se ha alejado más de quien actuaría sobre él, lo que eleva el coste de mirar y reduce la probabilidad de que alguien lo haga.

La demora
Antes de que alguien lo advirtiera

Resolver un proveedor en las partes que hay detrás es lo que hace visible un cambio posterior en esas partes. Leer el Mapeo de la Cadena de Propiedad.

En la práctica
Cada uno de estos registros cambia con un reloj distinto
La lista de editores de un paquete cambia en el segundo en que se ejecuta el comando. Un asiento de registrador cambia el día en que se completa la transferencia. Una presentación registral puede tardar semanas en aparecer, y una designación de sanciones llega cuando llega. Vigilar los cuatro es lo que hace que el más rápido de ellos valga algo.
Acontecimientos corporativos
Adquisiciones, cambios de control registrado, nuevas presentaciones registrales, cambios de administradores o de domicilio social, insolvencia, y la llegada de un inversor cuyos intereses difieren de los que usted evaluó. La empresa a la que usted dio el visto bueno no siempre es la empresa que sigue operando bajo ese nombre.
Transferencia de dominios e infraestructura
Cambios de registrador y de servidores de nombres, mudanzas de alojamiento y de distribución, cambios de emisor de certificados, y espacio de direcciones que cambia de manos. Anodinos por separado, y en conjunto la señal temprana más clara de que algo relativo a un proveedor se ha movido.
Control de repositorios y registros
Cambios de propiedad y de mantenedor en los paquetes y repositorios de los que la cadena depende realmente, aparición de nuevos editores en un paquete consolidado, y cambios abruptos en quién firma una publicación. El registro es público. Casi nadie aguas abajo lo lee.
Reputación y actuaciones sancionadoras
Designaciones de sanciones, actuaciones sancionadoras, litigios, decisiones de desconfianza de los programas raíz e información adversa contra cualquier parte de la cadena, y no solo contra el proveedor con el que usted contrató. La exposición se hereda de cada nivel, y el descrédito también.
El intervalo
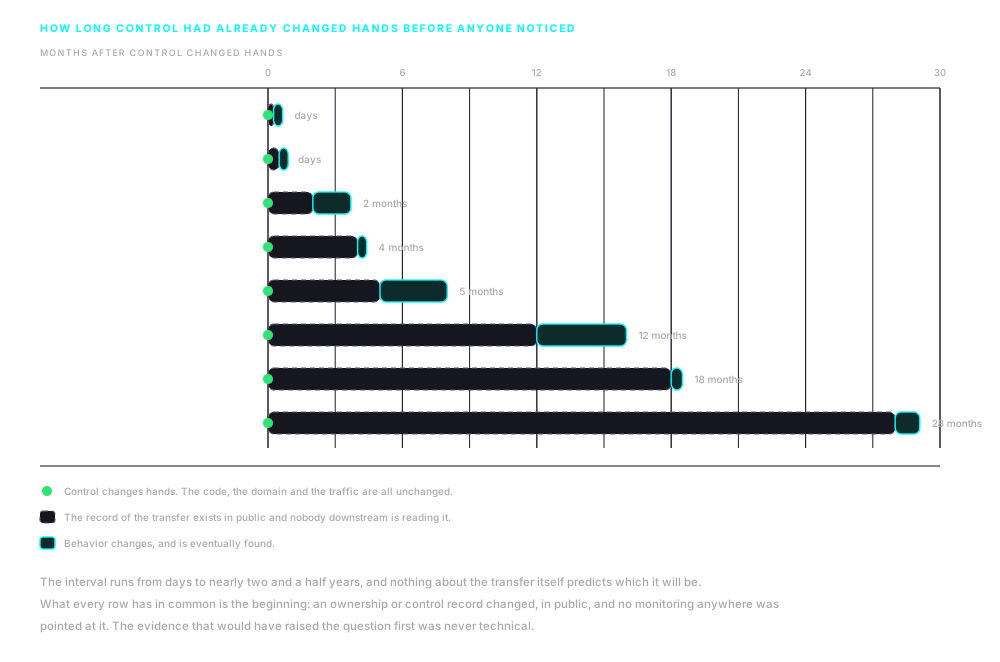
Ocho de esas transferencias, medidas desde el día en que se movió el control
Dos semanas para Nano Adblocker. Veintiocho meses para xz-utils. El intervalo no es función del tamaño del componente, de cuánta gente depende de él ni de con cuánto cuidado se eligió. Es función de cuánto tardó alguien en mirar.

El registro
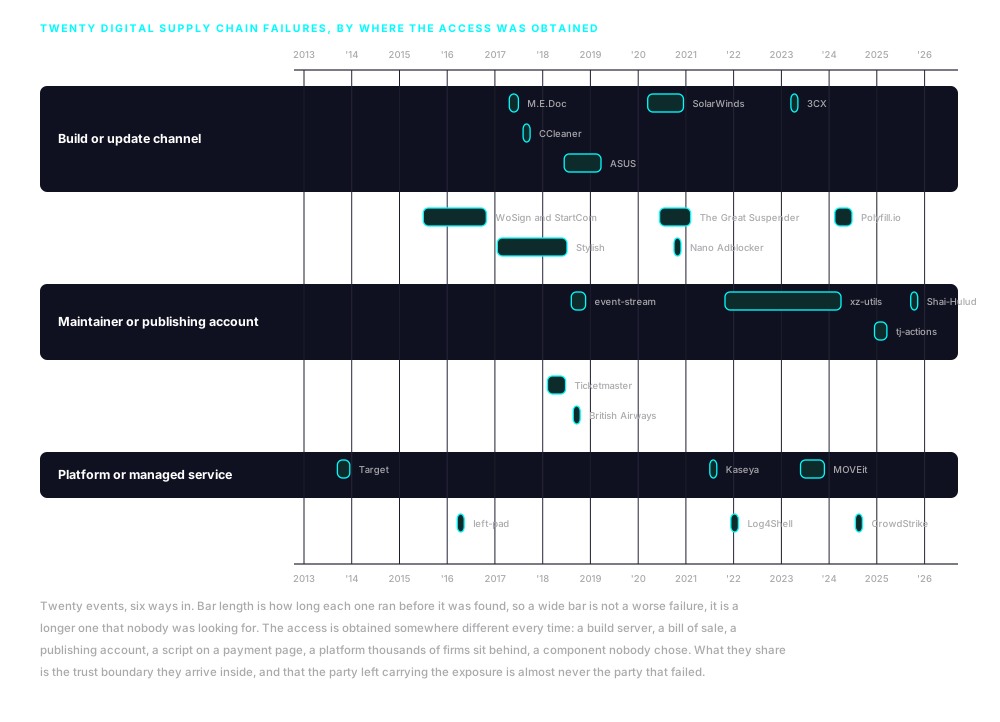
Trece años del mismo fallo llegando por seis vías distintas
Veinte acontecimientos en orden de fecha, por seis vías de entrada. Tres de ellos son transferencias de control, y son los que no dejaron ningún rastro técnico en el momento en que ocurrieron. Los demás están aquí porque lo mismo es cierto de la parte que soporta la exposición: casi nunca es la parte que falló.
Target, 2013
Los atacantes entraron con credenciales emitidas a un contratista de refrigeración y climatización que tenía acceso remoto a la red de Target, y desde ahí llegaron a los sistemas de pago. Se sustrajeron en torno a 40 millones de registros de tarjetas y 70 millones de registros de clientes. El proveedor no tenía ningún papel en los pagos ni motivo alguno para estar cerca de ellos.
WoSign y StartCom, 2015
Una autoridad de certificación adquirió discretamente a otra y no lo comunicó, incumpliendo las reglas de los programas raíz de los navegadores que exigen precisamente esa comunicación. Siguieron certificados con fecha retroactiva y emisiones indebidas. Mozilla, Google y Apple retiraron la confianza a las dos, y trataron el cambio de control ocultado como la falta principal.
left-pad, 2016
Un autor retiró del registro público un paquete de once líneas tras una disputa por el nombre, y miles de compilaciones se rompieron en todo el mundo en cuestión de horas. Nada quedó comprometido y nadie fue atacado. Estableció que un componente que nadie había elegido deliberadamente podía, aun así, detener una enorme cantidad de trabajo.
M.E.Doc y NotPetya, 2017
El canal de actualización de un producto ucraniano de contabilidad fiscal se utilizó para distribuir malware destructivo a todas las organizaciones que lo ejecutaban, y desde ahí se propagó por las redes conectadas. Merck y Maersk estuvieron entre las empresas cuyas operaciones quedaron detenidas durante semanas. La reclamación de Merck a su seguro por la pérdida ascendió a unos 1.400 millones de dólares y tardó años de litigio en resolverse.
CCleaner, 2017
Una compilación con puerta trasera de una utilidad de uso extendido se firmó con el propio certificado del fabricante y se distribuyó por su propia infraestructura de descarga. En torno a 2,27 millones de usuarios la instalaron antes de que se descubriera el compromiso. El fabricante había sido adquirido poco antes, pero la evidencia apunta a una intrusión en el entorno de compilación y no a la transacción.
Ticketmaster e Inbenta, 2018
Un script de chatbot suministrado por un tercero se estaba ejecutando en páginas de pago. Lo que quedó comprometido fue la infraestructura del proveedor, no la del comerciante, y se vieron afectados hasta nueve millones de clientes. El regulador multó al comerciante, que discutió su responsabilidad por un script que no había escrito.
British Airways, 2018
Se añadieron veintidós líneas de script a código alojado por la propia aerolínea, y se sustrajeron los datos de pago de unas 429.000 personas a lo largo de tres semanas. Este fue un compromiso de primera parte con las mismas técnicas, no un fallo de un proveedor externo, y los dos se agrupan con frecuencia y de forma equivocada. El regulador multó a la aerolínea con 20 millones de libras.
event-stream, 2018
A un mantenedor que se había retirado de un paquete descargado millones de veces por semana lo abordó un desconocido que ofrecía ayuda, y le concedió derechos de publicación. Dos meses después, una dependencia añadida por el nuevo mantenedor llevaba una carga dirigida a un monedero de criptomonedas concreto. Se descubrió tres meses más tarde, por un desarrollador que leyó el código.
Stylish, 2017
Una extensión de navegador con unos dos millones de usuarios fue adquirida por una empresa de analítica en 2017. Dieciocho meses después, un investigador documentó que enviaba el historial de navegación completo de todos los que la tenían instalada al nuevo propietario. Chrome y Firefox la retiraron pocos días después del informe.
Nano Adblocker, 2020
El desarrollador de dos extensiones de bloqueo de publicidad las vendió en octubre de 2020 y lo dijo públicamente en aquel momento. En unas dos semanas, los nuevos propietarios habían publicado una actualización que recogía datos de los usuarios, y las extensiones fueron retiradas. Donde el intervalo de Polyfill.io fue de cuatro meses y el de xz-utils de veintiocho, este fue de quince días.
ASUS, 2019
Una utilidad de actualización del fabricante, correctamente firmada y servida desde sus propios servidores, entregó una puerta trasera a un gran número de máquinas. Los investigadores comprobaron que la carga verificaba cada máquina contra una lista fija de varios cientos de direcciones de red y no hacía nada en ninguna de las demás. La distribución masiva fue el método de entrega para un número muy pequeño de objetivos buscados.
SolarWinds, 2020
Los atacantes alcanzaron la cadena de compilación de un producto de gestión de redes e insertaron código en una versión firmada. Se cree que menos de 18.000 clientes instalaron la versión afectada, y se persiguió después a un número mucho menor. Lo descubrió una firma de seguridad que investigaba una intrusión en sus propios sistemas, no ningún cliente.
The Great Suspender, 2020
Una extensión de navegador con más de dos millones de instalaciones fue vendida por su desarrollador a un comprador cuya identidad no se reveló. La funcionalidad no cambió y ninguna actualización pareció inusual. El comportamiento malicioso apareció cinco meses después, y la extensión fue retirada y desactivada en remoto en las máquinas de los usuarios el febrero siguiente.
Kaseya, 2021
Se distribuyó ransomware a través de la plataforma de gestión remota que los proveedores de servicios gestionados usan para administrar a sus clientes. Se vieron afectados hasta unos 1.500 negocios aguas abajo, la mayoría de los cuales nunca había oído hablar de la plataforma. Quedaron expuestos a través de las herramientas de su proveedor, y no por nada que ejecutaran ellos mismos.
Log4Shell, 2021
Un fallo en una biblioteca de registro de Java presente en un número enorme de aplicaciones se volvió explotable de forma trivial, y las organizaciones pasaron semanas intentando establecer dónde estaba siquiera la biblioteca. La mayoría no pudo responder rápido a la pregunta. La carrera no fue tanto por el fallo como por la ausencia de cualquier inventario contra el que comprobarlo.
3CX, 2023
Un empleado instaló en una máquina personal una copia troyanizada de un software de trading sin relación con la empresa. Los atacantes usaron las credenciales obtenidas ahí para llegar al entorno de compilación de la propia empresa y troyanizar su aplicación de escritorio, que tenía más de 600.000 organizaciones cliente. Es el caso documentado más claro de un compromiso de cadena de suministro utilizado para montar otro.
MOVEit, 2023
Un fallo en un producto de transferencia gestionada de archivos se utilizó para extraer datos de las organizaciones que lo ejecutaban y de las muchas más cuyos datos esas organizaciones custodiaban. Los registros contabilizaron bastante más de 2.000 organizaciones afectadas y decenas de millones de personas. Una parte importante de esas personas no tenía ninguna relación con el software ni con las empresas que lo operaban.
xz-utils, de 2021 a 2024
Una identidad hizo su primera contribución ordinaria a una biblioteca de compresión esencial en octubre de 2021, recibió un papel mayor a mediados de 2022 tras una campaña sostenida de voces aparentemente ajenas entre sí que presionaron al único mantenedor para que aceptara ayuda, e insertó una puerta trasera en los scripts de compilación en febrero de 2024. Transcurrieron veintiocho meses sin ningún paso fraudulento que detectar, porque cada paso fue auténtico hasta el último. Se descubrió por accidente, por un ingeniero que investigaba un problema de rendimiento sin relación, y había llegado a distribuciones de prueba y de actualización continua, no a versiones estables.
Polyfill.io, 2024
Un servicio de scripts de uso extendido vendió su dominio y su repositorio en febrero de 2024 a una empresa registrada en China, y los desarrolladores plantearon el cambio en una incidencia de un repositorio público ese mismo mes. A finales de junio se documentaron de forma independiente redirecciones maliciosas que afectaban a más de 100.000 sitios. El adquirente fue sancionado por el Tesoro de Estados Unidos en mayo de 2025 por una operación de fraude sin relación con este caso.
CrowdStrike, 2024
Una actualización de contenido defectuosa de un agente de seguridad provocó que en torno a 8,5 millones de máquinas Windows no arrancaran, según Microsoft. Nada quedó comprometido y nadie atacó nada. Aerolíneas, hospitales y bancos dejaron de funcionar porque todos dependían del mismo componente, y así es como se ve la concentración cuando falla por accidente.
tj-actions, 2025
Se utilizó un token de acceso robado para reescribir las etiquetas de versión de una acción de integración continua de uso extendido, de modo que apuntaran a código que imprimía los secretos de compilación en registros de lectura pública. Unos 23.000 repositorios hacían referencia a esa acción. El token se había obtenido algunos meses antes a través de un proyecto sin relación.
Shai-Hulud, 2025
Se utilizaron credenciales de publicación robadas para añadir código a versiones de paquetes que después recogían credenciales de las máquinas que las instalaban, y las usaban para publicar nuevas versiones afectadas. Es el primer caso documentado de un compromiso autopropagante en un registro de paquetes importante. Más de cien paquetes se vieron afectados en la primera oleada.
Una evaluación caduca en el momento en que se mueve la propiedad
Ese es el argumento para resolver las partes en primer lugar, y para leer los registros después. El método que produce el mapa, y lo que establece una sola sesión, es el siguiente texto.

Solicitar
informe
Recorremos casos de uso reales extraídos de proyectos en curso que demuestran por qué la integridad de la cadena de suministro exige ahora atención al máximo nivel y una actuación coordinada.

Suscríbase para estar al día de la evolución de la integridad de la cadena de suministro global y de las novedades de nDiligence.
Copyright © 2026 nDiligence, Inc. Todos los derechos reservados.