
Cyfrowy łańcuch dostaw
Przegląd
Z czego składa się łańcuch i dlaczego zależność staje się dźwignią nacisku.
Warstwy
Osiem warstw, osiem właścicieli i jedna niemal pusta kolumna.
Więcej 
Kontrola
Własność zmienia się bez zmiany choćby jednego wiersza kodu.
Więcej
Granica
Dziewięć narzędzi już stosowanych i miejsce, gdzie każde się zatrzymuje.
Więcej
Mapowanie
Przechwycenie, identyfikacja, przypisanie i uzgodnienie.
Więcej
Internet jest łańcuchem dostaw. Łańcuch dostaw to każdy system, w którym elementy wytworzone lub kontrolowane przez jedną stronę stają się danymi wejściowymi dla innej, tworząc łańcuch zależności, przez który wartość, działanie i ryzyko podróżują razem. Według tej definicji internet nie jest jedynie obsługiwany przez łańcuchy dostaw. Sam nim jest: największym, najbardziej doniosłym i najmniej zbadanym z kiedykolwiek zbudowanych.
Nie jest to figura retoryczna, a wszystko tutaj wynika z przyjęcia tego dosłownie. Łańcuch dostaw trzeba zrozumieć, zanim można go chronić, a to oznacza wiedzieć, jakie są jego elementy, skąd pochodzą, kto je kontroluje i które z nich rzeczywiście mają znaczenie.


Porównanie

Dwa łańcuchy, jeden kontrolowany
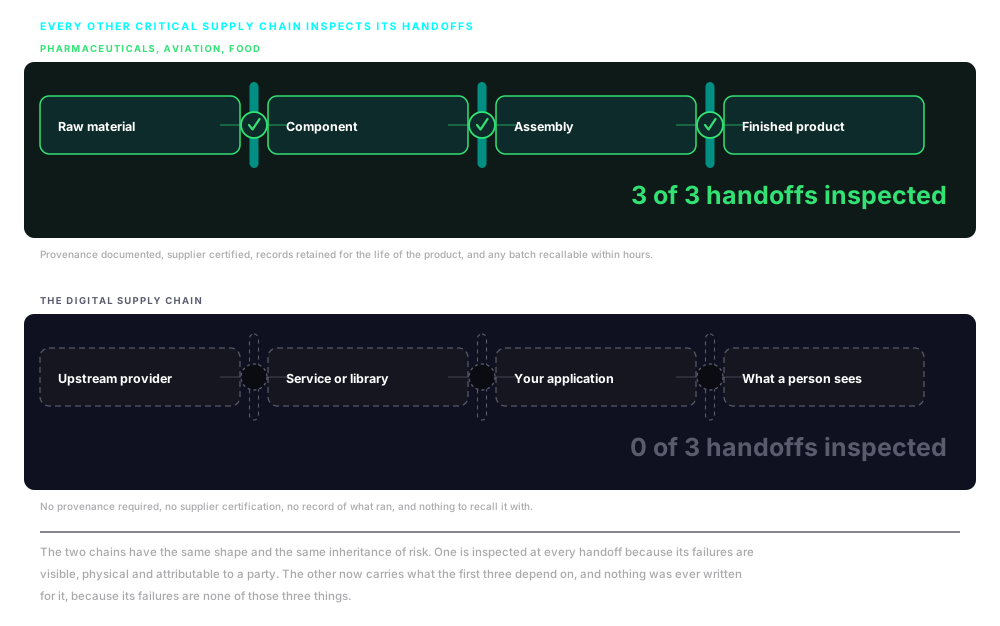

Założenie
Zależność tworzy dźwignię nacisku
Każdy punkt, w którym jeden element zależy od drugiego, jest punktem, w którym integralność wszystkiego dalej w łańcuchu opiera się na integralności tego wejścia. Naruszone wejście nie ogłasza się samo. Podróżuje dalej, włączone w wyniki, które nie noszą żadnego widocznego znaku zmiany u źródła.
Strona jest złożeniem
Strona wczytana w przeglądarce nie jest jednym wytworem z jednego źródła. Jest złożeniem elementów pozyskanych od dziesiątek dostawców, dostarczonych przez infrastrukturę obsługiwaną przez strony, o których użytkownik nigdy nie słyszał. Każdy z tych elementów sam został złożony z własnych elementów.
Zaufanie jest tańsze niż weryfikacja
Łańcuchy dostaw buduje się dla sprawności, a nie dla stałego sprawdzania każdego wejścia wobec wiarygodnego wzorca. Weryfikacja na dużą skalę jest kosztowna, a zaufanie darmowe, dlatego zaufanie udziela się domyślnie. Na tym domyślnym ustawieniu opiera się każde naruszenie łańcucha dostaw.
Łańcuch nie ma naturalnej krawędzi
Każda zależność nosi własne zależności, wstecz przez kod, usługi, infrastrukturę, oprogramowanie układowe i sprzęt, aż do źródeł, których nie zmapowała żadna pojedyncza organizacja. Łańcuch biegnie do n-tej strony, a nie do trzeciej, i nie ma poziomu, na którym bezpiecznie można przestać patrzeć. Jest tylko poziom, na którym patrzenie ustało.
Nikt tego tak nie zaprojektował
To wynik budowania systemu tej skali przez tysiące organizacji w ciągu pół wieku, bez centralnego architekta, bez organu z władzą egzekwowania wobec całości i bez wymogu, aby którykolwiek uczestnik dokumentował swoje zależności w formie, którą ktokolwiek inny mógłby przeczytać.
Luka
Najważniejszy łańcuch dostaw jest najsłabiej chroniony
Warto spojrzeć, czego wymaga się od łańcuchów dostaw, które świat uznaje za krytyczne. Wytwórca leków dokumentuje pochodzenie, skład i historię badań każdego składnika, który sprzedaje. Wytwórca samolotów śledzi historię certyfikacji każdego montowanego elementu i przechowuje te zapisy przez cały okres eksploatacji płatowca. Producent żywności musi wykazać, gdzie składnik wyrósł, gdzie go przetworzono i przewieziono, i musi przedstawić ten zapis w ciągu godzin od zdarzenia skażenia. Organy nadzoru badają zapisy, kontrolują obiekty i wyciągają konsekwencje, gdy dokumentacja się nie broni.
Teraz warto spojrzeć, czego wymaga się od organizacji budujących na cyfrowym łańcuchu dostaw. Od zespołu włączającego skrypt zewnętrzny na ogół nie wymaga się udokumentowania, skąd ten skrypt pochodzi, kto go napisał ani co ze sobą niesie. Od firmy dodającej integrację z siecią dostarczania treści nie wymaga się wykazania, że to, co ten dostawca dostarcza, zostało wobec czegokolwiek zweryfikowane. Od operatora stawiającego interfejs przeglądarkowy przed układem sterowania nie wymaga się zmapowania tego, co ten interfejs wczytuje, przed podłączeniem go. Dla większości organizacji, w większości jurysdykcji, na większej części tego łańcucha dostaw nie ma obowiązku dokumentowania, badania, weryfikowania ani monitorowania tego, co się włącza i wykonuje.
Nie jest to niczyja nieostrożność. Ramy, które umożliwiłyby ochronę systematyczną, pisano dla elementów, a to jest problem złożeń. Do ochrony pojedynczych części istnieją dopracowane narzędzia. Do zobaczenia łańcucha jako całości istnieje bardzo niewiele.

Kierunek zmian
Luka się powiększa
Na tym łańcuchu działa dziś więcej tego, co ma znaczenie, niż pięć lat temu. Sam łańcuch jest dłuższy. A pieniądze na jego badanie idą za incydentami, które już się zdarzyły, a nie za ekspozycją, która jeszcze żadnego nie wywołała.
Zależy od niego więcej systemów
Platformy energetyki, wody, transportu i produkcji przeszły na interfejsy przeglądarkowe i architektury połączone z chmurą. Systemy administracji publicznej, ochrony zdrowia i finansów poszły w ich ślady. Każde takie przejście wprowadza dziedzinę odgrodzoną wcześniej od tego łańcucha dostaw w bezpośredni kontakt z nim, zwykle bez odpowiadającej temu inwestycji w zrozumienie nowej ekspozycji.
Złożoność wyprzedza rozumienie
Drzewa zależności, integracje z podmiotami zewnętrznymi i liczba odrębnych dostawców, których kod wykonuje się na dowolnej stronie, wyraźnie wzrosły. Każde dodanie to nowa decyzja o zaufaniu, podjęta raz przy integracji i rzadko rozważana ponownie, gdy zależność się zmienia, przechodzi w inne ręce albo staje się dla kogoś interesująca z powodów niemających z Państwem nic wspólnego.
Inwestycje idą za tym, co widoczne
Wydatki na bezpieczeństwo dostraja się do incydentów, które już się zdarzyły, i do wymogów, których niespełnienie pociąga konsekwencje. Ekspozycja, która nie wywołała jeszcze publicznej, przypisanej awarii, słabo konkuruje o budżet, więc powierzchnia ataku rośnie po jednej krzywej, a uwaga po innej.
Fizyczne łańcuchy dostaw można kontrolować. Tego nie można.
Elementy w łańcuchu fizycznym są dotykalne, a ich pochodzenie można sprawdzić przy każdym przekazaniu, przynajmniej co do zasady. Cyfrowy łańcuch dostaw działa z prędkością i w skali, które czynią kontrolę przy przekazaniu niemożliwą: codziennie wykonuje się setki miliardów żądań, a każde z nich jest transakcją w łańcuchu dostaw: żądaniem elementu, odpowiedzią dostarczającą go i wykonaniem tego, co nadeszło. Żadna liczba pracowników nie przejrzałaby znaczącej ich części, a prawie nic nie obserwuje ich integralności w tej skali. Przechodzą przez łańcuch obdarzone zaufaniem domyślnie i nikt ich nie zapisuje. To właśnie ten stan jest tematem tej sekcji i powód, dla którego praca zaczyna się od obserwacji, a nie od dokumentów.
01 · Struktura
Warstwy
Cyfrowy łańcuch dostaw nie jest jednym łańcuchem. Jest ośmioma warstwami działającymi jednocześnie: sieci i infrastruktura, oprogramowanie i oprogramowanie układowe, sprzęt i urządzenia, usługi i zestawy narzędzi programistycznych, kod i biblioteki, dane i modele, zasoby i pliki, a także interfejs, w którym wszystko to zbiega się w to, co człowiek rzeczywiście widzi.
Opracowanie obejmuje to, co wnosi każda warstwa, jakie dowody dla niej istnieją i dlaczego ekspozycja nie jest sumą podatności w poszczególnych warstwach, a zbiorem dróg między nimi.
02 · Kontrola
Gdy kontrola przechodzi w inne ręce
Element może zmienić właściciela bez zmiany choćby jednego wiersza kodu. Domena rozwiązuje się tak samo, skrypt ma ten sam skrót, a ruch jest identyczny, bo jest identyczny. Zmieniło się to, kto decyduje, co ten element zrobi dalej, a tego nie widać w przechwyceniu.
Opracowanie obejmuje cztery sposoby, w jakie kontrola rzeczywiście się przemieszcza, odstęp między przekazaniem a chwilą, gdy ktoś to zauważa, sześć udokumentowanych przypadków z datami, a także powód, dla którego monitorowanie, które by je wychwyciło, znajduje się w rejestrach, sprawozdaniach i zapisach repozytoriów, a nie w sieci.
03 · Zakres
Istniejące narzędzia zatrzymują się przed własnością
Wykazy składników, poświadczenia kompilacji, oświadczenia o możliwości wykorzystania podatności, raporty o zabezpieczeniach, polityki przeglądarki, oceny stanu, wykrywanie powierzchni ataku i weryfikacja rzeczywistej własności. Dziewięć kategorii, co ustala każda z nich i w którym dokładnie punkcie każda się zatrzymuje.
Opracowanie wprost nazywa to, co dodaje ta metoda: krok między miejscem, gdzie kończy się wykrywanie zewnętrzne, a miejscem, gdzie zaczyna się ustalanie własności. Określa też cztery pojęcia, na których opiera się ta praca, i wyjaśnia, dlaczego nieujawniony dostawca zwykle nie jest dostawcą ukrywanym.

04 · Metoda
Mapowanie cyfrowego łańcucha dostaw
Przechwycenie, identyfikacja, przypisanie i uzgodnienie, stosowane do każdego dostawcy, którego wskazują dowody, i powtarzane wobec poziomów poniżej. Lista dostawców zapisuje decyzje; aplikacja zapisuje zachowanie, a te dwa rozchodzą się od dnia podpisania umowy.
Opracowanie obejmuje pełny cykl, osie obserwacji i przypisania, po których biegnie, sposób przypisania hosta do firmy oraz to, co się dzieje, gdy się to nie udaje, a także zawartość produktu końcowego.
Druga połowa pytania to, kto jest ich właścicielem
Zmapowanie łańcucha ustala, od czego Państwo zależą. Ustalenie, kto jest właścicielem tych dostawców i kto ich kontroluje, rozstrzyga, czy zależność jest problemem zakupowym, czy istotnym ryzykiem dla przedsiębiorstwa. To jest mapowanie łańcucha własności, prowadzone wobec stron, które ta praca wskazuje.

Umówienie
briefingu
Omawiamy rzeczywiste przypadki z prowadzonych projektów, które pokazują, dlaczego integralność łańcucha dostaw wymaga dziś uwagi na poziomie zarządu i skoordynowanych działań.

Prosimy o subskrypcję, aby otrzymywać informacje o zmianach dotyczących integralności globalnych łańcuchów dostaw oraz o nowościach nDiligence.
Copyright © 2026 nDiligence, Inc. Wszelkie prawa zastrzeżone.