
Istniejące narzędzia zatrzymują się
przed własnością
Przegląd
Z czego składa się łańcuch i dlaczego zależność staje się dźwignią nacisku.
Więcej 
Warstwy
Osiem warstw, osiem właścicieli i jedna niemal pusta kolumna.
Więcej
Kontrola
Własność zmienia się bez zmiany choćby jednego wiersza kodu.
Więcej
Granica
Dziewięć narzędzi już stosowanych i miejsce, gdzie każde się zatrzymuje.
Mapowanie
Przechwycenie, identyfikacja, przypisanie i uzgodnienie.
Więcej
Każda organizacja, która to czyta, prowadzi już program dotyczący podmiotów zewnętrznych. Wykazy składników, poświadczenia kompilacji, raporty o zabezpieczeniach, oceny stanu, narzędzia do powierzchni ataku: rozsądną pierwszą reakcją na nową metodę jest przypuszczenie, że któreś z nich już ją obejmuje. W większości nie pokrywają się z nią wcale, i warto być dokładnym co do tego, dlaczego.
Każde z nich zbudowano dla pewnego pytania i na nie odpowiada. Luka leży między nimi, a nie wewnątrz któregokolwiek z nich.


Zakres

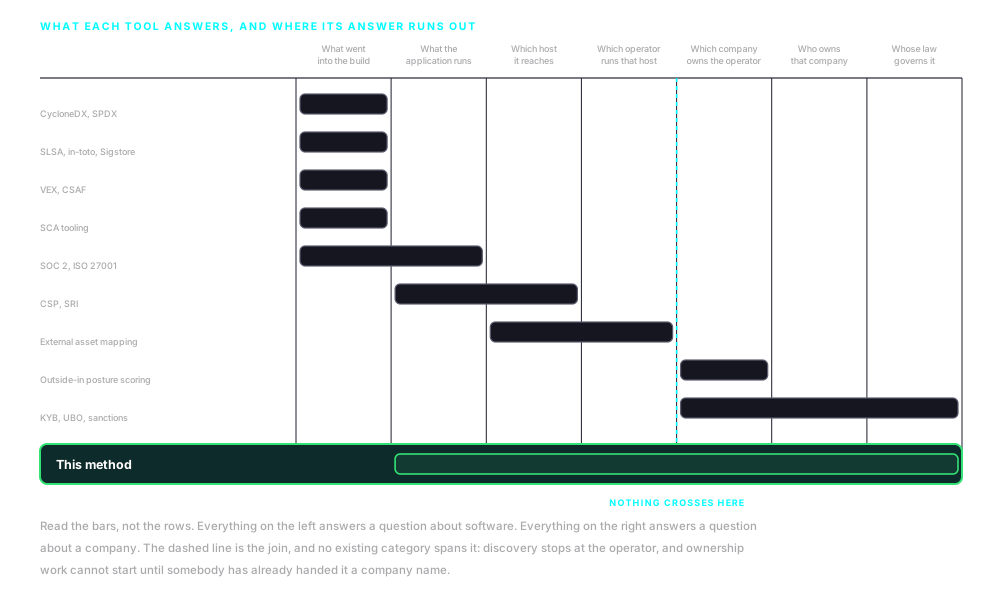
Gdzie zatrzymuje się każde narzędzie

Zestaw narzędzi
Każde odpowiada na pytanie, dla którego je zbudowano
Wystarczy przeczytać dowolny wiersz, aby zobaczyć, że narzędzie wyraźnie odpowiada swojemu celowi. Kolumną, która cokolwiek rozstrzyga, jest ostatnia.
Kompilacja jest dobrze pokryta
Wykazy składników zapisują, co weszło do wytworu. Ramy pochodzenia i podpisywanie ustalają, że zbudowano go i podpisano tak, jak twierdzi. Skanowanie zależności porównuje zadeklarowane składniki ze znanymi wadami. Razem obsługują kompilację naprawdę dobrze, i wszystko to opisuje kompilację. Nic z tego nie opisuje, po co gotowa rzecz sięga, gdy już działa, ani kto odpowiada, gdy to robi.
Oświadczenia są dobrze pokryte, jako oświadczenia
Oświadczenia o możliwości wykorzystania podatności, rejestry podprocesorów, umowy o przetwarzanie danych i raporty o zabezpieczeniach to relacja dostawcy o samym sobie: co, jego słowami, robi dana wada, z czyich usług, jego słowami, korzysta, które zabezpieczenia wybrał do zbadania i na jaką datę. Wszystko to warto mieć. Jedyne, czego poświadczenie nie może zrobić, to poświadczyć własnej kompletności.
Przeglądarka dopuszcza domeny
Polityka treści wskazuje źródła, z których strona może korzystać. Atrybut integralności potwierdza, że jeden konkretny plik się nie zmienił. Oba wykonują rzeczywistą pracę i oba należy stosować. Żadne nie mówi nic o tym, kto zarządza dopuszczonym źródłem, a domena na liście dopuszczonych jest nazwą, a nie stroną.
Stan zabezpieczeń ocenia się z zewnątrz
Ocena z zewnątrz przypisuje firmie liczbę wyprowadzoną z obserwowalnych sygnałów. Jest to rozsądna miara higieny, jej wartość jako predyktora czegokolwiek jest sporna, a zaczyna się od firmy, którą można już nazwać. Własność, kontrola i jurysdykcja rządząca Państwa danymi nie są tym, co zamierza mierzyć.
Infrastrukturę wykrywa się z zewnątrz
To najbliższy sąsiad i uczciwie należy go nazwać. Stałe wykrywanie zewnętrzne znajduje zasoby i infrastrukturę, nie prosząc nikogo o listę, a to ten sam odruch, który napędza tę metodę. Zatrzymuje się na operatorze: ten zasób należy do tamtej organizacji. Kto jest właścicielem tamtej organizacji, nie jest pytaniem, dla którego je zbudowano.
Własność ustala się od nazwy
Praca nad rzeczywistą własnością jest dojrzałą dziedziną z poważnymi danymi za sobą, ustalającą spółki dominujące, podmioty sprawujące kontrolę i ekspozycję na sankcje dla danej firmy. Zaczyna się od nazwy firmy. Nie ma sposobu, aby zaczęła od hosta zaobserwowanego w sesji, a to jedyny dostępny punkt wyjścia, gdy strony nigdy Państwu nie ujawniono.

Luka
Ta praca łączy dwie dziedziny, których nigdy nie łączono
Ujęta tak, luka jest wąska i konkretna. Wykrywanie zewnętrzne kończy się na operatorze. Ustalanie własności zaczyna się od nazwy firmy. Między nimi leży krok, którego niemal nikt nie wykonuje: doprowadzenie zaobserwowanego hosta do firmy stojącej za operatorem, a dalej do jej właścicieli i do prawa rządzącego tym, co robi z Państwa danymi.
Obserwowanie aplikacji zamiast zawierzania jej liście dostawców jest założeniem fundamentalnym całej kategorii narzędzi i jest nim od lat. Wkładem jest tutaj to, co następuje po obserwacji, a nawet to jest zapożyczone, nie wymyślone: ta sama metodyka operacyjna „poznaj swojego klienta” i rzeczywistej własności, którą firmy regulowane stosują codziennie, przyłożona do punktu wyjścia, z którego ta dziedzina nigdy nie korzystała.
Własność i jurysdykcja odpowiadają na określony zbiór pytań. Jak bardzo skoncentrowana jest naprawdę dana zależność, gdy odrębne nazwy zbiegają się do wspólnych właścicieli. Czy dostawca podlega reżimowi prawnemu, który zmienia to, na co narażone są Państwa dane. Czy którakolwiek strona w łańcuchu nosi ekspozycję na sankcje lub kontrolę, na którą Państwo świadomie by się nie zgodzili. Nie są prognozą tego, czy dostawca zostanie naruszony, a metoda, która twierdziłaby inaczej, zasługiwałaby na sceptycyzm, jaki takie twierdzenia zwykle budzą.

Słownictwo
Te cztery pojęcia są rutynowo używane nieprecyzyjnie
Nieprecyzyjne użycie nie jest tu pedanterią. Koncentracja liczona w dostawcach, a nie we właścicielach, albo poświadczenie brane za pochodzenie, dają odpowiedź błędną, a nie nieprecyzyjną.
N-ta strona
Pierwszą stroną są Państwo. Drugą jest dostawca, z którym zawarto umowę. Trzecią jest dostawca, z którym umowę zawarł on, a n-tą jest tyle, ile łańcuch biegnie dalej. Większość programów obejmuje drugą stronę i na tym się zatrzymuje. Większość ekspozycji leży niżej, i to właśnie dlatego ta praca istnieje.
Koncentracja
Nie zdarzenie, ale warunek strukturalny: jaka część tego, od czego Państwo zależą, sprowadza się do tej samej niewielkiej liczby stron. Na poziomie umów jest niewidoczna, bo tam dwudziestu dostawców wygląda dokładnie jak dwudziestu dostawców, a ujawnia się dopiero po ustaleniu własności.
Zastępowalność
To, ile koncentracja rzeczywiście kosztuje. Zależność, którą można zastąpić w ciągu tygodnia, jest pytaniem zakupowym. Ta sama zależność, której nie ma czym zastąpić, jest decyzją o przedsiębiorstwie. Różnica nie ma nic wspólnego z tym, jak dobrze dostawca wypada w jakiejkolwiek ocenie.
Pochodzenie i poświadczenie
Pochodzenie to zapis tego, skąd coś się wzięło. Poświadczenie to podpisane twierdzenie wypowiedziane na ten temat. Obu używa się wymiennie, a nie są tym samym: twierdzenie może być całkowicie weryfikowalne, kryptograficznie poprawne i wypowiedziane przez stronę, której nigdy nie należało zaufać.
Nieujawniony dostawca zwykle nie jest dostawcą ukrywanym
Uzgadnianie wytwarza luki, a sposób ich odczytania ma znaczenie. Ujawnianie w tej branży jest niepełne z reguły, a nie z zamiaru. Jeden przegląd 2 400 dostawców technologii z 2026 roku wykazał, że 63,6% nie ujawniało we własnych ocenach przetwarzania zlecanego dostawcom AI; badanie stosowania wykazów składników z 2026 roku wykazało, że 78% organizacji nigdy lub rzadko otrzymuje taki wykaz od dostawcy handlowego. Na tym tle dostawca, który pojawia się w dowodach, ale nie w dokumentach, znacznie częściej jest luką w ujawnieniu niż aktem ukrycia. Ustalenie stwierdza, że ekspozycja nie została zbadana, a reagowanie na to jest zasadne w każdym razie. Przedstawienie tego jako złej wiary byłoby niesprawiedliwe, a w większości przypadków po prostu błędne.
Metoda zaczyna się tam, gdzie te narzędzia się zatrzymują
Przechwycenie tego, po co aplikacja rzeczywiście sięga, przypisanie każdego hosta do operatora i każdego operatora do firmy, przypisanie właścicieli i jurysdykcji oraz zestawienie tego wszystkiego z tym, co ujawniono. Opracowanie zawiera sposób identyfikacji hosta i to, co dzieje się z tymi, które nigdy nie wychodzą poza infrastrukturę stojącą przed nimi.

Umówienie
briefingu
Omawiamy rzeczywiste przypadki z prowadzonych projektów, które pokazują, dlaczego integralność łańcucha dostaw wymaga dziś uwagi na poziomie zarządu i skoordynowanych działań.

Prosimy o subskrypcję, aby otrzymywać informacje o zmianach dotyczących integralności globalnych łańcuchów dostaw oraz o nowościach nDiligence.
Copyright © 2026 nDiligence, Inc. Wszelkie prawa zastrzeżone.