
Co Państwa oprogramowanie
rzeczywiście wczytuje?
Przegląd
Z czego składa się łańcuch i dlaczego zależność staje się dźwignią nacisku.
Więcej 
Warstwy
Osiem warstw, osiem właścicieli i jedna niemal pusta kolumna.
Więcej
Kontrola
Własność zmienia się bez zmiany choćby jednego wiersza kodu.
Więcej
Granica
Dziewięć narzędzi już stosowanych i miejsce, gdzie każde się zatrzymuje.
Więcej
Mapowanie
Przechwycenie, identyfikacja, przypisanie i uzgodnienie.
Mapowanie cyfrowego łańcucha dostaw ustala dostawców, od których aplikacja rzeczywiście zależy, zaobserwowanych w jej własnym ruchu, a nie przyjętych z listy dostawców, a następnie ustala firmy, właścicieli i jurysdykcje stojące za tymi dostawcami. Jest to oś zależności tego samego pytania, które mapowanie łańcucha własności stawia wobec kontroli, przyłożona do systemów, a nie do struktur korporacyjnych.
To jest opracowanie metody. Kontekst niosą trzy strony towarzyszące: z czego składa się łańcuch, w warstwach, jak przemieszcza się kontrola nad jego częścią, w gdy kontrola przechodzi w inne ręce, oraz jak daleko sięgają istniejące standardy i narzędzia, w istniejące narzędzia zatrzymują się przed własnością.


Rozgałęzienie

Poza listą dostawców

Problem
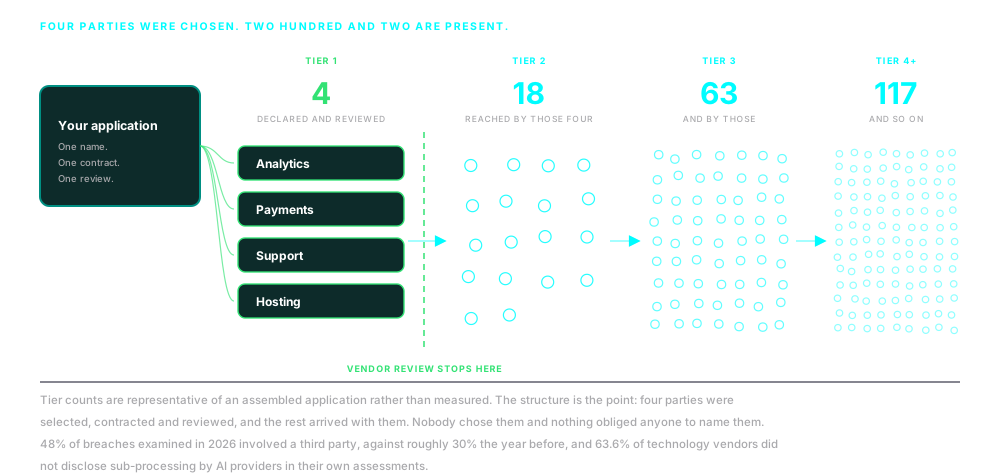
Lista dostawców nie jest łańcuchem dostaw
Każda organizacja potrafi przedstawić listę swoich dostawców technologii. Prawie żadna z tych list nie odpowiada temu, co ich aplikacje rzeczywiście robią. Ta rozbieżność rzadko jest oszustwem. Chodzi o to, że lista zapisuje decyzje, a aplikacja zapisuje zachowanie, i te dwie rzeczy zaczynają się rozchodzić od dnia podpisania umowy.
Kod dodany po zakupie
Baza dostawców zatwierdzona przy zakupie oraz menedżer tagów, narzędzie zgód lub platforma marketingowa, które dodają do niej potem. Kod dochodzi do środowiska produkcyjnego bez umowy, bez przeglądu i bez tego, aby ktokolwiek zdecydował, że tak ma być.
Nieujawnieni podprocesorzy
Wskazany dostawca wykonuje pracę przez stronę, której ujawnienie nie nazywa. Umowa wskazuje kogoś, kogo można sprawdzić; dane docierają do kogoś, kogo nie widać.
Pośrednictwo w infrastrukturze
DNS, dostarczanie treści, hosting i najem w chmurze stawiają na drodze danych strony, które nigdy nie były niczyim dostawcą. Nikt ich nie kupował, więc nikt ich nie badał.
Zależności odziedziczone
Pakiet pobrany przy kompilacji nosi własne zależności, a one swoje. Czwarty poziom przychodzi razem z pierwszym, przychodzi bez podjęcia decyzji, i nic nie zobowiązuje nikogo, aby go nazwał.

Metoda
Rozpoczęcie od listy pozwala jedynie sprawdzić tę listę
Dlatego praca zaczyna się od tego, co system robi, a lista dostawców staje się jedną z rzeczy sprawdzanych, a nie granicą badania. Następnie ten sam zestaw sześciu ruchów przebiega wobec każdego dostawcy, którego wskazują dowody.
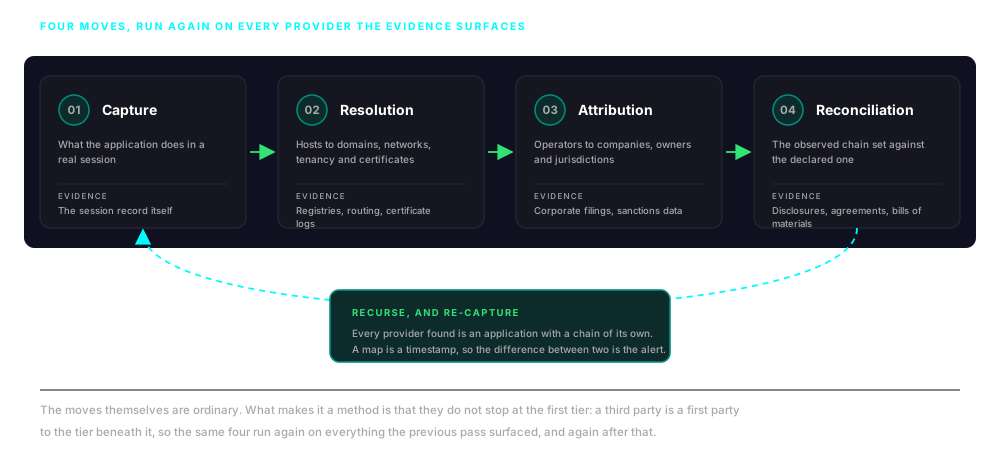
01
Przechwycenie
Zapisanie tego, co aplikacja rzeczywiście robi w prawdziwej sesji: każde żądanie i przekierowanie, każde wczytanie skryptu, stylu, mediów i danych, każdy plik cookie i każdy zapis do pamięci oraz każdy ładunek przesłany na zewnątrz. Dowody przechwytuje się, a nie wywodzi z manifestu.
02
Identyfikacja
Powiązanie zaobserwowanych hostów z domenami, adresów z sieciami i najmem w chmurze, a połączeń z certyfikatami, które je zabezpieczają. Jednostką analizy przestaje być adres URL, a staje się operator za nim, przy czym niepewność wnoszoną przez infrastrukturę współdzieloną i osłaniającą zapisuje się, a nie usuwa.
03
Przypisanie
Przypisanie każdego operatora do firmy, a firmy do jej właścicieli, podmiotów sprawujących kontrolę i jurysdykcji, której prawo rządzi przetwarzanymi danymi. Tutaj łańcuch cyfrowy przekazuje sprawę łańcuchowi własności.
04
Uzgodnienie
Zestawienie łańcucha zaobserwowanego z ujawnionym: listą podprocesorów, umową o przetwarzanie danych, raportem z audytu, wykazem składników oprogramowania, zapisem zakupowym. Rozbieżność w którąkolwiek stronę jest ustaleniem.
05
Rekurencja
Każdy wskazany dostawca sam jest aplikacją z własnym łańcuchem. Strona trzecia jest pierwszą stroną dla poziomu pod nią, łańcuch biegnie do n-tej strony, a nie do trzeciej, a ekspozycję dziedziczy się całą drogę z powrotem do Państwa.
06
Zmiana w czasie
Przechwycenie jest znacznikiem czasu, a nie stanem. Jedno wydanie, jedna zmiana tagu, jedno przejęcie przepisują łańcuch bez zapowiedzi, więc przechwycenia powtarza się i porównuje, a to, co się zmieniło, czyta się tak samo uważnie jak to, co jest.
Oś obserwacji
Gdy dokumenty i przechwycenie się rozchodzą, przechwycenie jest tym, co się stało
Ankieta zwraca to, w co dostawca wierzy, co zamierza albo co gotów jest ująć na piśmie. Przechwycenie zwraca to, co zrobił jego kod. Gdy te dwie rzeczy się rozchodzą, właśnie ta rozbieżność jest najcenniejszym elementem projektu, i zwykle nie jest kłamstwem. Jest tagiem dodanym w pośpiechu, biblioteką zaktualizowaną wyżej w łańcuchu, podprocesorem zmienionym po ostatnim przeglądzie.
Dlatego metoda nie zaczyna się od pytania. Obserwacja jest dowodem pierwotnym, a oświadczenia są twierdzeniem poddanym sprawdzeniu. Prowadzone w odwrotną stronę, ćwiczenie potrafi ocenić jedynie dokumenty.
To, co daje obserwacja, jest konkretne: z którymi dostawcami następuje połączenie, w jakiej kolejności, pod czyimi certyfikatami i z których sieci; co przesyła się do każdego z nich i czy niesie to identyfikatory; co wykonuje się wewnątrz strony i do czego wolno jej sięgnąć; oraz które z zabezpieczeń, które by cokolwiek z tego ograniczyły, rzeczywiście zastosowano.

Jedna domena źródłowa, rozłożona na ponad setkę domen i hostów podmiotów zewnętrznych zaobserwowanych w jednej sesji. Więcej o SCVue, platformie, na której działa ta metoda.

Oś przypisania
Domena nie jest stroną
Wiedza o tym, że aplikacja wczytuje sto hostów, jest inwentaryzacją, a nie analityką. Ustalenie przychodzi, gdy każdy host zostanie przypisany do operatora, każdy operator do firmy, a każda firma do osób i jurysdykcji, które za nią stoją. Do tego czasu ma się listę nazw, a lista nazw nie uzasadnia żadnej decyzji.
Przypisanie jest też miejscem, gdzie koncentracja staje się mierzalna. Dwudziestu odrębnych dostawców, którzy sprowadzają się do tych samych trzech właścicieli, nie jest zróżnicowaną bazą dostaw; jest jedną zależnością w dwudziestu etykietach. Miarą, która się liczy, jest koncentracja wobec zastępowalności, a żadnej z nich nie widać na poziomie domen.
Jest to również punkt, w którym obie metody się spotykają. Gdy za operatorem stoi już firma, pytanie przestaje być techniczne i staje się pytaniem o własność: warstwowe udziały, linia finansowania, wpływ wywierany przez warunki umów, a nie przez udziały. To jest mapowanie łańcucha własności, prowadzone wobec stron, które ta metoda wskazuje.

Przypisanie biegnie dalej w górę, przez strukturę korporacyjną za każdym dostawcą. Więcej o mapowaniu łańcucha własności.
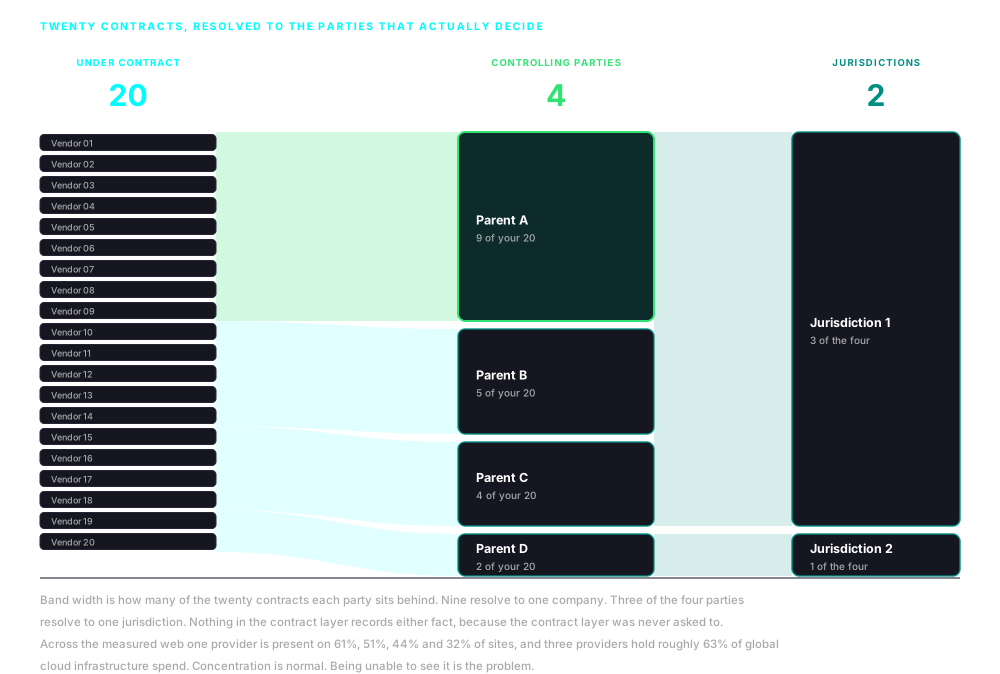
Dwadzieścia umów, cztery strony sprawujące kontrolę, dwie jurysdykcje. Koncentracji nie widać na poziomie umów, bo poziom umów jej nie zapisuje.
Identyfikacja
Żadne pojedyncze źródło nie przypisuje hosta do firmy
To krok, który rozstrzyga, czy reszta jest czegokolwiek warta, i ten, który najczęściej się nie udaje. Dane rejestracyjne nie są już tym, czym były: do 2024 roku około 89% domen w ogólnych domenach najwyższego poziomu nie miało w danych publicznych ustalonego abonenta, wobec około 24% przed zmianą przepisów o prywatności. Zamiast tego używa się razem czterech źródeł.
Certyfikaty
Certyfikat zabezpieczający połączenie nosi wystawcę, podmiot i każdą inną nazwę, którą obejmuje. Te nazwy alternatywne rutynowo łączą hosty, które nie mają ze sobą nic innego widocznego, a dzienniki przejrzystości czynią historię wydawania dla danej domeny sprawą zapisu publicznego, a nie sprawą pytania.
Sieci i najem
Adres należy do przydziału, przydział do systemu autonomicznego, a system autonomiczny do organizacji. Tam, gdzie sieć okazuje się współdzielonym zasobem chmury lub dostarczania treści, uczciwą odpowiedzią jest dostawca, a nie klient, i zapisuje się to dokładnie tak.
Historia nazw i hostingu
Historia rozwiązywania nazw, zapisy delegacji, konfiguracja poczty i infrastruktury oraz sposób, w jaki zbiór hostów przemieszcza się razem w czasie. Dostawcy nieustannie zmieniają infrastrukturę, a wzorzec zmian w zbiorze nazw często identyfikuje lepiej niż jakikolwiek pojedynczy zapis wewnątrz niego.
Zapisy korporacyjne
Cokolwiek dają dowody techniczne, przenosi się to potem do rejestrów, sprawozdań, zapisów o finansowaniu oraz danych o sankcjach i działaniach nadzorczych. Tutaj nazwa staje się firmą z właścicielami i jurysdykcją, która nią rządzi, i tutaj praca staje się tą samą metodyką operacyjną co mapowanie łańcucha własności.
Niektóre hosty daje się przypisać nie dalej niż do infrastruktury stojącej przed nimi
Sieci dostarczania treści, odwrotne serwery pośredniczące i hosting dla wielu klientów sprawiają, że zaobserwowany adres może osłaniać źródło należące do kogoś zupełnie innego, a żadna ilość techniki nie rozstrzyga tego w każdym przypadku. Dlatego każde przypisanie zapisuje się wraz z dowodami, które je potwierdzają, oraz ze stopniem pewności odzwierciedlającym te dowody, a istnieje wyraźny stan nieokreślony. Dostawcę, którego udało się przypisać jedynie do infrastruktury stojącej przed nim, zgłasza się dokładnie tak, nazywa i pozostawia jako pytanie warte zadania bezpośrednio. Ocena, która po cichu awansuje sieć dostarczania treści do rangi dostawcy, a adres współdzielony do rangi firmy, jest znacznie gorsza niż ocena mówiąca, że ślad się urwał, i gdzie.
Od marca 2025 roku wiedza o tym, co wczytują strony płatności, jest obowiązkowa
W jednym miejscu obowiązek jest już konkretny. Od marca 2025 roku wymogi PCI DSS 6.4.3 i 11.6.1 nakazują każdemu, kto prowadzi stronę płatności, prowadzić inwentaryzację każdego skryptu, który się na niej wykonuje, zapisywać pisemne uzasadnienie dla każdego z nich, zatwierdzać go i rozpoznawać zmiany nieuprawnione. Jest to nakaz wiedzieć, co rzeczywiście się wczytuje, i to nakaz egzekwowany. Zatrzymuje się na skrypcie i nie mówi nic o tym, kto zarządza miejscem docelowym, z którym ten skrypt rozmawia, a właśnie tam ta metoda prowadzi dalej. Obowiązek szerszy pojawia się obok niego: Executive Order 14117, wdrożone jako 28 CFR Part 202, wymaga ustalenia stron stojących za pośrednim zagranicznym dostępem do dużych zbiorów danych wrażliwych; artykuł 28 RODO czyni z zaangażowania podprocesora czynność udokumentowaną i zatwierdzoną, a nie szczegół wykonawczy; DORA rozszerza to oczekiwanie na podmioty finansowe i łańcuchy podwykonawstwa pod ich dostawcami ICT, a pierwszych kluczowych zewnętrznych dostawców ICT formalnie wskazano pod koniec 2025 roku, obejmując nadzorem samą koncentrację; a NIS2 wprowadza bezpieczeństwo łańcucha dostaw w zakres obowiązków organizacji, które nigdy nie uważały się za firmy technologiczne. Każde z tych rozwiązań zakłada, że organizacja potrafi powiedzieć, od czego zależą jej aplikacje. Podprocesor, który powinien znaleźć się w obowiązkowym ujawnieniu, a się w nim nie znajduje, sam jest ustaleniem.
Zasady
Trzy reguły rozstrzygają, co liczy się jako ustalenie
Każda organizacja o jakiejkolwiek skali prowadzi już przeglądy podmiotów zewnętrznych, a większość z nich to praca rzetelna. Te trzy reguły rządzą tutaj dowodami.
Dowód ponad poświadczenie
Każde ustalenie prowadzi do przechwyconego wytworu: żądania, odpowiedzi, certyfikatu, ładunku. Każdy z nich może ponownie zbadać ktoś, kto nie zgadza się z wnioskiem. Poświadczenia nie da się zbadać ponownie. Można mu jedynie uwierzyć albo nie.
Brak jest dowodem
Dostawca, który powinien być w przechwyceniu, a go nie ma, mówi tyle samo co ten, który jest. Ujawniony podprocesor, z którym nigdy się nie połączono, brak zabezpieczenia integralności dokładnie tam, gdzie ryzyko jest najwyższe, lista ujawnień niezmieniona, choć aplikacja wyraźnie się zmieniła. Każde z tych zjawisk jest pytaniem wartym zadania.
Zakres idzie za ekspozycją, nie za umową
Zwykły przegląd obejmuje strony, z którymi zawarto umowę, bo właśnie im można przesłać ankietę. Ekspozycja tej granicy nie respektuje, a poziomy niosące największe ryzyko zwykle nie mają z Państwem żadnej relacji.

Produkt końcowy
Produktem końcowym jest mapa z dołączonym do niej dowodem
Produktem końcowym jest zmapowany cyfrowy łańcuch dostaw: dostawcy, z którymi aplikacja rzeczywiście się łączy, przypisani do operatorów, firm, właścicieli i jurysdykcji, które nimi rządzą, z łańcuchem zaobserwowanym zestawionym z ujawnionym i każdą rozbieżnością wymienioną w obu kierunkach. Koncentrację i zastępowalność ocenia się dla węzłów, które mają znaczenie, a dowód znajduje się dołączony do każdego ustalenia, a nie za nim.
Ma znacznik czasu i daje się odtworzyć. Każde ustalenie nazywa przechwycenie, z którego pochodzi, więc tę samą sesję można zbadać ponownie, a późniejsze przechwycenie można z nią porównać, aby pokazać, co się przesunęło. Tam, gdzie dostawcy nie dało się przypisać poza pewną warstwę, zapisuje się to wprost, a węzeł nierozstrzygnięty nazywa, więc pytanie następne ma adres.
Daje to wskazania, a nie dowód. Dostawca w niekorzystnej jurysdykcji jest ekspozycją do rozważenia, a nie wyrokiem do wykonania, i tak też jest przedstawiany, z dołączonym pochodzeniem i stopniem pewności, aby można było z nim polemizować, a nie po prostu mu uwierzyć.
Zakres podaje się obok ustaleń. To, co zaobserwowano, jest tym, co działało, na drogach przebytych w tej sesji. Dostawca, z którym łączy się wyłącznie zaplecze, nie zostawia śladu w sesji klienta i szuka się go przez ujawnienie albo bezpośrednie pytanie. Zwykłe działanie transgraniczne oddziela się od ekspozycji, która rzeczywiście wymaga decyzji, bo prawie każda aplikacja dotyka kilku jurysdykcji, a traktowanie tego jako ustalenia wytwarza szum. Aplikacja, której łańcuch zaobserwowany odpowiada ujawnionemu, bez ani jednego nieprzypisanego operatora, jest rzeczywistym wynikiem i tak też się o niej informuje.

Zastosowania
Metodyka nie zmienia się między projektami
Zmienia się tylko aplikacja i decyzja, która na niej się opiera. Oto miejsca, w których tę samą pracę zleca się najczęściej.
Przegląd dostawców i platform
Przed podpisaniem umowy i ponownie po nim: co platforma rzeczywiście wczytuje, do kogo prowadzą ci dostawcy i o których z nich umowa nigdy nie wspomniała.
Ujawnienia i praca regulacyjna
Rejestry podprocesorów, umowy o przetwarzanie danych i oceny przekazywania danych sprawdzone wobec zaobserwowanego zachowania, a nie wobec ostatniej wersji rejestru.
Ocena przepływów danych
Gdzie rzeczywiście trafiają identyfikatory, ładunki i telemetria, które jurysdykcje przekraczają po drodze i czyje prawo nimi rządzi po dotarciu na miejsce.
Transakcje
Majątek technologiczny celu odczytany z zewnątrz, zanim udzielono dostępu, wraz z zależnościami, których jego własny zespół inżynierski nigdy nie zinwentaryzował.
Integralność treści i platformy
Ustalenie, które strony są w stanie wpływać na to, co wydawca, kampania lub usługa publiczna stawia przed odbiorcami, oraz czy operator świadomie zgodziłby się na każdą z nich.
Stałe monitorowanie
Powtarzane przechwycenia wobec aplikacji, które mają największe znaczenie, gdzie zmiana między nimi jest powiadomieniem: nowy dostawca, zmieniony właściciel, zabezpieczenie, które zniknęło.
Zależność nic nie znaczy, dopóki nie wiadomo, kto za nią stoi
Jeden dostawca jest problemem zakupowym, jeśli jest zwykłym uczestnikiem rynku, i istotnym ryzykiem dla przedsiębiorstwa, jeśli kontroluje go strona zainteresowana Państwa porażką. W samej zależności między tymi dwoma przypadkami nie zmienia się nic. Zmienia się tylko jej znaczenie, a to znaczenie jest funkcją tego, kto za nią stoi. Ta metoda ustala zależność w dół, przez dostawców, od których zależy system. Mapowanie łańcucha własności ustala kontrolę w górę, przez struktury, które są ich właścicielami.

Umówienie
briefingu
Omawiamy rzeczywiste przypadki z prowadzonych projektów, które pokazują, dlaczego integralność łańcucha dostaw wymaga dziś uwagi na poziomie zarządu i skoordynowanych działań.

Prosimy o subskrypcję, aby otrzymywać informacje o zmianach dotyczących integralności globalnych łańcuchów dostaw oraz o nowościach nDiligence.
Copyright © 2026 nDiligence, Inc. Wszelkie prawa zastrzeżone.