
Odkrywamy prawdę.
Weryfikujemy zaufanie.
Państwa cyfrowy łańcuch dostaw jest powierzchnią ataku. Przeciwnicy budują dostęp przez zwykłe relacje handlowe: platformy programowe, usługi, podprocesorów i dostawców, a jeśli pozostawić to bez kontroli, dostęp przechodzi we wpływ i kontrolę. nDiligence tworzy sieci zaufanych dostawców, bada zagnieżdżone łańcuchy dostaw pod nimi i utrzymuje je pod stałym nadzorem.

Dane globalne
Starannie dobrane dane z wielu źródeł, każdy format, każdy język.
Pięć klas
Ludzie · Wiedza · Finanse · Technologia · Zasoby fizyczne.
Poziom 3, 4, 5+
Wgląd w zaufane sieci poza zwykłymi warstwami powierzchniowymi.
Od krzemu do akcjonariusza
Szeroki wgląd, od warstw technologicznych do własności i wpływu.
Attack the Glass (ATG)
Podatności na wstrzyknięcie w łańcuchu dostaw przy renderowaniu po stronie klienta
Dostępna jest już publikacja badawcza przygotowana ze środków własnych: pokazuje ona, jak ta podatność wykorzystuje słabość istniejących architektur cyberbezpieczeństwa przez wstrzyknięcie w łańcuchu dostaw przy renderowaniu po stronie klienta. Opublikowano ją, aby zwrócić uwagę branży, administracji i badaczy na istotne zagrożenie wprowadzaniem w błąd, dezinformacją, manipulacją i wrogim wpływem. Większość otaczających nas ekranów jest dynamiczna i powstaje w chwili przed wyświetleniem, z kodu, mediów i danych dostarczanych przez inne firmy. Każdy, kto kontroluje jeden z tych elementów, może po cichu zmienić to, co ekran pokazuje i co robi, a wszystkie stosowane dziś narzędzia bezpieczeństwa zgłoszą, że wszystko jest w porządku.
Więcej o badaniu



Produkty

Zintegrowana
platforma
analityczna
Platforma oparta na AI, która automatyzuje i skaluje pogłębione due diligence w zakresie wzorców własności, kontroli, zależności i wpływu w rzeczywistych środowiskach handlowych.
Zapraszamy do poznania naszej platformy już dziś.
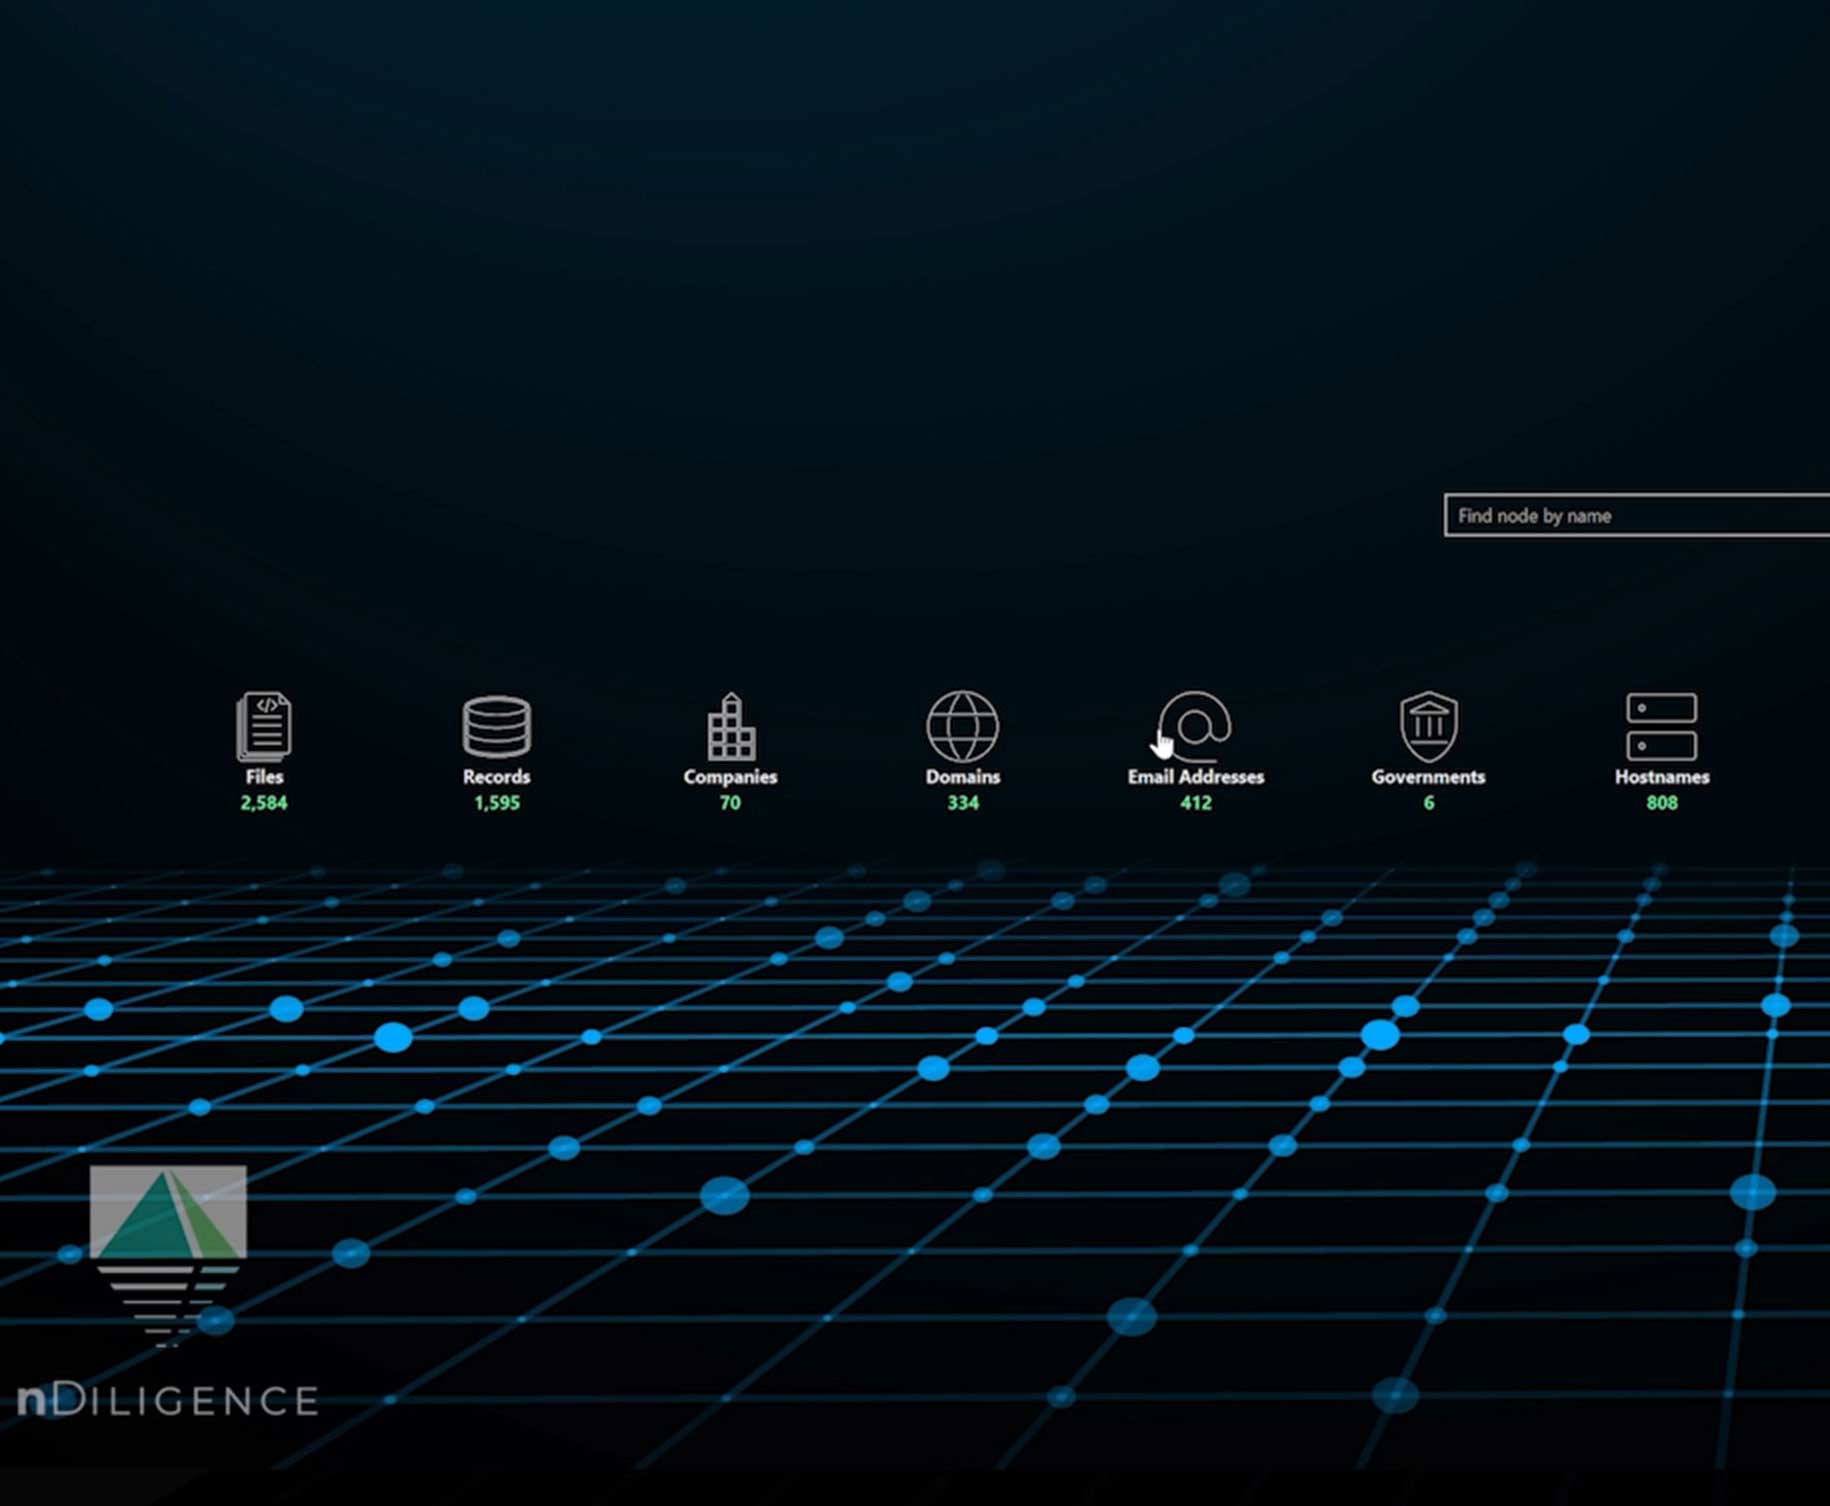
Nasza platforma przekształca surowe dane w panele, profile i wizualizacje, które odsłaniają ukryte ryzyko i pokazują złożone powiązania. Widok wykracza poza powierzchnię dzięki jasnej analityce opartej na dowodach.

Zapraszamy do poznania naszej platformy już dziś.
Nasza platforma przekształca surowe dane w panele, profile i wizualizacje, które odsłaniają ukryte ryzyko i pokazują złożone powiązania. Widok wykracza poza powierzchnię dzięki jasnej analityce opartej na dowodach.
SCVue
Cyfrowy
łańcuch dostaw
Prześwietlamy internetowy łańcuch dostaw, który działa wewnątrz każdej aplikacji.
Więcej o SCVue.
SCVue pokazuje, co aplikacje Państwa organizacji rzeczywiście wczytują i gdzie rzeczywiście trafiają dane: wykrywanie dostawców, profilowanie zachowania w czasie działania, mapowanie przepływu danych i identyfikację podmiotów, odczytane z przechwycenia tego, co naprawdę się wczytało, a nie wywiedzione z zapewnień.

Więcej o SCVue.
SCVue pokazuje, co aplikacje Państwa organizacji rzeczywiście wczytują i gdzie rzeczywiście trafiają dane: wykrywanie dostawców, profilowanie zachowania w czasie działania, mapowanie przepływu danych i identyfikację podmiotów, odczytane z przechwycenia tego, co naprawdę się wczytało, a nie wywiedzione z zapewnień.

Mapowanie łańcucha własności
Własność
ustalona
Kto rzeczywiście kontroluje firmy, od których Państwo zależą, i co się z nimi wiąże.
Więcej o metodzie.
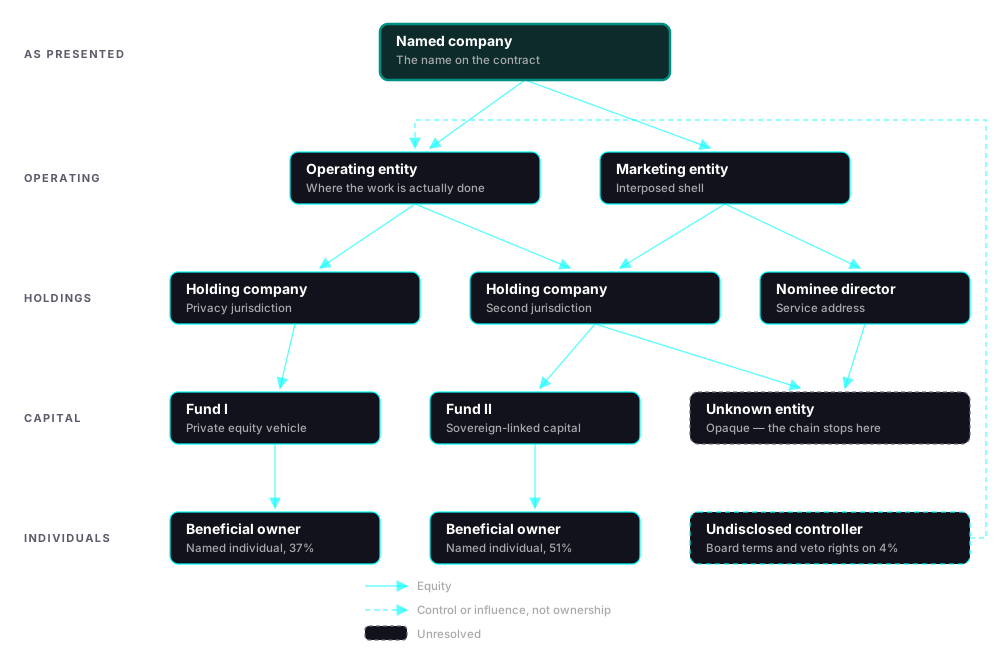
Mapowanie łańcucha własności to rekurencyjna metoda badawcza, która ustala własność, kontrolę i wpływ w warstwowych strukturach korporacyjnych, a następnie śledzi zależności biegnące w przeciwnym kierunku. Ukrywanie jest warstwowe z założenia, więc cały cykl powtarza się wobec każdego podmiotu, inwestora i dostawcy, którego ujawnia.

Więcej o metodzie.
Mapowanie łańcucha własności to rekurencyjna metoda badawcza, która ustala własność, kontrolę i wpływ w warstwowych strukturach korporacyjnych, a następnie śledzi zależności biegnące w przeciwnym kierunku. Ukrywanie jest warstwowe z założenia, więc cały cykl powtarza się wobec każdego podmiotu, inwestora i dostawcy, którego ujawnia.

Usługi
Usługi ekspertów.
Wiarygodne wyniki.
Projekty prowadzone przez ekspertów, które przekładają ustalenia analityczne na działanie, umożliwiają uporządkowaną współpracę między przedsiębiorstwami a instytucjami publicznymi i wspierają legalną wymianę informacji między jurysdykcjami.
Nasze usługi.
Od due diligence do analizy kryminalistycznej nasze usługi badawcze dają jasność tam, gdzie panuje niepewność. Pomagamy globalnym przedsiębiorstwom pewnie reagować na zagrożenia wewnętrzne, ryzyko w łańcuchu dostaw i decyzje o wysokiej stawce.

Nasze usługi.
Od due diligence do analizy kryminalistycznej nasze usługi badawcze dają jasność tam, gdzie panuje niepewność. Pomagamy globalnym przedsiębiorstwom pewnie reagować na zagrożenia wewnętrzne, ryzyko w łańcuchu dostaw i decyzje o wysokiej stawce.

Rozwiązania
Dopasowane
do Państwa zadania
Nasze rozwiązania dostosowują się do Państwa środowiska i dostarczają analitykę ukształtowaną pod ryzyko i priorytety, które mają największe znaczenie.
Nasze rozwiązania.
nDiligence wspiera przedsiębiorstwa ze złożonymi globalnymi łańcuchami dostaw, wykonawców zamówień publicznych oraz inwestorów działających w środowiskach wrażliwych geopolitycznie. Nasze możliwości rozpoznają wrogi wpływ i wzorce zależności, które umykają tradycyjnym ramom due diligence.
Nasze rozwiązania.
nDiligence wspiera przedsiębiorstwa ze złożonymi globalnymi łańcuchami dostaw, wykonawców zamówień publicznych oraz inwestorów działających w środowiskach wrażliwych geopolitycznie. Nasze możliwości rozpoznają wrogi wpływ i wzorce zależności, które umykają tradycyjnym ramom due diligence.
Szkolenia
Szkolenia i
certyfikacja
Budowanie zaufanej społeczności praktyków przez ustandaryzowane szkolenia, certyfikację zawodową i wspólną metodykę analityczną w różnych sektorach i jurysdykcjach.
Zapraszamy na nasze szkolenia już dziś.
Nasze programy certyfikacji kształcą analityków zagrożeń w łańcuchu dostaw na podstawie określonych standardów due diligence i platformy nDiligence. Szkolenia kładą nacisk na rygor analityczny, interoperacyjność oraz trwałe uczenie się instytucji w organizacjach i wśród partnerów międzynarodowych.

Zapraszamy na nasze szkolenia już dziś.
Nasze programy certyfikacji kształcą analityków zagrożeń w łańcuchu dostaw na podstawie określonych standardów due diligence i platformy nDiligence. Szkolenia kładą nacisk na rygor analityczny, interoperacyjność oraz trwałe uczenie się instytucji w organizacjach i wśród partnerów międzynarodowych.
Umówienie
briefingu
Omawiamy rzeczywiste przypadki z prowadzonych projektów, które pokazują, dlaczego integralność łańcucha dostaw wymaga dziś uwagi na poziomie zarządu i skoordynowanych działań.

Prosimy o subskrypcję, aby otrzymywać informacje o zmianach dotyczących integralności globalnych łańcuchów dostaw oraz o nowościach nDiligence.
Copyright © 2026 nDiligence, Inc. Wszelkie prawa zastrzeżone.