
Цифровий ланцюг постачання
Огляд
З чого складається ланцюг і чому залежність стає важелем впливу.
Рівні
Вісім рівнів, вісім власників і один майже порожній стовпець.
Читайте далі 
Контроль
Власність змінюється, не змінюючи жодного рядка коду.
Читайте далі
Межа
Дев’ять інструментів, які вже використовують, і де кожен зупиняється.
Читайте далі
Картування
Захоплення, ідентифікація, атрибуція та звіряння.
Читайте далі
Інтернет є ланцюгом постачання. Ланцюг постачання це будь-яка система, у якій компоненти, вироблені або контрольовані однією стороною, стають вхідними даними для іншої, створюючи ланцюг залежностей, через який вартість, функція й ризик подорожують разом. За цим визначенням інтернет не просто обслуговують ланцюги постачання. Він сам є одним із них: найбільшим, найвагомішим і найменш дослідженим із будь-коли побудованих.
Це не фігура мови, і все тут випливає з того, що ми беремо це буквально. Ланцюг постачання потрібно зрозуміти, перш ніж його можна захистити, а це означає знати, які в ньому компоненти, звідки вони походять, хто їх контролює і які з них справді мають значення.


Порівняння

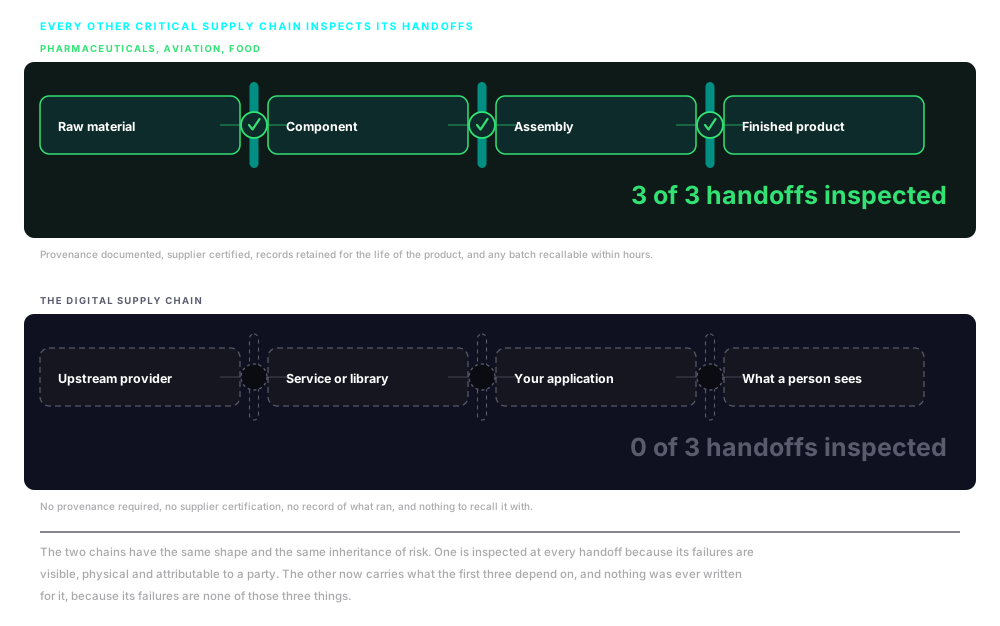
Два ланцюги, один під інспекцією

Передумова
Залежність створює важіль впливу
Кожна точка, у якій один компонент залежить від іншого, є точкою, у якій цілісність усього далі по ланцюгу спирається на цілісність цього входу. Скомпрометований вхід не оголошує себе. Він рухається вперед, вбудований у результати, які не несуть жодного видимого знаку зміни у своєму джерелі.
Сторінка це збірка
Сторінка, завантажена в браузері, це не один артефакт з одного джерела. Це збірка компонентів, отриманих від десятків провайдерів і доставлених через інфраструктуру, якою керують сторони, про яких користувач ніколи не чув. Кожен із цих компонентів сам був зібраний зі своїх компонентів.
Довіра дешевша за перевірку
Ланцюги постачання будують для ефективності, а не для постійного звіряння кожного входу з авторитетним джерелом. Перевірка в масштабі дорога, а довіра безкоштовна, і саме тому довіру надають за замовчуванням. Саме на цьому замовчуванні тримається кожна компрометація ланцюга постачання.
Ланцюг не має природного краю
Кожна залежність несе свою власну, назад через код, послуги, інфраструктуру, мікропрограми й апаратні засоби до джерел, яких не картувала жодна окрема організація. Ланцюг тягнеться до n-ої сторони, а не до третьої, і немає рівня, на якому стає безпечно припинити дивитися. Є лише той рівень, на якому дивитися припинили.
Ніхто не проєктував це так
Це те, що виходить, коли систему такого масштабу будують тисячі організацій протягом півстоліття, без центрального архітектора, без органу з повноваженнями примусу щодо цілого й без вимоги, щоб будь-який учасник документував свої залежності у формі, яку може прочитати хтось інший.
Прогалина
Найважливіший ланцюг постачання захищений найменше
Розгляньмо, чого вимагають від ланцюгів постачання, які світ вважає критичними. Виробник фармацевтичної продукції документує походження, склад та історію випробувань кожного інгредієнта, який він продає. Виробник повітряних суден відстежує сертифікаційну історію кожного компонента, який встановлює, і зберігає ці записи протягом усього строку служби планера. Виробник харчових продуктів повинен показати, де інгредієнт виростили, переробили й перевезли, і повинен надати цей запис протягом годин після випадку забруднення. Регулятори перевіряють записи, інспектують об’єкти та застосовують наслідки, коли документація не витримує розгляду.
Тепер розгляньмо, чого вимагають від організацій, які будують на цифровому ланцюгу постачання. Від команди, що інтегрує сторонній скрипт, зазвичай не вимагають документувати, звідки він з’явився, хто його написав і що він несе із собою. Від компанії, яка додає інтеграцію з мережею доставки контенту, не вимагають показати, що те, що цей провайдер доставляє, було звірено хоч із чимось. Від оператора, який ставить інтерфейс на основі браузера перед системою керування, не вимагають картувати те, що цей інтерфейс завантажує, перш ніж його підключити. Для більшості організацій, у більшості юрисдикцій, на більшій частині цього ланцюга постачання немає обов’язку документувати, перевіряти, валідувати або відстежувати те, що інтегрують і виконують.
Це не чиясь необачність. Системи, які зробили б систематичний захист можливим, писали для компонентів, а це проблема збірок. Для захисту окремих частин існують витончені інструменти. Для того, щоб побачити ланцюг як ціле, існує дуже мало.

Напрям руху
Прогалина розширюється
Зараз на цьому ланцюгу працює більше того, що має значення, ніж п’ять років тому. Сам ланцюг довший. А гроші на його дослідження йдуть за інцидентами, які вже сталися, а не за ризиком, який ще не дав жодного.
Від нього залежить більше систем
Платформи енергетики, водопостачання, транспорту та виробництва перейшли на інтерфейси на основі вебу й архітектури, підключені до хмари. Державні, медичні та фінансові системи пішли за ними. Кожна така міграція приводить сферу, що була ізольована від цього ланцюга постачання, у прямий контакт із ним, зазвичай без відповідних інвестицій у розуміння нового ризику.
Складність випереджає розуміння
Дерева залежностей, сторонні інтеграції та кількість окремих провайдерів, чий код виконується на будь-якій сторінці, різко зросли. Кожне додавання це нове рішення про довіру, ухвалене один раз під час інтеграції та рідко переглянуте, коли залежність розвивається, переходить в інші руки або стає для когось цікавою з причин, що не мають до вас жодного стосунку.
Інвестиції йдуть за тим, що видно
Витрати на безпеку калібрують за інцидентами, які вже сталися, і за вимогами, невиконання яких має наслідки. Ризик, який ще не дав публічного, атрибутованого провалу, погано конкурує за бюджет, тому поверхня атаки зростає за однією кривою, а увага за іншою.
Фізичні ланцюги постачання можна інспектувати. Цей не можна.
Компоненти у фізичному ланцюгу відчутні, і їхнє походження можна перевірити на кожній передачі, принаймні в принципі. Цифровий ланцюг постачання працює на швидкості та в масштабі, які роблять інспекцію передач неможливою: щодня роблять сотні мільярдів запитів, і кожен з них є транзакцією ланцюга постачання: запит на компонент, відповідь, яка його доставляє, і виконання того, що надійшло. Жодна кількість працівників не змогла б переглянути значущу частку з них, і майже ніщо не спостерігає за їхньою цілісністю в масштабі. Вони проходять через ланцюг, отримуючи довіру за замовчуванням, і їх ніхто не записує. Саме про цю умову цей розділ, і саме тому робота починається зі спостереження, а не з паперів.
01 · Структура
Рівні
Цифровий ланцюг постачання це не один ланцюг. Це вісім рівнів, які працюють одночасно: мережі та інфраструктура, програмне забезпечення та мікропрограми, апаратні засоби та пристрої, послуги й комплекти для розробки, код і бібліотеки, дані та моделі, ресурси й файли, а також інтерфейс, де все це сходиться в те, що людина справді бачить.
Опис охоплює те, що дає кожен рівень, які докази для нього існують і чому ризик є не сумою уразливостей у кожному рівні, а набором шляхів між ними.
02 · Контроль
Коли контроль переходить в інші руки
Компонент може змінити власника, не змінивши жодного рядка коду. Домен розпізнається так само, скрипт має той самий хеш, а трафік ідентичний, бо він і є ідентичний. Змінилося те, хто вирішує, що цей компонент робитиме далі, і нічого з цього не видно в захопленні.
Опис охоплює чотири способи, якими контроль насправді рухається, інтервал між передачею та тим, як хтось це помітив, шість задокументованих випадків із датами, а також те, чому моніторинг, який виявив би їх, лежить у реєстрах, звітності та записах репозиторіїв, а не в мережі.
03 · Покриття
Наявні інструменти зупиняються, не дійшовши до власності
Переліки компонентів, атестації збірок, заяви про експлуатовність, звіти про контролі, політики браузера, оцінки стану, виявлення поверхні атаки та перевірка бенефіціарної власності. Дев’ять категорій, що встановлює кожна з них і в якій саме точці кожна зупиняється.
Опис прямо називає те, що додає цей метод: крок між тим, де закінчується зовнішнє виявлення, і тим, де починається з’ясування власності. Він також визначає чотири терміни, на яких тримається робота, і пояснює, чому нерозкритий провайдер зазвичай не є прихованим.

04 · Метод
Картування цифрового ланцюга постачання
Захоплення, ідентифікація, атрибуція та звіряння, застосовані до кожного провайдера, якого виявляють докази, і повторені щодо рівнів під ними. Список вендорів записує рішення; застосунок записує поведінку, і ці два розходяться з дня, коли підписано договір.
Опис охоплює повний цикл, осі спостереження та атрибуції, за якими він рухається, те, як хост простежують до компанії і що відбувається, коли цього не вдається зробити, а також те, що містить кінцевий результат.
Друга половина запитання це хто ними володіє
Картування ланцюга встановлює, від чого ви залежите. З’ясування того, хто володіє цими провайдерами та контролює їх, і вирішує, чи залежність є проблемою постачання, чи суттєвим ризиком для бізнесу. Це картування ланцюга власності, проведене щодо сторін, яких виявляє ця робота.

Запросіть
брифінг
Ми розглядаємо реальні приклади з поточних проєктів, які показують, чому доброчесність ланцюга постачання тепер потребує уваги на рівні керівництва та узгоджених дій.

Підпишіться, щоб отримувати новини про доброчесність глобальних ланцюгів постачання та оновлення nDiligence.
Авторське право © 2026 nDiligence, Inc. Усі права захищено.