
Виявляємо правду.
Перевіряємо довіру.
Ваш цифровий ланцюг постачання є поверхнею атаки. Противники здобувають доступ через звичайні комерційні відносини: програмні платформи, послуги, субпроцесорів і провайдерів, а якщо це залишити без перевірки, доступ переростає у вплив і контроль. nDiligence створює мережі надійних провайдерів, перевіряє вкладені ланцюги постачання під ними та тримає їх під постійним наглядом.

Глобальні дані
Ретельно дібрані дані з багатьох джерел, будь-який формат, будь-яка мова.
П’ять класів
Люди · Знання · Фінанси · Технології · Фізичні об’єкти.
Рівень 3, 4, 5+
Видимість надійних мереж за межами звичних поверхневих рівнів.
Від кремнію до акціонера
Широке розуміння від технологічних рівнів до власності та впливу.
Attack the Glass (ATG)
Уразливості інжекції в ланцюг постачання під час рендерингу на боці клієнта
Уже доступна дослідницька публікація, підготовлена за власний кошт: вона показує, як ця уразливість використовує слабке місце в наявних архітектурах кібербезпеки через інжекцію в ланцюг постачання під час рендерингу на боці клієнта. Її опубліковано, щоб привернути увагу галузі, держави та дослідників до суттєвої загрози обману, дезінформації, маніпуляції та ворожого впливу. Більшість екранів навколо нас динамічні, вони створюються в мить перед тим, як їх вам показати, з коду, медіа та даних, які надають інші компанії. Будь-хто, хто контролює один із цих ресурсів, може тихо змінити те, що показує ваш екран і що він робить, а кожен інструмент безпеки, який використовують сьогодні, повідомить, що все гаразд.
Читайте дослідження



Продукти

Інтегрована
розвідувальна
платформа
Платформа на основі штучного інтелекту (ШІ), яка автоматизує та масштабує глибоку належну перевірку схем власності, контролю, залежності та впливу в реальних комерційних середовищах.
Відкрийте нашу платформу сьогодні.
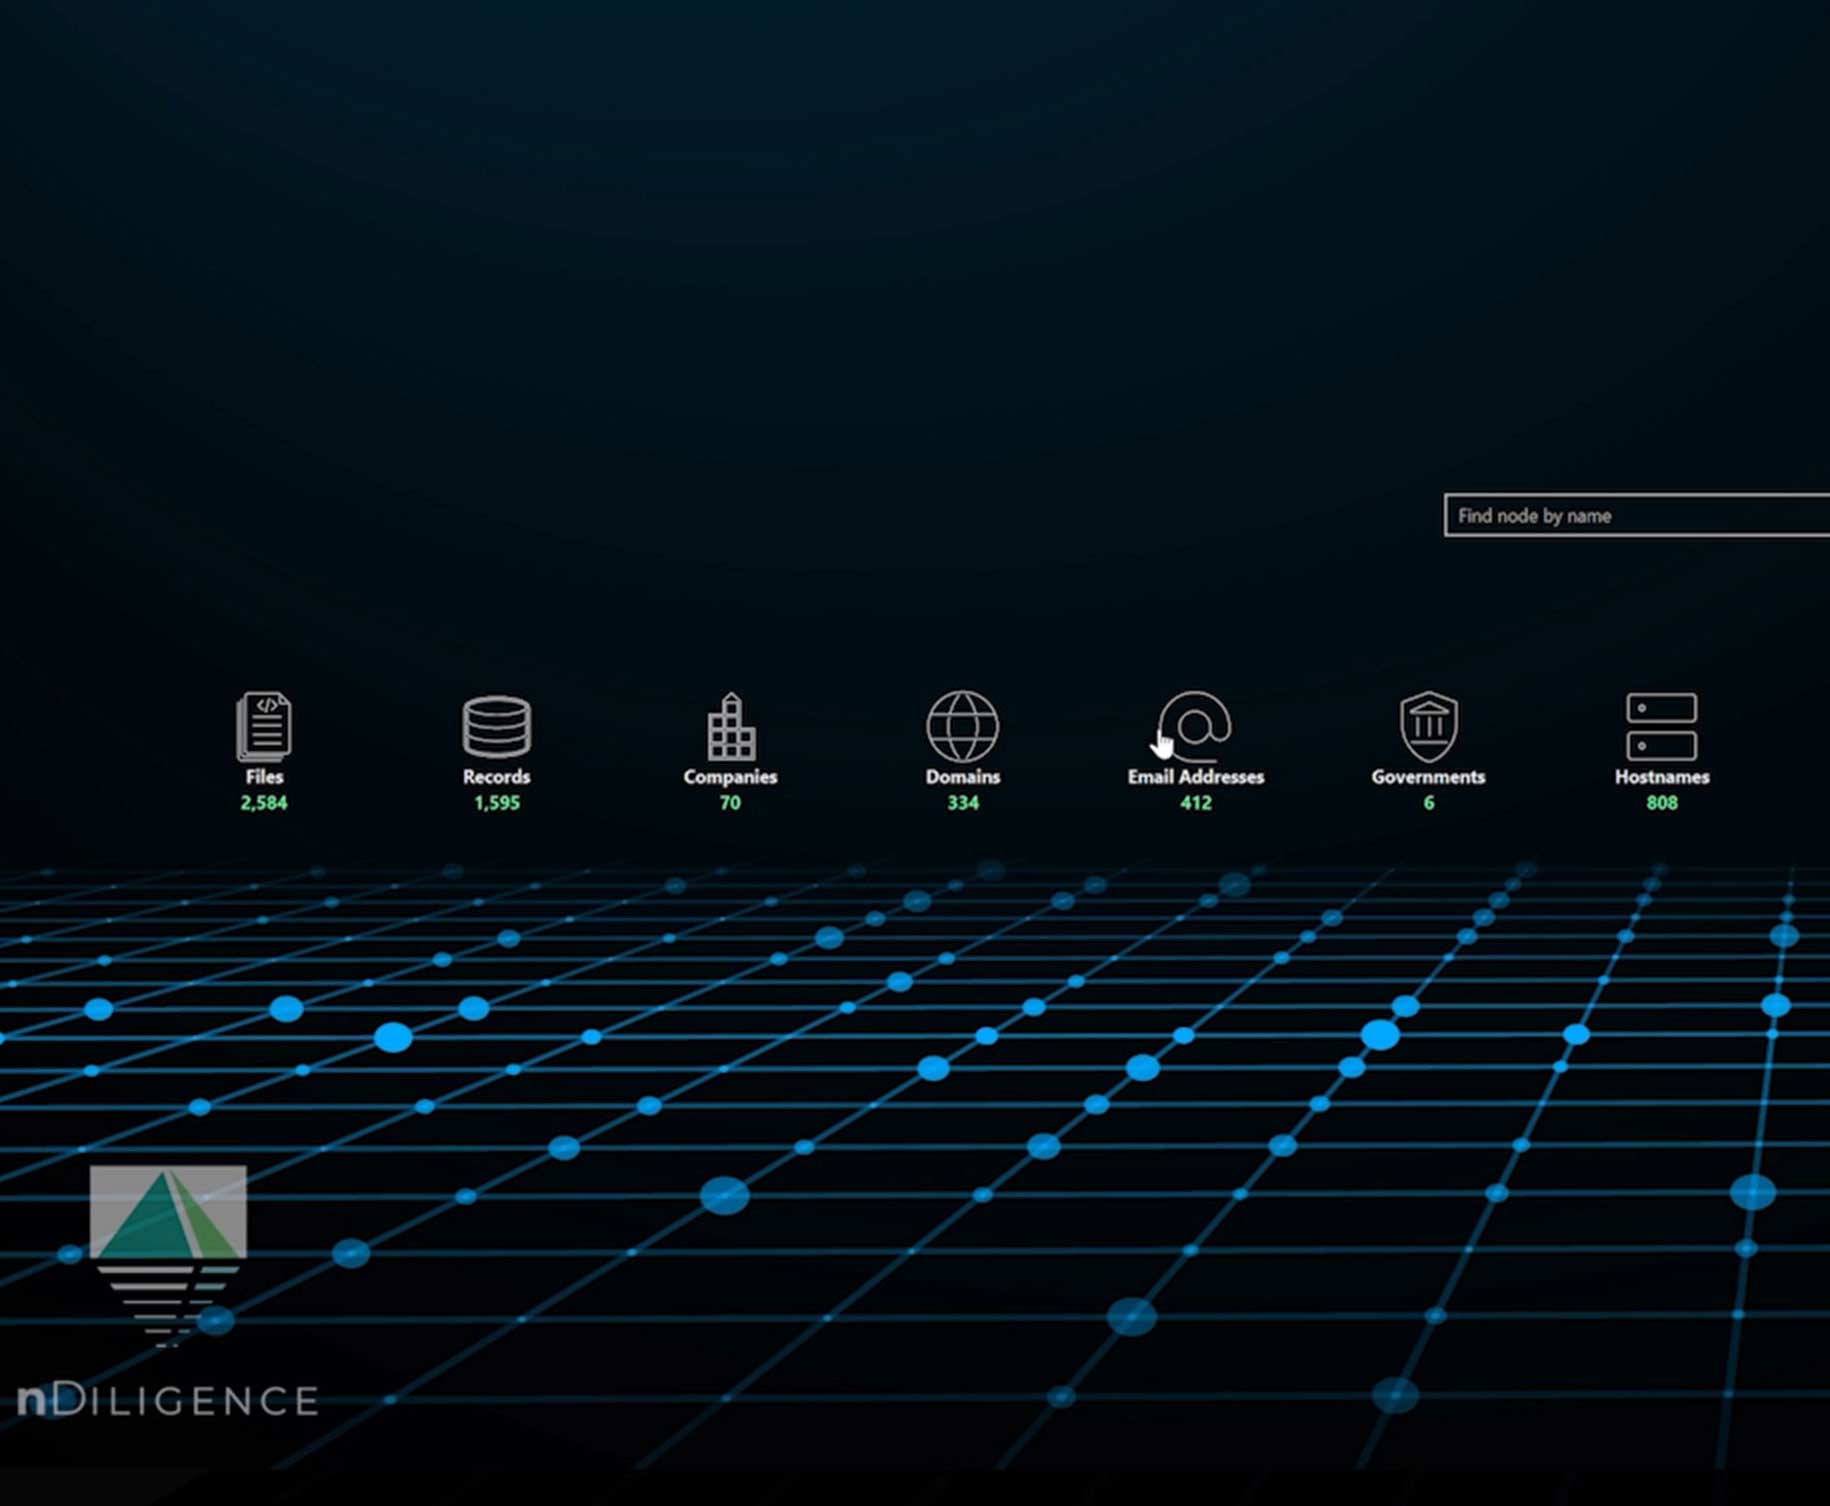
Наша платформа перетворює первинні дані на інформаційні панелі, профілі та візуалізації, які розкривають приховані ризики й показують складні зв’язки. Дивіться глибше за поверхню за допомогою ясної розвідувальної аналітики, що ґрунтується на доказах.

Відкрийте нашу платформу сьогодні.
Наша платформа перетворює первинні дані на інформаційні панелі, профілі та візуалізації, які розкривають приховані ризики й показують складні зв’язки. Дивіться глибше за поверхню за допомогою ясної розвідувальної аналітики, що ґрунтується на доказах.
SCVue
Цифровий
ланцюг постачання
Висвітліть ланцюг постачання в інтернеті, який працює всередині кожного застосунку.
Відкрийте SCVue.
SCVue показує, що ваші застосунки насправді завантажують і куди насправді йдуть дані: виявлення провайдерів, профілювання поведінки під час виконання, картування потоків даних та ідентифікація суб’єктів, прочитані із захоплення того, що справді завантажилося, а не виведені із заяв.

Відкрийте SCVue.
SCVue показує, що ваші застосунки насправді завантажують і куди насправді йдуть дані: виявлення провайдерів, профілювання поведінки під час виконання, картування потоків даних та ідентифікація суб’єктів, прочитані із захоплення того, що справді завантажилося, а не виведені із заяв.

Картування ланцюга власності
Власність,
з’ясована
Хто насправді контролює компанії, від яких ви залежите, і що приходить разом із ними.
Відкрийте метод.
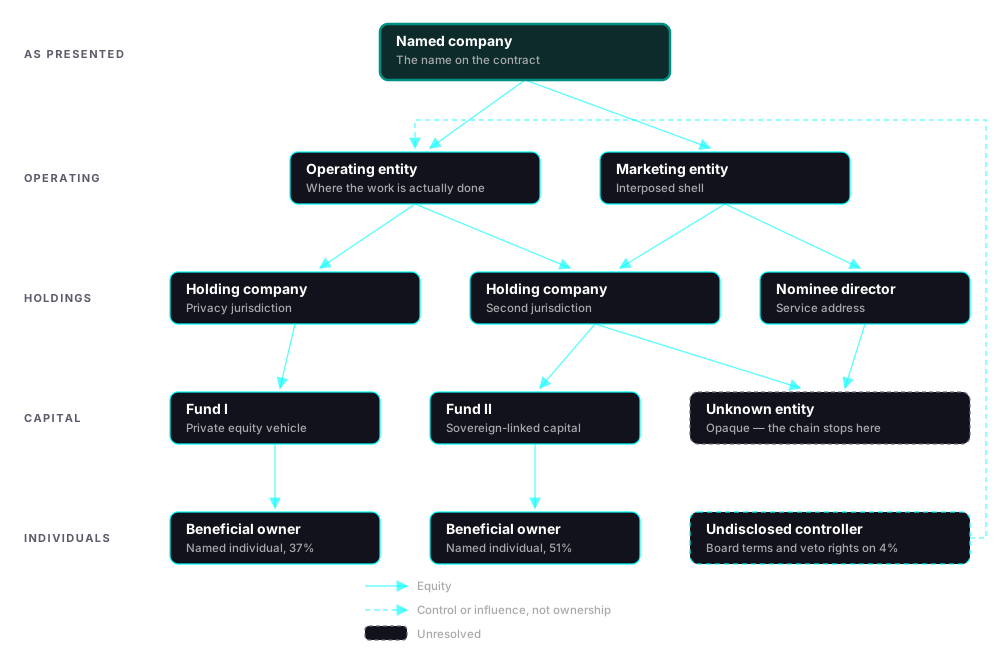
Картування ланцюга власності це рекурсивний метод розслідування, який з’ясовує власність, контроль і вплив у багатошарових корпоративних структурах, а потім відстежує залежності, що йдуть у зворотному напрямку. Приховування є багатошаровим за задумом, тому весь цикл повторюється щодо кожного суб’єкта, інвестора та постачальника, якого він виявляє.

Відкрийте метод.
Картування ланцюга власності це рекурсивний метод розслідування, який з’ясовує власність, контроль і вплив у багатошарових корпоративних структурах, а потім відстежує залежності, що йдуть у зворотному напрямку. Приховування є багатошаровим за задумом, тому весь цикл повторюється щодо кожного суб’єкта, інвестора та постачальника, якого він виявляє.

Послуги
Експертні послуги.
Надійні результати.
Проєкти під керівництвом експертів, які перетворюють аналітичні висновки на дії, налагоджують структуровану взаємодію між підприємствами та державними зацікавленими сторонами й підтримують законний обмін інформацією між юрисдикціями.
Перегляньте наші послуги.
Від належної перевірки до криміналістичного аналізу наші послуги з розслідувань дають ясність там, де є невизначеність. Ми допомагаємо глобальним підприємствам упевнено реагувати на внутрішні загрози, ризики ланцюга постачання та рішення з високими ставками.

Перегляньте наші послуги.
Від належної перевірки до криміналістичного аналізу наші послуги з розслідувань дають ясність там, де є невизначеність. Ми допомагаємо глобальним підприємствам упевнено реагувати на внутрішні загрози, ризики ланцюга постачання та рішення з високими ставками.

Рішення
Пристосовано
до вашого завдання
Наші рішення пристосовуються до вашого середовища й дають розвідувальну аналітику, сформовану під ризики та пріоритети, які мають найбільше значення.
Перегляньте наші рішення.
nDiligence підтримує підприємства зі складними глобальними ланцюгами постачання, державних підрядників та інвесторів, які працюють у геополітично чутливих середовищах. Наші можливості виявляють ворожий вплив і схеми залежності, які традиційні системи належної перевірки пропускають.
Перегляньте наші рішення.
nDiligence підтримує підприємства зі складними глобальними ланцюгами постачання, державних підрядників та інвесторів, які працюють у геополітично чутливих середовищах. Наші можливості виявляють ворожий вплив і схеми залежності, які традиційні системи належної перевірки пропускають.
Навчання
Навчання та
сертифікація
Розбудова надійної спільноти практиків через стандартизоване навчання, професійну сертифікацію та спільну аналітичну методику в різних галузях і юрисдикціях.
Перегляньте варіанти навчання сьогодні.
Наші програми сертифікації готують аналітиків з розвідувальної аналітики загроз у ланцюгу постачання на основі визначених стандартів належної перевірки та платформи nDiligence. Навчання робить акцент на аналітичній строгості, взаємосумісності та тривалому інституційному навчанні в організаціях і серед міжнародних партнерів.

Перегляньте варіанти навчання сьогодні.
Наші програми сертифікації готують аналітиків з розвідувальної аналітики загроз у ланцюгу постачання на основі визначених стандартів належної перевірки та платформи nDiligence. Навчання робить акцент на аналітичній строгості, взаємосумісності та тривалому інституційному навчанні в організаціях і серед міжнародних партнерів.
Запросіть
брифінг
Ми розглядаємо реальні приклади з поточних проєктів, які показують, чому доброчесність ланцюга постачання тепер потребує уваги на рівні керівництва та узгоджених дій.

Підпишіться, щоб отримувати новини про доброчесність глобальних ланцюгів постачання та оновлення nDiligence.
Авторське право © 2026 nDiligence, Inc. Усі права захищено.