
Що ваше програмне забезпечення
насправді завантажує?
Огляд
З чого складається ланцюг і чому залежність стає важелем впливу.
Читайте далі 
Рівні
Вісім рівнів, вісім власників і один майже порожній стовпець.
Читайте далі
Контроль
Власність змінюється, не змінюючи жодного рядка коду.
Читайте далі
Межа
Дев’ять інструментів, які вже використовують, і де кожен зупиняється.
Читайте далі
Картування
Захоплення, ідентифікація, атрибуція та звіряння.
Картування цифрового ланцюга постачання з’ясовує провайдерів, від яких застосунок справді залежить, спостережених у його власному трафіку, а не взятих зі списку вендорів, а потім з’ясовує компанії, власників і юрисдикції, що стоять за цими провайдерами. Це вісь залежності того самого запитання, яке картування ланцюга власності ставить щодо контролю, але прикладена до систем, а не до корпоративних структур.
Це опис методу. Контекст несуть три супутні сторінки: з чого складається ланцюг, у рівнях, як рухається контроль над його частиною, у коли контроль переходить в інші руки, і як далеко дістають наявні стандарти та інструменти, у наявні інструменти зупиняються, не дійшовши до власності.


Розгалуження

За межами списку вендорів

Проблема
Список вендорів це не ланцюг постачання
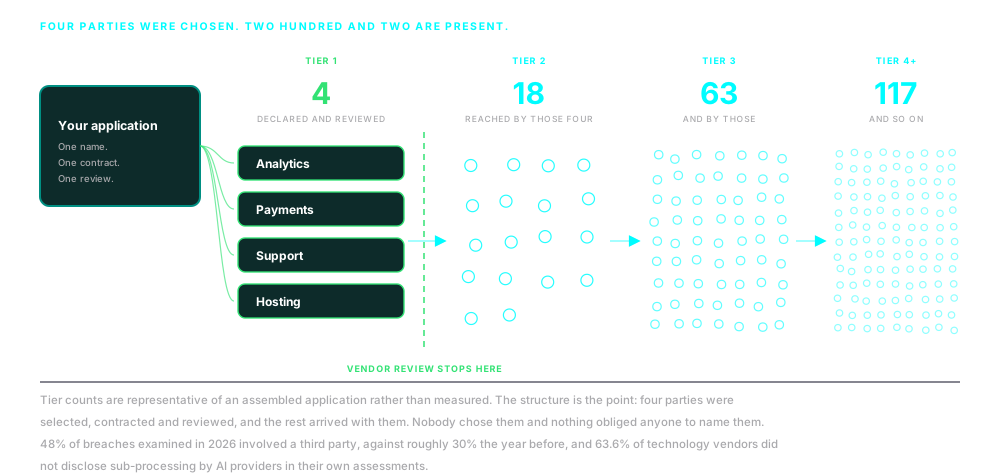
Кожна організація може подати список своїх технологічних вендорів. Майже жоден із цих списків не відповідає тому, що їхні застосунки насправді роблять. Ця розбіжність рідко є обманом. Річ у тому, що список записує рішення, а застосунок записує поведінку, і ці два починають розходитися того дня, коли підписано договір.
Код, доданий після закупівлі
База вендорів, схвалена на етапі закупівлі, і менеджер тегів, інструмент згоди або маркетингова платформа, які додають до неї потім. Код доходить до промислового середовища без договору, без розгляду й без того, щоб хтось вирішив, що так має бути.
Нерозкриті субпроцесори
Названий вендор виконує роботу через сторону, якої розкриття не називає. Договір указує на когось, кого ви можете перевірити; дані доходять до когось, кого ви не бачите.
Непряма інфраструктура
DNS, доставка контенту, хостинг і хмарна оренда ставлять на шляху даних сторони, які ніколи ні для кого не були вендорами. Ніхто їх не закуповував, тому ніхто їх і не розглядав.
Успадковані залежності
Пакет, підтягнутий під час збірки, несе свої власні залежності, а вони свої. Четвертий рівень приходить разом із першим, він приходить без ухвалення рішення, і ніщо не зобов’язує будь-кого його назвати.

Метод
Починати зі списку означає лише перевіряти цей список
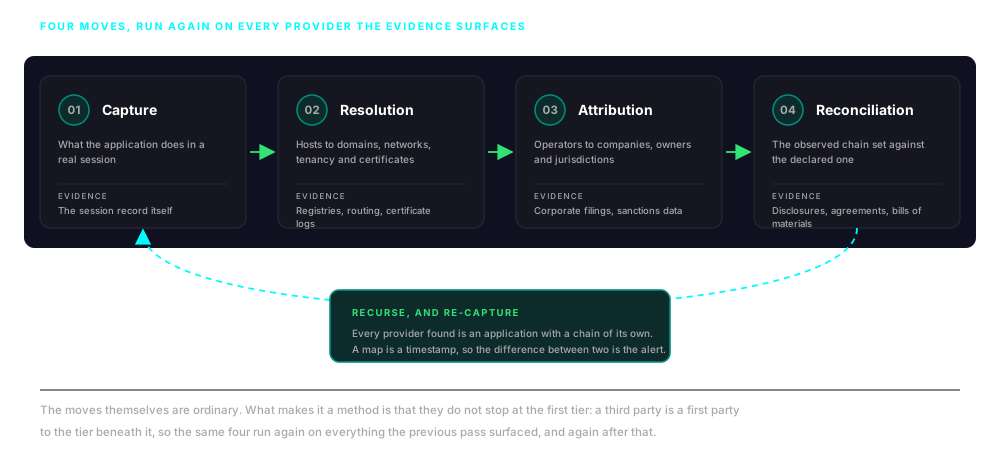
Тому робота починається з того, що система робить, а список вендорів стає однією з речей, які перевіряють, а не межею запиту. Ті самі шість дій потім виконуються щодо кожного провайдера, якого виявляють докази.
01
Захоплення
Записати, що застосунок насправді робить у реальному сеансі: кожен запит і перенаправлення, кожне завантаження скрипту, стилю, медіа та даних, кожен файл cookie й запис у сховище та кожне корисне навантаження, надіслане назовні. Докази захоплюють, а не виводять з маніфеста.
02
Ідентифікація
Зіставити спостережені хости з доменами, адреси з мережами та хмарною орендою, а з’єднання з сертифікатами, які їх захищають. Одиницею аналізу перестає бути URL і стає оператор за ним, а неоднозначність, яку вносить спільна та прикрита інфраструктура, записують, а не усувають.
03
Атрибуція
Зіставити кожного оператора з компанією, а компанію з її власниками, тими, хто її контролює, і юрисдикцією, чиє право керує даними, з якими вона працює. Саме тут цифровий ланцюг передає справу ланцюгу власності.
04
Звіряння
Зіставити спостережений ланцюг із задекларованим: списком субпроцесорів, договором про обробку даних, звітом аудиту, переліком компонентів програмного забезпечення, закупівельним записом. Розходження в будь-якому напрямку є висновком.
05
Рекурсія
Кожен виявлений провайдер сам є застосунком із власним ланцюгом. Третя сторона є першою стороною для рівня під нею, ланцюг тягнеться до n-ої сторони, а не до третьої, і ризик успадковується аж назад до вас.
06
Зміни в часі
Захоплення це позначка часу, а не стан. Один випуск, одна зміна тега, одне поглинання переписують ланцюг без попередження, тому захоплення повторюють і порівнюють, а те, що змінилося, читають так само уважно, як і те, що є.
Вісь спостереження
Коли папери й захоплення розходяться, захоплення це те, що сталося
Опитувальник повертає те, у що вендор вірить, або що має намір робити, або що готовий викласти письмово. Захоплення повертає те, що зробив його код. Коли ці два розходяться, саме це розходження є найціннішим у проєкті, і зазвичай воно не є брехнею. Це тег, доданий поспіхом, бібліотека, оновлена вище по ланцюгу, субпроцесор, змінений після останнього розгляду.
Саме тому метод не починається з запитування. Спостереження є первинним доказом, а декларації є заявою, яку перевіряють. Якщо зробити навпаки, вправа може оцінити лише папери.
Спостереження дає конкретне: до яких провайдерів звертаються, у якому порядку, під чиїми сертифікатами та з яких мереж; що надсилають кожному з них і чи несе це ідентифікатори; що виконується всередині сторінки й до чого їй дозволено дістатися; і які з контролів, що обмежили б будь-що з цього, справді застосовано.

Один вихідний домен, розкладений на понад сотню сторонніх доменів і хостів, спостережених в одному сеансі. Відкрийте SCVue, платформу, на якій працює цей метод.

Вісь атрибуції
Домен це не сторона
Знати, що застосунок завантажує сотню хостів, це інвентаризація, а не розвідувальна аналітика. Висновок приходить тоді, коли кожен хост зіставлено з оператором, кожного оператора з компанією, а кожну компанію з людьми та юрисдикцією, що за нею стоять. До того ви маєте список назв, а список назв не підтримує жодного рішення.
Атрибуція це також те, де концентрація стає вимірною. Двадцять окремих вендорів, які зводяться до тих самих трьох власників, не є диверсифікованою базою постачання; це одна залежність у двадцяти ярликах. Показник, який має значення, це концентрація у співвідношенні із замінністю, і жодного з них не видно на рівні доменів.
Це також точка, де ці два методи зустрічаються. Коли за оператором стоїть компанія, запитання перестає бути технічним і стає запитанням про власність: багатошарові холдинги, лінія фінансування, вплив, здійснюваний через умови договорів, а не через частку. Це картування ланцюга власності, проведене щодо сторін, яких виявляє цей метод.

Атрибуція продовжується вгору, через корпоративну структуру за кожним провайдером. Читайте про картування ланцюга власності.
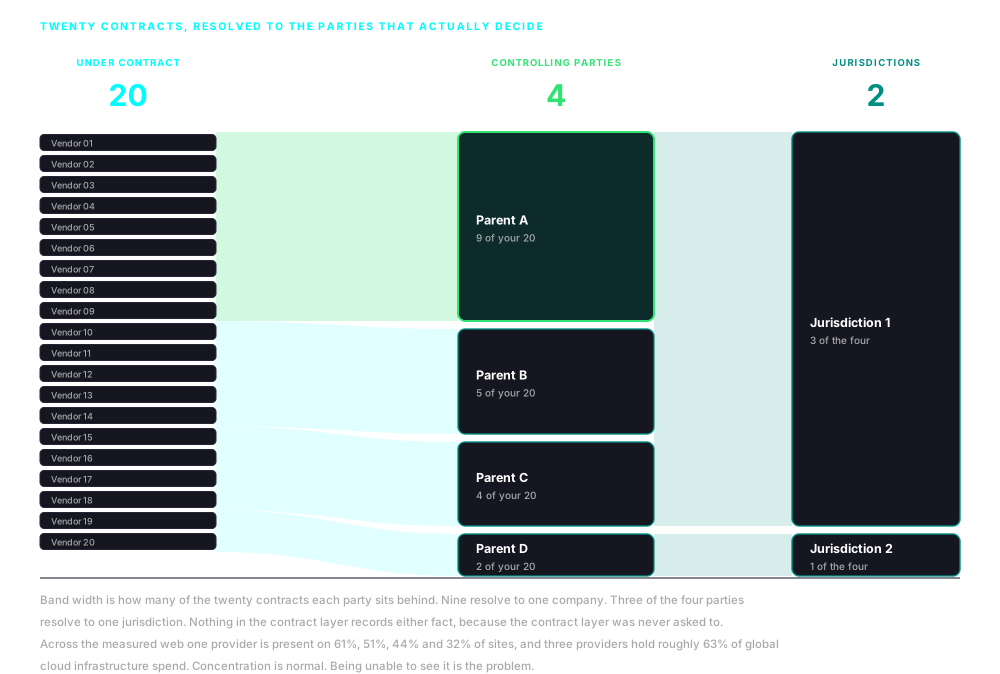
Двадцять договорів, чотири сторони, що контролюють, дві юрисдикції. Концентрації не видно на рівні договорів, бо рівень договорів її не записує.
Ідентифікація
Жодне окреме джерело не простежує хост до компанії
Це крок, який вирішує, чи варта решта хоч чогось, і той, який найімовірніше не вдасться. Записи про реєстрацію вже не ті, що були: до 2024 року приблизно 89 % загальних доменів верхнього рівня не мали ідентифікованого реєстранта в публічних даних, проти приблизно 24 % до того, як змінилися правила приватності. Замість цього чотири джерела використовують разом.
Сертифікати
Сертифікат, що захищає з’єднання, несе емітента, суб’єкта та всі інші імена, які він покриває. Ці альтернативні імена регулярно пов’язують хости, які більше не мають нічого спільного видимого, а журнали прозорості роблять історію видачі для домену справою публічного запису, а не справою запитування.
Мережі та оренда
Адреса належить до розподілу, розподіл до автономної системи, а автономна система до організації. Там, де мережа виявляється спільною хмарною інфраструктурою або інфраструктурою доставки контенту, чесна відповідь це провайдер, а не клієнт, і її записують саме так.
Історія імен і хостингу
Історія розпізнавання, записи про делегування, конфігурація пошти та інфраструктури, а також те, як набір хостів рухається разом у часі. Провайдери постійно змінюють інфраструктуру, і схема того, як змінюється набір імен, часто ідентифікує краще, ніж будь-який окремий запис усередині нього.
Корпоративні записи
Усе, що дають технічні докази, потім заносять у реєстри, звітність, записи про фінансування та дані про санкції й правозастосування. Саме тут назва стає компанією з власниками та юрисдикцією, що керує, і саме тут робота стає тією самою операційною методикою, що й картування ланцюга власності.
Деякі хости вдається простежити не далі, ніж до інфраструктури перед ними
Мережі доставки контенту, зворотні проксі та багатоклієнтський хостинг означають, що спостережена адреса може прикривати джерело, яке належить комусь зовсім іншому, і жодна технічна майстерність не з’ясовує цього в кожному випадку. Тому кожну атрибуцію записують разом із доказами, що її підтверджують, і з упевненістю, яка відображає ці докази, і є явний невизначений стан. Провайдера, якого вдалося простежити лише до інфраструктури, що стоїть перед ним, повідомляють саме так, називають і залишають відкритим як запитання, яке варто поставити прямо. Оцінювання, яке тихо підвищує мережу доставки до постачальника, а спільну адресу до компанії, значно гірше за те, яке каже, що ланцюг обірвався, і де саме.
З березня 2025 року знати, що завантажують ваші платіжні сторінки, стало обов’язковим
В одному місці цей обов’язок уже конкретний. З березня 2025 року вимоги PCI DSS 6.4.3 та 11.6.1 зобов’язують кожного, хто керує платіжною сторінкою, мати інвентаризацію кожного скрипту, який на ній виконується, записувати письмове обґрунтування для кожного, авторизувати його та виявляти неавторизовані зміни. Це і є вимога знати, що насправді завантажується, з механізмом примусу. Вона зупиняється на скрипті й нічого не говорить про те, хто керує пунктом призначення, з яким цей скрипт розмовляє, і саме там цей метод продовжує. Ширший обов’язок приходить разом із нею: Executive Order 14117, впроваджений як 28 CFR Part 202, вимагає ідентифікувати сторони за непрямим іноземним доступом до масивів чутливих даних; стаття 28 GDPR робить залучення субпроцесора задокументованим і авторизованим актом, а не деталлю реалізації; DORA поширює це очікування на фінансові установи та ланцюги субпідряду під їхніми провайдерами ІКТ, і перших критичних сторонніх провайдерів ІКТ офіційно визначили в кінці 2025 року, поставивши під нагляд саму концентрацію; а NIS2 вводить безпеку ланцюга постачання в охоплення для організацій, які ніколи не вважали себе технологічними фірмами. Кожне з цього припускає, що організація може сказати, від чого залежать її застосунки. Субпроцесор, який має з’явитися в обов’язковому розкритті й не з’являється, сам є висновком.
Принципи
Три правила вирішують, що вважається висновком
Кожна організація будь-якого розміру вже проводить розгляд сторонніх сторін, і переважно це сумлінна робота. Ці три правила керують доказами тут.
Докази важливіші за атестацію
Кожен висновок веде до захопленого артефакта: запиту, відповіді, сертифіката, корисного навантаження. Будь-який із них може повторно дослідити той, хто не погоджується з висновком. Атестацію повторно дослідити не можна. Їй можна лише вірити або ні.
Відсутність це доказ
Провайдер, який має бути в захопленні й якого немає, так само інформативний, як і той, який є. Задекларований субпроцесор, до якого ніколи не зверталися, контроль цілісності, відсутній саме там, де ризик найвищий, список розкриття, який не змінився, тоді як застосунок явно змінився. Кожне з цього це запитання, яке варто поставити.
Охоплення йде за ризиком, а не за договором
Звичайний розгляд покриває сторони, з якими ви маєте договір, бо саме їм можна надіслати опитувальник. Ризик цієї межі не поважає, а рівні, що несуть найбільший ризик, зазвичай ті, які не мають із вами жодних відносин.

Результат
Кінцевий результат це карта з прикріпленими до неї доказами
Кінцевим результатом є картований цифровий ланцюг постачання: провайдери, до яких застосунок справді звертається, зіставлені з операторами, компаніями, власниками та юрисдикціями, що керують, зі спостереженим ланцюгом, зіставленим із задекларованим, і кожним розходженням, переліченим в обох напрямках. Концентрацію та замінність оцінюють для вузлів, які мають значення, а докази стоять прикріплені до кожного висновку, а не за ним.
Він має позначку часу і є відтворюваним. Кожен висновок називає захоплення, з якого він походить, тому той самий сеанс можна повторно дослідити, а пізніше захоплення можна з ним порівняти, щоб показати, що зрушилося. Там, де провайдера не вдалося атрибутувати далі певного рівня, це прямо зазначено, а нез’ясований вузол названо, тому наступне запитання має адресу.
Це дає індикатори, а не доказ. Провайдер у неприязній юрисдикції це ризик, який потрібно зважити, а не вердикт, за яким потрібно діяти, і його так і подають, із прикріпленими походженням і рівнем упевненості, тому з ним можна спорити, а не просто йому вірити.
Охоплення зазначають разом із висновками. Те, що спостережено, це те, що працювало, на тих шляхах, які пройшли в тому сеансі. Провайдер, до якого звертаються лише з бекенду, не залишає сліду в клієнтському сеансі, і його шукають через розкриття або пряме запитання. Звичайну транскордонну роботу відокремлюють від ризику, який справді вимагає рішення, бо майже кожен застосунок торкається кількох юрисдикцій, і трактувати це як висновок означає породжувати шум. Застосунок, чий спостережений ланцюг відповідає задекларованому, без жодного неатрибутованого оператора, це реальний результат, і про нього повідомляють саме так.

Застосування
Операційна методика не змінюється від проєкту до проєкту
Змінюється лише застосунок і рішення, що на ньому тримається. Ось місця, де ту саму роботу замовляють найчастіше.
Розгляд вендорів і платформ
Перед підписанням і знову після: що платформа насправді завантажує, хто стоїть за цими провайдерами і кого з них договір ніколи не згадував.
Розкриття інформації та регуляторна робота
Реєстри субпроцесорів, договори про обробку даних та оцінювання передач, звірені зі спостереженою поведінкою, а не з останньою версією реєстру.
Оцінювання потоків даних
Куди насправді йдуть ідентифікатори, корисні навантаження й телеметрія, які юрисдикції вони перетинають на шляху туди і чиє право керує ними, коли вони прибувають.
Операції
Технологічна інфраструктура цілі, прочитана зовні до того, як надано доступ, включно із залежностями, які її власна інженерна команда ніколи не інвентаризувала.
Цілісність контенту та платформи
Встановлення того, які сторони мають змогу впливати на те, що видавець, кампанія або публічна служба ставить перед аудиторією, і чи оператор свідомо погодився б на кожну з них.
Постійний моніторинг
Повторювані захоплення щодо застосунків, які мають найбільше значення, де зміна між ними і є попередженням: новий провайдер, змінений власник, контроль, який зник.
Залежність не означає нічого, доки ви не знаєте, хто за нею стоїть
Один постачальник це проблема постачання, якщо він є звичайним комерційним гравцем, і суттєвий ризик для бізнесу, якщо його контролює сторона, заінтересована у вашому провалі. У самій залежності між цими двома випадками не змінюється нічого. Змінюється лише її значення, а її значення є функцією того, хто за нею стоїть. Цей метод з’ясовує залежність униз, через провайдерів, від яких залежить система. Картування ланцюга власності з’ясовує контроль угору, через структури, які ними володіють.

Запросіть
брифінг
Ми розглядаємо реальні приклади з поточних проєктів, які показують, чому доброчесність ланцюга постачання тепер потребує уваги на рівні керівництва та узгоджених дій.

Підпишіться, щоб отримувати новини про доброчесність глобальних ланцюгів постачання та оновлення nDiligence.
Авторське право © 2026 nDiligence, Inc. Усі права захищено.