
Розвідувальна аналітика
ланцюга постачання в інтернеті
Висвітлюємо ланцюг постачання в інтернеті, який працює всередині вашого застосунку.
Сучасні вебзастосунки збирають себе під час виконання з коду, медіа та даних, які подають десятки сторонніх вендорів, і майже нічого з цього не видно власнику, а користувачеві не видно нічого. SBOM та опитувальники для вендорів описують, що має завантажуватися. SCVue™ показує вам факти: кожного вендора, кожен ресурс, кожне вихідне корисне навантаження, захоплені та проаналізовані як докази.



Основне запитання, на яке відповідає SCVue™: «Чи можу я довіряти тому, що цей вебсайт і його вміст відповідають задуму творця, чи він піддається маніпуляції або впливу?»


Доброчесність ланцюга постачання

Постачальники всередині вашого застосунку
Сучасні вебзастосунки зазвичай складено з частин, які постачають інші люди. Одне завантаження сторінки може тихо звернутися до десятків інших компаній: постачальника аналітики, рекламної мережі, сервісу шрифтів, відеоплеєра, віджета чату, платіжного процесора, мережі доставки контенту, сервісу виявлення шахрайства. Кожен із них є постачальником. Кожен є місцем, звідки можуть піти дані, де може виконуватися код, якого ви не писали, і де проблема в чужому бізнесі стає проблемою у вашому.
Ця сукупність постачальників і є вашим цифровим ланцюгом постачання, і для більшості організацій вона невидима. Ваш ланцюг постачання охоплює не лише вендорів, з якими ви уклали договір. Це код, який ви підтримуєте, і партнери з технологічної інтеграції, на яких ви будуєте, разом з усім, що вони завантажують у свою чергу.
SCVue™ полягає в тому, щоб знати та визначати технологічні залежності всередині ваших застосунків. Досліджуючи їхній код, ресурси, дані та мережеву комунікацію під час виконання, ви можете побачити, що ваші сайти та застосунки справді роблять, від кого вони залежать і з погляду технологій, і з погляду сторонніх інтеграцій, і де ризик входить у ваш ланцюг постачання.
Виявлення вендорів
Кожен вендор, хост і сервіс, які застосунок насправді завантажує, зіставлені з реальними компаніями та продуктами.
Профілювання поведінки під час виконання
Що код справді робить: скриптинг, відстеження, зняття цифрового відбитка та вихідні корисні навантаження.
Формування базового рівня ресурсів
Кожен ресурс адресовано за вмістом через SHA-256 і валідовано як відомий, надійний код.
Постійний моніторинг
Заплановані повторні захоплення виявляють будь-яку зміну й надсилають попередження в момент, коли поведінка змінюється.

Хто може використовувати SCVue
Створено для осіб, бізнесу, державних органів, академічної спільноти та дослідників
SCVue допомагає людям та організаціям проводити всебічний постійний моніторинг у широкому спектрі спеціальностей і галузей. Це надійний інструмент для організацій, які керують власними застосунками та внутрішніми порталами, і він так само повно підтримує інтеграційних провайдерів, незалежно від того, чи спираються вони на сторонніх вендорів частково або повністю.
Надавачі послуг належної перевірки
Перевірка контрагентів, оцінювання ризику, перевірка біографічних даних і за списками, аудит і розгляд.
Уразливості у власному ланцюгу постачання
У технологічних і програмних продуктах, від яких ви залежите, і серед людей, які на них впливають, через усі п’ять класів ланцюга постачання: людей, знання, фінанси, цифровий вимір і фізичний вимір.
Оцінювання застосунків інших компаній
Для можливого партнерства, поглинання, конкурентного аналізу, уразливостей або залежностей.
Глибокі дослідження та конкурентний аналіз
Вимірювання працює зовні, без вихідного коду й без потреби щось встановлювати, незалежно від того, чи роботу замовила компанія, чи її виконують незалежно.
Портфелі публічних сайтів
Організації, які керують кількома сайтами, що обслуговують публічну сферу, або наглядають за ними.
Особи та компанії
Валідація надійності вебпродукту.
Юристи, комплаєнс та аудитори
Відповідність юридичним умовам, вимогам GDPR, каскадним договірним умовам та юрисдикціям.
Вендори програмного забезпечення
Знання та документування ваших сторонніх залежностей, робота в стилі SBOM.
Тестувальники та команди тестування на проникнення
Валідація того, що сервіси й поведінка працюють так, як спроєктовано та розроблено.
Ризик-менеджери
Розуміння ризику сторонніх сторін у технологічних ланцюгах постачання.
Подивіться, де ваше місце
Наші сторінки рішень викладають, як проходять ці проєкти і як виглядає кінцевий результат для кожного з них.

Відмінність
SCVue™ вирізняється підходом на основі доказів
Його створено з задумом, щоб підтвердити, що застосунок працює як очікувано, без звуженого погляду. Ми маємо процес із десяти аналітичних рушіїв, з порівняльним моделюванням, виявленням вендорів, постійним моніторингом і позначенням факторів впливу. Виконання лише одного або кількох із цих процесів може залишити сліпу зону на майбутнє.
Докази, а не заяви
Повідомляє про спостережену поведінку коду й трафіку, а не про те, що декларує маніфест.
Увесь ланцюг, а не перший перехід
Сторінка завантажує тег, тег завантажує скрипт, а той скрипт викликає сервіс, якого ніхто не вносив до списку вендорів. SCVue відстежує все це.
Три незалежні осі
Порівнюйте будь-який звіт за часом, контекстом захоплення та сторінкою.
Фактори ризику та впливу
Чи є код ризикованим? Чи позначено сторони, які за ним стоять? Два запитання, на які відповідають разом.
Приватність за задумом
Локальний приватний робочий простір тримає всі дані в браузері. У хмарне сховище потрапляють лише дані, корисні навантаження POST яких очищено від персональних даних.
Метод
Як працює SCVue
Одного захоплення достатньо, щоб почати.
01
Захоплення
Імпортуйте HAR-захоплення або дайте SCVue захопити дистанційно з реальних браузерів на реальних пристроях у містах по всьому світу, зі скриптованою взаємодією.
02
Розбір і нормалізація
Одна дедуплікована модель даних для застосунків, версій, колекцій, подань і викликів.
03
Аналіз
Десять рушіїв профілюють код, трафік, корисні навантаження, медіа, суб’єктів та інфраструктуру.
04
Звітність і моніторинг
Інформаційні панелі, базові рівні, різниці та попередження у всебічному інструментарії аналітика.

Платформа
Одне захоплення. Усе, що воно може вам сказати.
Кожен запит, кожен файл, кожен сервер і кожен cookie, записані один раз і розглянуті з понад сорока боків.
Різні сценарії захоплення
Сайти подають різний код, різні трекери та різні сторонні бібліотеки залежно від пристрою, розташування та браузера. Плани захоплення щоразу відтворюють ту саму взаємодію в браузері, профілі пристроїв задають, який пристрій бачить сайт, а розташування задають, звідки сеанс переглядає сторінки.
Валідація в реальному часі та створення SBOM
Коли ресурси завантажуються, тіло кожної відповіді хешується за SHA-256 і валідується за реєстром Single Source of Truth, що ідентифікує відомий код за програмним забезпеченням, версією, вендором і походженням. SCVue будує SBOM із того, що насправді спостережено під час завантаження, і звіряє з ним будь-який задекларований SBOM у форматі CycloneDX або SPDX, тому тіньові залежності проявляються одразу.
Постійний моніторинг
Захоплення описує момент, у який його зроблено. Коли базовий рівень встановлено, заплановані повторні захоплення порівнюють із ним, обчислюють різниці, і кожна зміна породжує попередження з глибоким посиланням на початковий запис.
Масштаб портфеля
Застосунки групуються так, як ви це задумали: за відділом, бізнес-підрозділом, власником ризику або клієнтом, і кожен зведений звіт перегруповується відповідно. Дані про провайдерів об’єднано, тому те, що ви дізналися про одного постачальника, переходить на кожен інший застосунок, який його торкається.
Приватні та хмарні робочі простори
Приватний робочий простір тримає всі дані на машині клієнта. Хмарний робочий простір додає доступ для команди, роботу з кількох пристроїв і моніторинг, що виконується на сервері, і туди потрапляють лише очищені дані: очищення персональних даних відбувається на боці клієнта під час переміщення, а сервер перевіряє це повторно й відхиляє неочищені корисні навантаження.
Докази та експорт
Кожен висновок має посилання назад на мережевий виклик, який його породив, з адресою, заголовками, вмістом і позначкою часу. Кожен звіт експортується з усіма рядками, які відібрали ваші фільтри, візуальні звіти експортуються як зображення, а вибір фільтрів живе в адресі сторінки, тому будь-яке подання можна додати до закладок або надіслати колезі.

Інструментарій аналітика
Вісім розділів звітності
Сорок сім звітів у восьми розділах, побудованих з одного захоплення, де кожен висновок має глибоке посилання на доказ, з якого він походить.
Огляд
Інформаційна панель портфеля, фактори ризику, карта ланцюга постачання, зміни в часі та моніторинг.

Трафік і запити
Первинний запис того, що застосунок робив у мережі.

Активи
Усе, що застосунок завантажив, організоване за типом.

Інфраструктура та хостинг
Фізична й корпоративна реальність за трафіком: чиї сервери, чия мережа і де.

Потік даних і юрисдикція
Куди йде інформація, де вона зупиняється і чиє право нею керує.

Безпека та поведінка
Чи налаштований застосунок захищати себе і що робить його код, коли він виконується.

Суб’єкти та вендори
Реальні компанії, люди та продукти за технологією.

Згадки та обсяг ризику
Усе, що названо всередині файлів, незалежно від того, чи зверталися до цього колись.

Запитання
Запитання, на які він може відповісти
З часом мережа сервісів і вендорів, які впливають на застосунок, може стати ризиком, і ризиком, на який непросто зреагувати в короткій перспективі.
Кому ми насправді надсилаємо дані наших користувачів?
Не те, що зазначено в договорі з вендором. Те, до кого браузер справді звернувся того дня, коли ви це виміряли.
Чи йде щось із цього туди, куди не повинно?
SCVue визначає фізичне та юридичне розташування задіяних серверів, тому ви бачите, коли трафік перетинає кордон, який для вас важливий, або опиняється в юрисдикції, що змінює ваші обов’язки.
Чи підпадаємо ми під ризик через компанію, з якою нам не дозволено мати справи?
SCVue звіряє трафік із ретельно дібраним розвідувальним каталогом компаній, їхніх власників, їхнього санкційного статусу та факторів впливу, пов’язаних із ними.
Чи щось змінилося?
Постачальники змінюють свій код, не повідомляючи вам. SCVue захоплює базовий рівень і порівнює з ним пізніші захоплення, тому неоголошена зміна в сторонньому скрипті стає видимою подією, а не невидимою.
Чи можемо ми це довести?
Кожен висновок веде назад до конкретного записаного мережевого виклику, з його адресою, відповіддю, вмістом і позначкою часу. Усе можна експортувати як докази.
У дії
Виявляйте та візуалізуйте з одного захоплення
Кожен екран нижче це аналіз реального захоплення, а не макет.
Аналіз факторів ризику для кожного запиту HTTP
- Одна шкала: десять аналітичних рушіїв зводяться до High, Warning та Info, а кожен висновок має глибоке посилання на свій звіт.
- Ризики коду: слабкі місця CSP і SRI, зниження з HTTPS, генерація коду під час виконання та схеми завантаження з подальшим виконанням.
- Ризики відстеження: вебмаячки, параметри відстеження та зняття цифрового відбитка в медіа та трафіку POST.
- Лише докази: виведено із захопленого коду й трафіку, ніколи з маніфестів збірки.
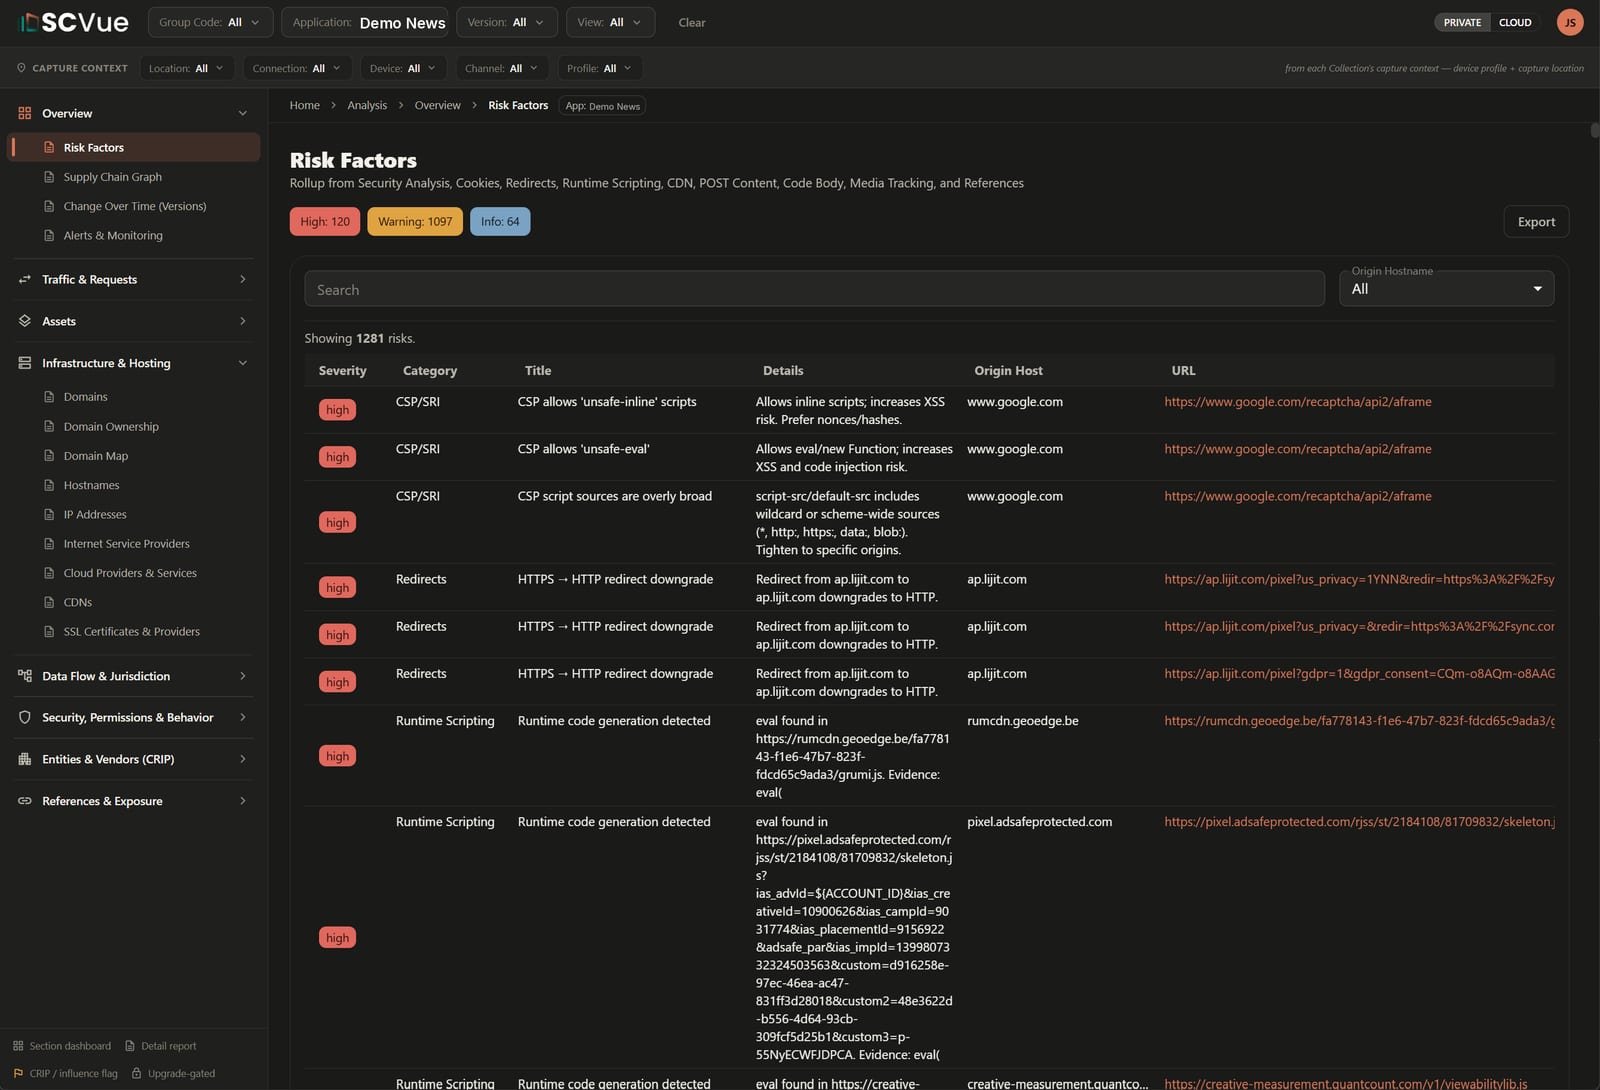
Висновки щодо одного застосунку, кожен із посиланням на свій доказ.
Просвітіть кожен запит, картуйте кожен вихідний потік даних
- Кожне навантаження: перевіряйте, що застосунок передає назовні, декодовано виклик за викликом.
- Автоматичні позначки: зняття цифрового відбитка пристрою, персональна інформація, міжсайтове та сеансове відстеження, журналювання поведінки.
- Картування потоків даних: побачте, які саме надавачі послуг отримують дані про ваш застосунок і ваших користувачів.
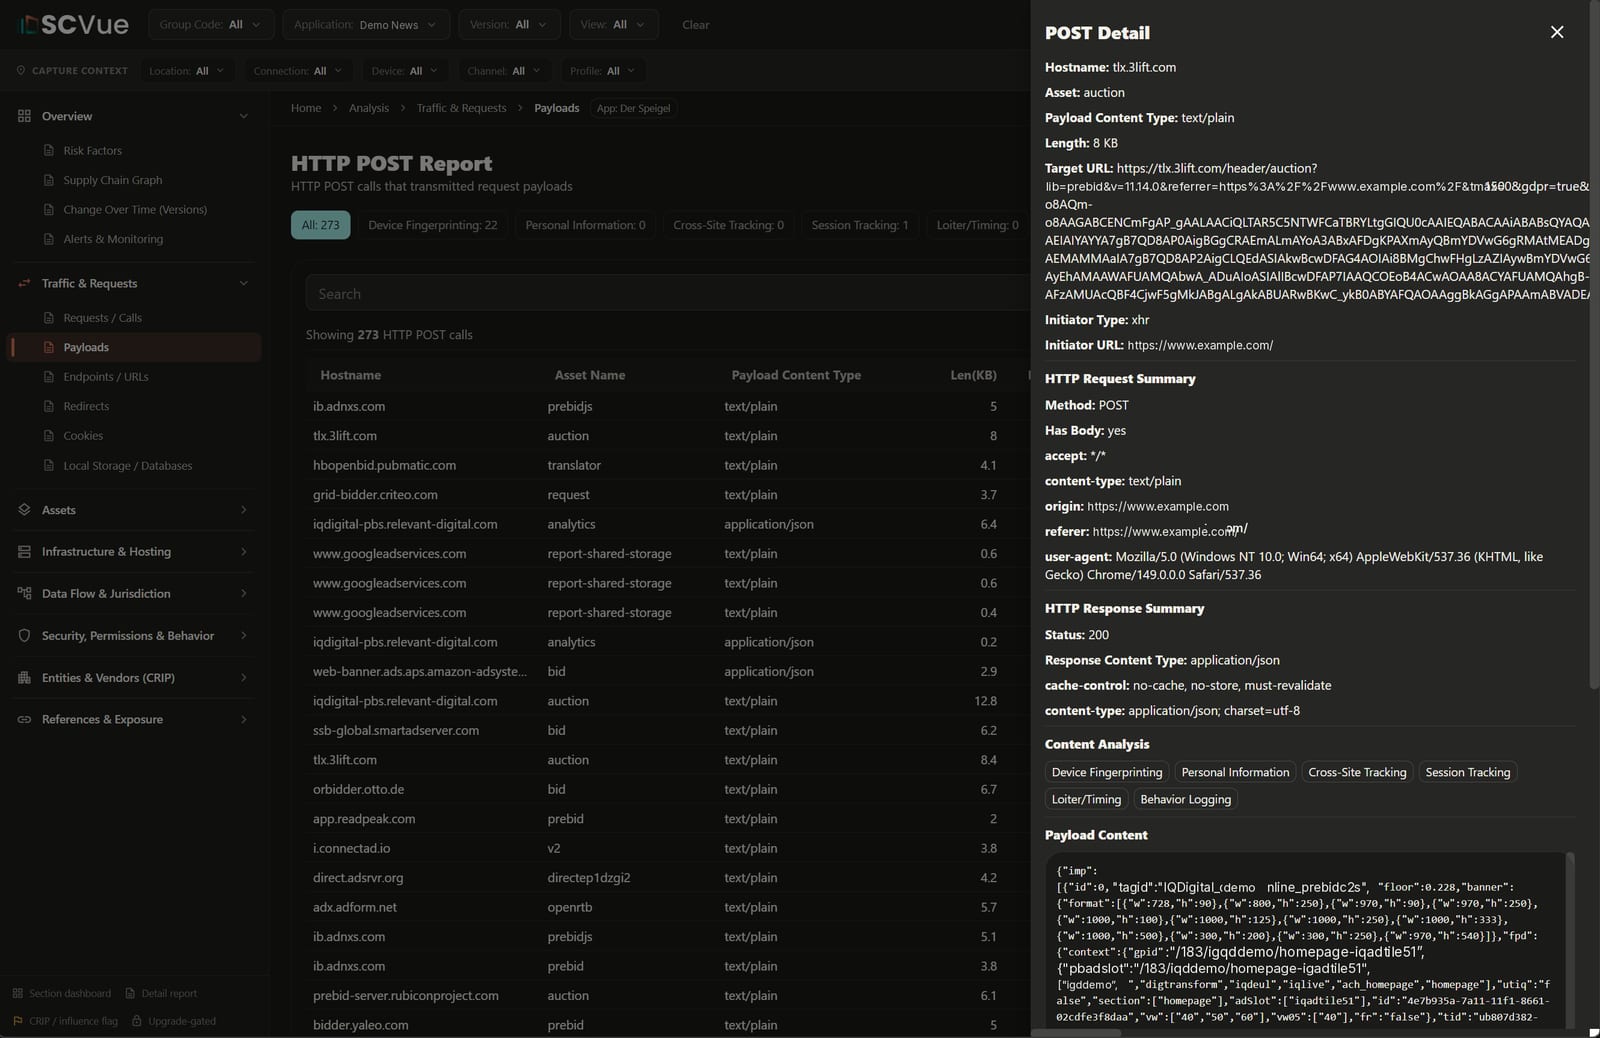
Виклики POST на одній сторінці; виділено ті, що позначені як зняття цифрового відбитка пристрою.
Показуємо, хто стоїть за кожним ресурсом
- Реальні суб’єкти: збагачення зіставляє спостережені домени з компаніями, програмними продуктами та особами.
- Фактори впливу: позначки на самих сторонах: власність, контроль, санкції, юрисдикція.
- Глибока розвідувальна аналітика: підкріплена профілями nDiligence, з розширеними звітами на замовлення та дослідженнями аналітиків.
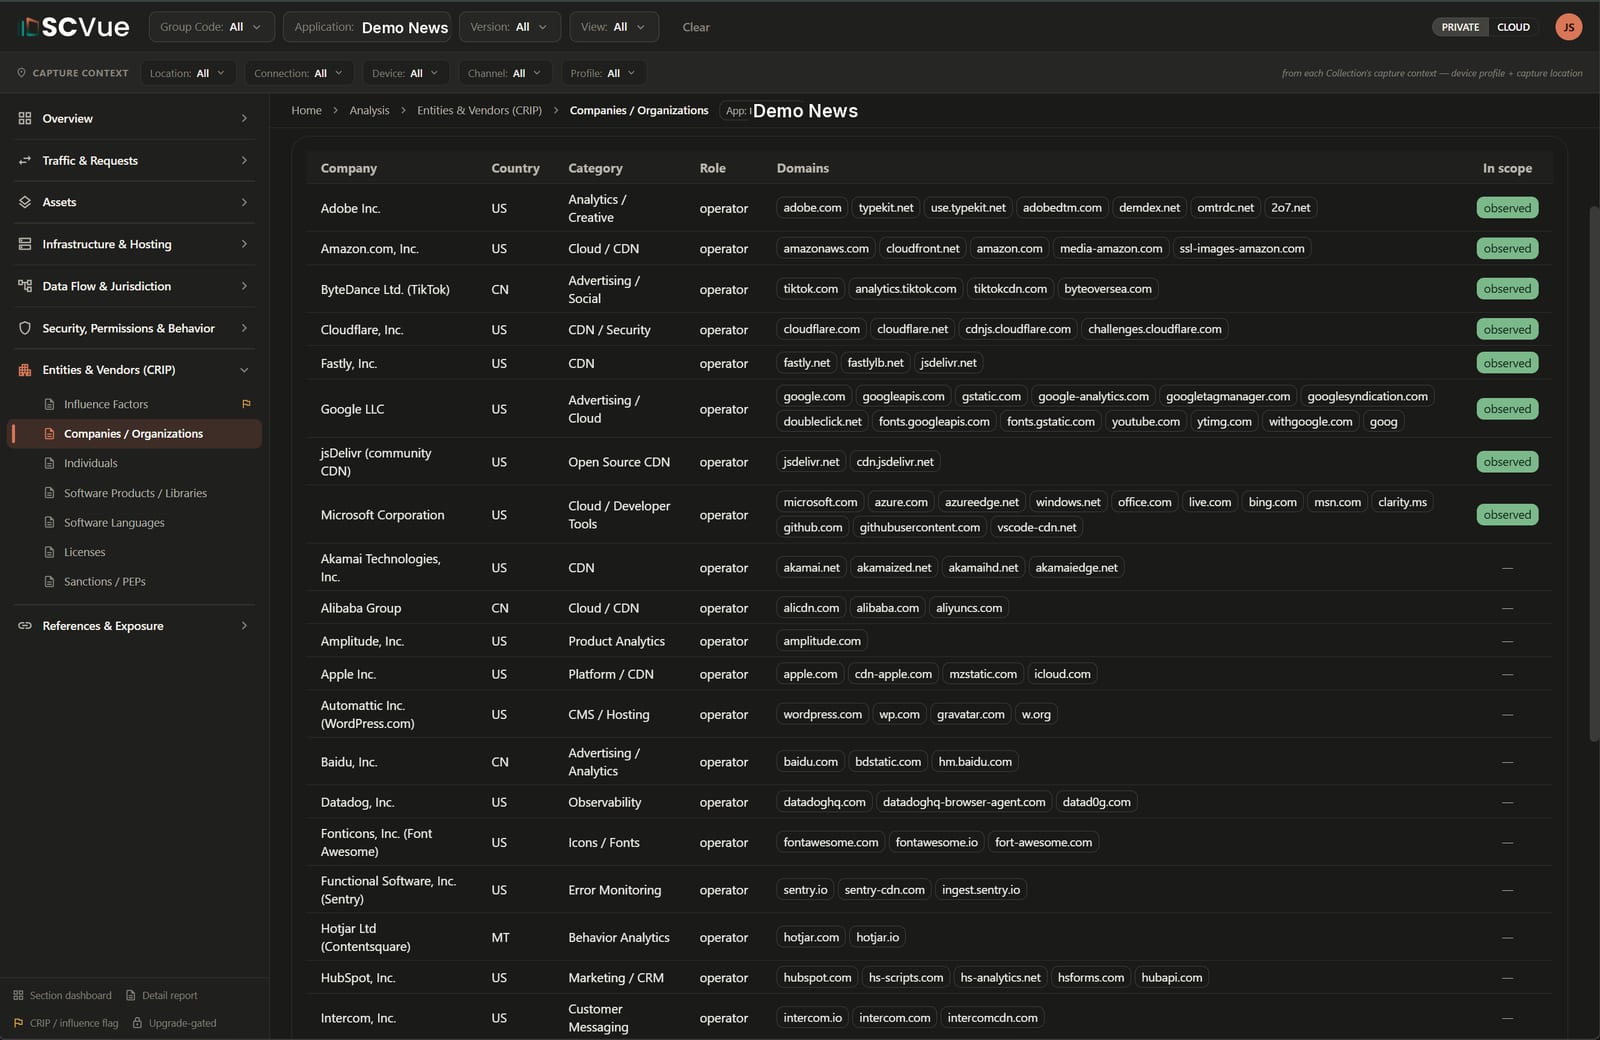
Компанії, які працюють за одним застосунком, за країною та роллю.
Картуйте інфраструктуру, хостинг і юрисдикції
- Повна інвентаризація: домени, імена хостів, IP-адреси, інтернет-провайдери, хмарні провайдери, CDN, SSL-сертифікати.
- Автоматична атрибуція: рушії шаблонів визначають використання CDN і хмарних провайдерів.
- Картування юрисдикцій: геолокація та визначення ASN показують, де дані зберігаються та звідки подаються.
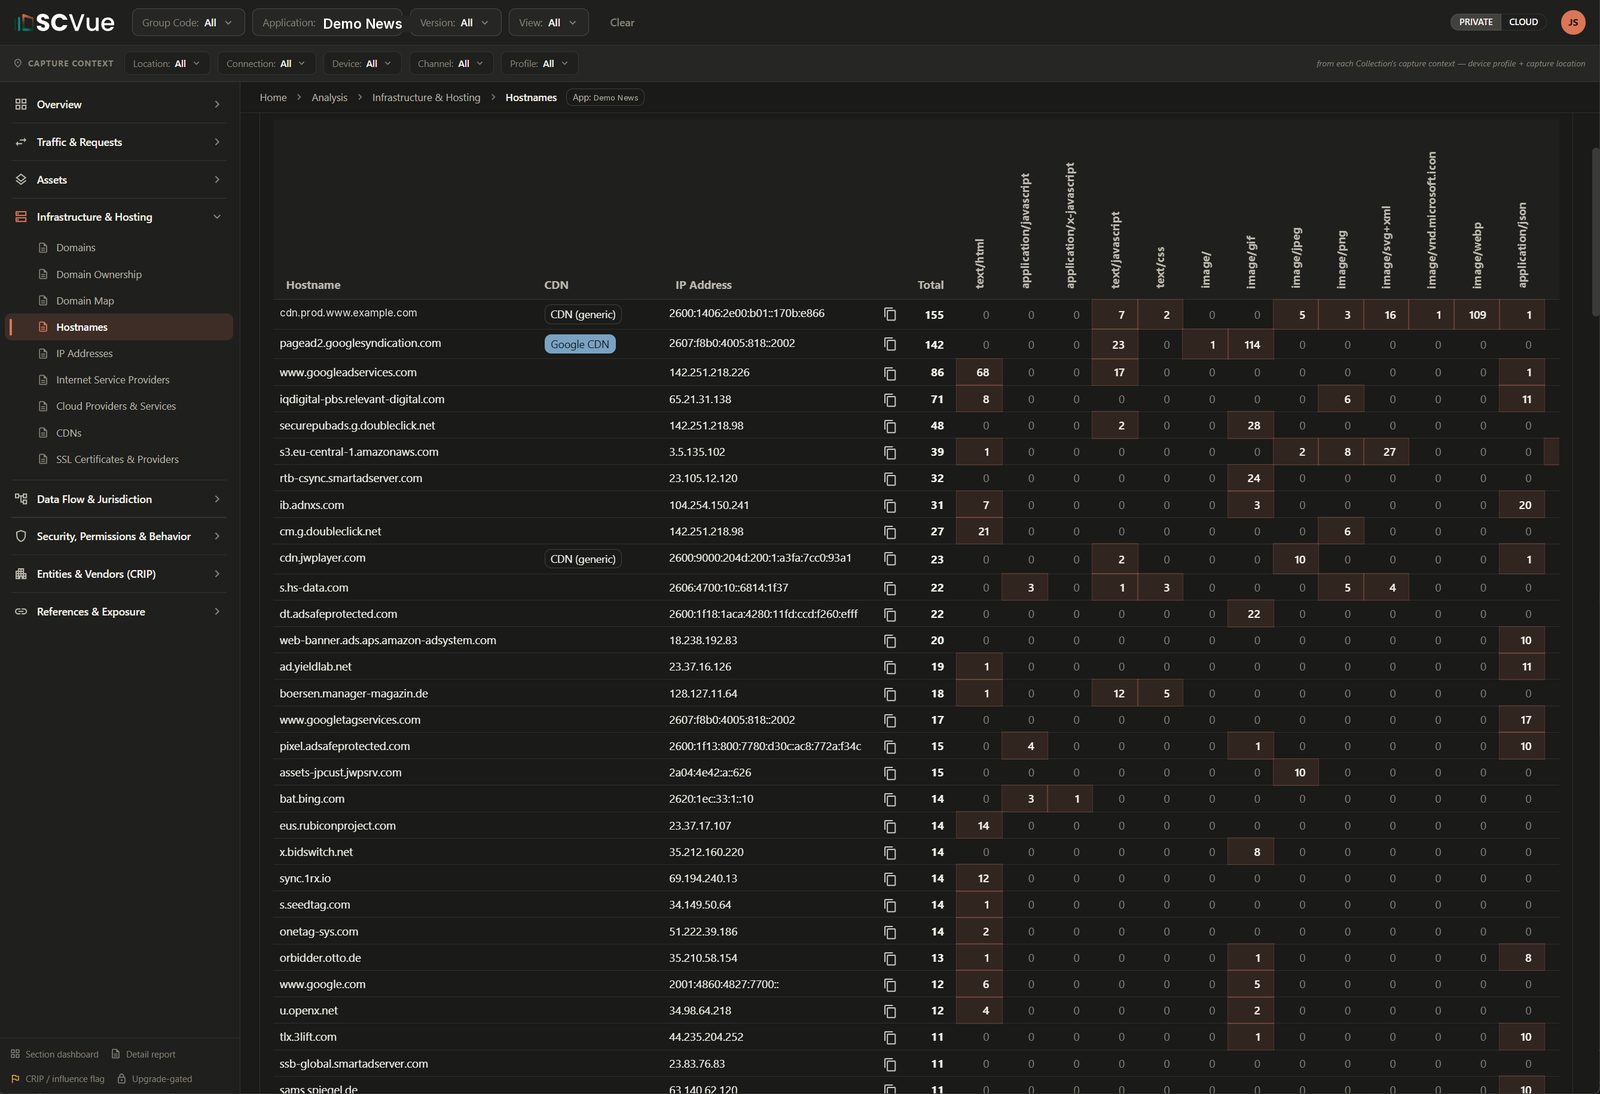
Матриця імен хостів з атрибуцією до CDN, IP-адресами та набором активів на кожному хості.
SCVue виявляє ваших цифрових вендорів
Показує та документує всіх провайдерів і сервіси, задіяні у ваших застосунках. Визначте кожну юрисдикцію та застосовне право, які мають повноваження щодо обробки та зберігання даних вашого застосунку, підтверджено захопленими доказами.
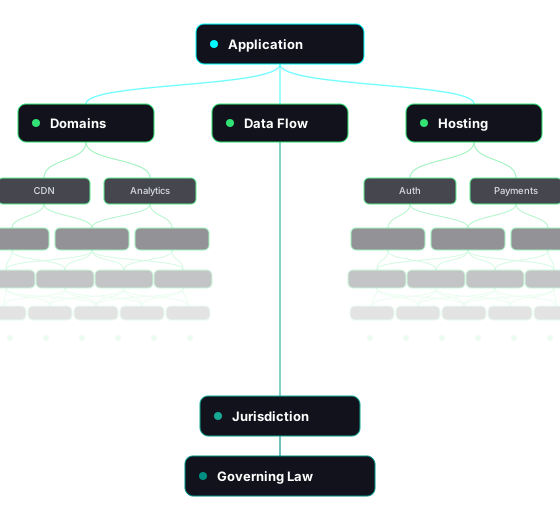
SCVue створює компанія nDiligence, яка використовує його у власних розслідуваннях. Редакції, ціни та безкоштовний обліковий запис Community доступні на scvue.com. SCVue передає вимірювання у ваші руки; коли запитання переростає одне захоплення, цифровий ланцюг постачання та картування ланцюга власності ведуть його далі.
Запросіть
брифінг
Ми розглядаємо реальні приклади з поточних проєктів, які показують, чому доброчесність ланцюга постачання тепер потребує уваги на рівні керівництва та узгоджених дій.

Підпишіться, щоб отримувати новини про доброчесність глобальних ланцюгів постачання та оновлення nDiligence.
Авторське право © 2026 nDiligence, Inc. Усі права захищено.