
Underrättelser om
leverantörskedjan på internet
Vi belyser den leverantörskedja på internet som verkar inuti din applikation.
Moderna webbapplikationer sätter ihop sig själva vid körning, av kod, medier och data som levereras av dussintals tredjeparter, och nästan ingenting av det är synligt för ägaren, och ingenting för användaren. Komponentförteckningar och leverantörsenkäter beskriver vad som borde laddas. SCVue™ visar dig fakta: varje leverantör, varje resurs, varje utgående nyttolast, inspelad och analyserad som bevis.



Den grundläggande fråga som SCVue™ besvarar: ”Kan jag lita på att den här webbplatsen och dess innehåll stämmer med vad skaparen avsåg, eller är den utsatt för manipulation eller påverkan?”


Leverantörskedjans integritet

Leverantörerna inuti din applikation
Moderna webbapplikationer sätts vanligen ihop av delar som levereras av andra. En enda sidladdning kan tyst ta kontakt med dussintals andra företag: en analysleverantör, ett annonsnätverk, en teckensnittstjänst, en videospelare, en chattruta, en betalningsförmedlare, ett innehållsleveransnätverk, en tjänst för bedrägeriupptäckt. Var och en av dem är en leverantör. Var och en är en plats där data kan lämna, där kod du inte skrivit kan köras, och där ett problem i någon annans verksamhet blir ett problem i din.
Den samlingen av leverantörer är din digitala leverantörskedja, och för de flesta organisationer är den osynlig. Din leverantörskedja är inte bara de leverantörer du tecknat avtal med. Det är koden du underhåller och de tekniska integrationspartner du bygger på, tillsammans med allt de i sin tur laddar.
SCVue™ handlar om att känna till och identifiera de tekniska beroendena inuti dina applikationer. Genom att undersöka deras kod, resurser, data och nätverkskommunikation vid körning kan du se vad dina webbplatser och appar faktiskt gör, vilka de är beroende av både tekniskt och genom tredjepartsintegrationer, och var risken kommer in i din leverantörskedja.
Leverantörskartläggning
Varje leverantör, värd och tjänst appen faktiskt laddar, fastställd som verkliga företag och produkter.
Profilering av beteende vid körning
Vad koden faktiskt gör: skriptkörning, spårning, fingeravtryckning och utgående nyttolast.
Baslinjer för resurser
Varje resurs innehållsadresserad med SHA-256 och validerad som känd, betrodd kod.
Kontinuerlig övervakning
Schemalagda nya inspelningar upptäcker varje förändring och utlöser varningar i det ögonblick beteendet skiftar.

Vem kan använda SCVue
Byggt för enskilda, företag, myndigheter, akademi och forskare
SCVue hjälper människor och organisationer att bedriva heltäckande, kontinuerlig övervakning inom ett brett spann av specialiteter och branscher. Det är ett robust verktyg för organisationer som förvaltar sina egna applikationer och interna portaler, och det stöder integrationsleverantörer lika fullt, vare sig de lutar sig delvis eller helt mot tredje part.
Leverantörer av due diligence-tjänster
Lämplighetsprövning, riskbedömning, bakgrundskontroll och screening, revision och granskning.
Sårbarheter i din egen leverantörskedja
Över de tekniska produkter och programvaror du är beroende av, och de människor som påverkar dem, genom alla fem klasserna av leverantörskedja: människor, kunskap, finans, digitalt och fysiskt.
Bedömningar av andra företags applikationer
För möjligt partnerskap, förvärv, konkurrentanalys, sårbarheter eller beroenden.
Djup research och konkurrentanalys
Mätningen verkar utifrån, utan källkod och utan något att installera, vare sig arbetet är beställt av företaget eller utfört självständigt.
Publika portföljer
Organisationer som förvaltar eller har tillsyn över flera webbplatser som betjänar allmänheten.
Enskilda och företag
Att validera hur pålitlig en webbaserad produkt är.
Jurister, regelefterlevnad och revisorer
Efterlevnad av juridiska villkor, GDPR, vidareförda avtalsklausuler och jurisdiktioner.
Programvaruleverantörer
Att känna till och dokumentera sina egna tredjepartsberoenden, arbete i SBOM-stil.
Testare och penetrationstestteam
Att validera att tjänster och beteende körs som de utformats och utvecklats.
Riskansvariga
Att förstå tredjepartsrisk i tekniska leverantörskedjor.
Se var du hör hemma
Våra lösningssidor visar hur de här uppdragen genomförs, och hur arbetsresultatet ser ut för vart och ett av dem.

Särdrag
Det som gör SCVue™ särpräglat är dess bevisbaserade ansats
Det är byggt med avsikt, för att bekräfta att applikationen fungerar som väntat utan en snäv blick. Vi har en process med tio analysmotorer, med jämförelsemodellering, leverantörskartläggning, kontinuerlig övervakning och flaggning av påverkansfaktorer. Att köra bara en eller ett par av dessa processer kan lämna en blind fläck i framtiden.
Bevis, inte påståenden
Rapporterar vad kod och trafik observeras göra, aldrig vad ett manifest förklarar.
Hela kedjan, inte första hoppet
En sida laddar en tagg, taggen laddar ett skript, och det skriptet anropar en tjänst ingen satte på leverantörslistan. SCVue följer alltihop.
Tre oberoende axlar
Jämför vilken rapport som helst över tid, efter inspelningssammanhang och efter sida.
Risk- och påverkansfaktorer
Är koden riskabel? Är parterna bakom den flaggade? Två frågor, besvarade tillsammans.
Inbyggt integritetsskydd
Ett lokalt, privat arbetsutrymme håller all data i webbläsaren. Molnlagring tar bara emot data vars POST-nyttolast har rensats från personuppgifter.
Metod
Så fungerar SCVue
En enda inspelning räcker för att komma i gång.
01
Spela in
Importera en HAR-inspelning, eller låt SCVue spela in på distans från riktiga webbläsare på riktiga enheter i städer över hela världen, med skriptad interaktion.
02
Tolka och normalisera
En datamodell utan dubbletter över appar, versioner, samlingar, vyer och anrop.
03
Analysera
Tio motorer profilerar kod, trafik, nyttolast, medier, bolag och infrastruktur.
04
Rapportera och övervaka
Instrumentpaneler, baslinjer, skillnader och varningar i en heltäckande verktygslåda för analytiker.

Plattform
En inspelning. Allt den kan berätta.
Varje förfrågan, varje fil, varje server och varje kaka, registrerade en gång och granskade från mer än fyrtio vinklar.
Olika inspelningsscenarier
Webbplatser levererar olika kod, olika spårare och olika tredjepartsbibliotek beroende på enhet, plats och webbläsare. Inspelningsplaner spelar upp samma webbläsarinteraktion varje gång, enhetsprofiler bestämmer vad webbplatsen tror att den levererar till, och platser bestämmer varifrån sessionen surfar.
Validering i realtid och generering av komponentförteckning
Allteftersom resurser laddas hashas varje svarskropp med SHA-256 och valideras mot registret Single Source of Truth, så att känd kod identifieras efter programvara, version, leverantör och härkomst. SCVue bygger en komponentförteckning utifrån det som faktiskt observeras laddas, och stämmer av varje redovisad CycloneDX- eller SPDX-förteckning mot den, så att skuggberoenden kommer fram omedelbart.
Kontinuerlig övervakning
En inspelning beskriver det ögonblick den gjordes. När en baslinje är satt jämförs schemalagda nya inspelningar mot den, skillnader beräknas, och varje förändring utlöser en varning med direktlänk till posten den kom från.
Portföljskala
Applikationer grupperas som du utformar dem, efter avdelning, affärsenhet, riskägare eller kund, och varje sammanställd rapport grupperas därefter. Leverantörsdata samlas i en gemensam pool, så att det du lär dig om en leverantör följer med till varje annan applikation som berör den.
Privata arbetsutrymmen och molnarbetsutrymmen
Ett privat arbetsutrymme håller all data på klientmaskinen. Ett molnarbetsutrymme lägger till åtkomst för teamet, arbete över flera enheter och övervakning som körs på server, och bara rensad data kommer någonsin fram: rensningen av personuppgifter körs på klienten när data flyttas till molnarbetsutrymmet, och servern validerar om och avvisar orensad nyttolast.
Bevis och export
Varje fynd länkar tillbaka till nätverksanropet som gav upphov till det, med adress, huvuden, innehåll och tidsstämpel. Varje rapport exporteras med alla rader dina filter valde ut, visuella rapporter exporteras som bilder, och filterurvalet ligger i sidans adress, så att vilken vy som helst kan bokmärkas eller skickas till en kollega.

Verktygslåda för analytiker
Åtta rapportavsnitt
Fyrtiosju rapporter i åtta avsnitt, byggda från en enda inspelning, där varje fynd har direktlänk till beviset det kom från.
Översikt
En instrumentpanel för portföljen, riskfaktorer, karta över leverantörskedjan, förändring över tid och övervakning.

Trafik och förfrågningar
Den råa registreringen av vad applikationen gjorde på nätverket.

Resurser
Allt applikationen laddade, ordnat efter vad slags sak det är.

Infrastruktur och hosting
Den fysiska och bolagsmässiga verkligheten bakom trafiken: vems servrar, vems nätverk, och var.

Dataflöde och jurisdiktion
Vart uppgifter går, var de stannar, och vems lag som styr dem.

Säkerhet och beteende
Om applikationen är konfigurerad att försvara sig själv, och vad dess kod gör när den väl körs.

Bolag och leverantörer
De verkliga företagen, människorna och produkterna bakom tekniken.

Referenser och exponering
Allt som namnges inuti filerna, oavsett om det någonsin kontaktades.

Frågor
Frågor den kan besvara
Med tiden kan väven av tjänster och leverantörer som påverkar en applikation bli en risk, och en risk som på kort sikt inte är lätt att reagera på.
Vem skickar vi egentligen våra användares data till?
Inte vem leverantörsavtalet säger. Vem webbläsaren faktiskt kontaktade, den dag du mätte det.
Går något av det här någonstans det inte borde?
SCVue identifierar de inblandade servrarnas fysiska och rättsliga plats, så att du kan se när trafik korsar en gräns du bryr dig om, eller hamnar i en jurisdiktion som ändrar dina skyldigheter.
Är vi exponerade mot ett företag vi inte får göra affärer med?
SCVue korsrefererar trafiken mot en kurerad underrättelsekatalog över företag, deras ägare, deras sanktionsstatus och de påverkansfaktorer som är knutna till dem.
Ändrades något?
Leverantörer ändrar sin kod utan att säga det till dig. SCVue spelar in en baslinje och jämför senare inspelningar mot den, så att en oannonserad ändring i ett tredjepartsskript blir en synlig händelse i stället för en osynlig.
Kan vi bevisa det?
Varje fynd spåras tillbaka till ett bestämt registrerat nätverksanrop, med adress, svar, innehåll och tidsstämpel. Allt kan exporteras som bevis.
I praktiken
Kartlägg och visualisera från en enda inspelning
Varje skärmbild nedan är analys av en verklig inspelning, inte en skiss.
Analys av riskfaktorer på varje HTTP-förfrågan
- En skala: tio analysmotorer summeras till hög, varning och info, med direktlänk från varje fynd till sin rapport.
- Kodrisker: svagheter i CSP och SRI, nedgraderingar av HTTPS, kodgenerering vid körning och mönster där något hämtas och körs.
- Spårningsrisker: webbfyrar, spårningsparametrar och fingeravtryckning i medier och POST-trafik.
- Enbart bevis: härlett ur inspelad kod och trafik, aldrig ur byggmanifest.
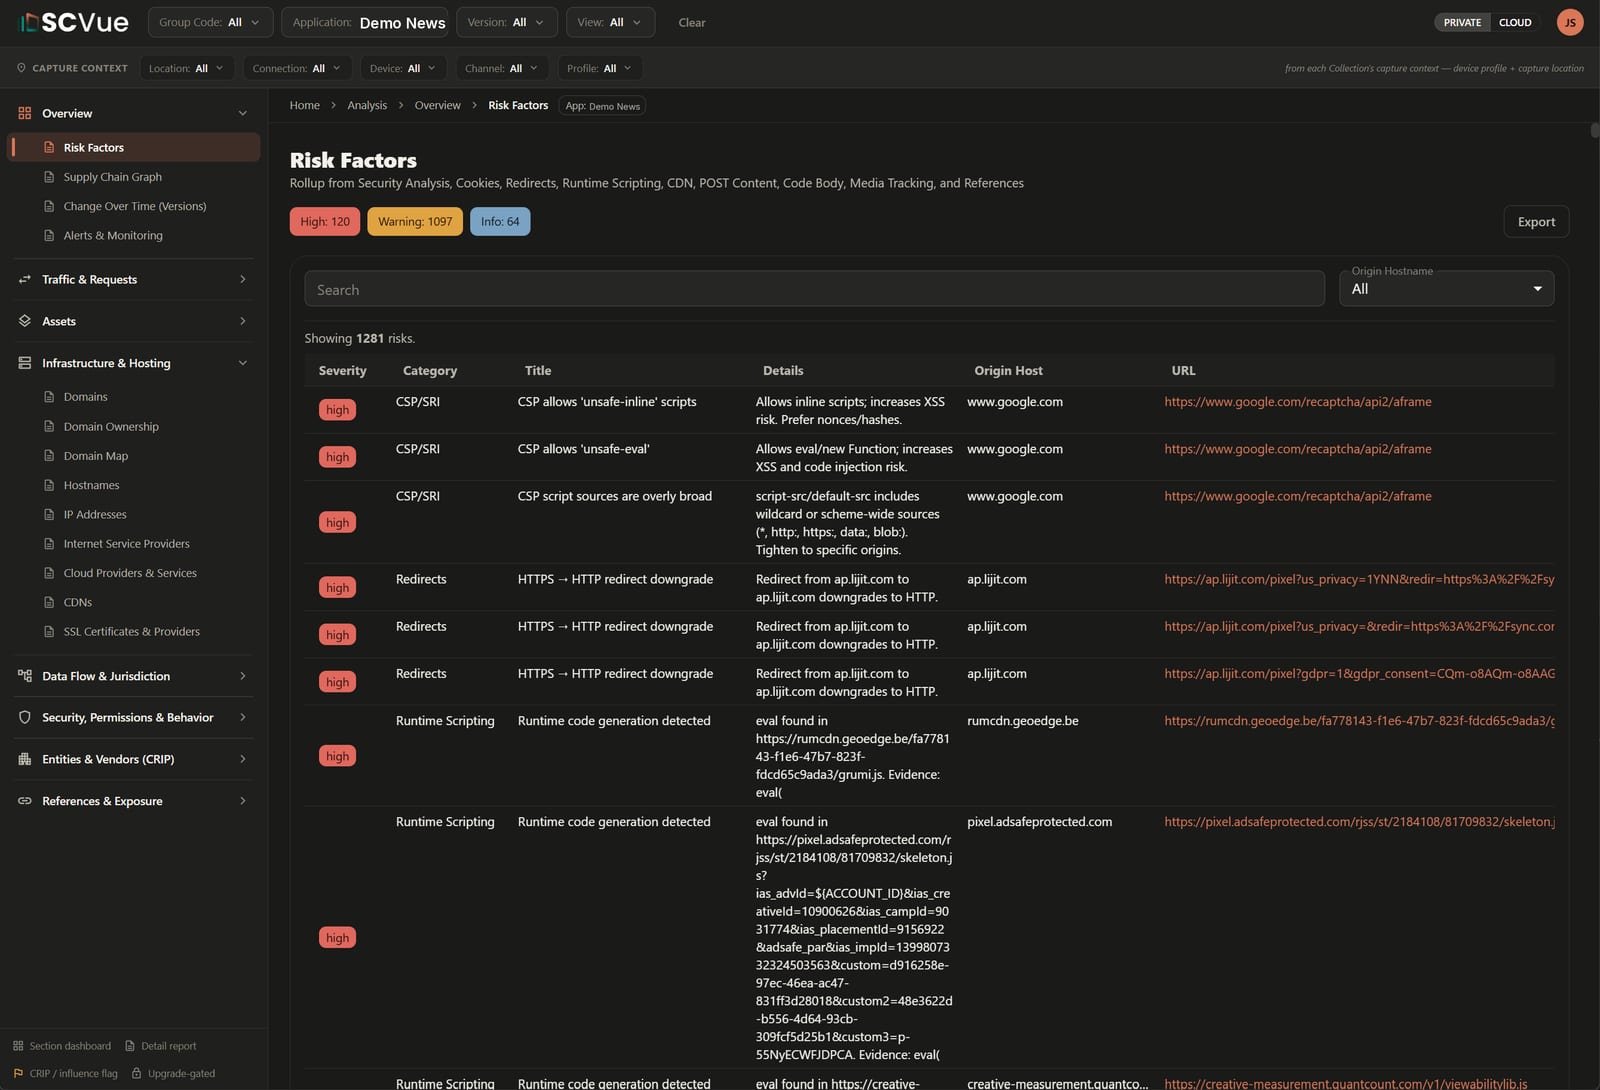
Fynd i en enda applikation, vart och ett länkat till sitt bevis.
Röntga varje förfrågan, kartlägg varje utgående dataflöde
- Varje nyttolast: granska vad applikationen skickar ut, avkodat anrop för anrop.
- Automatiska flaggor: fingeravtryckning av enheten, personuppgifter, spårning mellan webbplatser och av sessioner, loggning av beteende.
- Kartläggning av dataflöden: se exakt vilka tjänsteleverantörer som tar emot uppgifter om din applikation och dina användare.
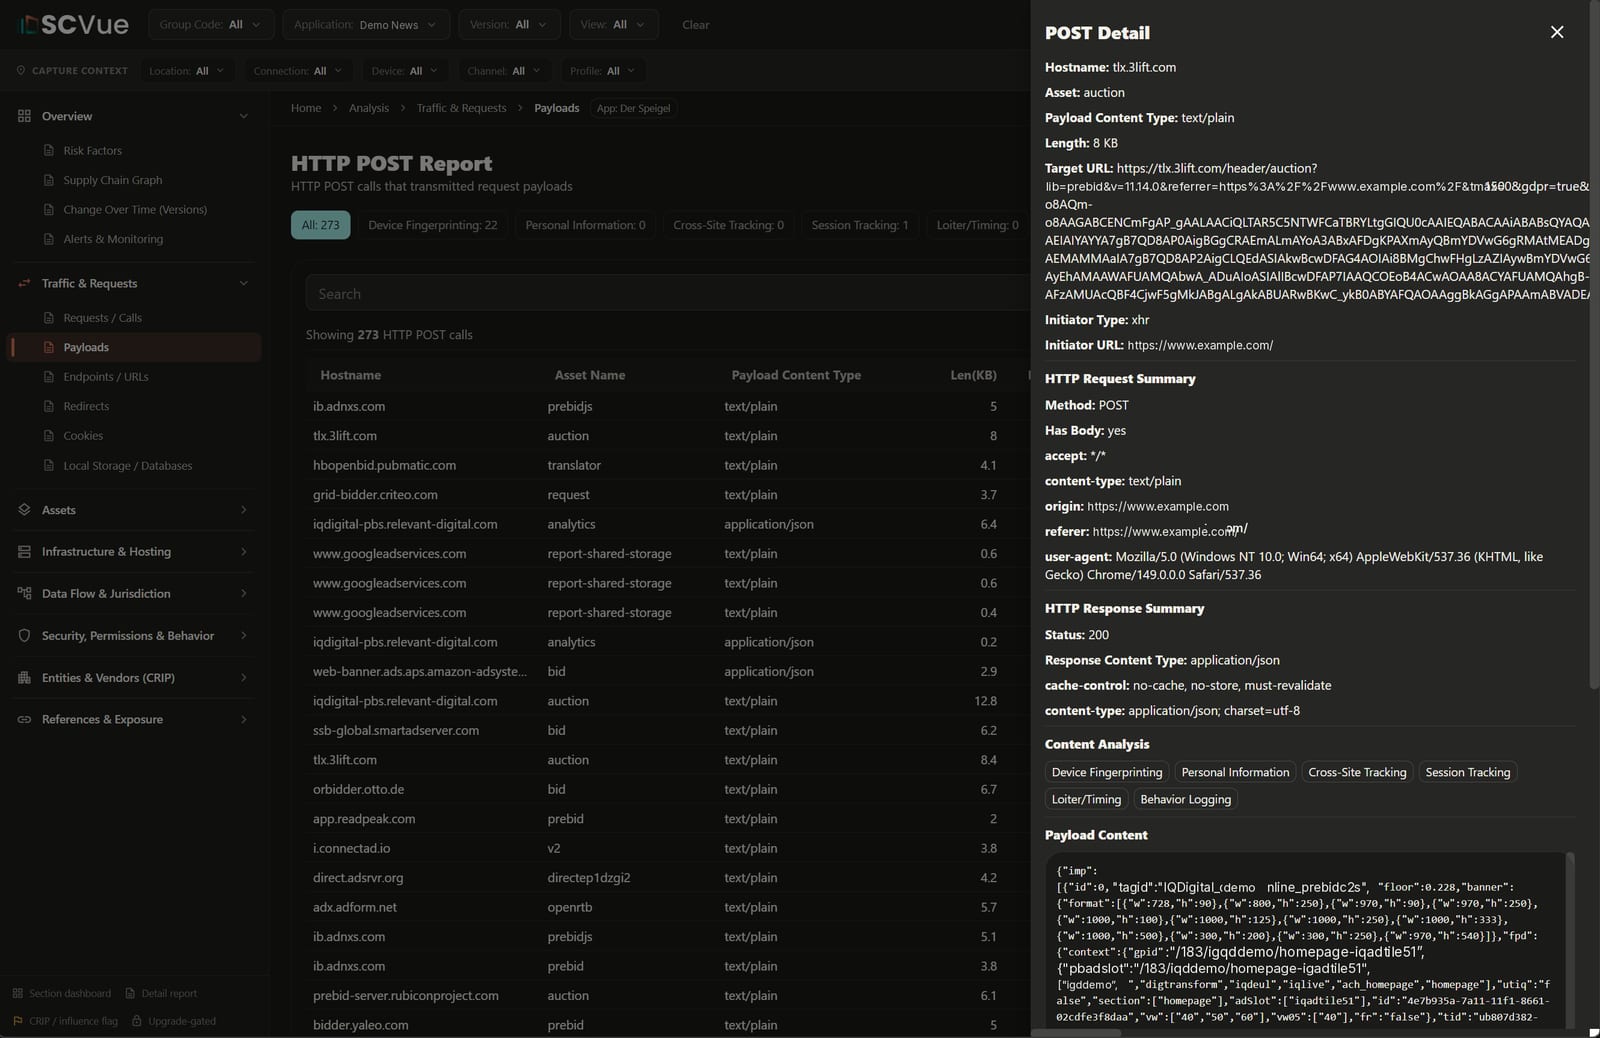
POST-anrop på en sida, med de som flaggats för fingeravtryckning av enheten utmärkta.
Avtäcker vem som står bakom varje resurs
- Verkliga bolag: berikning fastställer vilka företag, programvaruprodukter och personer de observerade domänerna hör till.
- Påverkansfaktorer: flaggor på själva parterna: ägande, kontroll, sanktioner, jurisdiktion.
- Djupa underrättelser: uppbackade av nDiligence-profiler, med fördjupade rapporter och analytikerresearch på begäran.
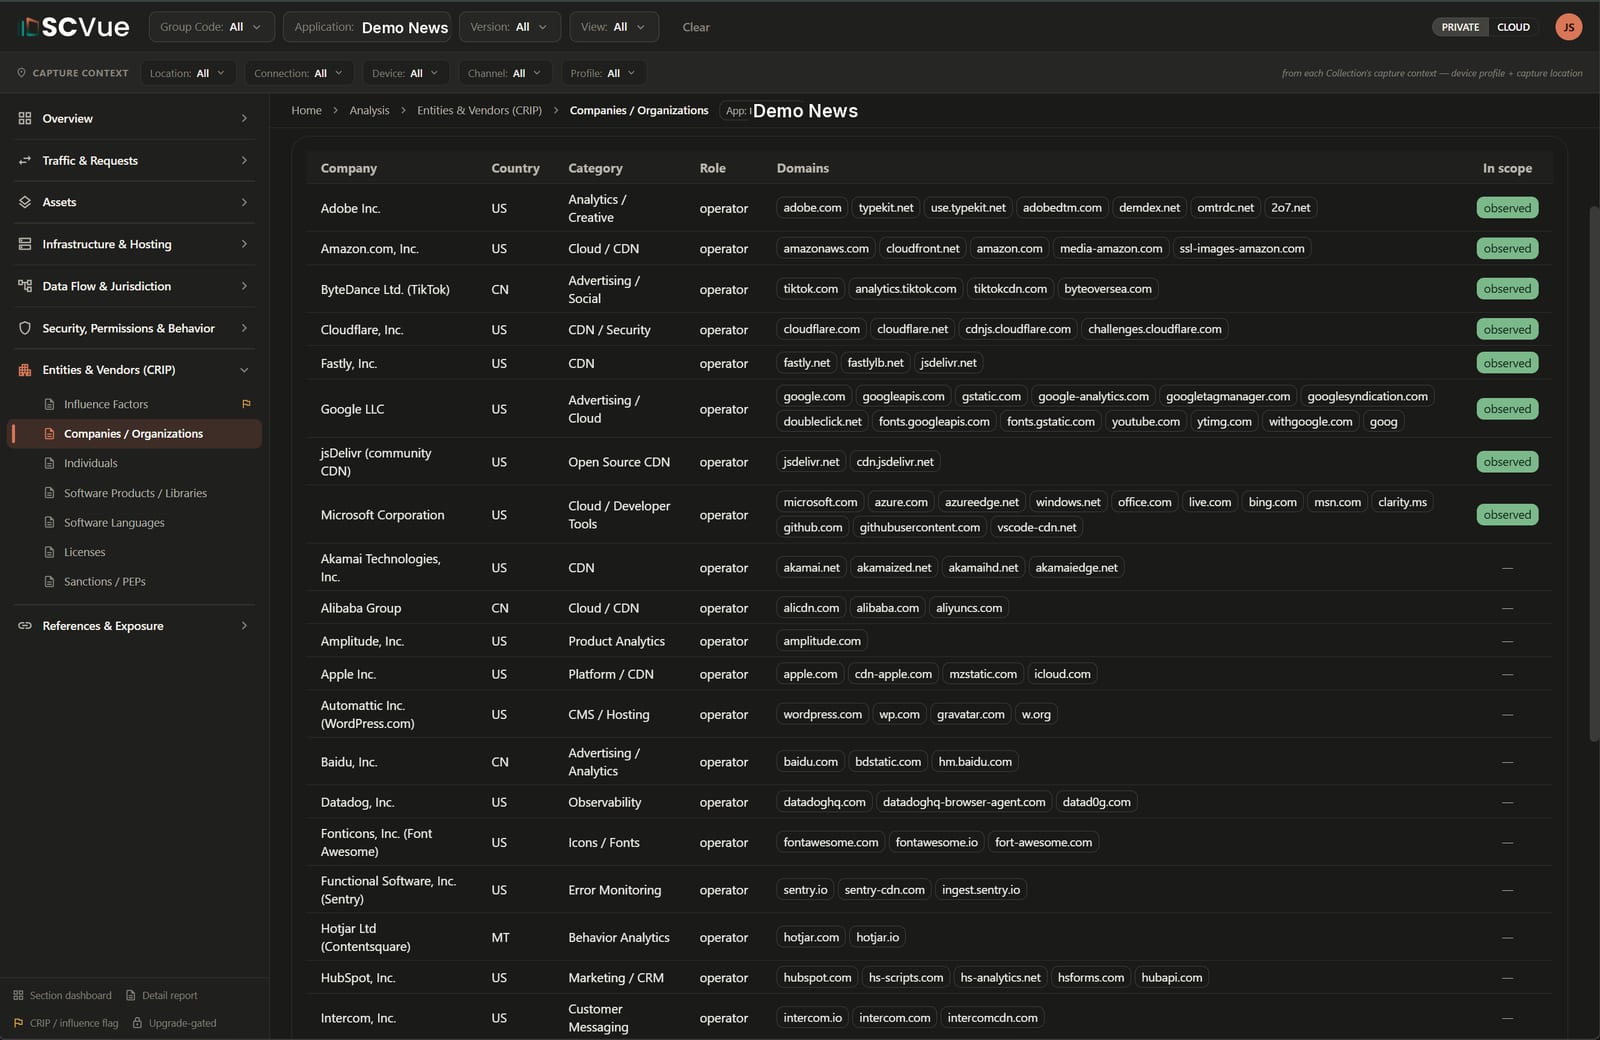
Företagen som verkar bakom en applikation, efter land och roll.
Kartlägg infrastrukturen, hostingen och jurisdiktionerna
- Fullständig inventering: domäner, värdnamn, IP-adresser, internetleverantörer, molnleverantörer, CDN, SSL-certifikat.
- Automatisk attribuering: mönstermotorer identifierar användning av CDN och molnleverantörer.
- Kartläggning av jurisdiktioner: geografiskt uppslag och ASN-uppslag visar var data lagras och varifrån de levereras.
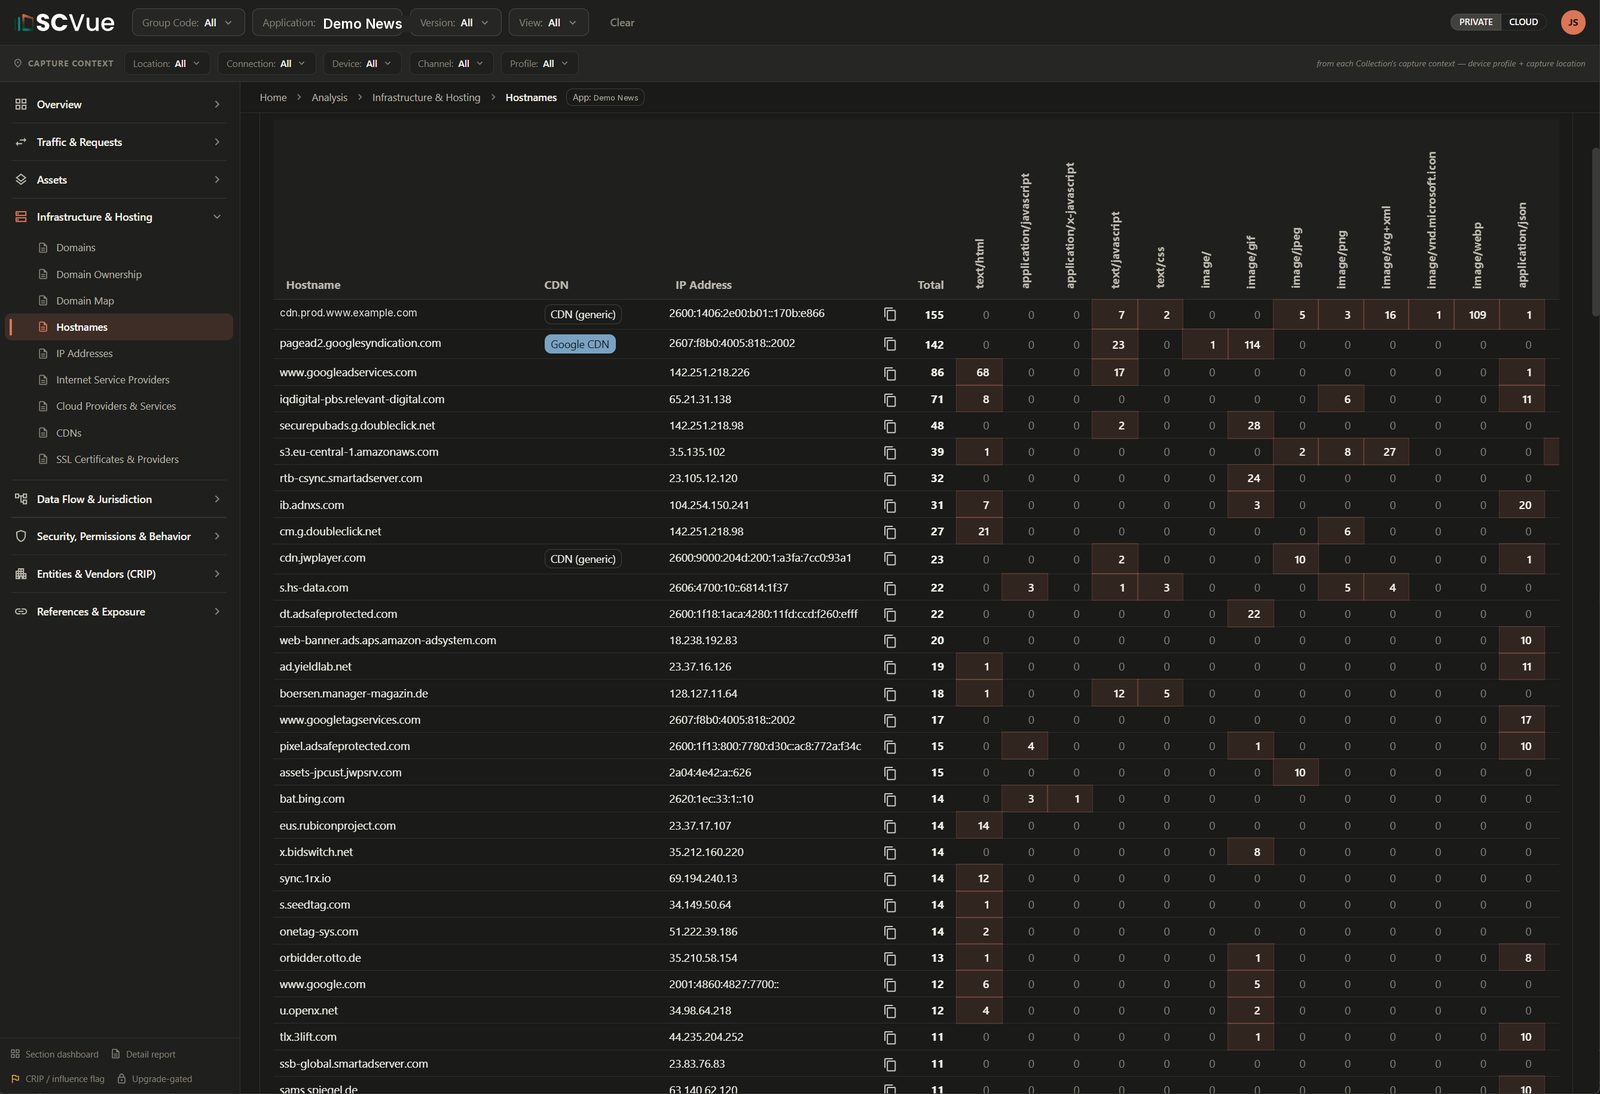
Värdnamnsmatris med attribuering till CDN, IP-adresser och resursblandning per värd.
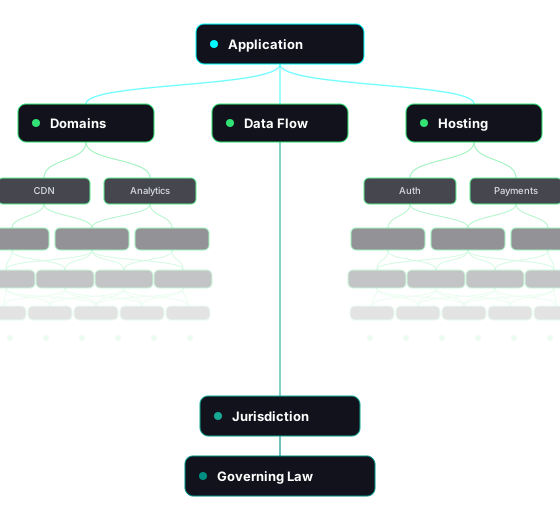
SCVue kartlägger dina digitala leverantörer
Avtäcker och dokumenterar alla tjänsteleverantörer och tjänster som används i dina applikationer. Identifiera varje jurisdiktion och varje tillämplig lag som har befogenhet över behandlingen och lagringen av din applikations data, styrkt med inspelade bevis.
SCVue är byggt av nDiligence, som använder det i sina egna utredningar. Utgåvor, priser och ett kostnadsfritt Community-konto finns på scvue.com. SCVue lägger mätningen i dina händer; när en fråga växer ur en enda inspelning tar den digitala leverantörskedjan och kartläggning av ägarkedjan den vidare.
Be om en
genomgång
Vi går igenom verkliga användningsfall hämtade från pågående uppdrag som visar varför integritet i leverantörskedjan nu kräver uppmärksamhet på högsta nivå och samordnat agerande.

Prenumerera för att hålla dig uppdaterad om utvecklingen inom integritet i globala leverantörskedjor och om nyheter från nDiligence.
Copyright © 2026 nDiligence, Inc. Med ensamrätt.