
Vi avtäcker sanningen.
Vi verifierar förtroendet.
Din digitala leverantörskedja är en angreppsyta. Motståndare bygger åtkomst genom vanliga affärsrelationer, det vill säga programvaruplattformar, tjänster, underbiträden och leverantörer, och om ingen ingriper mognar åtkomst till påverkan och kontroll. nDiligence bygger betrodda leverantörsnätverk, granskar de nästlade leverantörskedjorna under dem och håller dem under ihållande övervakning.

Global data
Kurerad data från flera källor, i alla format och på alla språk.
Fem klasser
Människor · Kunskap · Finans · Teknik · Fysiskt.
Nivå 3, 4, 5+
Insyn i betrodda nätverk bortom de vanliga ytlagren.
Från kisel till aktieägare
Omfattande insikt från tekniklagren till ägande och påverkan.
Attack the Glass (ATG)
Injektionssårbarheter i leverantörskedjan vid rendering på klientsidan
En egenfinansierad forskningspublikation finns nu tillgänglig: den visar hur sårbarheten utnyttjar en svaghet i dagens säkerhetsarkitekturer, genom en injektion i leverantörskedjan vid rendering på klientsidan. Den publiceras för att skapa medvetenhet i näringslivet, hos myndigheter och bland forskare om ett betydande hot om vilseledning, desinformation, manipulation och fientlig påverkan. De flesta skärmar omkring oss är dynamiska, skapade i ögonblicket innan de visas för dig, av kod, medier och data som levereras av andra företag. Den som kontrollerar en av dessa resurser kan tyst ändra vad din skärm visar och vad den gör, och varje säkerhetsverktyg som används i dag kommer att rapportera att allt är som det ska.
Läs forskningen



Produkter

Integrerade
underrättelser
på en plattform
En AI-driven plattform som automatiserar och skalar djup due diligence över mönster av ägande, kontroll, beroende och påverkan i verkliga affärsmiljöer.
Utforska vår plattform i dag.
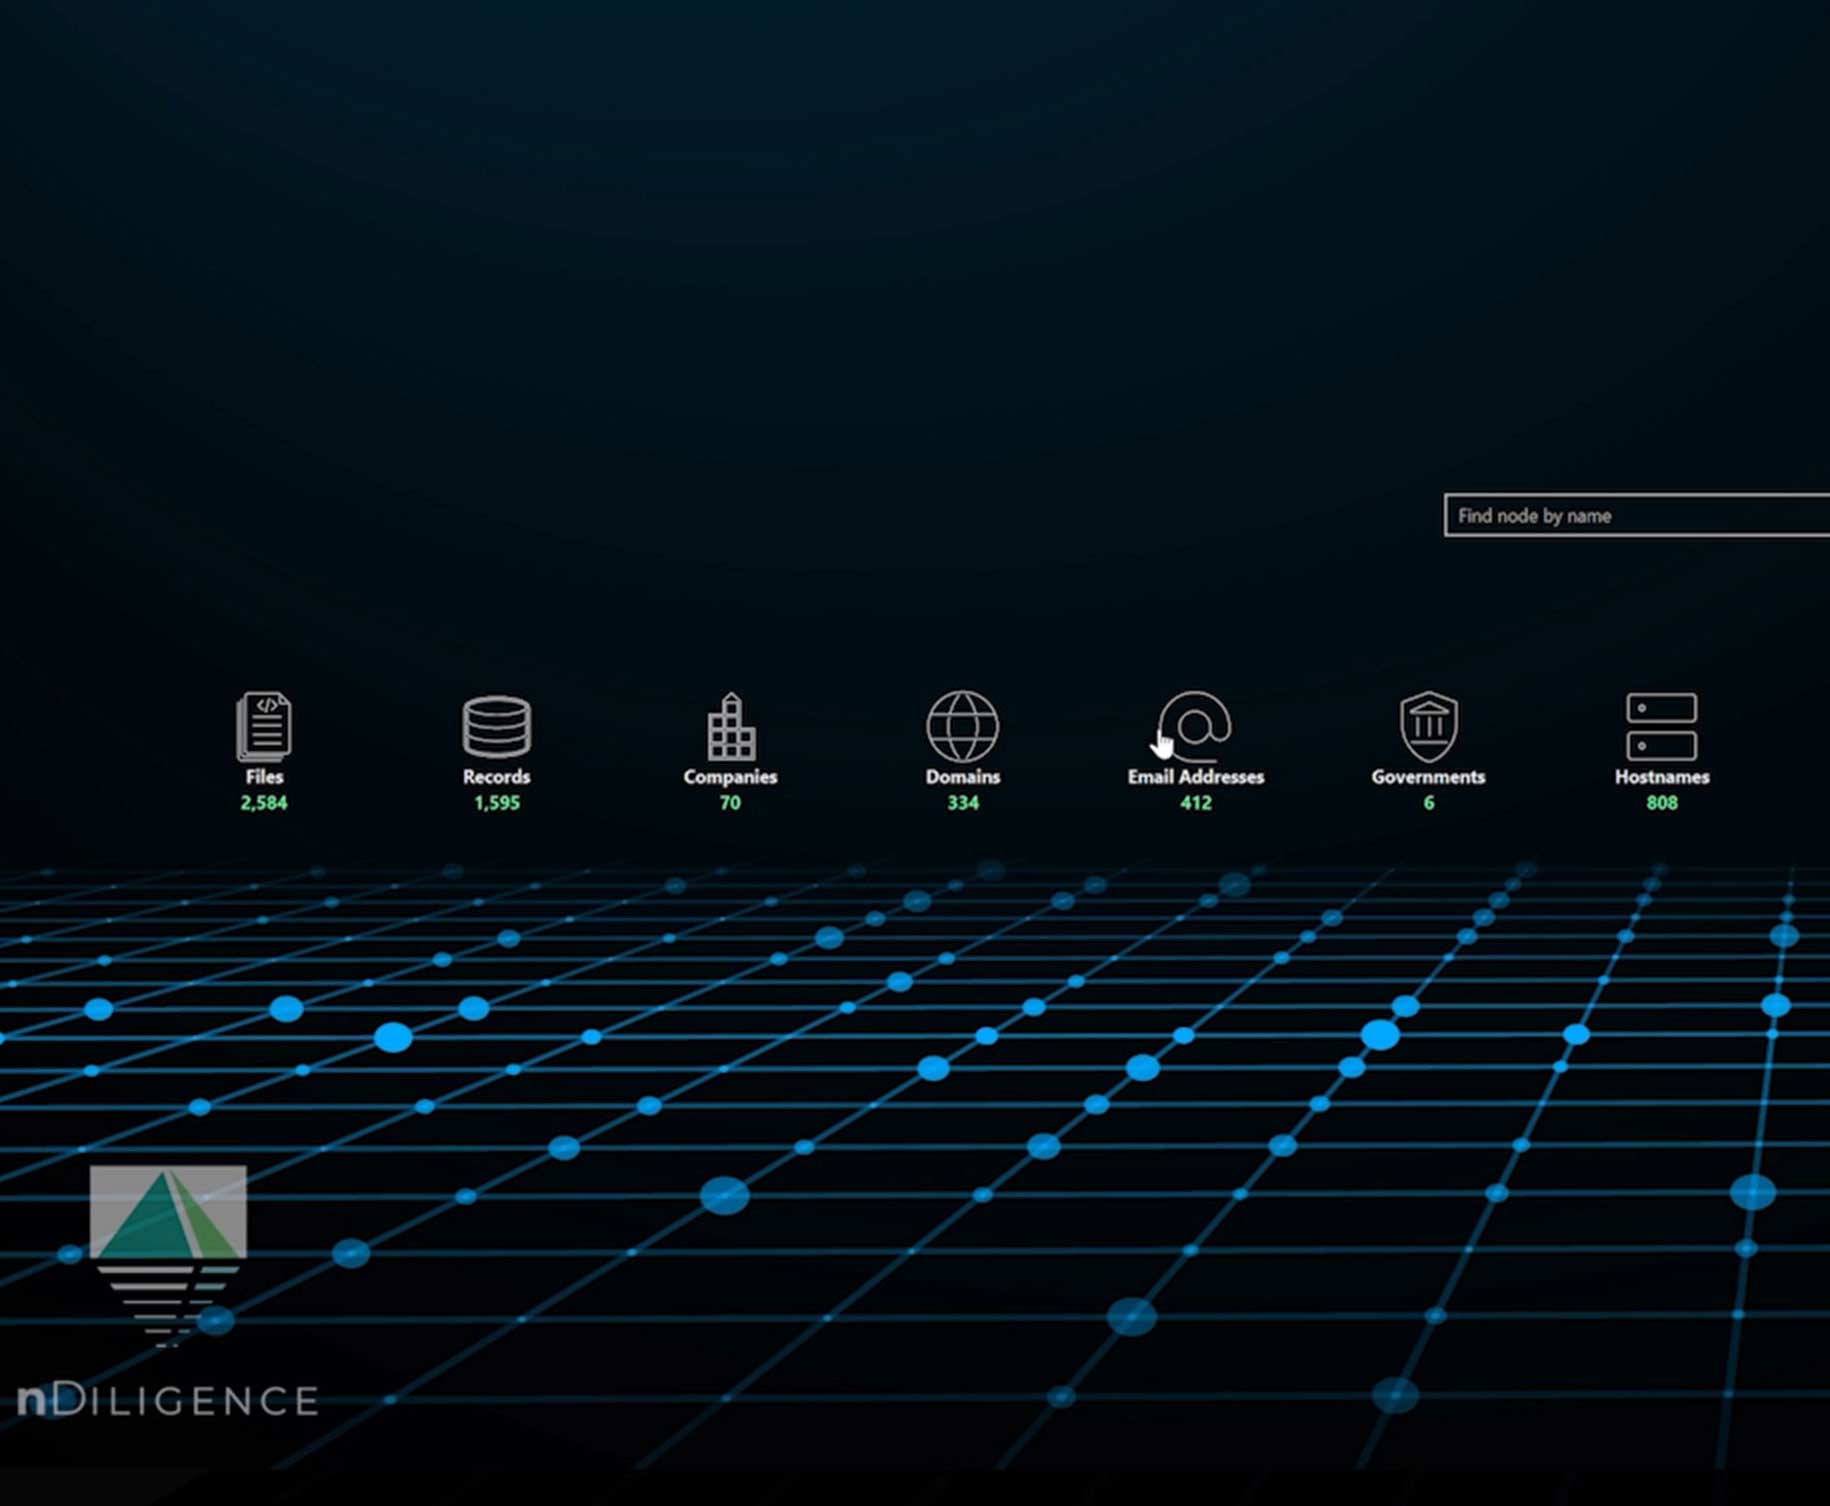
Vår plattform gör rådata till instrumentpaneler, profiler och visualiseringar som avtäcker dolda risker och visar komplexa samband. Se bortom ytan med klara underrättelser grundade på bevis.

Utforska vår plattform i dag.
Vår plattform gör rådata till instrumentpaneler, profiler och visualiseringar som avtäcker dolda risker och visar komplexa samband. Se bortom ytan med klara underrättelser grundade på bevis.
SCVue
Den digitala
leverantörskedjan
Belys den leverantörskedja på internet som verkar inuti varje applikation.
Utforska SCVue.
SCVue avtäcker vad dina applikationer faktiskt laddar och vart data faktiskt tar vägen: leverantörskartläggning, profilering av beteende vid körning, kartläggning av dataflöden och bolagsidentifiering, avläst ur en inspelning av vad som faktiskt laddades i stället för härlett ur påståenden.

Utforska SCVue.
SCVue avtäcker vad dina applikationer faktiskt laddar och vart data faktiskt tar vägen: leverantörskartläggning, profilering av beteende vid körning, kartläggning av dataflöden och bolagsidentifiering, avläst ur en inspelning av vad som faktiskt laddades i stället för härlett ur påståenden.

Kartläggning av ägarkedjan
Ägandet,
fastställt
Vem kontrollerar verkligen de företag du är beroende av, och vad följer med dem.
Utforska metoden.
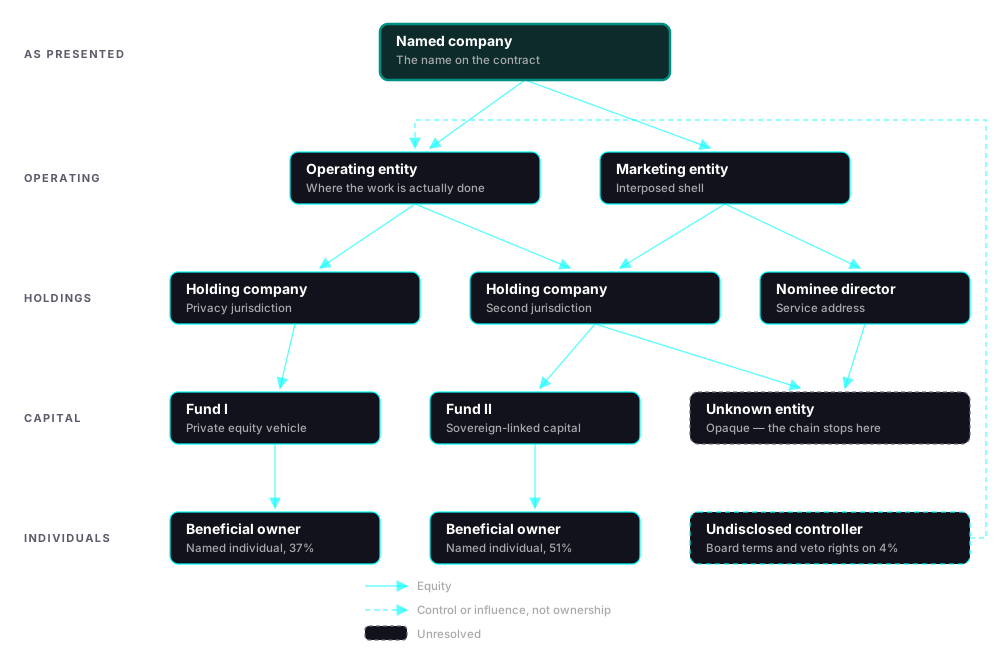
Kartläggning av ägarkedjan är en rekursiv utredningsmetod som fastställer ägande, kontroll och påverkan genom lagrade bolagsstrukturer, och sedan följer de beroenden som löper åt andra hållet. Döljande är lagrat med avsikt, så hela cykeln upprepas mot varje bolag, varje investerare och varje leverantör den för fram.

Utforska metoden.
Kartläggning av ägarkedjan är en rekursiv utredningsmetod som fastställer ägande, kontroll och påverkan genom lagrade bolagsstrukturer, och sedan följer de beroenden som löper åt andra hållet. Döljande är lagrat med avsikt, så hela cykeln upprepas mot varje bolag, varje investerare och varje leverantör den för fram.

Tjänster
Experttjänster.
Pålitliga resultat.
Expertledda uppdrag som omsätter analytiska fynd i handling, underlättar strukturerad dialog mellan företag och offentliga aktörer, och stöder laglig informationsdelning över jurisdiktionsgränser.
Utforska våra tjänster.
Från due diligence till forensisk analys: våra utredningstjänster ger klarhet där det råder osäkerhet. Vi hjälper globala företag att hantera insiderhot, risker i leverantörskedjan och beslut med mycket på spel, med trygghet.

Utforska våra tjänster.
Från due diligence till forensisk analys: våra utredningstjänster ger klarhet där det råder osäkerhet. Vi hjälper globala företag att hantera insiderhot, risker i leverantörskedjan och beslut med mycket på spel, med trygghet.

Lösningar
Anpassat efter
ditt uppdrag
Våra lösningar anpassar sig efter din miljö och levererar underrättelser formade efter de risker och prioriteringar som betyder mest.
Utforska våra lösningar.
nDiligence stöder företag med komplexa globala leverantörskedjor, offentliga uppdragstagare och investerare som verkar i geopolitiskt känsliga miljöer. Våra förmågor upptäcker fientlig påverkan och beroendemönster som traditionella due diligence-ramverk missar.
Utforska våra lösningar.
nDiligence stöder företag med komplexa globala leverantörskedjor, offentliga uppdragstagare och investerare som verkar i geopolitiskt känsliga miljöer. Våra förmågor upptäcker fientlig påverkan och beroendemönster som traditionella due diligence-ramverk missar.
Utbildning
Utbildning och
certifiering
Vi bygger en betrodd praktikgemenskap genom standardiserad utbildning, yrkescertifiering och en gemensam analysmetodik över sektorer och jurisdiktioner.
Utforska utbildningsalternativen i dag.
Våra certifieringsprogram utvecklar analytiker inom hotunderrättelser för leverantörskedjan med hjälp av definierade due diligence-standarder och nDiligence-plattformen. Utbildningen betonar analytisk stringens, samverkansförmåga och varaktigt institutionellt lärande över organisationer och internationella partner.

Utforska utbildningsalternativen i dag.
Våra certifieringsprogram utvecklar analytiker inom hotunderrättelser för leverantörskedjan med hjälp av definierade due diligence-standarder och nDiligence-plattformen. Utbildningen betonar analytisk stringens, samverkansförmåga och varaktigt institutionellt lärande över organisationer och internationella partner.
Be om en
genomgång
Vi går igenom verkliga användningsfall hämtade från pågående uppdrag som visar varför integritet i leverantörskedjan nu kräver uppmärksamhet på högsta nivå och samordnat agerande.

Prenumerera för att hålla dig uppdaterad om utvecklingen inom integritet i globala leverantörskedjor och om nyheter från nDiligence.
Copyright © 2026 nDiligence, Inc. Med ensamrätt.