
Metoderna bakom
fynden
Due diligence är aldrig värd mer än sin metod. Ett fynd du inte kan ifrågasätta är ett fynd du måste ta på tro, och det är just det vi anlitas för att undvika.
Därför är de ansatser vi använder utskrivna här i sin helhet: vad var och en gör, vilket underlag den vilar på, vad den inte kommer att berätta för dig och var det öppna spåret tar slut. Läs dem och bedöm arbetet innan du beställer det.


Metod
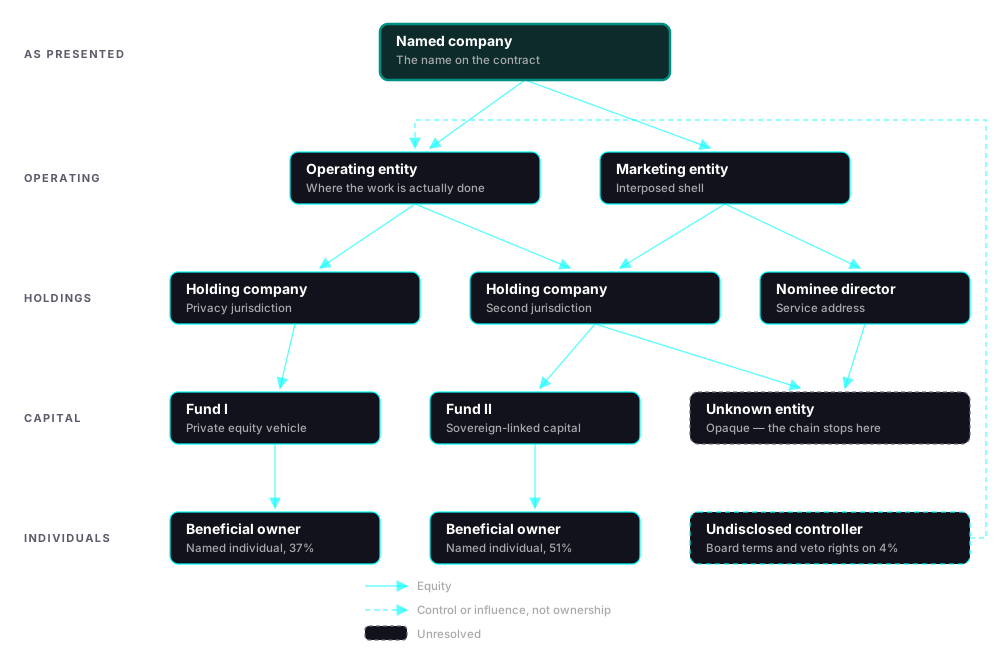
Kartläggning av ägarkedjan
Att fastställa vem som verkligen äger, kontrollerar och påverkar ett företagsnätverk som är byggt för att inte besvara frågan, och sedan följa de beroenden som löper åt andra hållet.
Bolagsidentifiering, ägande och kontroll, närhet samt sökningar efter graverande uppgifter, tillämpade på varje nod och upprepade mot allt de för fram. Döljande är lagrat med avsikt, så en undersökning i ett enda lager faller när ytterligare ett bolag skjuts in. Beskrivningen täcker hela cykeln, de två axlar den löper längs, de tre principer som skiljer den från regelefterlevnadsscreening, hur arbetsresultatet ser ut, och lika utförligt vad metoden inte kan se.

Metod
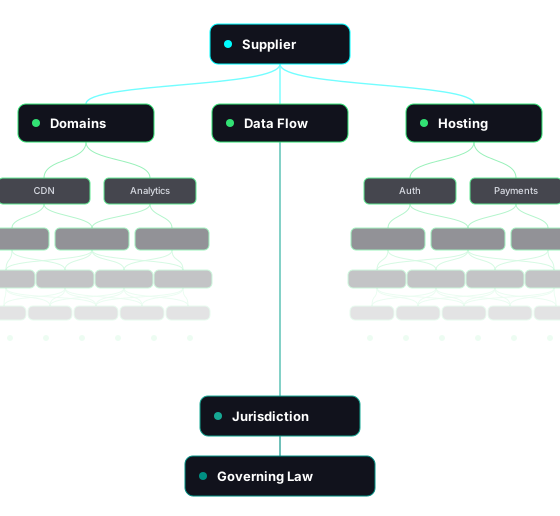
Digital leverantörskedja
Internet betjänas inte bara av leverantörskedjor. Det är självt en leverantörskedja, den största och minst undersökta som någonsin byggts, och de leverantörer en applikation verkligen är beroende av kan fastställas ur underlag i stället för att hämtas från en leverantörslista.
Fyra beskrivningar ligger under denna rubrik: vad kedjan faktiskt består av, lager för lager; hur kontrollen över en del av den byter händer utan att lämna tekniskt spår, med de dokumenterade fallen och tiden som gick innan någon märkte det; vad de standarder och verktyg som redan används täcker och inte täcker; och metoden som kartlägger den, det vill säga inspelning, fastställande, attribuering och avstämning, upprepade mot varje leverantör underlaget för fram. Liksom i de andra metoderna är det den inte kan se utskrivet lika utförligt som det den kan.

Fråga om arbetet direkt
En genomgång går igenom metoden mot något du redan bryr dig om, som en leverantör, en motpart, en applikation eller en kapitalstruktur, i stället för i det abstrakta.
Be om en
genomgång
Vi går igenom verkliga användningsfall hämtade från pågående uppdrag som visar varför integritet i leverantörskedjan nu kräver uppmärksamhet på högsta nivå och samordnat agerande.

Prenumerera för att hålla dig uppdaterad om utvecklingen inom integritet i globala leverantörskedjor och om nyheter från nDiligence.
Copyright © 2026 nDiligence, Inc. Med ensamrätt.