
Den digitala leverantörskedjan
Översikt
Vad kedjan består av, och varför beroende blir påtryckningsmedel.
Lager
Åtta lager, åtta ägare och en till stor del tom kolumn.
Läs mer 
Kontroll
Ägandet ändras utan att en enda kodrad ändras.
Läs mer
Gräns
Nio verktyg som redan används, och var vart och ett stannar.
Läs mer
Kartläggning
Inspelning, fastställande, attribuering och avstämning.
Läs mer
Internet är en leverantörskedja. En leverantörskedja är vilket system som helst där komponenter som tillverkas eller kontrolleras av en part blir insatsvaror för en annan, och där det skapas en kedja av beroenden genom vilken värde, funktion och risk alla färdas tillsammans. Enligt den definitionen betjänas internet inte bara av leverantörskedjor. Det är självt en: den största, den mest följdrika och den minst undersökta som någonsin byggts.
Det är inte ett bildspråk, och allt här följer av att ta det på orden. En leverantörskedja måste förstås innan den kan skyddas, och det betyder att veta vad komponenterna är, var de kommer ifrån, vem som kontrollerar dem, och vilka av dem som faktiskt betyder något.


Jämförelsen

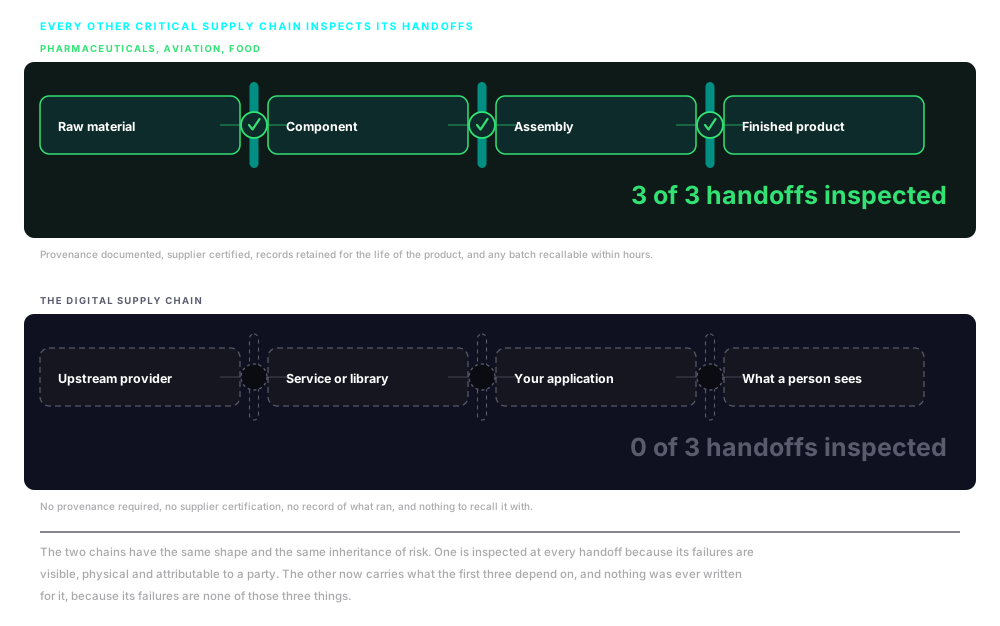
Två kedjor, en av dem kontrollerad

Premissen
Beroende skapar påtryckningsmedel
Varje punkt där en komponent är beroende av en annan är en punkt där integriteten hos allt nedströms vilar på integriteten hos den insatsvaran. En komprometterad insatsvara anmäler sig inte själv. Den färdas vidare, inbakad i resultat som inte bär något synligt tecken på förändringen vid källan.
En sida är en sammansättning
En sida som laddas i en webbläsare är inte en artefakt från en källa. Den är en sammansättning av komponenter hämtade från dussintals leverantörer, levererade över infrastruktur som drivs av parter användaren aldrig hört talas om. Var och en av de komponenterna sattes själv ihop av sina egna komponenter.
Förtroende är billigare än verifiering
Leverantörskedjor byggs för effektivitet, inte för löpande kontroll av varje insatsvara mot en auktoritativ referens. Verifiering i stor skala är dyrt och förtroende är gratis, och därför ges förtroende som standard. Den standarden är den förutsättning som varje komprometterande av en leverantörskedja vilar på.
Kedjan har ingen naturlig kant
Varje beroende bär sitt eget, bakåt genom kod, tjänster, infrastruktur, fast programvara och hårdvara till ursprung ingen enskild organisation har kartlagt. Kedjan löper till n-te part och inte till tredje, och det finns ingen nivå där det blir tryggt att sluta titta. Det finns bara den nivå där tittandet upphörde.
Ingen utformade den så här
Det här är vad som blir resultatet av att bygga ett system av den här storleken genom tusentals organisationer under ett halvt sekel, utan en central arkitekt, utan en myndighet med sanktionsmakt över helheten, och utan något krav på att någon deltagare dokumenterar sina beroenden i en form någon annan kan läsa.
Gapet
Den viktigaste leverantörskedjan är den minst skyddade
Se på vad som krävs av de leverantörskedjor världen behandlar som kritiska. En läkemedelstillverkare dokumenterar härkomst, sammansättning och testhistorik för varje ingrediens den säljer. En flygplanstillverkare spårar certifieringshistoriken för varje komponent den monterar och bevarar de uppgifterna under flygkroppens hela livslängd. En livsmedelsproducent måste visa var en ingrediens odlats, bearbetats och transporterats, och måste ta fram den dokumentationen inom timmar efter en kontamineringshändelse. Tillsynsmyndigheter reviderar dokumentationen, inspekterar anläggningarna och utdömer följder när papperen inte håller.
Se sedan på vad som krävs av de organisationer som bygger på den digitala leverantörskedjan. Ett team som integrerar ett tredjepartsskript är i regel inte skyldigt att dokumentera var det kom ifrån, vem som skrev det, eller vad det bär med sig. Ett företag som lägger till en integration för innehållsleverans är inte skyldigt att visa att det den leverantören levererar har verifierats mot något. En operatör som sätter ett webbläsarbaserat gränssnitt framför ett styrsystem är inte skyldig att kartlägga vad det gränssnittet laddar innan det kopplas in. För de flesta organisationer, i de flesta jurisdiktioner, över det mesta av den här leverantörskedjan, finns ingen skyldighet att dokumentera, revidera, verifiera eller övervaka det som integreras och körs.
Det här är ingen slarvighet från någons sida. De ramverk som skulle göra systematiskt skydd möjligt skrevs för komponenter, och det här är ett problem med sammansättningar. Det finns avancerade verktyg för att skydda enskilda delar. Det finns mycket lite för att se kedjan som helhet.

Utvecklingsriktning
Gapet vidgas
Mer av det som betyder något körs nu på den här kedjan än för fem år sedan. Kedjan själv är längre. Och pengarna för att undersöka den följer händelser som redan inträffat snarare än exponering som ännu inte gett upphov till någon.
Fler system är beroende av den
Plattformar inom kraft, vatten, transport och tillverkning har flyttat till webbaserade gränssnitt och molnanslutna arkitekturer. System inom offentlig sektor, hälso- och sjukvård och finans har följt efter. Varje flytt för in en domän som var avskärmad från den här leverantörskedjan i direkt kontakt med den, vanligen utan en motsvarande satsning på att förstå den nya exponeringen.
Komplexiteten växer fortare än förståelsen
Beroendeträd, tredjepartsintegrationer och antalet skilda leverantörer vars kod körs på en given sida har alla vuxit kraftigt. Varje tillägg är ett nytt förtroendebeslut, fattat en gång vid integrationen och sällan omprövat allteftersom beroendet utvecklas, byter ägare eller blir intressant för någon av skäl som inte har med dig att göra.
Investeringar följer det som syns
Säkerhetsbudgetar kalibreras mot händelser som redan inträffat och krav som bär sanktioner. Exponering som ännu inte gett upphov till ett offentligt, attribuerat haveri konkurrerar dåligt om budget, så angreppsytan växer längs en kurva och uppmärksamheten längs en annan.
Fysiska leverantörskedjor går att kontrollera. Den här gör det inte.
Komponenter i en fysisk kedja är påtagliga, och deras härkomst kan kontrolleras vid varje överlämning, åtminstone i princip. Den digitala leverantörskedjan arbetar i en hastighet och en skala som gör kontroll vid överlämning omöjlig: hundratals miljarder förfrågningar görs varje dag, och var och en av dem är en transaktion i en leverantörskedja: en förfrågan om en komponent, ett svar som levererar den, och körningen av det som kom. Ingen arbetsstyrka skulle kunna granska en meningsfull andel av dem, och nästan ingenting följer deras integritet i stor skala. De passerar genom kedjan med förtroende som standard och registrerade av ingen. Det är den förutsättning det här avsnittet handlar om, och skälet till att arbetet börjar med observation och inte med papper.
01 · Struktur
Lagren
Den digitala leverantörskedjan är inte en kedja. Det är åtta lager som verkar samtidigt: nätverk och infrastruktur, programvara och fast programvara, hårdvara och enheter, tjänster och utvecklingspaket, kod och bibliotek, data och modeller, resurser och filer, och gränssnittet där de alla möts i det en människa faktiskt ser.
Beskrivningen täcker vad varje lager bidrar med, vilket underlag som finns för det, och varför exponeringen inte är summan av sårbarheterna i varje lager utan mängden av vägar mellan dem.
02 · Kontroll
När kontrollen byter händer
En komponent kan byta ägare utan att en enda kodrad ändras. Domänen slår upp likadant, skriptet har samma hash, och trafiken är identisk för att den är identisk. Det som ändrades är vem som bestämmer vad den komponenten gör härnäst, och inget av det syns i en inspelning.
Beskrivningen täcker de fyra sätt kontrollen faktiskt förflyttar sig, tiden mellan en överföring och att någon märker den, sex dokumenterade fall med datum, och varför den övervakning som skulle ha fångat dem ligger i register, inlämnade handlingar och kodlagerhistorik snarare än på nätverket.
03 · Täckning
De befintliga verktygen stannar före ägandet
Komponentförteckningar, byggintyg, uttalanden om utnyttjbarhet, kontrollrapporter, webbläsarregler, mognadsbetyg, kartläggning av angreppsyta och screening av verkligt ägande. Nio kategorier, vad var och en fastställer, och den exakta punkt där var och en stannar.
Beskrivningen säger rakt ut vad den här metoden tillför: steget mellan där extern kartläggning slutar och där fastställandet av ägande börjar. Den definierar också de fyra begrepp arbetet vilar på, och förklarar varför en oredovisad leverantör i regel inte är en dold leverantör.

04 · Metod
Kartläggning av den digitala leverantörskedjan
Inspelning, fastställande, attribuering och avstämning, tillämpade på varje leverantör underlaget för fram och upprepade mot nivåerna under dem. En leverantörslista registrerar beslut; en applikation registrerar beteende, och de två glider isär från den dag avtalet skrivs under.
Beskrivningen täcker hela cykeln, observations- och attribueringsaxlarna den löper längs, hur en värd fastställs som ett företag och vad som händer när den inte kan det, och vad arbetsresultatet innehåller.
Den andra halvan av frågan är vem som äger dem
Att kartlägga kedjan fastställer vad du är beroende av. Att fastställa vem som äger och kontrollerar de leverantörerna är det som avgör om ett beroende är ett inköpsproblem eller en väsentlig risk för verksamheten. Det är kartläggning av ägarkedjan, körd mot de parter det här arbetet för fram.

Be om en
genomgång
Vi går igenom verkliga användningsfall hämtade från pågående uppdrag som visar varför integritet i leverantörskedjan nu kräver uppmärksamhet på högsta nivå och samordnat agerande.

Prenumerera för att hålla dig uppdaterad om utvecklingen inom integritet i globala leverantörskedjor och om nyheter från nDiligence.
Copyright © 2026 nDiligence, Inc. Med ensamrätt.