
Vad laddar din programvara
egentligen?
Översikt
Vad kedjan består av, och varför beroende blir påtryckningsmedel.
Läs mer 
Lager
Åtta lager, åtta ägare och en till stor del tom kolumn.
Läs mer
Kontroll
Ägandet ändras utan att en enda kodrad ändras.
Läs mer
Gräns
Nio verktyg som redan används, och var vart och ett stannar.
Läs mer
Kartläggning
Inspelning, fastställande, attribuering och avstämning.
Kartläggning av den digitala leverantörskedjan fastställer de leverantörer en applikation verkligen är beroende av, observerade i dess egen trafik snarare än hämtade från en leverantörslista, och fastställer sedan vilka företag, ägare och jurisdiktioner som står bakom de leverantörerna. Det är beroendeaxeln i samma fråga som kartläggning av ägarkedjan ställer om kontroll, körd mot system i stället för mot bolagsstrukturer.
Det här är beskrivningen av metoden. Tre följesidor bär sammanhanget: vad kedjan består av i lagren, hur kontrollen över en del av den förflyttar sig i när kontrollen byter händer, och hur långt de befintliga standarderna och verktygen räcker i de befintliga verktygen stannar före ägandet.


Förgreningen

Bortom leverantörslistan

Problemet
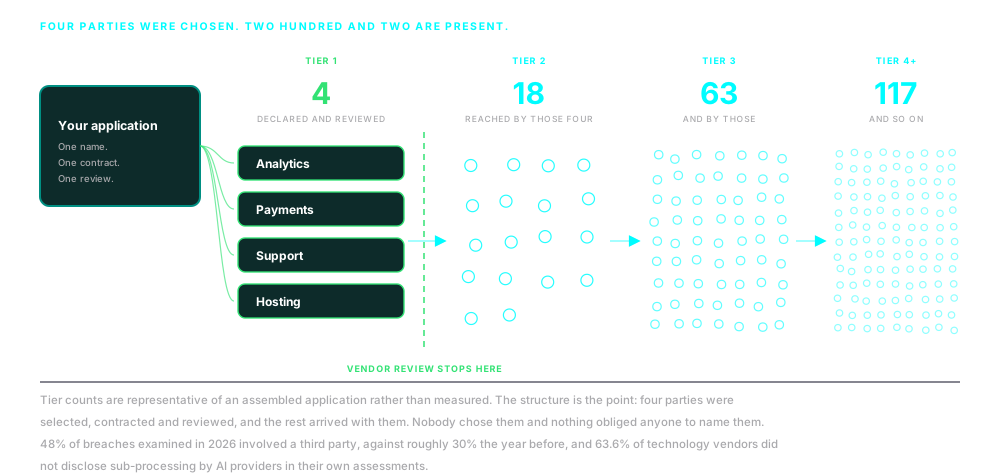
Leverantörslistan är inte leverantörskedjan
Varje organisation kan lägga fram en lista över sina teknikleverantörer. Nästan ingen av de listorna stämmer med vad deras applikationer faktiskt gör. Gapet är sällan bedrägeri. Det är att en lista registrerar beslut och en applikation registrerar beteende, och att de två börjar glida isär den dag avtalet skrivs under.
Kod som lagts till efter inköpet
En leverantörsbas godkänd vid inköpet, och en tagghanterare, ett samtyckesverktyg eller en marknadsföringsplattform som utökar den efteråt. Kod hamnar i produktion utan ett avtal, utan en granskning, och utan att någon har beslutat att den skulle det.
Oredovisade underbiträden
Den namngivna leverantören utför arbetet genom en part redovisningen inte namnger. Avtalet pekar på någon du kan kontrollera; data når någon du inte kan se.
Mellanled i infrastrukturen
DNS, innehållsleverans, hosting och molnhyra placerar parter i datavägen som aldrig var någons leverantör. Ingen köpte in dem, så ingen granskade dem.
Ärvda beroenden
Ett paket som hämtas vid bygget bär sina egna beroenden, och deras. Fjärde nivån anländer tillsammans med den första, den anländer utan att ett beslut fattas, och ingenting förpliktar någon att namnge den.

Metod
Att börja med en lista kan aldrig göra mer än att pröva listan
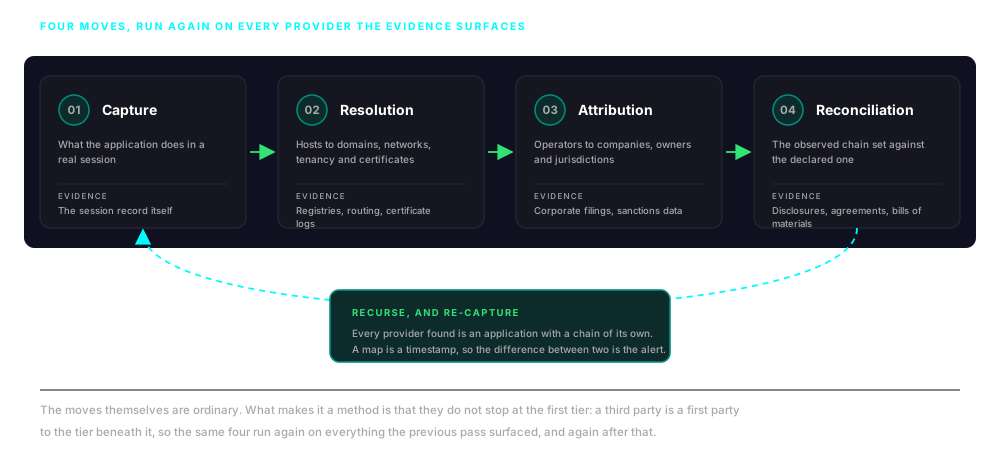
Därför börjar arbetet med vad systemet gör, och leverantörslistan blir en av de saker som prövas i stället för gränsen för undersökningen. Samma sex drag körs sedan mot varje leverantör underlaget för fram.
01
Inspelning
Registrera vad applikationen faktiskt gör i en verklig session: varje förfrågan och omdirigering, varje laddning av skript, stil, medier och data, varje kaka och skrivning till lagring, och varje nyttolast som skickas ut. Underlag spelas in, det härleds inte ur ett manifest.
02
Fastställande
Fastställ vilka domäner de observerade värdarna hör till, vilka nätverk och molnhyresförhållanden adresserna hör till, och vilka certifikat som säkrar förbindelserna. Analysenheten upphör att vara URL:en och blir operatören bakom den, och den tvetydighet som delad och skärmad infrastruktur skapar registreras snarare än definieras bort.
03
Attribuering
Fastställ vilket företag varje operatör är, och för företaget vilka ägarna och de kontrollerande är, och vilken jurisdiktion vars lag styr de data det hanterar. Här lämnar den digitala kedjan över stafettpinnen till ägarkedjan.
04
Avstämning
Ställ den observerade kedjan mot den redovisade: listan över underbiträden, personuppgiftsbiträdesavtalet, revisionsrapporten, komponentförteckningen, inköpshandlingen. Avvikelse i båda riktningarna är ett fynd.
05
Rekursion
Varje leverantör som kommer fram är själv en applikation med sin egen kedja. En tredje part är en första part för nivån under sig, kedjan löper till n-te part och inte till tredje, och exponeringen ärvs hela vägen upp till dig.
06
Förändring över tid
En inspelning är en tidsstämpel, inte ett tillstånd. En utgåva, en taggändring, ett förvärv skriver om kedjan utan förvarning, så inspelningar upprepas och jämförs, och det som ändrades läses lika noga som det som finns där.
Observationsaxeln
När papperen och inspelningen är oense är inspelningen vad som hände
En enkät returnerar vad en leverantör tror, eller avser, eller är villig att skriva ned. En inspelning returnerar vad deras kod gjorde. När de två är oense är oenigheten det mest värdefulla i hela uppdraget, och den är sällan en lögn. Det är en tagg som lagts till i hast, ett bibliotek som uppdaterats uppströms, ett underbiträde som bytts ut efter den senaste granskningen.
Därför börjar metoden inte med att fråga. Observation är det primära underlaget, och redovisningarna är påståendet som prövas. Kört i omvänd ordning kan övningen bara sätta betyg på papperen.
Vad observation ger är bestämt: vilka leverantörer som kontaktas, i vilken ordning, under vems certifikat och från vilka nätverk; vad som skickas till var och en av dem och om det bär identifierare; vad som körs inuti sidan och vad det tillåts nå; och vilka av de kontroller som skulle begränsa något av detta som faktiskt har införts.

En källdomän, fastställd som mer än hundra tredjepartsdomäner och värdar som observerats i en enda session. Utforska SCVue, plattformen den här metoden körs på.

Attribueringsaxeln
En domän är inte en part
Att veta att en applikation laddar hundra värdar är inventering, inte underrättelser. Fyndet kommer när varje värd fastställs som en operatör, varje operatör som ett företag, och varje företag som människorna och jurisdiktionen bakom det. Fram till dess har du en lista med namn, och en lista med namn bär inget beslut.
Attribuering är också där koncentration blir mätbar. Tjugo skilda leverantörer som fastställs som samma tre ägare är ingen diversifierad leverantörsbas; de är ett beroende med tjugo etiketter. Måttet som betyder något är koncentration vägd mot utbytbarhet, och ingen av dem syns på domännivå.
Det är också punkten där de två metoderna möts. När en operatör har ett företag bakom sig upphör frågan att vara teknisk och blir en fråga om ägande: lagrade innehav, finansieringshärstamning, påverkan som utövas genom avtalsvillkor snarare än genom ägande. Det är kartläggning av ägarkedjan, körd mot de parter den här metoden för fram.

Attribueringen fortsätter uppåt, genom bolagsstrukturen bakom varje leverantör. Läs om kartläggning av ägarkedjan.
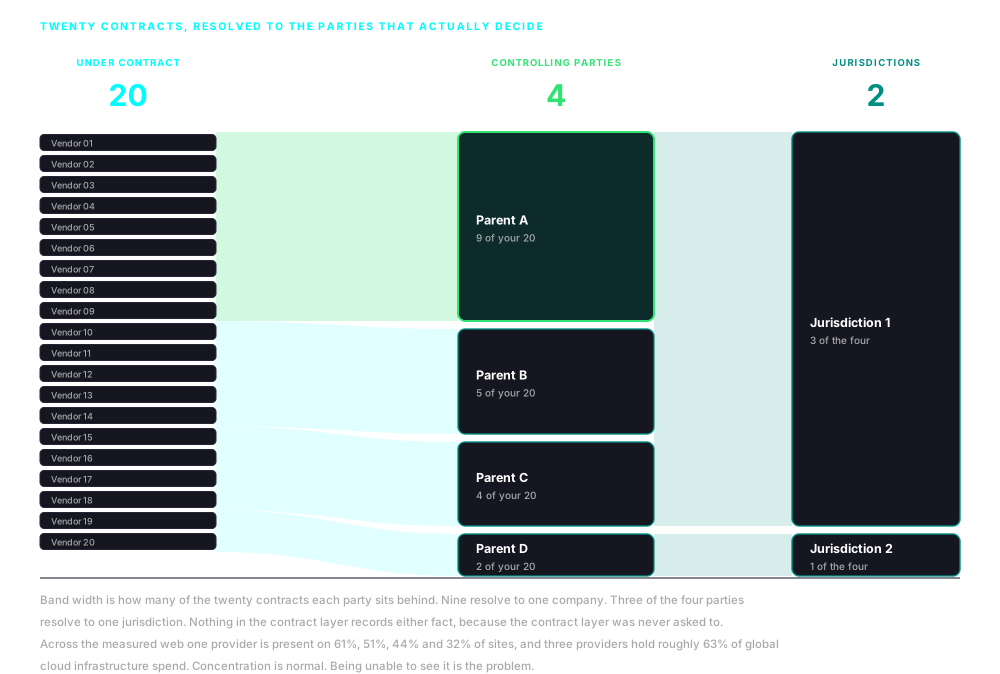
Tjugo avtal, fyra kontrollerande parter, två jurisdiktioner. Koncentration är osynlig på avtalsnivå, för avtalsnivån registrerar den inte.
Fastställande
Ingen enskild källa fastställer att en värd hör till ett företag
Det här är steget som avgör om något av det övriga är värt att ha, och det som oftast fallerar. Registreringsuppgifter är inte vad de var: vid 2024 hade omkring 89 % av de generiska toppdomänerna ingen identifierbar innehavare i offentliga data, mot omkring 24 % innan integritetsreglerna ändrades. I stället används fyra källor tillsammans.
Certifikat
Certifikatet som säkrar en förbindelse bär en utfärdare, ett subjekt och varje annat namn det täcker. De alternativa namnen knyter rutinmässigt samman värdar som inte delar något annat synligt, och öppenhetsloggar gör utfärdandehistoriken för en domän till offentligt registrerad kunskap snarare än något man måste fråga om.
Nätverk och molnhyra
En adress hör till en tilldelning, en tilldelning till ett autonomt system, och ett autonomt system till en organisation. Där nätverket visar sig vara delad moln- eller leveransinfrastruktur är det ärliga svaret leverantören och inte kunden, och det registreras exakt så.
Historik för namn och hosting
Uppslagshistorik, delegeringsuppgifter, konfiguration av e-post och infrastruktur, och sättet en uppsättning värdar rör sig tillsammans över tid. Leverantörer byter infrastruktur hela tiden, och mönstret i hur en uppsättning namn förändras är ofta mer identifierande än någon enskild uppgift inuti den.
Bolagsuppgifter
Vad än det tekniska underlaget ger förs det sedan in i register, inlämnade handlingar, finansieringsuppgifter och data om sanktioner och tillsynsingripanden. Här blir ett namn ett företag med ägare och en styrande jurisdiktion, och här blir arbetet samma operativa metodik som kartläggning av ägarkedjan.
Vissa värdar kan bara fastställas så långt som till infrastrukturen som ligger framför dem
Innehållsleveransnätverk, omvända proxyservrar och hosting med flera hyresgäster betyder att en observerad adress kan stå framför ett ursprung som tillhör någon helt annan, och ingen mängd teknik fastställer det i varje fall. Därför registreras varje attribuering med det underlag som stöder den och en konfidensgrad som speglar det underlaget, och det finns ett uttryckligt obestämt tillstånd. En leverantör som bara kunde fastställas så långt som till infrastrukturen framför sig rapporteras exakt så, namnges, och lämnas öppen som en fråga det är värt att ställa direkt. En bedömning som tyst befordrar ett leveransnätverk till en leverantör, eller en delad adress till ett företag, är betydligt sämre än en som säger att kedjan kallnade, och var.
Sedan mars 2025 är det obligatoriskt att veta vad dina betalsidor laddar
På ett område är skyldigheten redan bestämd. Sedan mars 2025 har PCI DSS-kraven 6.4.3 och 11.6.1 ålagt var och en som driver en betalsida att hålla en inventering över varje skript som körs på den, föra en skriftlig motivering för vart och ett, auktorisera det och upptäcka obehörig förändring. Det är ett påbud om att veta vad som faktiskt laddas, och det upprätthålls. Det stannar vid skriptet och säger ingenting om vem som driver det mål skriptet talar med, och där fortsätter den här metoden. Den bredare skyldigheten är på väg in vid sidan av: presidentorder 14117, genomförd som 28 CFR del 202, kräver att de parter som står bakom indirekt utländsk åtkomst till stora mängder känsliga data identifieras; artikel 28 i GDPR gör anlitandet av ett underbiträde till en dokumenterad och auktoriserad handling snarare än en genomförandedetalj; DORA sträcker den förväntningen till finansiella företag och till underleverantörskedjorna under deras ICT-leverantörer, och de första kritiska ICT-tredjepartsleverantörerna utsågs formellt i slutet av 2025, vilket satte koncentrationen själv under tillsyn; och NIS2 för in säkerhet i leverantörskedjan i tillämpningsområdet för organisationer som aldrig räknat sig som teknikföretag. Vart och ett av dessa förutsätter att en organisation kan säga vad dess applikationer är beroende av. Ett underbiträde som borde stå i en obligatorisk redovisning och inte gör det är självt fyndet.
Principer
Tre regler avgör vad som räknas som ett fynd
Varje organisation av någon storlek granskar redan tredje part, och det mesta av det är samvetsgrant arbete. Dessa tre regler är det som styr underlaget här.
Underlag framför intyg
Varje fynd spåras till en inspelad artefakt: en förfrågan, ett svar, ett certifikat, en nyttolast. Vem som helst som är oenig med slutsatsen kan granska dem på nytt. Ett intyg kan inte granskas på nytt. Det kan bara tros eller inte.
Frånvaro är underlag
Leverantören som borde finnas i inspelningen och inte gör det är lika upplysande som den som gör det. Ett redovisat underbiträde som aldrig kontaktades, en integritetskontroll som saknas just där risken är högst, en redovisningslista som står oförändrad medan applikationen tydligt har ändrats. Vart och ett av dem är en fråga det är värt att ställa.
Omfattningen följer exponeringen, inte avtalet
Sedvanlig granskning täcker de parter du har ett avtal med, för att det är de parter du kan skicka en enkät till. Exponering respekterar inte den gränsen, och de nivåer som bär mest risk är oftast de som inte har någon relation till dig alls.

Leverans
Arbetsresultatet är en karta med underlaget bifogat
Arbetsresultatet är en kartlagd digital leverantörskedja: de leverantörer en applikation faktiskt kontaktar, fastställda som operatörer, företag, ägare och styrande jurisdiktioner, med den observerade kedjan ställd mot den redovisade och varje avvikelse listad i båda riktningarna. Koncentration och utbytbarhet bedöms för de noder som betyder något, och underlaget ligger bifogat varje fynd snarare än bakom det.
Det är tidsstämplat och går att upprepa. Varje fynd namnger den inspelning det kom från, så att samma session kan granskas på nytt och en senare inspelning kan jämföras mot den för att visa vad som flyttade sig. Där en leverantör inte kunde attribueras förbi ett visst lager sägs det rakt ut och den ouppklarade noden namnges, så att följdfrågan har en adress.
Detta ger indikatorer, inte bevis. En leverantör i en ogynnsam jurisdiktion är en exponering att väga, inte en dom att handla på, och den framställs så, med härkomst och konfidensgrad bifogade, så att den kan bestridas och inte bara tros.
Omfattningen anges tillsammans med fynden. Det som observerades är det som kördes, på de vägar som användes i den sessionen. En leverantör som bara nås från en serverdel lämnar inget spår i en klientsession, och förföljs i stället genom redovisning eller en direkt fråga. Vanlig verksamhet över landgränser skiljs från exponering som faktiskt kräver ett beslut, för nästan varje applikation berör flera jurisdiktioner och att behandla det som ett fynd ger brus. En applikation vars observerade kedja stämmer med den redovisade, utan någon oattribuerad operatör, är ett verkligt resultat och rapporteras som ett.

Tillämpningar
Den operativa metodiken ändras inte mellan uppdrag
Bara applikationen ändras, och beslutet som vilar på den. Det här är de platser där samma arbete oftast beställs.
Granskning av leverantörer och plattformar
Före undertecknande, och igen efteråt: vad plattformen faktiskt laddar, vilka de leverantörerna fastställs vara, och vilka av dem avtalet aldrig nämnde.
Redovisningsplikt och regelverksarbete
Register över underbiträden, personuppgiftsbiträdesavtal och överföringsbedömningar kontrollerade mot observerat beteende snarare än mot registrets senaste version.
Bedömning av dataflöden
Vart identifierare, nyttolast och telemetri faktiskt går, vilka jurisdiktioner de korsar för att komma dit, och vems lag som styr dem när de kommit fram.
Transaktioner
Ett måls teknikinnehav läst utifrån innan åtkomst ges, inklusive de beroenden företagets eget utvecklingsteam aldrig haft överblick över.
Integritet i innehåll och plattformar
Att fastställa vilka parter som är i läge att påverka vad en utgivare, en kampanj eller en publik tjänst sätter framför en publik, och om operatören medvetet skulle ha godtagit var och en av dem.
Kontinuerlig övervakning
Återkommande inspelningar mot de applikationer som betyder mest, där förändringen mellan dem är varningen: en ny leverantör, en ändrad ägare, en kontroll som försvann.
Ett beroende betyder ingenting förrän du vet vem som står bakom det
En enda leverantör är ett inköpsproblem om den är en vanlig kommersiell aktör, och en väsentlig risk för verksamheten om den kontrolleras av en part som har intresse av att du misslyckas. Ingenting med beroendet ändras mellan de två fallen. Bara dess innebörd ändras, och innebörden är en funktion av vem som står bakom det. Den här metoden fastställer beroende nedåt genom de leverantörer ett system är beroende av. Kartläggning av ägarkedjan fastställer kontroll uppåt genom de strukturer som äger dem.

Be om en
genomgång
Vi går igenom verkliga användningsfall hämtade från pågående uppdrag som visar varför integritet i leverantörskedjan nu kräver uppmärksamhet på högsta nivå och samordnat agerande.

Prenumerera för att hålla dig uppdaterad om utvecklingen inom integritet i globala leverantörskedjor och om nyheter från nDiligence.
Copyright © 2026 nDiligence, Inc. Med ensamrätt.