
Kontrollen byter händer
utan en underskrift
Översikt
Vad kedjan består av, och varför beroende blir påtryckningsmedel.
Läs mer 
Lager
Åtta lager, åtta ägare och en till stor del tom kolumn.
Läs mer
Kontroll
Ägandet ändras utan att en enda kodrad ändras.
Gräns
Nio verktyg som redan används, och var vart och ett stannar.
Läs mer
Kartläggning
Inspelning, fastställande, attribuering och avstämning.
Läs mer
En del av din digitala leverantörskedja kan byta ägare utan att en enda kodrad ändras. Domänen slår upp likadant. Skriptet har samma hash. Trafiken ser identisk ut, för att den är identisk. Det som ändrades är vem som bestämmer vad den komponenten gör härnäst, och ingenting om det beslutet syns i en nätverksinspelning.
Komprometterandet, när det kommer, anländer månader eller år senare genom en kanal som redan var betrodd. Och frågan som skulle ha fångat det var aldrig teknisk. Den var vem som köpte det här, när, och av vem.


Mekanismen

Var och en av dessa överföringar är registrerad på papper någonstans
Var och en av dem lämnar en dokumenterad registrering någonstans. Ett köpeavtal, en registerpost, en rättighetsändring, en personalakt. Ingen av dem ger ett paket, en varning eller en ändrad hash, och det är just därför den övervakning som skulle fånga dem inte ligger på nätverket.
01
Tillgången köps
En domän, ett kodlager, ett paket, ett tillägg eller företaget bakom något av dem byter händer. Installationsbasen och det uppsamlade förtroendet är ofta hela poängen med köpet snarare än en bisak. Forskare beskriver numera förvärv av etablerade webbläsartillägg just för deras befintliga användare som en stående affärsmodell snarare än en rad enskilda händelser.
02
Publiceringsrättigheter lämnas över
En obetald underhållare av ett paket som tusentals organisationer är beroende av får hjälp erbjuden av en främling och tar emot den. På de stora registren kräver det ingen identitetskontroll av den inkommande parten utöver kontroll över en e-postadress, ingen väntetid och ingen underrättelse till någon nedströms. Det är ett enda kommando.
03
Förtroende odlas fram
En identitet bidrar med verkligt, nyttigt arbete i månader eller år, befordras på meriter, och är sedan i läge att skicka ut vad den vill. Det finns inget bedrägligt steg att upptäcka på vägen, för varje steg är äkta ända fram till det sista. Är den sittande underhållaren under press påskyndas det av en samordnad kampanj av till synes oberoende röster som pressar på för en medunderhållare.
04
Människorna på insidan byts
Utvecklaren med skrivrättigheter, konsulten med åtkomst till driftsättning, administratören hos en leverantör tre nivåer ned. Ingenting om deras åtkomst ändras, för deras åtkomst var alltid rättmätig. Det som ändras är deras omständigheter, deras arbetsgivare, deras drivkrafter, eller vem som har påtryckningsmedel över dem, och inget av det är observerbart utifrån den organisation som anställer dem.

Utanför nätverket
De registreringar som betyder något ligger utanför nätverket
Varje mekanism på den här sidan ger en registrering. Företag registrerar sig och lämnar in handlingar. Domäner överförs, och registratorerna för det. Ändringar i ägandet av kodlager och register skrivs in i medlemslistor och paketmetadata. Rotprogram kräver redovisning av just den här sortens ändring. Sanktioner och tillsynsingripanden namnger parter. Inget av det är hemligt. Allt av det ligger utanför det nätverk ett säkerhetsteam övervakar, i källor ingen har gjort till någons uppgift att läsa.
Det är därför observation ensam inte räcker, och därför den här metoden inte stannar vid vad en applikation kontaktar. En inspelning fastställer vilka parter som är inom din förtroendegräns. Att fastställa vilka företag och ägare de parterna är, är det som gör det möjligt att senare märka att en av dem inte längre är det företag du bedömde. De två halvorna är inte alternativ.
Även registreringsuppgifter har blivit väsentligt sämre som källa. Vid 2024 hade omkring 89 % av de generiska toppdomänerna ingen identifierbar innehavare i offentliga data, mot omkring 24 % innan integritetsreglerna ändrades. Registreringen av en överföring finns fortfarande. Den har bara flyttat längre bort från alla som skulle handla på den, vilket höjer kostnaden för att titta och sänker chansen att någon gör det.

Fördröjningen
Innan någon märkte det

Att fastställa vilka parter som står bakom en leverantör är det som gör en senare förändring i de parterna synlig alls. Läs om kartläggning av ägarkedjan.

I praktiken
Var och en av dessa registreringar ändras enligt sin egen klocka
Ett pakets publiceringslista ändras i den sekund kommandot körs. En registrators uppgifter ändras den dag överföringen slutförs. En bolagshandling kan ta veckor att visa sig, och en sanktionsuppföring kommer när den kommer. Att följa alla fyra är det som gör den snabbaste av dem värd något.
Bolagshändelser
Förvärv, ändringar i registrerad kontroll, nya inlämnade handlingar, ändringar av företrädare eller registrerad adress, insolvens, och ankomsten av en investerare vars intressen skiljer sig från dem du bedömde. Företaget du godkände är inte alltid företaget som fortfarande driver verksamhet under det namnet.
Överföring av domäner och infrastruktur
Ändringar av registrator och namnservrar, flytt av hosting och leverans, byte av certifikatutfärdare, och adressrymd som byter händer. Var för sig alldagliga, och tillsammans den tydligaste tidiga indikationen på att något hos en leverantör har flyttat sig.
Kontroll över kodlager och register
Ändringar i ägande och underhåll av paket och kodlager som kedjan faktiskt är beroende av, nya utgivare som dyker upp på ett etablerat paket, och tvära ändringar i vem som signerar en utgåva. Registreringen är offentlig. Nästan ingen nedströms läser den.
Anseende och tillsynsingripanden
Sanktionsuppföringar, tillsynsingripanden, rättstvister, beslut om att dra tillbaka förtroende i rotprogram, och negativ rapportering om vilken part som helst i kedjan, snarare än bara om den leverantör du tecknade avtal med. Exponering ärvs från varje nivå, och så ärvs vanrykte också.
Tidsrymden
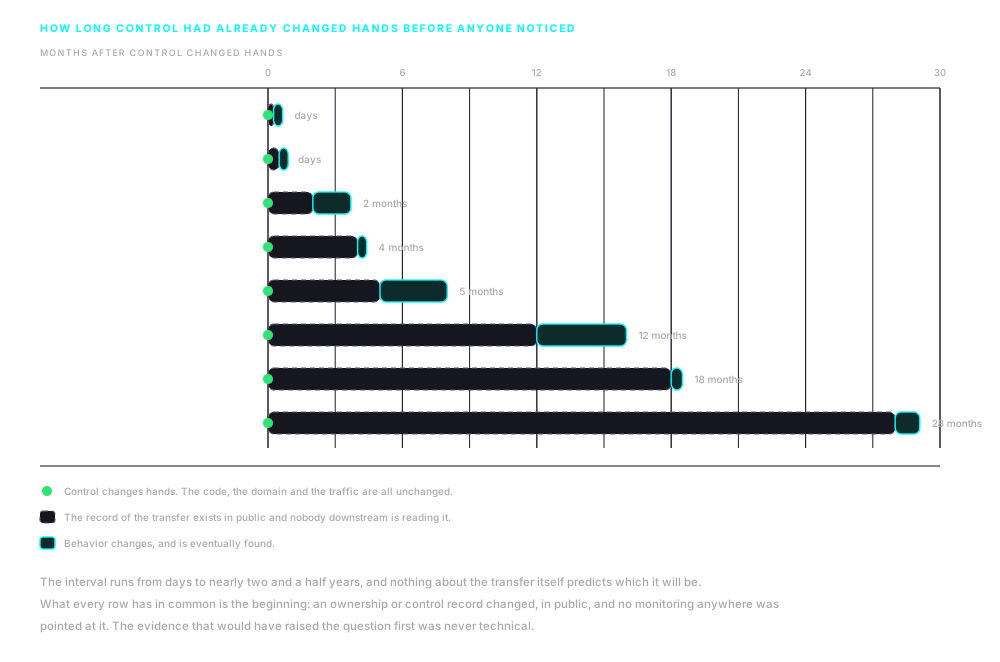
Åtta av de överföringarna, mätta från dagen kontrollen flyttade sig
Två veckor för Nano Adblocker. Tjugoåtta månader för xz-utils. Tidsrymden är ingen funktion av hur stor komponenten är, hur många som är beroende av den, eller hur omsorgsfullt den valdes. Den är en funktion av hur lång tid det tog innan någon tittade.

Historiken
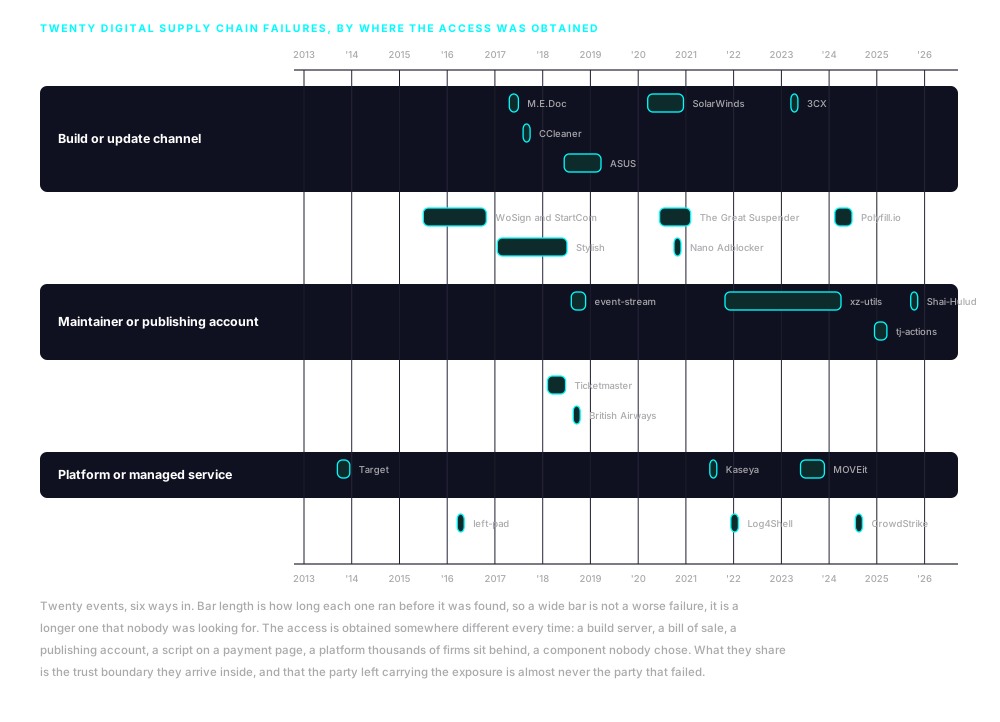
Tretton år av samma haveri som anländer på sex olika vis
Tjugo händelser i datumordning, längs sex ingångar. Tre av dem är överföringar av kontroll, och det är de som inte lämnade tekniskt spår i det ögonblick de inträffade. De övriga finns här för att detsamma gäller parten som bär exponeringen: det är nästan aldrig parten som fallerade.
Target, 2013
Angriparna kom in med inloggningsuppgifter som utfärdats till en entreprenör inom kyla och ventilation som hade fjärråtkomst till Targets nätverk, och förflyttade sig därifrån till betalsystemen. Omkring 40 miljoner kortposter och 70 miljoner kundposter togs. Leverantören hade ingen roll i betalningar och ingen anledning att befinna sig nära dem.
WoSign och StartCom, 2015
En certifikatutfärdare köpte tyst upp en annan och redovisade det inte, i strid med reglerna i webbläsarnas rotprogram som kräver just den redovisningen. Bakåtdaterade certifikat och felaktiga utfärdanden följde. Mozilla, Google och Apple drog var för sig tillbaka förtroendet för båda, och behandlade den dolda kontrollförändringen som den främsta förseelsen.
left-pad, 2016
En upphovsman tog bort ett paket på elva rader från det offentliga registret efter en namntvist, och tusentals byggen havererade världen över inom timmar. Ingenting komprometterades och ingen angreps. Det fastställde att en komponent ingen medvetet hade valt ändå kunde stoppa en stor mängd arbete.
M.E.Doc och NotPetya, 2017
Uppdateringskanalen för en ukrainsk programvara för skatteredovisning användes för att distribuera destruktiv skadlig kod till varje organisation som körde den, och den spred sig därifrån genom anslutna nätverk. Merck och Maersk var bland de företag vars verksamhet stod stilla i veckor. Mercks försäkringskrav för förlusten uppgick till omkring 1,4 miljarder dollar och krävde år av rättsprocesser att lösa.
CCleaner, 2017
Ett bygge med bakdörr av ett brett använt verktygsprogram signerades med leverantörens eget certifikat och distribuerades genom leverantörens egen nedladdningsinfrastruktur. Omkring 2,27 miljoner användare installerade det innan komprometterandet upptäcktes. Leverantören hade förvärvats kort tid innan, men underlaget pekar mot ett intrång i byggmiljön snarare än mot transaktionen.
Ticketmaster och Inbenta, 2018
Ett chattbotskript som levererades av en tredje part kördes på betalsidor. Det var leverantörens infrastruktur som komprometterades och inte handlarens, och upp till nio miljoner kunder berördes. Tillsynsmyndigheten bötfällde handlaren, som bestred ansvaret för ett skript den inte hade skrivit.
British Airways, 2018
Tjugotvå rader skript lades till kod som flygbolaget självt drev, och betalningsuppgifter för omkring 429 000 människor togs under tre veckor. Det här var ett komprometterande av egen kod med samma tekniker, inte ett haveri hos en tredjepartsleverantör, och de två buntas ofta och felaktigt samman. Tillsynsmyndigheten bötfällde flygbolaget på 20 miljoner pund.
event-stream, 2018
En underhållare som hade dragit sig tillbaka från ett paket som laddades ned miljontals gånger i veckan kontaktades av en främling som erbjöd sig att hjälpa till, och gav bort publiceringsrättigheterna. Två månader senare bar ett beroende som lagts till av den nya underhållaren en nyttolast riktad mot en bestämd kryptovalutaplånbok. Det upptäcktes tre månader därefter, av en utvecklare som läste koden.
Stylish, 2017
Ett webbläsartillägg med omkring två miljoner användare förvärvades av ett analysföretag 2017. Arton månader senare dokumenterade en forskare att det skickade hela webbhistoriken för alla som hade det installerat tillbaka till den nya ägaren. Både Chrome och Firefox tog bort det inom dagar efter rapporten.
Nano Adblocker, 2020
Utvecklaren av två annonsblockerande tillägg sålde dem i oktober 2020 och sade det offentligt då. Inom omkring två veckor hade de nya ägarna skickat ut en uppdatering som samlade in användardata, och tilläggen drogs tillbaka. Där tidsrymden för Polyfill.io var fyra månader och för xz-utils tjugoåtta, var den här fjorton dagar.
ASUS, 2019
Ett uppdateringsverktyg från tillverkaren, korrekt signerat och levererat från tillverkarens egna servrar, levererade en bakdörr till ett stort antal maskiner. Forskare fann att nyttolasten jämförde varje maskin mot en hårdkodad lista över flera hundra nätverksadresser, och gjorde ingenting på alla andra. Massdistribution var leveransmetoden för ett mycket litet antal avsedda mål.
SolarWinds, 2020
Angripare nådde byggkedjan för en produkt för nätverksförvaltning och sköt in kod i en signerad utgåva. Färre än 18 000 kunder tros ha installerat den berörda versionen, och ett mycket mindre antal förföljdes vidare. Det upptäcktes av ett säkerhetsföretag som utredde ett intrång i sina egna system, inte av någon kund.
The Great Suspender, 2020
Ett webbläsartillägg med mer än två miljoner installationer såldes av sin utvecklare till en köpare vars identitet inte redovisades. Funktionaliteten ändrades inte, och ingen uppdatering verkade ovanlig. Illasinnat beteende dök upp fem månader senare, och tillägget togs bort och stängdes av på distans på användarnas maskiner i februari året därpå.
Kaseya, 2021
Utpressningsprogram sköts ut genom den plattform för fjärrförvaltning som förvaltade tjänsteleverantörer använder för att administrera sina kunder. Upp till omkring 1 500 verksamheter nedströms berördes, och de flesta av dem hade aldrig hört talas om plattformen. De exponerades genom sin leverantörs verktyg och inte genom något de körde själva.
Log4Shell, 2021
Ett fel i ett Java-loggbibliotek som fanns i ett enormt antal applikationer blev trivialt utnyttjbart, och organisationer ägnade veckor åt att försöka fastställa var biblioteket ens fanns. De flesta kunde inte besvara frågan snabbt. Rusningen handlade inte så mycket om felet som om att det inte fanns någon inventering att kontrollera det mot.
3CX, 2023
En anställd installerade en trojaniserad kopia av orelaterad handelsprogramvara på en privat maskin. Angriparna använde inloggningsuppgifterna de fick där för att nå företagets egen byggmiljö och trojanisera dess skrivbordsapplikation, som hade över 600 000 kundorganisationer. Det är det klarast dokumenterade fallet där ett komprometterande av en leverantörskedja användes för att iscensätta ett annat.
MOVEit, 2023
Ett fel i en produkt för förvaltad filöverföring användes för att hämta data ur de organisationer som körde den, och ur de många fler vars data de organisationerna höll. Spårningstjänster registrerade väl över 2 000 berörda organisationer och tiotals miljoner människor. En stor andel av de människorna hade ingen relation till programvaran eller till företagen som drev den.
xz-utils, från 2021 till 2024
En identitet lämnade sitt första vanliga bidrag till ett centralt komprimeringsbibliotek i oktober 2021, fick en större roll mitt under 2022 efter en långvarig kampanj där till synes orelaterade röster pressade den ende underhållaren att ta emot hjälp, och sköt in en bakdörr i byggskripten i februari 2024. Tjugoåtta månader gick utan något bedrägligt steg att upptäcka, för varje steg var äkta ända fram till det sista. Det upptäcktes av en olyckshändelse, av en ingenjör som undersökte ett orelaterat prestandaproblem, och det hade nått test- och rullande distributioner snarare än stabila utgåvor.
Polyfill.io, 2024
En brett använd skripttjänst fick sin domän och sitt kodlager sålda i februari 2024 till ett företag registrerat i Kina, och utvecklare tog upp förändringen i ett offentligt ärende i kodlagret samma månad. Illasinnade omdirigeringar dokumenterades oberoende i slutet av juni, och berörde mer än 100 000 webbplatser. Köparen sanktionerades av det amerikanska finansdepartementet i maj 2025 för en orelaterad bedrägeriverksamhet.
CrowdStrike, 2024
En felaktig innehållsuppdatering till en säkerhetsagent fick omkring 8,5 miljoner Windows-maskiner att inte starta, enligt Microsoft. Ingenting komprometterades och ingen angrep något. Flygbolag, sjukhus och banker slutade fungera för att de alla var beroende av samma komponent, och så ser koncentration ut när den fallerar av en olyckshändelse.
tj-actions, 2025
En stulen åtkomsttoken användes för att skriva om versionsmärkena för en brett använd action för kontinuerlig integration, så att de pekade på kod som skrev ut bygghemligheter till loggar som var offentligt läsbara. Omkring 23 000 kodlager hänvisade till actionen. Token hade skaffats några månader tidigare genom ett orelaterat projekt.
Shai-Hulud, 2025
Stulna publiceringsuppgifter användes för att lägga kod i paketutgåvor, och den koden samlade sedan in uppgifter från de maskiner som installerade dem, och använde dem för att publicera fler berörda utgåvor. Det är det första dokumenterade fallet av ett självspridande komprometterande i ett stort paketregister. Mer än hundra paket berördes i den första vågen.
En bedömning löper ut i det ögonblick ägandet flyttar sig
Det är argumentet för att fastställa parterna i första hand, och för att läsa registreringarna efteråt. Metoden som gör kartan, och vad en enda session fastställer, är nästa beskrivning.

Be om en
genomgång
Vi går igenom verkliga användningsfall hämtade från pågående uppdrag som visar varför integritet i leverantörskedjan nu kräver uppmärksamhet på högsta nivå och samordnat agerande.

Prenumerera för att hålla dig uppdaterad om utvecklingen inom integritet i globala leverantörskedjor och om nyheter från nDiligence.
Copyright © 2026 nDiligence, Inc. Med ensamrätt.