
De befintliga verktygen stannar
före ägandet
Översikt
Vad kedjan består av, och varför beroende blir påtryckningsmedel.
Läs mer 
Lager
Åtta lager, åtta ägare och en till stor del tom kolumn.
Läs mer
Kontroll
Ägandet ändras utan att en enda kodrad ändras.
Läs mer
Gräns
Nio verktyg som redan används, och var vart och ett stannar.
Kartläggning
Inspelning, fastställande, attribuering och avstämning.
Läs mer
Varje organisation som läser det här driver redan ett program för tredje part. Komponentförteckningar, byggintyg, kontrollrapporter, mognadsbetyg, verktyg för angreppsyta: den rimliga första reaktionen på en ny metod är att något av dessa redan täcker den. För det mesta överlappar de inte med den alls, och det är värt att vara noggrann med varför.
Vart och ett av dessa byggdes för en fråga och besvarar den. Gapet ligger mellan dem snarare än inuti något av dem.


Täckningen

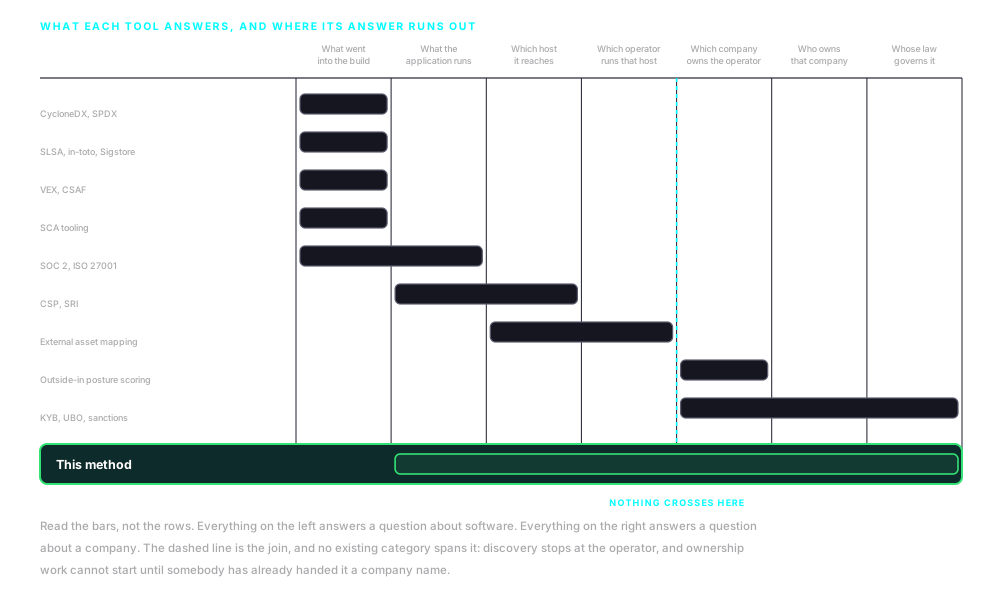
Var varje verktyg stannar

Verktygslådan
Vart och ett besvarar frågan det byggdes för
Läs längs vilken rad som helst, och verktyget är uppenbart lämpat för sitt syfte. Kolumnen som avgör något är den sista.
Bygget är väl täckt
Komponentförteckningar registrerar vad som gick in i en artefakt. Ramverk för härkomst och signering fastställer att det byggdes och signerades så som det påstår. Beroendeskanning kontrollerar redovisade komponenter mot kända fel. Tillsammans är bygget verkligen väl betjänat, och allt av det beskriver bygget. Inget av det beskriver vad den färdiga saken sträcker sig efter när den väl körs, eller vem som svarar när den gör det.
Redovisningar är väl täckta, som redovisningar
Uttalanden om utnyttjbarhet, register över underbiträden, personuppgiftsbiträdesavtal och kontrollrapporter är leverantörens egen skildring av sig själv: vad den säger att ett fel gör, vem den säger att den använder, vilka kontroller den valde att få testade och vilket datum. Allt det är värt att ha. Det enda ett intyg inte kan göra är att intyga sin egen fullständighet.
Webbläsaren tillåter domäner på en lista
En innehållsregel namnger de ursprung en sida får använda. Ett integritetsattribut bekräftar att en bestämd fil inte har ändrats. Båda gör verkligt arbete och båda bör tillämpas. Ingen av dem säger något om vem som driver ett tillåtet ursprung, och en domän på en tillåtelselista är ett namn och inte en part.
Mognad betygsätts utifrån
Bedömning utifrån och in ger ett företag ett tal som härletts ur observerbara signaler. Det är en rimlig indirekt indikator på grundläggande hygien, det är omstritt som prediktor för något alls, och det börjar med ett företag du redan kan namnge. Ägande, kontroll och den jurisdiktion som styr dina data är inte vad det föresätter sig att mäta.
Infrastruktur kartläggs utifrån
Det här är den närmaste grannen, och den det är ärligt att namnge. Löpande extern kartläggning hittar tillgångar och infrastruktur utan att fråga någon om en lista, vilket är samma instinkt som driver den här metoden. Den stannar vid operatören: den här tillgången tillhör den där organisationen. Vem som äger den organisationen är inte en fråga den byggdes för att ställa.
Ägande fastställs utifrån ett namn
Arbete med verkligt ägande är ett moget fält med seriösa data bakom sig, som fastställer moderbolag, kontrollerande parter och sanktionsexponering för ett företag. Det börjar med ett företagsnamn. Det har inget sätt att börja med en värd som observerats i en session, vilket är den enda utgångspunkt som finns när parten aldrig redovisades för dig.

Gapet
Det här arbetet förenar två fält som aldrig förenats
Framställt så är gapet smalt och bestämt. Extern kartläggning slutar vid operatören. Fastställandet av ägande börjar vid ett företagsnamn. Mellan dem ligger det steg nästan ingen tar: att föra en observerad värd vidare till företaget bakom operatören, och därifrån till dess ägare och den lag som styr vad det gör med dina data.
Att observera en applikation i stället för att lita på dess leverantörslista är den grundläggande premissen för en hel kategori av verktyg, och har varit det i åratal. Bidraget här är vad som händer efter observationen, och även det är lånat snarare än uppfunnet: samma operativa metodik inom känn-din-kund och verkligt ägande som reglerade företag kör varje dag, tillämpad på en utgångspunkt det fältet aldrig använt.
Ägande och jurisdiktion besvarar en bestämd uppsättning frågor. Hur koncentrerat ett beroende verkligen är, när skilda namn faller samman i gemensamma ägare. Om en leverantör ligger under en rättsordning som ändrar vad dina data är utsatta för. Om någon part i kedjan bär exponering mot sanktioner eller kontroll som du inte medvetet skulle ha godtagit. De är ingen förutsägelse om huruvida en leverantör kommer att drabbas av intrång, och en metod som hävdade annat skulle förtjäna den skepsis sådana påståenden vanligen möter.

Begrepp
Dessa fyra begrepp används rutinmässigt löst
Lös användning är ingen fråga om pedanteri här. Koncentration räknad i leverantörer i stället för i ägare, eller ett intyg behandlat som härkomst, ger ett felaktigt svar och inte ett oprecist.
N-te part
Första part är du. Andra är leverantören du tecknade avtal med. Tredje är leverantören de tecknade avtal med, och n-te är så långt kedjan löper bortom det. De flesta program är avgränsade till andra part och stannar där. Det mesta av exponeringen ligger längre ned, vilket är hela skälet till att det här arbetet finns.
Koncentration
Inte en händelse utan ett strukturellt tillstånd: hur mycket av det du är beroende av som leder tillbaka till samma lilla antal parter. Den är osynlig på avtalsnivå, där tjugo leverantörer ser ut precis som tjugo leverantörer, och den framträder först när ägandet är fastställt.
Utbytbarhet
Vad koncentration faktiskt kostar. Ett beroende du skulle kunna ersätta på en vecka är en inköpsfråga. Samma beroende, utan något tillgängligt att ersätta det med, är ett beslut om verksamheten. Skillnaden har ingenting att göra med hur bra leverantören betygsätts på något alls.
Härkomst och intyg
Härkomst är registreringen av var något kom ifrån. Ett intyg är ett signerat påstående om det. De två används om vartannat, och de är inte samma sak: ett påstående kan vara fullt kontrollerbart, kryptografiskt stabilt, och avgivet av en part du aldrig borde ha litat på.
En oredovisad leverantör är i regel inte en dold leverantör
Avstämning ger luckor, och hur de luckorna läses spelar roll. Redovisning är i den här branschen ofullständig som normaltillstånd och inte som uppsåt. En granskning från 2026 av 2 400 teknikleverantörer fann att 63,6 % inte redovisade att AI-leverantörer anlitats som underbiträden i sina egna bedömningar; en undersökning från 2026 av spridningen av komponentförteckningar fann att 78 % av organisationerna aldrig eller sällan får en sådan från en kommersiell leverantör. Mot den bakgrunden är en leverantör som framträder i underlaget men inte i papperen långt oftare en lucka i redovisningen än en handling av döljande. Det fyndet fastställer är att exponeringen är ogranskad, och det är värt att göra något åt oavsett. Att rapportera det som ohederlighet vore orimligt, och i de flesta fall helt enkelt fel.
Metoden börjar där de här verktygen stannar
Spela in vad en applikation faktiskt sträcker sig efter, fastställ vilken operatör varje värd är och vilket företag varje operatör är, attribuera ägarna och jurisdiktionen, och ställ allt det mot det som redovisats. Beskrivningen omfattar hur en värd fastställs, och vad som händer med dem som aldrig tar sig förbi infrastrukturen som ligger framför dem.

Be om en
genomgång
Vi går igenom verkliga användningsfall hämtade från pågående uppdrag som visar varför integritet i leverantörskedjan nu kräver uppmärksamhet på högsta nivå och samordnat agerande.

Prenumerera för att hålla dig uppdaterad om utvecklingen inom integritet i globala leverantörskedjor och om nyheter från nDiligence.
Copyright © 2026 nDiligence, Inc. Med ensamrätt.