
お客様のソフトウェアが実際に読み込んでいるのは
何か

デジタルサプライチェーンのマッピングは、アプリケーションが実際に依存しているプロバイダーを、ベンダーの一覧から受け取るのではなく自らの通信のなかで観測して解明し、続いてそれらのプロバイダーを、背後にいる企業、所有者、法域へと解明します。これは、所有権チェーンのマッピングが支配について問うのと同じ問いの依存の軸であり、企業構造ではなく仕組みに対して実行するものです。
これは手法の解説です。文脈は3つの関連ページが担っています。チェーンが何で構成されているかは層で、その一部に対する支配がどのように移るかは支配が移るときで、既存の標準と道具がどこまで及ぶかは既存の道具は所有の手前で止まるで扱っています。


広がり

ベンダーの一覧の先へ
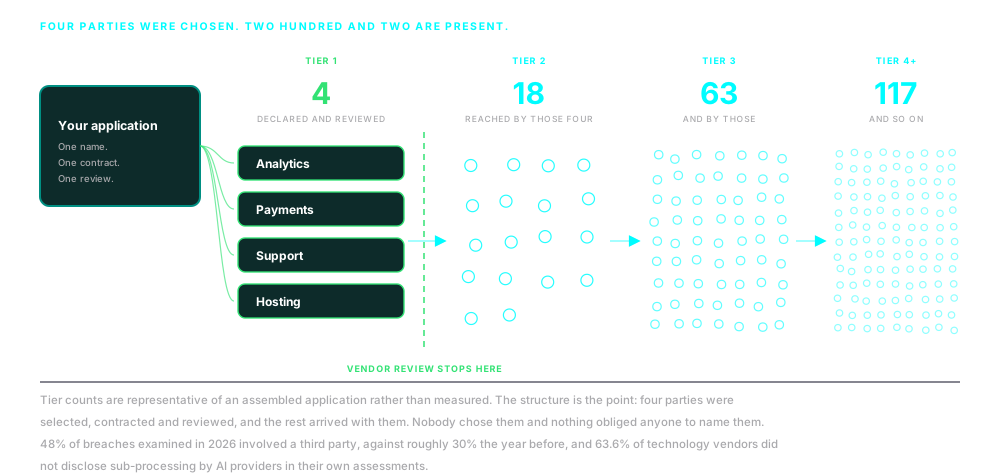

課題
ベンダーの一覧はサプライチェーンではない
どの組織も、自社の技術ベンダーの一覧を出すことはできます。しかしそれらの一覧が、自社のアプリケーションが実際に行っていることと一致していることは、ほとんどありません。この隔たりが欺瞞であることはまれです。一覧は決定を記録し、アプリケーションは挙動を記録するのであり、両者は契約が結ばれた日から離れ始めるのです。
調達のあとに追加されたコード
調達時に承認されたベンダーの基盤があり、そのあとにタグマネージャー、同意管理の道具、マーケティングのプラットフォームがそこに追加していきます。契約も点検もなく、そうすべきだと誰かが決めることもなく、コードが本番環境に届きます。
未開示の再委託先
名前の挙がっているベンダーが、開示に名前のない当事者を通じて作業を行います。契約は確認できる相手を指していますが、データは見ることのできない相手に届きます。
インフラによる間接化
DNS、コンテンツ配信、ホスティング、クラウドの契約形態が、誰のベンダーでもなかった当事者をデータの経路上に置きます。誰も調達していないため、誰も点検していません。
引き継がれた依存関係
ビルド時に取り込まれたパッケージは、それ自体の依存関係と、さらにその依存関係を運んできます。第4階層は第1階層とともに到着し、何の決定も下されないまま到着し、そして誰にもそれを名指しする義務はありません。

手法
一覧から始めれば、検証できるのはその一覧だけ
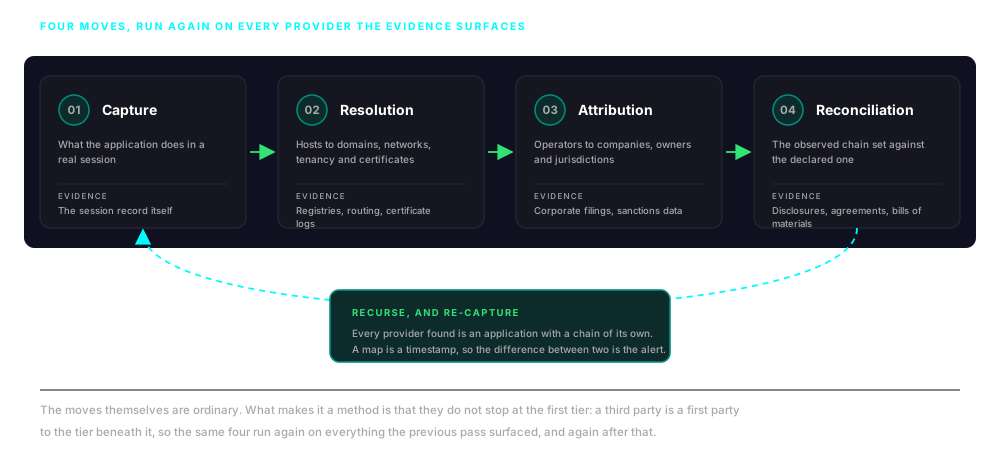
そのためこの作業は、仕組みが何をしているかから始まり、ベンダーの一覧は調査の境界ではなく、検証にかけられるもののうちの一つになります。そして同じ6つの手順が、証拠が浮かび上がらせるすべてのプロバイダーに対して走ります。
01
キャプチャー
実際のセッションのなかでアプリケーションが本当に何をするのかを記録します。あらゆるリクエストとリダイレクト、あらゆるスクリプト、スタイル、メディア、データの読み込み、あらゆるクッキーと保存領域への書き込み、そして外向きに送られたあらゆるペイロードです。証拠はマニフェストから推測するのではなく、キャプチャーします。
02
名寄せ
観測されたホストをドメインへ、アドレスをネットワークとクラウドの契約形態へ、接続をそれを保護している証明書へと名寄せします。分析の単位はURLであることをやめ、その背後にいる運用者になります。共用されたインフラや前面に置かれたインフラが持ち込む曖昧さは、解消したことにするのではなく記録します。
03
帰属
各運用者を企業へ、その企業を所有者、支配権を持つ当事者、そしてその企業が扱うデータを規律する法の法域へと解明します。ここがデジタルのチェーンから所有権チェーンへ引き継がれる地点です。
04
突合
観測されたチェーンを、表明されたチェーンに突き合わせます。再委託先の一覧、データ処理契約、監査報告書、ソフトウェア部品表、調達の記録です。どちらの方向への食い違いも検出結果になります。
05
再帰
浮かび上がったどのプロバイダーも、それ自体がチェーンを持つアプリケーションです。あるサードパーティーは、その下の階層にとっては第一者であり、チェーンは第三者ではなく第n者まで伸び、エクスポージャーはお客様のところまで遡って引き継がれます。
06
時間の経過に伴う変化
キャプチャーは状態ではなく時刻です。1回のリリース、1回のタグの変更、1件の買収が、予告なくチェーンを書き換えます。そのためキャプチャーは繰り返して比較し、何が変わったかを、何があるかと同じだけ注意深く読みます。
観測の軸
書類とキャプチャーが食い違うとき、起きたことを示すのはキャプチャー
質問票が返してくるのは、ベンダーが信じていること、意図していること、あるいは書面にする用意があることです。キャプチャーが返してくるのは、そのコードが何をしたかです。この2つが食い違うとき、その食い違いこそが取り組みのなかで最も価値のあるものであり、それは通常、嘘ではありません。急いで追加されたタグ、上流で更新されたライブラリ、前回の点検のあとに変わった再委託先です。
だからこそこの手法は、尋ねることから始めません。観測が一次証拠であり、表明は検証にかけられる主張です。順序を逆にすれば、その作業は書類を採点することしかできません。
観測が生むものは具体的です。どのプロバイダーが、どの順序で、誰の証明書のもとで、どのネットワークから接続されているのか。それぞれに何が送られ、それが識別子を伴っているのか。ページの内側で何が実行され、それが何に到達することを許されているのか。そしてそのいずれかを制約するはずの統制のうち、どれが実際に適用されているのかです。

1つのソースドメインが、単一セッションで観測された100を超えるサードパーティーのドメインとホストへ解明されています。この手法が動いているプラットフォームであるSCVueを見る。

帰属の軸
ドメインは当事者ではない
あるアプリケーションが100のホストを読み込んでいると知ることは、目録であってインテリジェンスではありません。検出結果が生まれるのは、各ホストが運用者へ、各運用者が企業へ、各企業がその背後にいる人々と法域へと解明されたときです。それまでに手元にあるのは名前の一覧であり、名前の一覧はどんな判断も支えません。
帰属はまた、集中度が測れるようになる地点でもあります。同じ3社の所有者へ収束する20社の個別のベンダーは、分散した供給基盤ではありません。20枚の札を着けた1つの依存です。重要な尺度は集中度と代替可能性の対比であり、そのどちらもドメインの層では見えません。
ここはまた、2つの手法が出会う地点でもあります。ある運用者の背後に企業が定まれば、問いは技術的なものであることをやめ、所有の問いになります。層状の保有、資金の系譜、株式ではなく契約条件を通じて行使される影響力です。それが所有権チェーンのマッピングであり、この手法が浮かび上がらせた当事者に対して実行します。

帰属は、各プロバイダーの背後にある企業構造を通じて上方向に続きます。所有権チェーンのマッピングを読む。
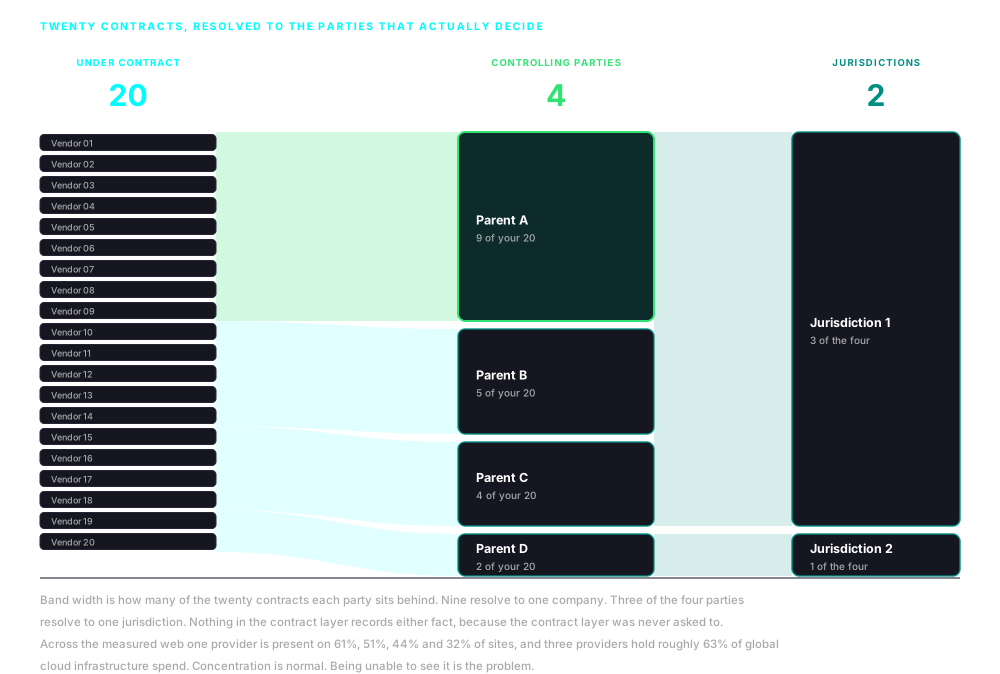
20件の契約、支配権を持つ4つの当事者、2つの法域。集中度は契約の層では見えません。契約の層がそれを記録しないからです。
名寄せ
単一のソースでホストを企業へ名寄せすることはできない
これは、残りのすべてに価値があるかどうかを決める工程であり、最も失敗しやすい工程です。登録の記録はかつてのものではなくなりました。2024年までに、分野別トップレベルドメインのおよそ89%が公開データに特定可能な登録者を持たなくなっており、秘匿性の規則が変わる前のおよそ24%と対比されます。そのため、代わりに4つのソースを合わせて用います。
証明書
接続を保護している証明書は、発行者、主体、そしてそれが対象とする他のすべての名前を運んでいます。それらの代替名は、他に見えるものを何も共有していないホスト同士を日常的に関連づけます。そして透明性のログは、あるドメインの発行履歴を、尋ねるまでもなく公開記録として扱えるものにします。
ネットワークと契約形態
アドレスは割り当てに属し、割り当ては自律システムに属し、自律システムは組織に属します。そのネットワークが共用のクラウドや配信の設備であると判明した場合、正直な答えは顧客ではなくプロバイダーであり、まさにそのとおりに記録します。
名前とホスティングの履歴
名前解決の履歴、委任の記録、メールとインフラの設定、そして一群のホストが時間とともにどのように一緒に動くかです。プロバイダーは絶えずインフラを変えており、一群の名前がどのように変わるかというパターンは、そのなかのどの単一の記録よりも同一性を示すことがしばしばあります。
企業の記録
技術的な証拠が生んだものは、次に登記、届出、資金調達の記録、そして制裁と執行のデータへ持ち込まれます。ここで名前は、所有者と規律する法域を持つ企業になり、この作業は所有権チェーンのマッピングと同じ実務手法になります。
一部のホストは、その前にあるインフラのところまでしか解明できない
コンテンツ配信ネットワーク、リバースプロキシ、複数テナントのホスティングがあるため、観測されたアドレスがまったく別の相手に属するオリジンを前面で受けていることがあり、どれだけ手法を尽くしてもすべての場合にそれを解明できるわけではありません。そのため、それぞれの帰属は、それを支える証拠と、その証拠を反映した確度とともに記録し、明示的な未確定の状態を設けています。その前にあるインフラのところまでしか解明できなかったプロバイダーは、まさにそのとおりに報告し、名前を挙げ、直接問う価値のある問いとして開いたままにします。配信ネットワークを静かに供給者へ格上げしたり、共用アドレスを企業へ格上げしたりする評価は、チェーンがどこで途切れたかを述べる評価よりも、はるかに劣っています。
2025年3月以降、決済ページが何を読み込んでいるかを把握することは義務になっている
一つの分野では、その義務はすでに具体的です。2025年3月以降、PCI DSSの要件6.4.3と11.6.1は、決済ページを運用する者に対し、そこで実行されるあらゆるスクリプトの目録を保持し、それぞれについて書面による正当化の根拠を記録し、承認し、そして承認されていない変更を検出することを求めています。これは、実際に何が読み込まれるのかを把握せよという、執行を伴う要求です。それはスクリプトのところで止まり、そのスクリプトが話しかける先を誰が運用しているのかについては何も述べません。そこがこの手法が続きを引き受ける地点です。より広い義務もそれと並んで到来しています。大統領令14117号は28 CFR第202部として実施され、大量の機微データへの間接的な外国からのアクセスの背後にいる当事者を特定することを求めています。GDPR第28条は、再委託先を起用することを、実装上の細部ではなく文書化され承認された行為としています。DORAはその期待を金融機関と、そのICTプロバイダーの下にある下請けの連鎖にまで広げ、最初の重要なICTサードパーティープロバイダーが2025年後半に正式に指定されて、集中度そのものが監督下に置かれました。そしてNIS2は、自らを技術企業と考えたことのない組織にとってもサプライチェーンの安全性を対象範囲に入れました。これらのどれもが、組織が自らのアプリケーションが何に依存しているかを述べられることを前提にしています。義務づけられた開示に現れるべき再委託先が現れていないこと自体が、検出結果になります。
原則
何を検出結果とみなすかを決めるのは3つの規則
一定の規模のどの組織も、すでにサードパーティーの点検を行っており、そのほとんどは誠実な仕事です。ここでの証拠を規律しているのが、この3つの規則です。
証明より証拠
あらゆる検出結果は、キャプチャーされた成果物へたどれます。リクエスト、応答、証明書、ペイロードです。そのいずれも、結論に同意しない誰かが改めて検証できます。証明は改めて検証できません。信じるか信じないかのどちらかです。
不在も証拠
キャプチャーにあるべきなのにないプロバイダーは、あるプロバイダーと同じだけ多くを語ります。表明されているのに一度も接続されていない再委託先、リスクが最も高いまさにその場所で欠けている完全性の統制、アプリケーションが明らかに変わっているのに変わっていない開示の一覧です。そのいずれもが、問う価値のある問いです。
対象範囲は契約ではなくエクスポージャーに従う
従来の点検は契約関係のある当事者を対象にします。質問票を送れるのがその当事者だからです。エクスポージャーはその境界を尊重しませんし、最も多くのリスクを負っている階層は、通常、お客様とまったく何の関係もない階層です。

成果物
成果物は、証拠を添えたマップ
成果物は、マッピングされたデジタルサプライチェーンです。アプリケーションが実際に接続するプロバイダーを、運用者、企業、所有者、規律する法域へと解明し、観測されたチェーンを表明されたチェーンに突き合わせ、あらゆる食い違いを両方向について列挙します。重要なノードについては集中度と代替可能性を評価し、証拠は各検出結果の後ろにではなく、添えられた状態で置かれます。
成果物には時刻が記され、再現可能です。あらゆる検出結果が、その元になったキャプチャーを名指しするため、同じセッションを改めて検証でき、後続のキャプチャーをそれと比較して何が動いたかを示せます。あるプロバイダーが一定の層より先へ帰属できなかった場合は、それを明確に述べ、解明されなかったノードの名前を挙げるため、続く問いには宛先があります。
これが生むのは指標であり、証明ではありません。不利な法域にあるプロバイダーは、重みを量るべきエクスポージャーであり、それに基づいて動くべき判決ではありません。そしてそのように、出所と確度を添えて提示するため、ただ信じるのではなく議論することができます。
対象範囲は検出結果とともに述べます。観測されたものは、そのセッションでたどられた経路上で実際に動いたものです。バックエンドからのみ接続されるプロバイダーは、利用者側のセッションには痕跡を残さないため、代わりに開示または直接の問いを通じて追跡します。日常的な国境をまたぐ運用は、実際に判断を要するエクスポージャーとは分けて扱います。ほとんどどのアプリケーションも複数の法域に触れており、それを検出結果として扱えば雑音を生むからです。観測されたチェーンが表明されたチェーンと一致し、帰属できない運用者が一つもないアプリケーションは、実際の成果であり、そのように報告します。

適用
実務手法は案件によって変わらない
変わるのはアプリケーションと、それに乗る判断だけです。同じ作業が最もよく依頼されるのが、以下の場面です。
ベンダーとプラットフォームの点検
署名の前に、そしてそのあとにもう一度。そのプラットフォームが実際に何を読み込むのか、それらのプロバイダーが誰へ名寄せされるのか、そしてそのうちどれが契約に一度も書かれていなかったのかです。
開示と規制対応の作業
再委託先の登録簿、データ処理契約、移転の評価を、登録簿の最新版に照らすのではなく、観測された挙動に照らして確認します。
データフローの評価
識別子、ペイロード、テレメトリーが実際にどこへ行くのか、そこへ至るまでにどの法域を越えるのか、そして到着したあと誰の法がそれを規律するのかです。
取引
アクセスが与えられる前に、対象企業の技術設備を外側から読み取ります。その企業自身の開発チームが一度も目録にしていない依存関係も含みます。
コンテンツとプラットフォームの完全性
発行者、キャンペーン、あるいは一般向けのサービスが読者の前に置くものに影響を与えられる立場にいるのはどの当事者かを確定し、運用者がそのすべてを知った上で受け入れたであろうかを見極めます。
継続的な監視
最も重要なアプリケーションに対して繰り返しキャプチャーを行い、その間の変化を警報とします。新しいプロバイダー、変わった所有者、消えた統制です。
誰が背後にいるのかが分かるまで、依存には何の意味もない
1社のサプライヤーは、それが通常の商業主体であれば調達の問題であり、こちらの失敗に利害を持つ相手に支配されているのであれば事業にとって重大なリスクです。この2つの場合のあいだで、依存そのものについては何も変わりません。変わるのはその意味だけであり、その意味は背後にいるのが誰かによって決まります。この手法は、ある仕組みが依存しているプロバイダーを通じて、依存を下方向に解明します。所有権チェーンのマッピングは、それらを所有する構造を通じて、支配を上方向に解明します。

ブリーフィングを
依頼する
実際に進行中の案件から取り上げたユースケースを通じて、サプライチェーンの完全性がいま経営層の注意と連携した対応を必要としている理由をご説明します。

グローバルなサプライチェーンの完全性をめぐる動向と、nDiligenceからのお知らせを受け取るには、ご登録ください。
Copyright © 2026 nDiligence, Inc. All Rights Reserved.