
インターネットサプライチェーンの
インテリジェンス
お客様のアプリケーションの内側で動いているインターネットサプライチェーンを明らかにします。
現代のウェブアプリケーションは、数十社のサードパーティーのベンダーが配信するコード、メディア、データから、実行時に自らを組み立てます。そのほとんどは所有者にも見えておらず、利用者にはまったく見えていません。SBOMとベンダー向けの質問票は、何が読み込まれるべきかを記述します。SCVue™は事実をお見せします。あらゆるベンダー、あらゆるリソース、あらゆる外向きのペイロードを、証拠としてキャプチャーし分析します。



SCVue™が答える根本的な問いです。「このウェブサイトとその内容が、制作者が意図したとおりであると信頼できるのか、それとも操作や影響を受けやすいのか」


サプライチェーンの完全性

お客様のアプリケーションの内側にいるサプライヤー
現代のウェブアプリケーションは、多くの場合、他者が提供する部品から組み立てられています。1回のページ読み込みが、数十社の他社へ静かに接続することがあります。アナリティクスのプロバイダー、広告ネットワーク、フォントのサービス、動画プレーヤー、チャットのウィジェット、決済処理事業者、コンテンツ配信ネットワーク、不正検知のサービスです。それぞれがサプライヤーです。それぞれが、データが外に出ていける場所であり、自社が書いていないコードが実行される場所であり、他社の事業で起きた問題が自社の問題になる場所です。
そのサプライヤーの集まりが、お客様のデジタルサプライチェーンです。そして多くの組織にとって、それは見えていません。サプライチェーンは、契約したベンダーだけではありません。自社で保守しているコードと、その上に構築している技術統合のパートナー、そしてそれらが次に読み込むすべてを含みます。
SCVue™が扱うのは、お客様のアプリケーションの内側にある技術的な依存関係を知り、特定することです。それらのコード、リソース、データ、実行時のネットワーク通信を調べることで、自社のサイトとアプリが実際に何をしているのか、技術とサードパーティー統合の両方の観点から何に依存しているのか、そしてリスクがどこからサプライチェーンに入ってくるのかが分かります。
ベンダーの発見
アプリが実際に読み込むあらゆるベンダー、ホスト、サービスを、実在する企業と製品へ名寄せします。
実行時の挙動プロファイリング
コードが実際に何をしているかです。スクリプティング、追跡、フィンガープリンティング、そして外向きのペイロードです。
リソースの基準化
あらゆるリソースをSHA-256で内容から特定し、既知の信頼できるコードとして検証します。
継続的な監視
定期的な再キャプチャーがあらゆる変化を検出し、挙動が変わった瞬間に警報を出します。

SCVueを使えるのは
個人、企業、政府、学術機関、そして研究者のために
SCVueは、幅広い専門分野と業界にわたって、包括的で継続的な監視を実行できるよう、人と組織を支援します。自社のアプリケーションや社内ポータルを管理している組織にとって堅牢な道具です。また、サードパーティーのベンダーに一部を頼る場合でも全面的に頼る場合でも、統合の提供者を同じように十分に支えます。
デューデリジェンスサービスの提供者
適格性審査、リスク評価、経歴調査とスクリーニング、監査と点検です。
自社のサプライチェーンに潜む脆弱性
お客様が依存している技術製品とソフトウェア製品、そしてそれらに影響を与える人にわたって、サプライチェーンの5つの区分すべてを対象とします。人、知識、金融、デジタル、物理です。
他社のアプリケーションの評価
提携の可能性、買収、競合分析、脆弱性、依存関係の検討のためです。
踏み込んだ調査と競合分析
この測定はソースコードなしで、何も導入せずに外側から機能します。企業から委託された作業でも、独立して行われる作業でも同じです。
一般公開されているサイト群
一般に向けて提供される複数のサイトを管理または監督している組織です。
個人と事業者
ウェブを基盤とする製品の信頼性を検証します。
法務、コンプライアンス、監査人
契約条件、GDPR、下位契約への条項の継承、法域への適合です。
ソフトウェアベンダー
自社のサードパーティー依存関係を把握し文書化する、SBOMに相当する作業です。
試験担当者とペネトレーションテストのチーム
サービスと挙動が、設計および開発されたとおりに動いていることを検証します。
リスク管理の担当者
技術サプライチェーンにおけるサードパーティーのリスクを理解します。

際立つ点
SCVue™を際立たせる証拠に基づくアプローチ
視野を狭めることなく、アプリケーションが期待どおりに動いていることを確認するという意図をもって構築されています。10の分析エンジンによる工程を備え、比較モデリング、ベンダーの発見、継続的な監視、影響要因への旗立てを行います。これらの工程のうち1つか2つだけを実行すると、将来に盲点を残すことになりかねません。
主張ではなく証拠
マニフェストが宣言している内容ではなく、コードと通信が実際に行っていると観測されたことを報告します。
最初の一歩ではなく、チェーン全体
ページがタグを読み込み、タグがスクリプトを読み込み、そのスクリプトが、誰もベンダー一覧に載せていないサービスを呼び出します。SCVueはそのすべてを追跡します。
3つの独立した軸
あらゆるレポートを、時間、キャプチャーの条件、ページの3つの軸で比較できます。
リスクと影響の要因
コードは危険か。その背後にいる当事者に旗が立っているか。2つの問いに、まとめて答えます。
プライバシー・バイ・デザイン
ローカルの非公開ワークスペースが、すべてのデータをブラウザー内に留めます。クラウドの保管先が受け取るのは、POSTのペイロードからPIIを除去したデータだけです。
手法
SCVueの仕組み
1回のキャプチャーから始められます。
01
キャプチャー
HARのキャプチャーを取り込むか、世界各地の都市にある実機の実ブラウザーから、スクリプトによる操作を伴ってSCVueに遠隔でキャプチャーさせます。
02
解析と正規化
アプリ、バージョン、コレクション、ビュー、呼び出しにまたがる、重複を排除した一つのデータモデルです。
03
分析
10のエンジンが、コード、通信、ペイロード、メディア、実体、インフラをプロファイリングします。
04
レポートと監視
包括的なアナリストツールキットのなかに、ダッシュボード、基準、差分、警報を備えています。

プラットフォーム
1回のキャプチャー分かることすべて
あらゆるリクエスト、あらゆるファイル、あらゆるサーバー、あらゆるクッキーを一度記録し、40を超える角度から見直します。
さまざまなキャプチャーの条件
サイトは、端末、所在地、ブラウザーに応じて、異なるコード、異なる追跡機構、異なるサードパーティーのライブラリを配信します。キャプチャー計画は毎回同じブラウザー操作を再現し、端末プロファイルはサイトが何に配信していると認識するかを決め、所在地はセッションがどこから閲覧しているかを決めます。
リアルタイムの検証とSBOMの生成
リソースが読み込まれるたびに、各レスポンスの本体をSHA-256でハッシュ化し、唯一の正となるレジストリに照らして検証して、既知のコードをソフトウェア、バージョン、ベンダー、出所によって特定します。SCVueは、実際に読み込まれたと観測されたものからSBOMを組み立て、宣言されたCycloneDXまたはSPDXのSBOMがあればそれと突合するため、隠れた依存関係が即座に浮かび上がります。
継続的な監視
キャプチャーは、それが取られた瞬間を記述するものです。基準がいったん定まれば、定期的な再キャプチャーがそれと比較され、差分が計算され、あらゆる変化が、元になった記録へ直接たどれる警報を生みます。
ポートフォリオ規模
アプリケーションは、部門、事業単位、リスク責任者、顧客といった、お客様が設計したとおりの単位でまとまり、すべての集約レポートがそれに合わせて再編成されます。プロバイダーのデータは共有されるため、あるサプライヤーについて分かったことが、それに接している他のすべてのアプリケーションへ引き継がれます。
非公開ワークスペースとクラウドワークスペース
非公開ワークスペースは、すべてのデータを利用者の端末上に留めます。クラウドワークスペースは、チームでのアクセス、複数端末での作業、サーバー側での監視を加えますが、到着するのは除去済みのデータだけです。PIIの除去は昇格時に利用者側で実行され、サーバーが再検証して、除去されていないペイロードは受け付けません。
証拠と書き出し
あらゆる検出結果は、それを生んだネットワーク呼び出しへ、そのアドレス、ヘッダー、内容、時刻とともにたどれます。あらゆるレポートは、絞り込みで選ばれたすべての行とともに書き出され、視覚的なレポートは画像として書き出され、絞り込みの選択はページのアドレスに保持されるため、どの表示もブックマークしたり同僚に送ったりできます。

アナリストツールキット
8つのレポートセクション
1回のキャプチャーから組み立てられる、8つのセクションにまたがる47のレポートです。あらゆる検出結果が、その元になった証拠へ直接たどれます。
概要
ポートフォリオのダッシュボード、リスク要因、サプライチェーンのマップ、時間の経過に伴う変化、そして監視です。

通信とリクエスト
アプリケーションがネットワーク上で何をしたかの、生の記録です。

資産
アプリケーションが読み込んだすべてを、種類ごとに整理したものです。

インフラとホスティング
通信の背後にある物理的かつ企業としての実態です。誰のサーバーか、誰のネットワークか、そしてどこにあるかです。

データフローと法域
情報がどこへ行き、どこに落ち着き、誰の法が及ぶのかです。

セキュリティと挙動
アプリケーションが自らを守る設定になっているか、そしてそのコードが実行されたあと何をするのかです。

実体とベンダー
技術の背後にある、実在する企業、人物、製品です。

参照とエクスポージャー
ファイルの内側で名前が挙がっているすべてです。実際に接続されたかどうかは問いません。

問い
答えられる問い
時間の経過とともに、アプリケーションに影響を与えるサービスとベンダーの網はリスクになり得ます。しかも、短期間では対応しにくいリスクです。
利用者のデータを実際に送っている相手は誰か
ベンダーとの契約に書かれている相手ではありません。測定した日に、ブラウザーが実際に接続した相手です。
そのどれかが、行くべきでない場所へ向かっていないか
SCVueは、関係するサーバーの物理的かつ法的な所在地を特定するため、通信がお客様にとって重要な国境を越えたとき、あるいは義務の内容が変わる法域に着地したときに、それが分かります。
取引が許されていない企業へのエクスポージャーはないか
SCVueは通信を、企業、その所有者、制裁の状況、そしてそれらに付された影響要因についての厳選されたインテリジェンスの目録に照らして相互参照します。
何かが変わったか
サプライヤーは、知らせずにコードを変更します。SCVueは基準をキャプチャーし、後続のキャプチャーをそれと比較するため、サードパーティーのスクリプトに生じた予告なしの変更が、見えない出来事ではなく見える出来事になります。
それを証明できるか
あらゆる検出結果は、記録された特定のネットワーク呼び出しへ、そのアドレス、応答、内容、時刻とともにたどれます。すべてを証拠として書き出せます。
実際の画面
1回のキャプチャーから発見し、可視化する
以下の画面はいずれも実際のキャプチャーの分析であり、模擬画面ではありません。
あらゆるHTTPリクエストに対するリスク要因の分析
- 一つの尺度:10の分析エンジンがHigh、Warning、Infoに集約され、各検出結果はそのレポートへ直接つながります。
- コードのリスク:CSPとSRIの弱点、HTTPSの格下げ、実行時のコード生成、そして取得してから実行するパターンです。
- 追跡のリスク:ウェブビーコン、追跡用パラメーター、そしてメディアとPOSTの通信に含まれるフィンガープリンティングです。
- 証拠のみ:キャプチャーしたコードと通信から導きます。ビルドのマニフェストからは導きません。
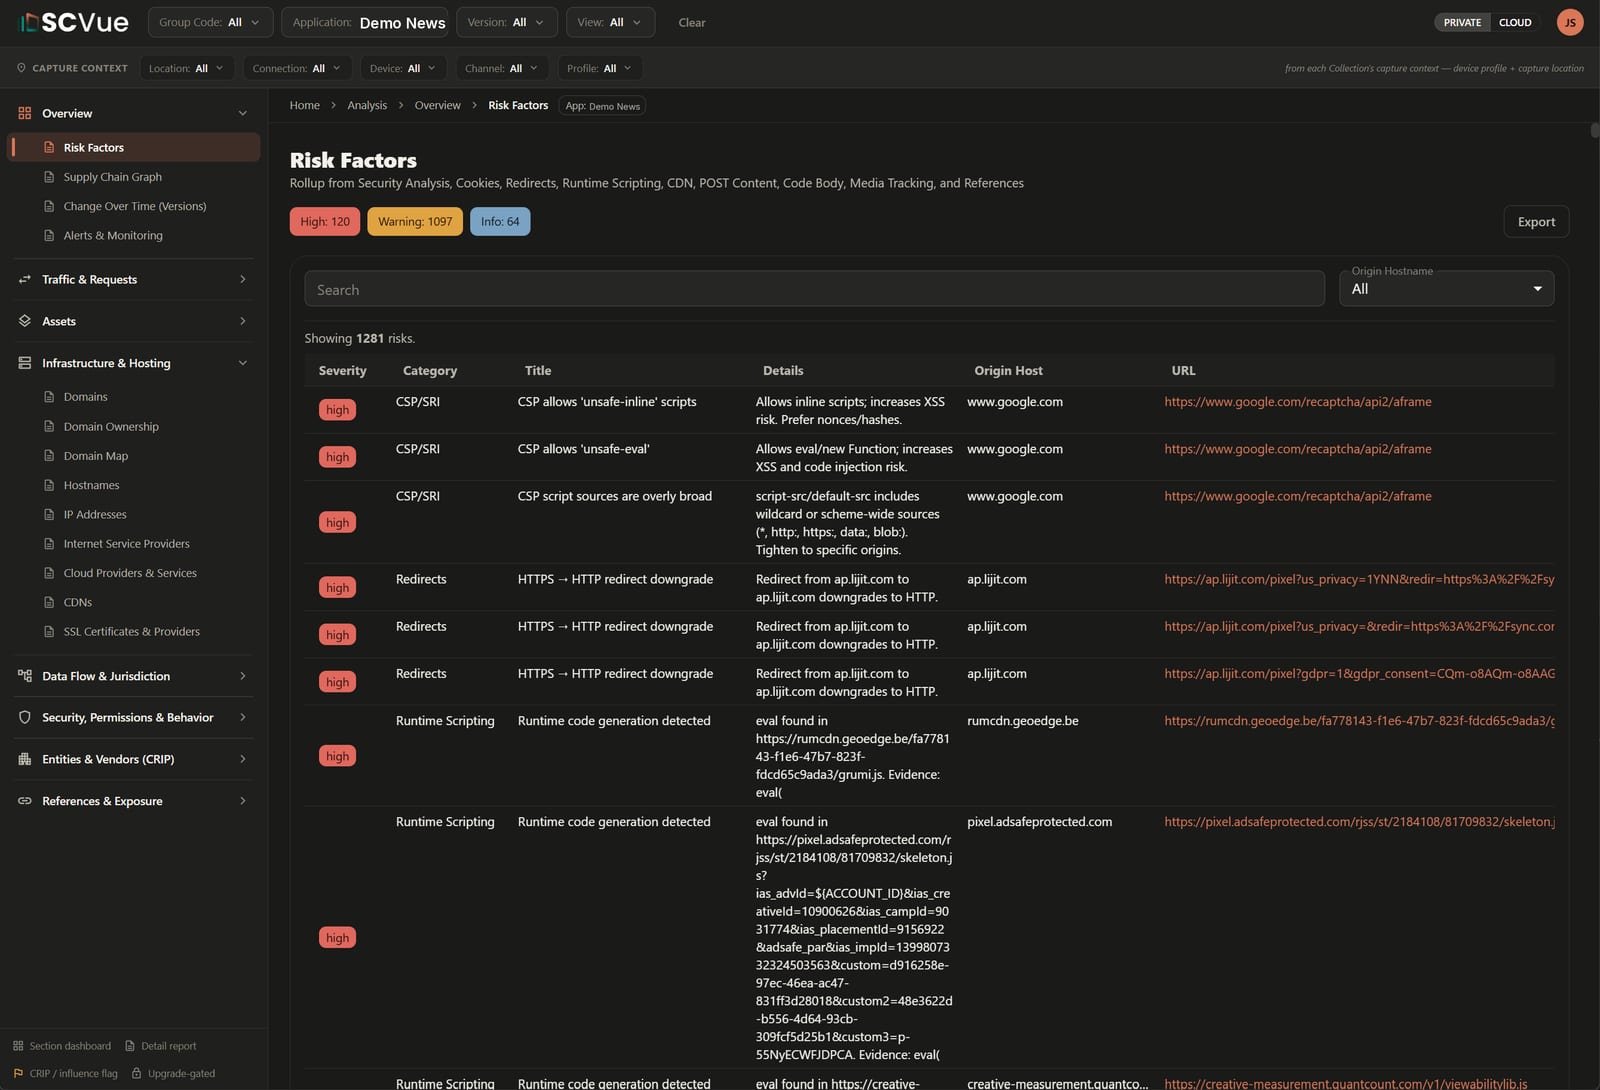
1つのアプリケーションについての検出結果です。それぞれがその証拠へつながっています。
あらゆるリクエストを透視し、あらゆる外向きのデータフローをマッピングする
- あらゆるペイロード:アプリケーションが外へ送信するものを、呼び出しごとに復号して調べます。
- 自動の旗立て:端末のフィンガープリンティング、個人情報、サイトをまたぐ追跡とセッションの追跡、挙動の記録です。
- データフローのマッピング:お客様のアプリケーションと利用者についてのデータを、どのサービス提供者が受け取っているのかが正確に分かります。
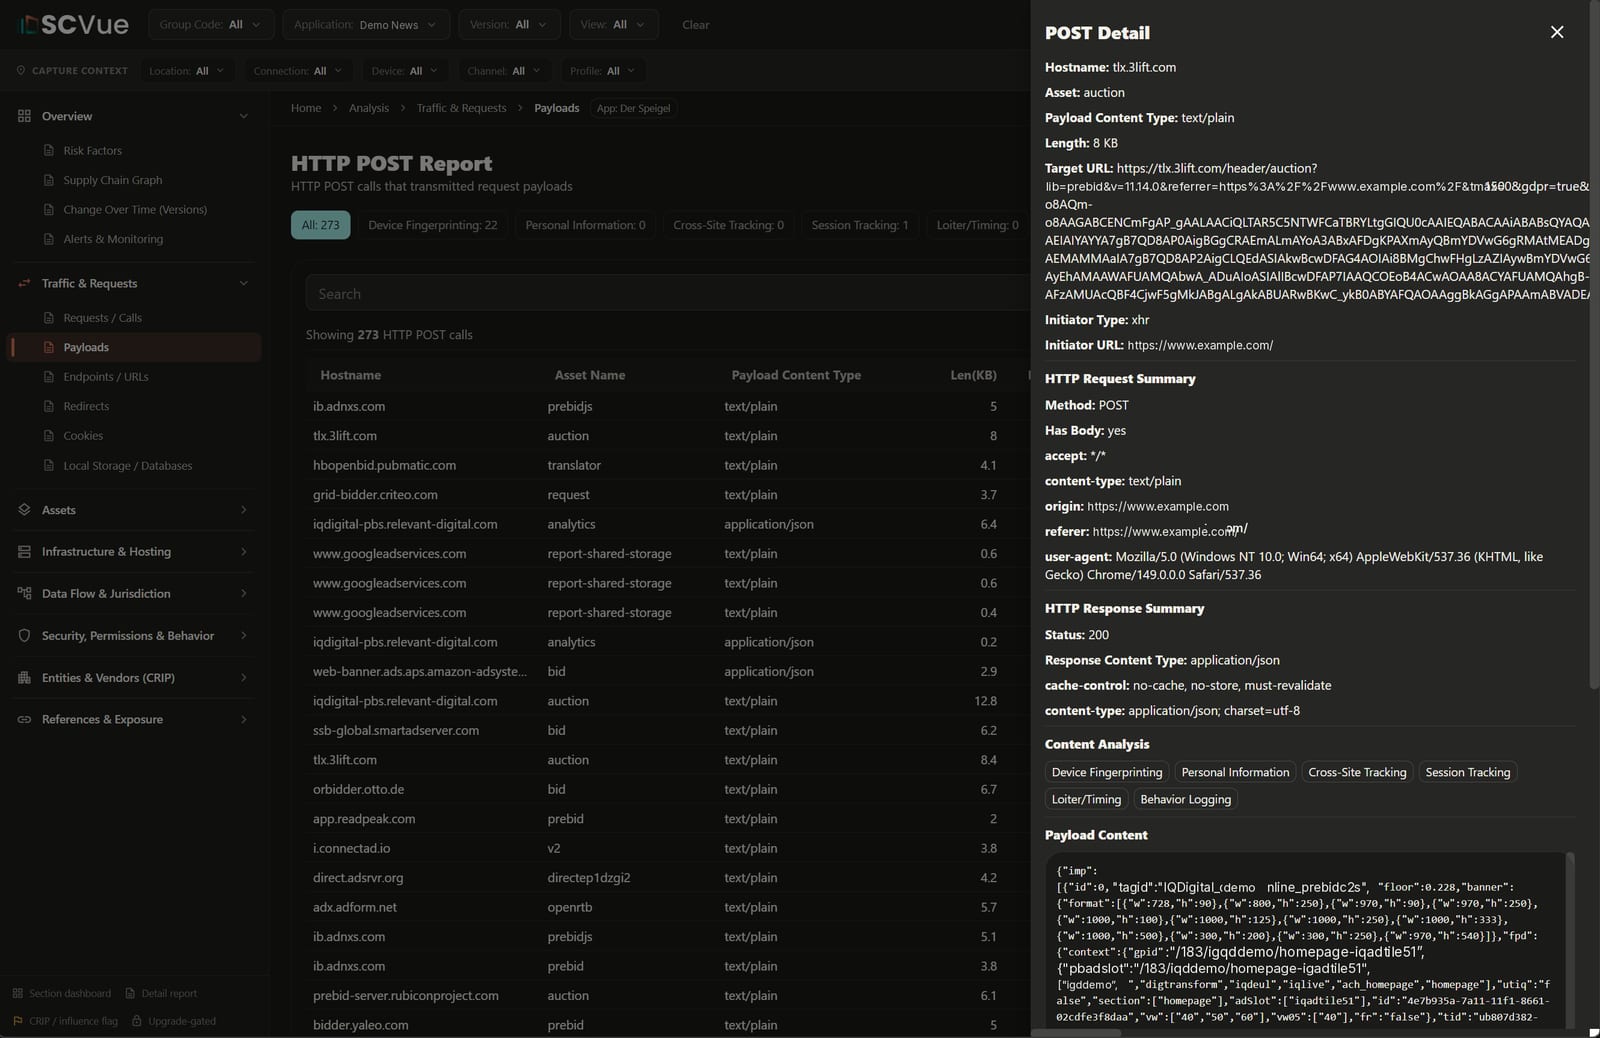
1ページ上のPOST呼び出しです。端末のフィンガープリンティングで旗が立ったものが示されています。
あらゆるリソースの背後にいるのが誰かを明らかにする
- 実在する実体:情報の拡充によって、観測されたドメインを企業、ソフトウェア製品、個人へ名寄せします。
- 影響要因:当事者そのものに立つ旗です。所有、支配、制裁、法域です。
- 踏み込んだインテリジェンス:nDiligenceのプロファイルが裏付けとなり、要望に応じた拡充レポートと分析官による調査を利用できます。
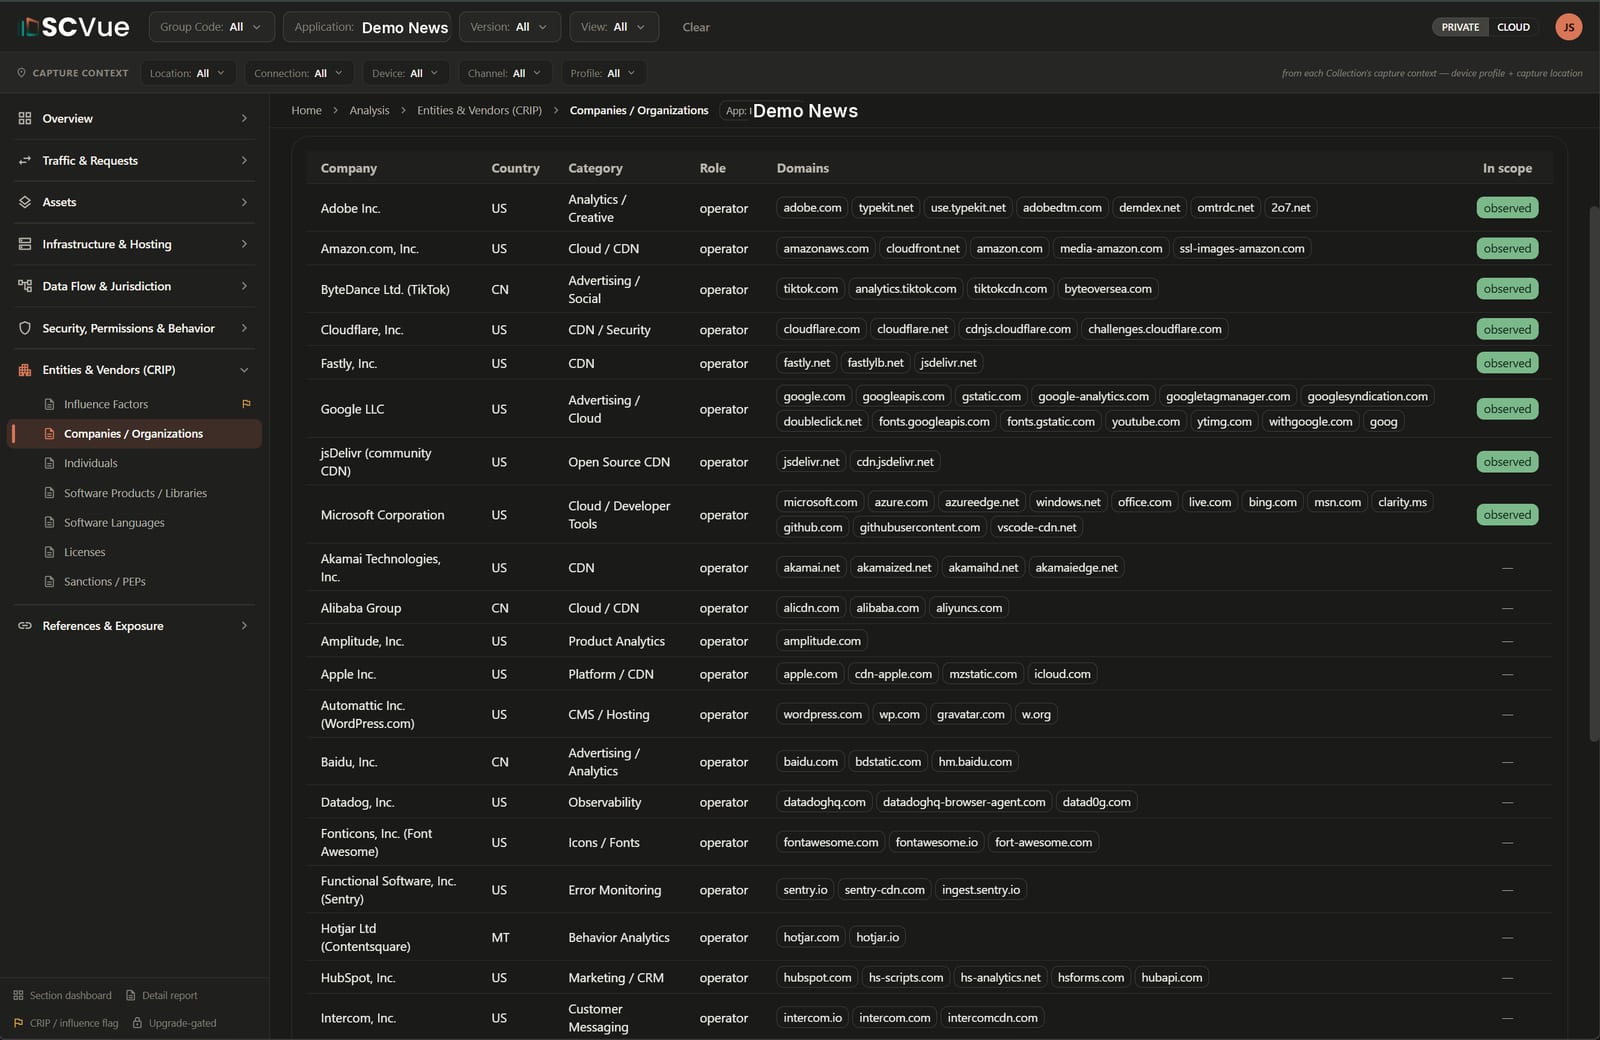
1つのアプリケーションの背後で事業を行っている企業を、国と役割ごとに示したものです。
インフラ、ホスティング、法域をマッピングする
- 完全な目録:ドメイン、ホスト名、IP、ISP、クラウドのプロバイダー、CDN、SSL証明書です。
- 自動の帰属:パターンのエンジンがCDNとクラウドプロバイダーの利用を特定します。
- 法域のマッピング:地理情報とASNの解決によって、データがどこに保管され、どこから配信されているかが分かります。
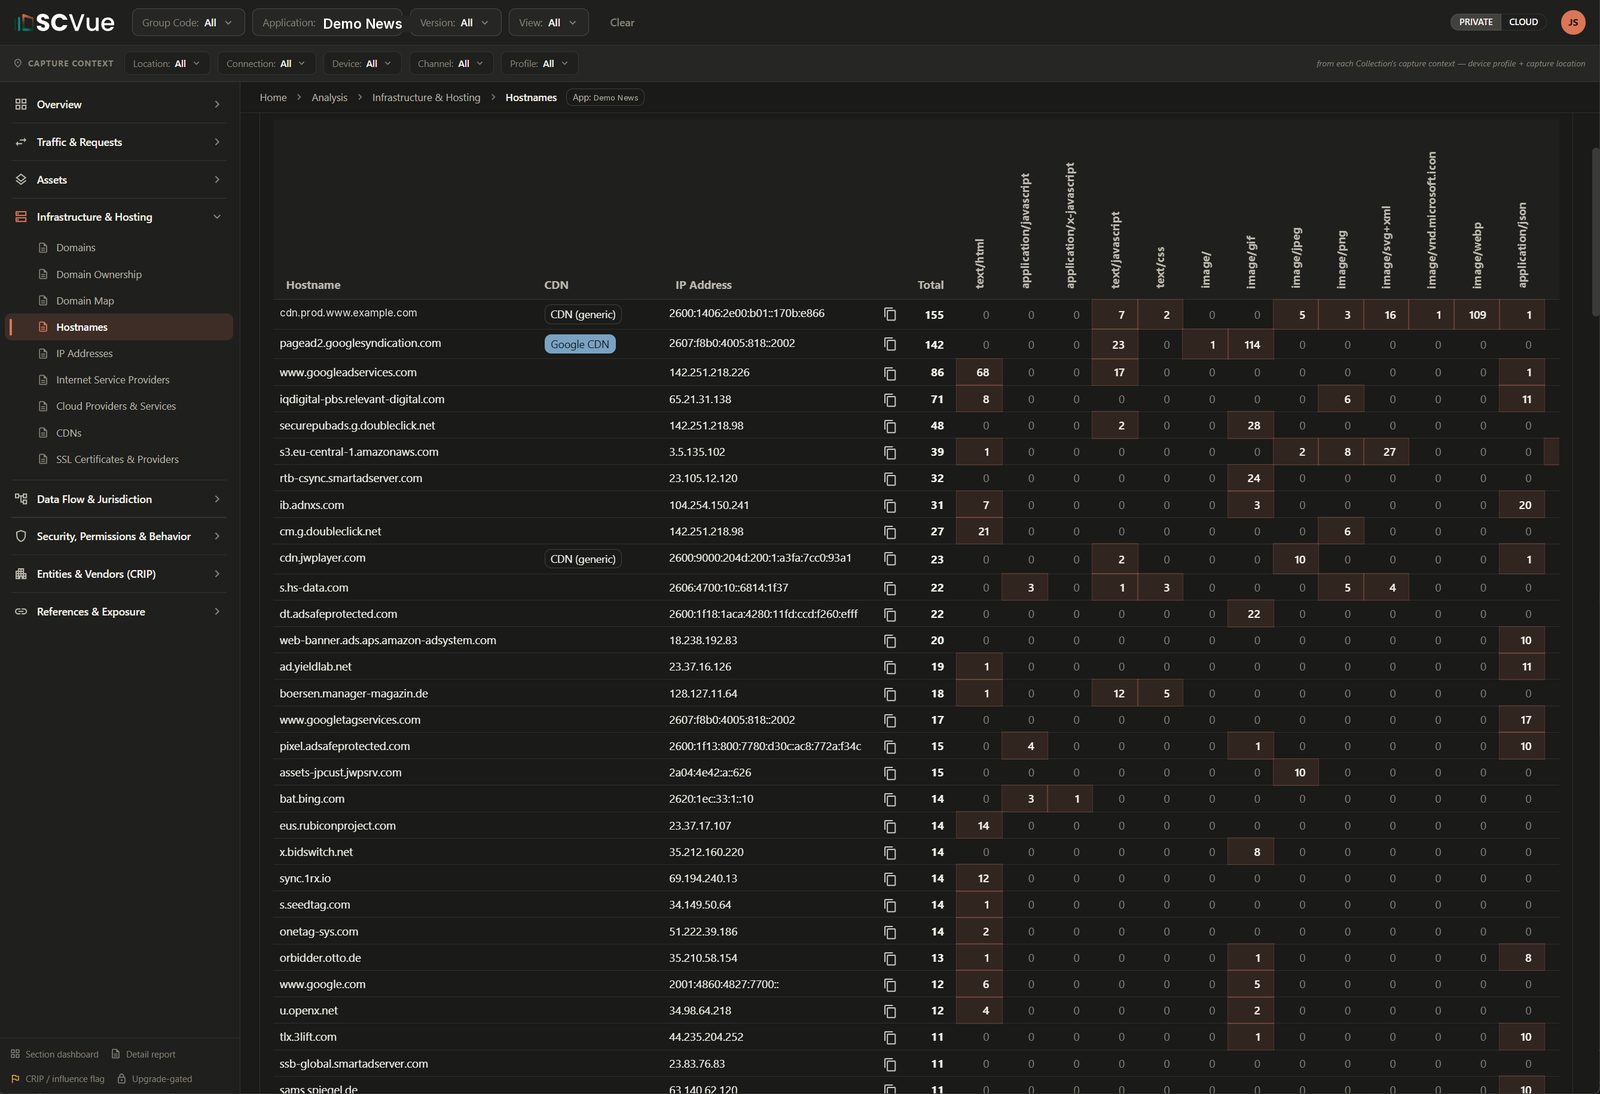
ホスト名マトリクスです。CDNの帰属、IP、ホストごとの資産構成を示しています。
SCVueがお客様のデジタルベンダーを発見する
お客様のアプリケーションで利用されているプロバイダーとサービスのすべてを明らかにし、文書化します。お客様のアプリケーションのデータの処理と保管に権限を持つ法域と準拠法をすべて特定し、キャプチャーした証拠によって裏付けます。
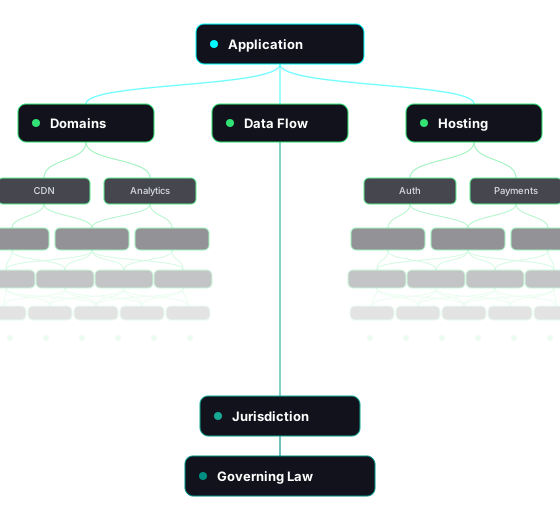
SCVueはnDiligenceが開発し、自社の調査でも使用しています。エディション、料金、無料のCommunityアカウントについてはscvue.comをご覧ください。SCVueは測定をお客様の手に委ねます。キャプチャーだけでは答えきれない問いが生じたときは、デジタルサプライチェーンと所有権チェーンのマッピングがそれをさらに先へ進めます。
ブリーフィングを
依頼する
実際に進行中の案件から取り上げたユースケースを通じて、サプライチェーンの完全性がいま経営層の注意と連携した対応を必要としている理由をご説明します。

グローバルなサプライチェーンの完全性をめぐる動向と、nDiligenceからのお知らせを受け取るには、ご登録ください。
Copyright © 2026 nDiligence, Inc. All Rights Reserved.