
Renseignement sur la chaîne
d'approvisionnement d'internet
Nous éclairons la chaîne d'approvisionnement d'internet qui opère à l'intérieur de votre application.
Les applications web modernes s'assemblent à l'exécution à partir de code, de médias et de données servis par des dizaines de fournisseurs tiers, presque rien de tout cela n'étant visible pour le propriétaire et rien pour l'utilisateur. Les SBOM et les questionnaires fournisseurs décrivent ce qui devrait se charger. SCVue™ vous montre les faits : chaque fournisseur, chaque ressource, chaque charge utile sortante, capturés et analysés comme des preuves.



La question fondamentale à laquelle SCVue™ répond : « Puis-je avoir confiance que ce site web et son contenu sont conformes à ce que son créateur a voulu, ou est-il vulnérable à la manipulation ou à l'influence ? »


Intégrité de la chaîne d'approvisionnement

Les fournisseurs à l'intérieur de votre application
Les applications web modernes sont couramment assemblées à partir de pièces fournies par d'autres. Un seul chargement de page peut contacter discrètement des dizaines d'autres sociétés : un fournisseur d'analytique, une régie publicitaire, un service de polices, un lecteur vidéo, un widget de discussion, un prestataire de paiement, un réseau de diffusion de contenu, un service de détection de fraude. Chacun d'eux est un fournisseur. Chacun est un endroit par lequel des données peuvent sortir, où du code que vous n'avez pas écrit peut s'exécuter, et où un problème dans l'activité d'autrui devient un problème dans la vôtre.
Cet ensemble de fournisseurs est votre chaîne d'approvisionnement numérique, et pour la plupart des organisations il est invisible. Votre chaîne d'approvisionnement ne se limite pas aux fournisseurs avec lesquels vous avez contracté. C'est le code que vous maintenez et les partenaires d'intégration technologique sur lesquels vous construisez, ainsi que tout ce qu'ils chargent à leur tour.
SCVue™ consiste à connaître et à identifier les dépendances technologiques à l'intérieur de vos applications. En examinant leur code, leurs ressources, leurs données et leurs communications réseau à l'exécution, vous pouvez voir ce que vos sites et vos applications font réellement, de qui ils dépendent du point de vue technologique comme de celui de l'intégration de tiers, et par où le risque entre dans votre chaîne d'approvisionnement.
Découverte des fournisseurs
Chaque fournisseur, hôte et service que l'application charge réellement, résolu en sociétés et produits réels.
Profilage du comportement à l'exécution
Ce que le code fait réellement : scripts, pistage, empreinte numérique et charges utiles sortantes.
Référentiel des ressources
Chaque ressource adressée par son contenu via SHA-256 et validée comme code connu et de confiance.
Surveillance continue
Des recaptures planifiées détectent tout changement et déclenchent des alertes dès que le comportement évolue.

Qui peut utiliser SCVue
Conçu pour les particuliers, les entreprises, les États, les universités et les chercheurs
SCVue aide les personnes et les organisations à mener une surveillance complète et continue dans un large éventail de spécialités et de secteurs. C'est un outil robuste pour les organisations qui gèrent leurs propres applications et portails internes, et il soutient tout aussi pleinement les fournisseurs d'intégration, qu'ils dépendent en partie ou entièrement de fournisseurs tiers.
Prestataires de services de diligence
Vérification, évaluation du risque, antécédents et criblage, audit et revue.
Vulnérabilités dans votre propre chaîne d'approvisionnement
Dans les produits technologiques et logiciels dont vous dépendez, et chez les personnes qui les influencent, à travers les cinq classes de chaîne d'approvisionnement : personnes, savoir, finance, numérique et physique.
Évaluations des applications d'autres sociétés
Pour un partenariat possible, une acquisition, une analyse concurrentielle, des vulnérabilités ou des dépendances.
Recherche approfondie et analyse concurrentielle
La mesure s'effectue depuis l'extérieur, sans code source et sans rien à installer, que le travail soit commandé par la société ou mené de façon indépendante.
Portefeuilles exposés au public
Organisations qui gèrent ou supervisent plusieurs sites rendant service au public.
Particuliers et entreprises
Valider la fiabilité d'un produit accessible par le web.
Juridique, conformité et auditeurs
Conformité aux conditions légales, au RGPD, aux clauses en cascade et aux juridictions.
Éditeurs de logiciels
Connaître et documenter vos dépendances tierces, un travail de type SBOM.
Testeurs et équipes de tests d'intrusion
Valider que les services et le comportement fonctionnent comme ils ont été conçus et développés.
Responsables du risque
Comprendre le risque tiers dans les chaînes d'approvisionnement technologiques.
Voyez où vous vous situez
Nos pages Solutions exposent comment ces missions se déroulent, et la forme que prend le livrable pour chacune.

Distinctif
Ce qui distingue SCVue™, c'est son approche fondée sur les preuves
Il est construit avec une intention : confirmer que l'application se comporte comme prévu, sans vue restreinte. Nous disposons d'un processus à dix moteurs d'analyse, avec modélisation comparative, découverte des fournisseurs, surveillance continue et signalement des facteurs d'influence. N'exécuter qu'un seul ou quelques-uns de ces processus peut laisser un angle mort pour l'avenir.
Des preuves, pas des déclarations
Rapporte ce que le code et le trafic sont observés faire, jamais ce qu'un manifeste déclare.
Toute la chaîne, pas le premier saut
Une page charge une balise, la balise charge un script, ce script appelle un service que personne n'a inscrit sur la liste des fournisseurs. SCVue suit tout cela.
Trois axes indépendants
Comparez n'importe quel rapport dans le temps, selon le contexte de capture et selon la page.
Facteurs de risque et d'influence
Le code est-il risqué ? Les parties derrière lui sont-elles signalées ? Deux questions, traitées ensemble.
Confidentialité dès la conception
Un espace de travail local et privé conserve toutes les données dans le navigateur. Le stockage cloud ne reçoit que des données dont les charges utiles POST ont été expurgées des données personnelles.
Méthode
Comment SCVue fonctionne
Une seule capture suffit pour commencer.
01
Capturer
Importez une capture HAR, ou laissez SCVue capturer à distance depuis de vrais navigateurs sur de vrais appareils dans des villes du monde entier, avec une interaction scriptée.
02
Interpréter et normaliser
Un modèle de données unique et dédoublonné pour les applications, les versions, les collections, les vues et les appels.
03
Analyser
Dix moteurs profilent le code, le trafic, les charges utiles, les médias, les entités et l'infrastructure.
04
Rapporter et surveiller
Tableaux de bord, références, écarts et alertes dans un Kit de l'analyste complet.

Plateforme
Une seule capture. Tout ce qu'elle peut vous dire.
Chaque requête, chaque fichier, chaque serveur et chaque cookie, enregistrés une fois et examinés sous plus de quarante angles.
Différents scénarios de capture
Les sites servent du code différent, des traceurs différents et des bibliothèques tierces différentes selon l'appareil, le lieu et le navigateur. Les plans de capture rejouent la même interaction de navigateur à chaque fois, les profils d'appareil déterminent ce que le site croit servir, et les lieux déterminent d'où la session navigue.
Validation en temps réel et génération de SBOM
À mesure que les ressources se chargent, le corps de chaque réponse est haché en SHA-256 et confronté au registre Single Source of Truth, ce qui identifie le code connu par logiciel, version, éditeur et provenance. SCVue construit un SBOM à partir de ce qui est réellement observé en chargement et y rapproche tout SBOM CycloneDX ou SPDX déclaré, de sorte que les dépendances de l'ombre apparaissent instantanément.
Surveillance continue
Une capture décrit le moment où elle a été prise. Une fois une référence établie, les recaptures planifiées lui sont comparées, les écarts sont calculés, et chaque changement déclenche une alerte reliée directement à l'enregistrement d'origine.
Échelle de portefeuille
Les applications se regroupent comme vous les concevez, par service, unité opérationnelle, responsable du risque ou client, et chaque rapport consolidé se regroupe de la même manière. Les données fournisseurs sont mises en commun, de sorte que ce que vous apprenez d'un fournisseur se reporte sur toutes les autres applications qui le touchent.
Espaces de travail privés et cloud
Un espace de travail privé conserve toutes les données sur la machine du client. Un espace cloud ajoute l'accès pour l'équipe, le travail entre appareils et la surveillance exécutée côté serveur, et seules des données expurgées y parviennent : l'expurgation des données personnelles s'exécute côté client au moment de la promotion et le serveur la revalide, en rejetant les charges utiles non expurgées.
Preuves et export
Chaque constat renvoie à l'appel réseau qui l'a produit, avec son adresse, ses en-têtes, son contenu et son horodatage. Chaque rapport s'exporte avec toutes les lignes que vos filtres ont retenues, les rapports visuels s'exportent en images, et la sélection de filtres est conservée dans l'adresse de la page, de sorte que toute vue peut être mise en favori ou envoyée à un collègue.

Kit de l'analyste
Huit sections de rapports
Quarante-sept rapports répartis en huit sections, construits à partir d'une seule capture, chaque constat étant relié directement à la preuve dont il provient.
Vue d'ensemble
Un tableau de bord de portefeuille, les facteurs de risque, la carte de la chaîne d'approvisionnement, l'évolution dans le temps et la surveillance.

Trafic et requêtes
L'enregistrement brut de ce que l'application a fait sur le réseau.

Actifs
Tout ce que l'application a chargé, organisé par type d'élément.

Infrastructure et hébergement
La réalité physique et sociétale derrière le trafic : à qui sont les serveurs, à qui est le réseau, et où.

Flux de données et juridiction
Où va l'information, où elle se fixe, et quelle loi la régit.

Sécurité et comportement
Si l'application est configurée pour se défendre, et ce que son code fait une fois exécuté.

Entités et fournisseurs
Les sociétés, les personnes et les produits du monde réel derrière la technologie.

Références et exposition
Tout ce qui est nommé à l'intérieur des fichiers, qu'il ait été contacté ou non.

Questions
Les questions auxquelles il peut répondre
Avec le temps, la toile de services et de fournisseurs qui influencent une application peut devenir un risque, et un risque auquel il n'est pas facile de réagir à court terme.
À qui envoyons-nous réellement les données de nos utilisateurs ?
Non pas ceux que désigne le contrat fournisseur, mais ceux que le navigateur a réellement contactés, le jour où vous avez mesuré.
Une partie de tout cela part-elle là où elle ne devrait pas ?
SCVue identifie l'emplacement physique et juridique des serveurs concernés, afin que vous puissiez voir quand le trafic franchit une frontière qui vous importe, ou atterrit dans une juridiction qui change vos obligations.
Sommes-nous exposés à une société avec laquelle nous n'avons pas le droit de traiter ?
SCVue croise le trafic avec un catalogue de renseignement sélectionné de sociétés, de leurs propriétaires, de leur situation au regard des sanctions et des facteurs d'influence qui leur sont attachés.
Quelque chose a-t-il changé ?
Les fournisseurs modifient leur code sans vous le dire. SCVue capture une référence et compare les captures ultérieures avec elle, de sorte qu'un changement non annoncé dans un script tiers devient un événement visible au lieu d'un événement invisible.
Pouvons-nous le prouver ?
Chaque constat remonte à un appel réseau précis enregistré, avec son adresse, sa réponse, son contenu et son horodatage. Tout peut être exporté comme preuve.
En action
Découvrez et visualisez depuis une seule capture
Chaque écran ci-dessous est l'analyse d'une capture réelle, pas une maquette.
Analyse des facteurs de risque sur chaque requête HTTP
- Une seule échelle : dix moteurs d'analyse se consolident en Élevé, Avertissement et Info, chaque constat étant relié directement à son rapport.
- Risques de code : faiblesses de CSP et de SRI, rétrogradations de HTTPS, génération de code à l'exécution et schémas de récupération puis exécution.
- Risques de pistage : balises web, paramètres de pistage et empreinte numérique dans les médias et le trafic POST.
- Uniquement des preuves : dérivé du code et du trafic capturés, jamais de manifestes de compilation.
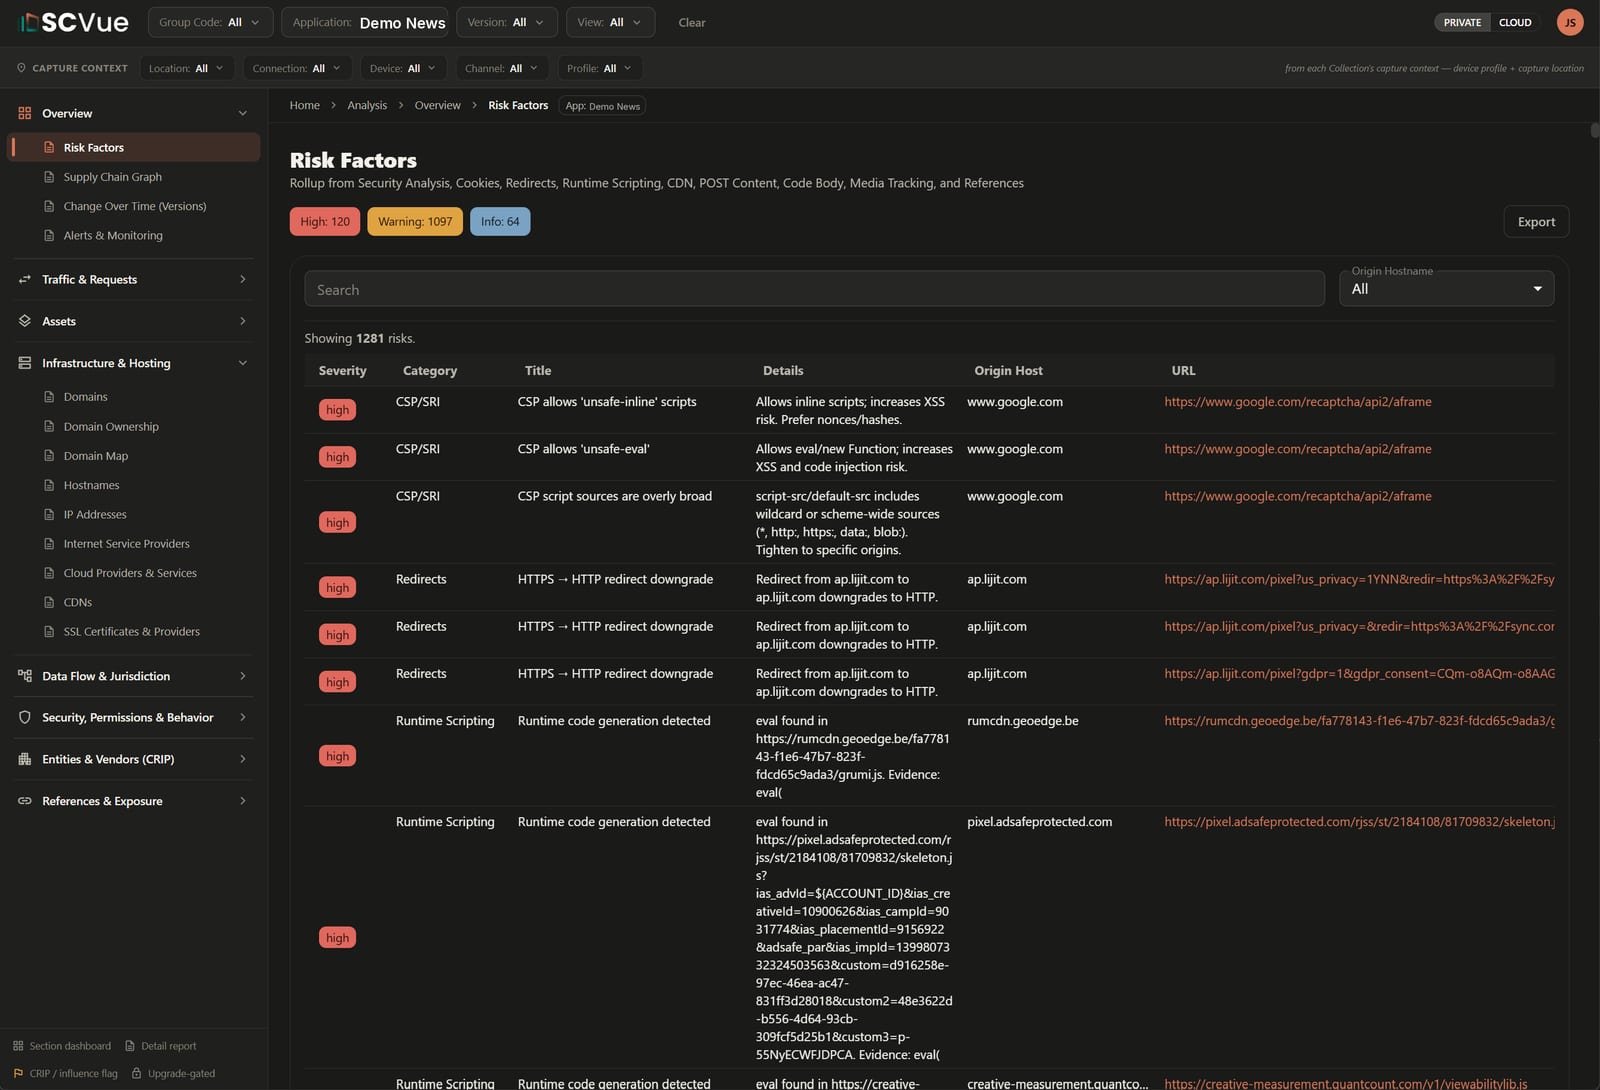
Constats sur une seule application, chacun relié à sa preuve.
Radiographiez chaque requête, cartographiez chaque flux de données sortant
- Chaque charge utile : inspectez ce que l'application transmet vers l'extérieur, décodé appel par appel.
- Signalements automatiques : empreinte d'appareil, informations personnelles, pistage intersites et de session, journalisation du comportement.
- Cartographie des flux de données : voyez exactement quels prestataires de services reçoivent des données sur votre application et vos utilisateurs.
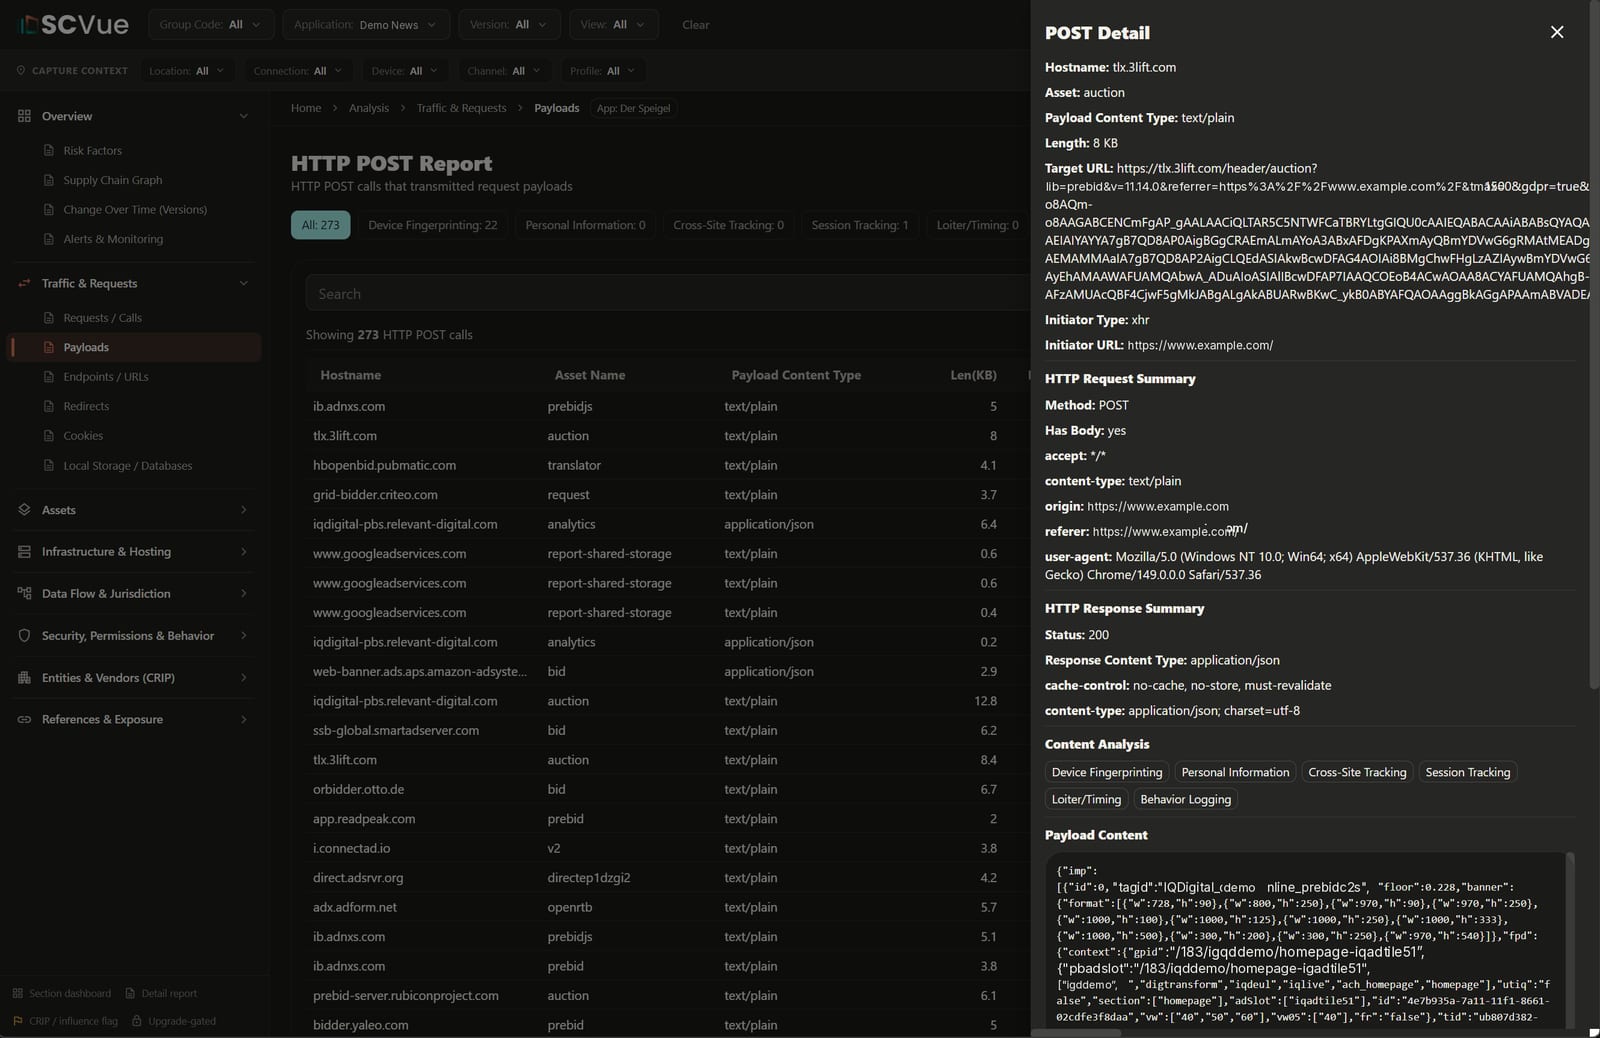
Appels POST sur une page, avec ceux signalés pour empreinte d'appareil mis en évidence.
Révéler qui se trouve derrière chaque ressource
- Entités réelles : l'enrichissement résout les domaines observés en sociétés, produits logiciels et personnes.
- Facteurs d'influence : des signalements sur les parties elles-mêmes : détention, contrôle, sanctions, juridiction.
- Renseignement approfondi : appuyé par les profils nDiligence, avec des rapports enrichis à la demande et la recherche d'analystes.
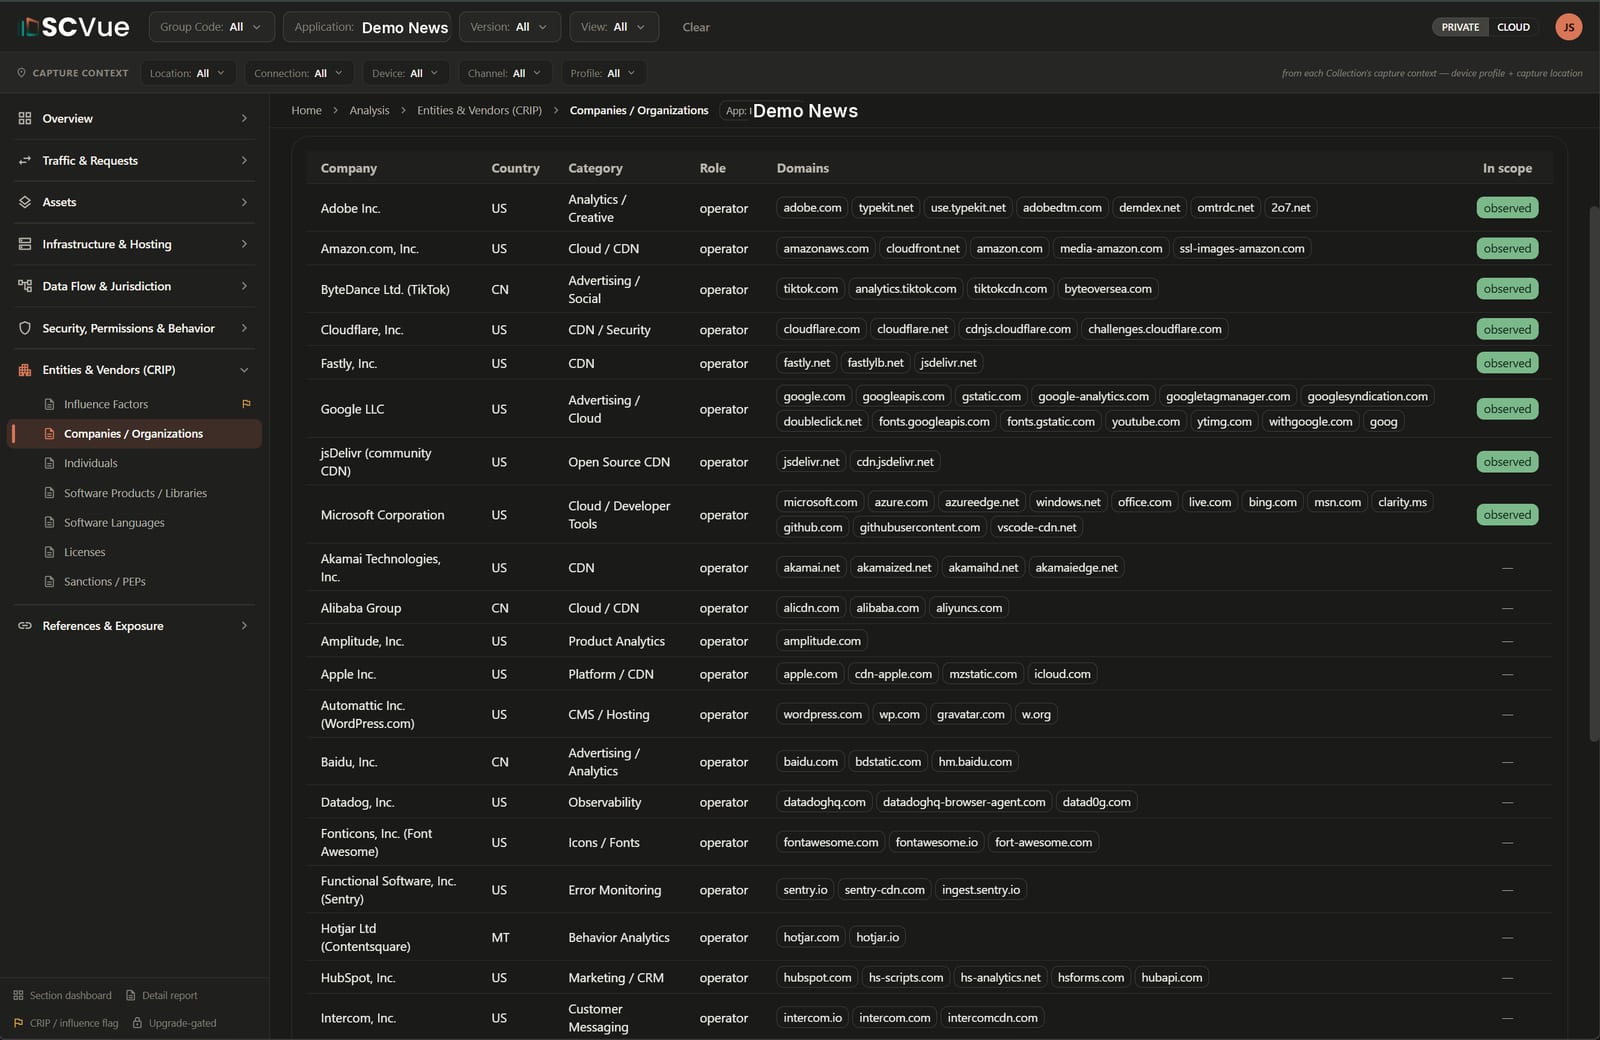
Les sociétés qui opèrent derrière une application, par pays et par rôle.
Cartographiez l'infrastructure, l'hébergement et les juridictions
- Inventaire complet : domaines, noms d'hôte, adresses IP, ISP, fournisseurs cloud, CDN, certificats SSL.
- Attribution automatique : des moteurs de motifs identifient l'usage des CDN et des fournisseurs cloud.
- Cartographie des juridictions : la résolution géographique et d'ASN montre où les données sont stockées et servies.
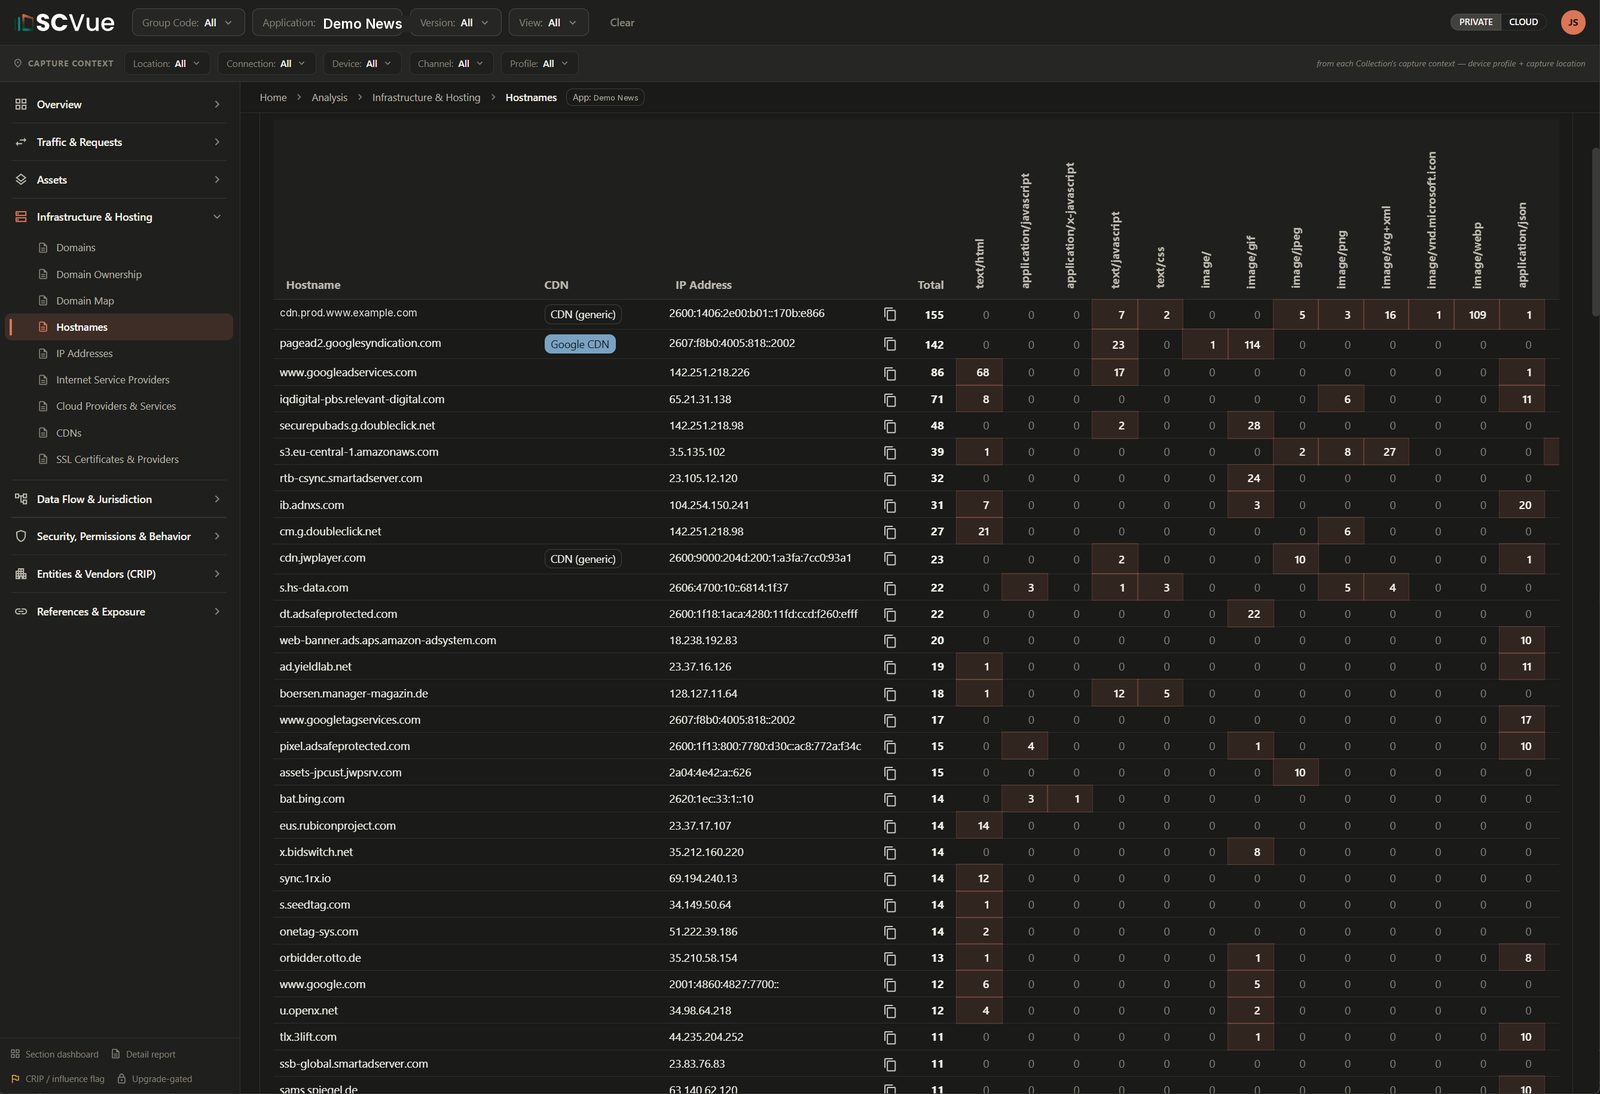
Matrice des noms d'hôte avec attribution de CDN, adresses IP et répartition des actifs par hôte.
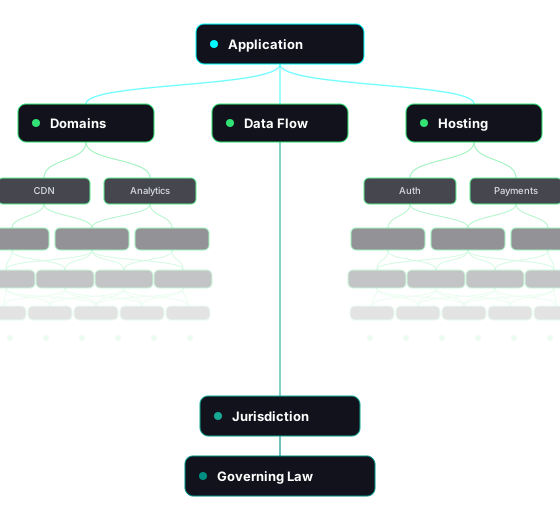
SCVue découvre vos fournisseurs numériques
Révéler et documenter tous les fournisseurs et services utilisés dans vos applications. Identifiez chaque juridiction et chaque loi applicable ayant autorité sur le traitement et le stockage des données de votre application, avec la preuve capturée à l'appui.
SCVue est développé par nDiligence, qui l'utilise pour ses propres enquêtes. Les éditions, les tarifs et un compte community gratuit sont sur scvue.com. SCVue met la mesure entre vos mains ; lorsqu'une question dépasse une capture, la chaîne d'approvisionnement numérique et la Cartographie de la chaîne de détention la poussent plus loin.
Demander un
rapport
Nous parcourons des cas d'usage réels issus de missions en cours, qui montrent pourquoi l'intégrité de la chaîne d'approvisionnement exige désormais une attention au plus haut niveau et une action coordonnée.

Abonnez-vous pour rester informé de l'évolution de l'intégrité de la chaîne d'approvisionnement mondiale et des actualités de nDiligence.
Copyright © 2026 nDiligence, Inc. Tous droits réservés.