
La chaîne d'approvisionnement numérique
Vue d'ensemble
De quoi la chaîne est faite, et pourquoi la dépendance devient un moyen de pression.
Couches
Huit couches, huit responsables et une colonne presque vide.
En savoir plus 
Contrôle
La détention change sans qu'une ligne de code change.
En savoir plus
Limite
Neuf outils déjà en usage, et où chacun s'arrête.
En savoir plus
Cartographie
Capture, résolution, attribution et rapprochement.
En savoir plus
Internet est une chaîne d'approvisionnement. Une chaîne d'approvisionnement est tout système dans lequel des composants produits ou contrôlés par une partie deviennent des intrants pour une autre, créant une chaîne de dépendances par laquelle la valeur, la fonction et le risque voyagent ensemble. Selon cette définition, internet n'est pas seulement desservi par des chaînes d'approvisionnement. Internet en est une : la plus vaste, la plus lourde de conséquences et la moins examinée jamais construite.
Ce n'est pas une figure de style, et tout ce qui suit découle du fait de la prendre au mot. Une chaîne d'approvisionnement doit être comprise avant de pouvoir être protégée, ce qui signifie savoir quels sont les composants, d'où ils viennent, qui les contrôle et lesquels comptent vraiment.


La comparaison

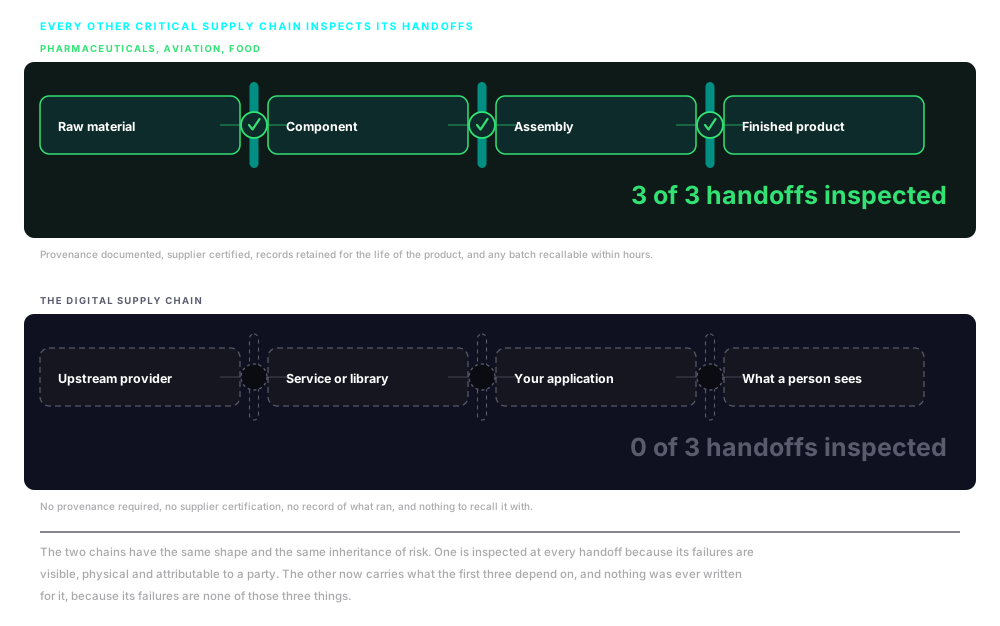
Deux chaînes, une seule inspectée

Le postulat
La dépendance crée un moyen de pression
Chaque point où un composant dépend d'un autre est un point où l'intégrité de tout ce qui se trouve en aval repose sur l'intégrité de cet intrant. Un intrant compromis ne s'annonce pas. Il se propage en aval, incorporé à des produits qui ne portent aucun signe visible du changement survenu à leur source.
Une page est un assemblage
Une page chargée dans un navigateur n'est pas un artefact unique venu d'une source unique. C'est un assemblage de composants provenant de dizaines de fournisseurs, livrés par une infrastructure exploitée par des parties dont l'utilisateur n'a jamais entendu parler. Chacun de ces composants a lui-même été assemblé à partir de composants.
La confiance coûte moins que la vérification
Les chaînes d'approvisionnement sont construites pour l'efficacité, non pour confronter en continu chaque intrant à une référence autorisée. La vérification à grande échelle est coûteuse et la confiance est gratuite, et c'est pourquoi la confiance est accordée par défaut. Ce comportement par défaut est la condition dont dépend toute compromission de chaîne d'approvisionnement.
La chaîne n'a pas de bord naturel
Chaque dépendance porte la sienne, à rebours par le code, les services, l'infrastructure, les micrologiciels et le matériel, jusqu'à des origines qu'aucune organisation n'a cartographiées. La chaîne va jusqu'à la énième partie plutôt qu'à la troisième, et il n'existe aucun niveau où il devient sûr de cesser de regarder. Il n'y a que le niveau auquel on a cessé de regarder.
Personne ne l'a conçue ainsi
Voilà ce qui résulte de la construction d'un système de cette échelle par des milliers d'organisations sur un demi-siècle, sans architecte central, sans autorité disposant d'un pouvoir de contrainte sur l'ensemble, et sans aucune obligation pour un participant de documenter ses dépendances dans une forme lisible par un autre.
L'écart
La chaîne d'approvisionnement la plus importante est la moins protégée
Considérez ce qui est exigé des chaînes d'approvisionnement que le monde traite comme critiques. Un fabricant pharmaceutique documente la provenance, la composition et l'historique des essais de chaque ingrédient qu'il vend. Un constructeur aéronautique trace l'historique de certification de chaque composant qu'il installe et conserve ces enregistrements pendant toute la vie de la cellule. Un producteur alimentaire doit montrer où un ingrédient a été cultivé, transformé et transporté, et doit produire cet enregistrement dans les heures suivant un incident de contamination. Les régulateurs auditent les enregistrements, inspectent les installations et imposent des conséquences lorsque la documentation ne tient pas.
Considérez maintenant ce qui est exigé des organisations qui construisent sur la chaîne d'approvisionnement numérique. Une équipe qui intègre un script tiers n'est généralement pas tenue de documenter d'où il vient, qui l'a écrit ou ce qu'il transporte avec lui. Une société qui ajoute une intégration de diffusion de contenu n'est pas tenue de démontrer que ce que ce fournisseur livre a été confronté à quoi que ce soit. Un exploitant qui place une interface web devant un système de contrôle n'est pas tenu de cartographier ce que cette interface charge avant de la connecter. Pour la plupart des organisations, dans la plupart des juridictions, sur la plus grande partie de cette chaîne d'approvisionnement, il n'existe aucune obligation de documenter, d'auditer, de vérifier ou de surveiller ce qui est intégré et exécuté.
Ce n'est la négligence de personne. Les cadres qui rendraient possible une protection systématique ont été écrits pour des composants, et c'est ici un problème d'assemblages. Des outils sophistiqués existent pour protéger des pièces individuelles. Très peu existe pour voir la chaîne dans son ensemble.

Sens de l'évolution
L'écart se creuse
Davantage de ce qui compte repose aujourd'hui sur cette chaîne qu'il y a cinq ans. La chaîne elle-même est plus longue. Et l'argent consacré à l'examiner suit les incidents déjà survenus plutôt que l'exposition qui n'en a pas encore produit.
Davantage de systèmes en dépendent
Les plateformes de l'énergie, de l'eau, du transport et de l'industrie sont passées à des interfaces web et à des architectures connectées au cloud. Les systèmes publics, de santé et financiers ont suivi. Chaque migration met en contact direct avec cette chaîne d'approvisionnement un domaine qui en était isolé, le plus souvent sans investissement équivalent dans la compréhension de la nouvelle exposition.
La complexité devance la compréhension
Les arbres de dépendances, les intégrations tierces et le nombre de fournisseurs distincts dont le code s'exécute sur une page donnée ont tous fortement augmenté. Chaque ajout est une nouvelle décision de confiance, prise une fois à l'intégration et rarement réexaminée à mesure que la dépendance évolue, change de mains ou devient intéressante pour quelqu'un pour des raisons qui n'ont rien à voir avec vous.
L'investissement suit ce qui est visible
Les dépenses de sécurité se calibrent sur les incidents déjà survenus et sur les exigences assorties de conséquences exécutoires. Une exposition qui n'a pas encore produit de défaillance publique et attribuée se défend mal face au budget, de sorte que la surface d'attaque croît selon une courbe et l'attention selon une autre.
Les chaînes d'approvisionnement physiques sont inspectables. Celle-ci ne l'est pas.
Les composants d'une chaîne physique sont tangibles, et leur provenance peut être vérifiée à chaque transfert, au moins en principe. La chaîne d'approvisionnement numérique opère à une vitesse et à une échelle qui rendent impossible l'inspection des transferts : des centaines de milliards de requêtes sont émises chaque jour, et chacune est une transaction de chaîne d'approvisionnement : une demande de composant, une réponse qui le livre, et l'exécution de ce qui est arrivé. Aucun effectif ne pourrait en examiner une fraction significative, et presque rien ne les observe pour en vérifier l'intégrité à grande échelle. Elles traversent la chaîne avec la confiance accordée par défaut et sans que personne les enregistre. Telle est la condition dont traite cette section, et la raison pour laquelle le travail commence par l'observation et non par la paperasse.
01 · Structure
Les couches
La chaîne d'approvisionnement numérique n'est pas une seule chaîne. Ce sont huit couches qui opèrent à la fois : réseaux et infrastructure, logiciels et micrologiciels, matériel et appareils, services et kits de développement, code et bibliothèques, données et modèles, ressources et fichiers, et l'interface où toutes convergent vers ce qu'une personne voit réellement.
Le texte couvre ce qu'apporte chaque couche, quelles preuves existent à son sujet, et pourquoi l'exposition n'est pas la somme des vulnérabilités de chaque couche mais l'ensemble des voies qui les relient.
02 · Contrôle
Quand le contrôle change de mains
Un composant peut changer de propriétaire sans qu'une ligne de code change. Le domaine se résout de la même façon, le script a la même empreinte, et le trafic est identique parce qu'il est identique. Ce qui a changé, c'est qui décide de ce que ce composant fera ensuite, et rien de tout cela n'est visible dans une capture.
Le texte couvre les quatre façons dont le contrôle se déplace réellement, le délai entre un transfert et le moment où quelqu'un le remarque, six cas documentés avec les dates, et pourquoi la surveillance qui les aurait détectés se trouve dans les registres, les dépôts légaux et les enregistrements de dépôts de code plutôt que sur le réseau.
03 · Couverture
Les outils existants s'arrêtent avant la détention
Nomenclatures, attestations de compilation, déclarations d'exploitabilité, rapports de contrôle, politiques de navigateur, scores de posture, découverte de la surface d'attaque et criblage de la propriété effective. Neuf catégories, ce que chacune établit, et le point précis où chacune s'arrête.
Le texte énonce clairement ce que cette méthode ajoute : l'étape entre l'endroit où s'achève la découverte externe et celui où commence la résolution de la détention. Il définit aussi les quatre termes dont dépend le travail, et explique pourquoi un fournisseur non déclaré n'est généralement pas un fournisseur dissimulé.

04 · Méthode
Cartographie de la chaîne d'approvisionnement numérique
Capture, résolution, attribution et rapprochement, appliqués à chaque fournisseur que les preuves font apparaître et répétés sur les niveaux situés en dessous. Une liste de fournisseurs consigne des décisions ; une application consigne un comportement, et les deux s'écartent dès le jour où le contrat est signé.
Le texte couvre le cycle complet, les axes d'observation et d'attribution qu'il suit, comment un hôte est résolu en une société et ce qui se passe lorsqu'il ne peut pas l'être, et ce que contient le livrable.
L'autre moitié de la question est de savoir qui les possède
Cartographier la chaîne établit de quoi vous dépendez. Résoudre qui possède et contrôle ces fournisseurs est ce qui décide si une dépendance est un problème d'approvisionnement ou un risque important pour l'entreprise. C'est la Cartographie de la chaîne de détention, appliquée aux parties que ce travail fait apparaître.

Demander un
rapport
Nous parcourons des cas d'usage réels issus de missions en cours, qui montrent pourquoi l'intégrité de la chaîne d'approvisionnement exige désormais une attention au plus haut niveau et une action coordonnée.

Abonnez-vous pour rester informé de l'évolution de l'intégrité de la chaîne d'approvisionnement mondiale et des actualités de nDiligence.
Copyright © 2026 nDiligence, Inc. Tous droits réservés.