
Määräysvalta vaihtaa omistajaa
ilman allekirjoitusta
Yleiskatsaus
Mistä ketju koostuu, ja miksi riippuvuudesta tulee painostusvaltaa.
Lue lisää 
Kerrokset
Kahdeksan kerrosta, kahdeksan omistajaa ja yksi enimmäkseen tyhjä sarake.
Lue lisää
Määräysvalta
Omistus muuttuu ilman, että yksikään koodirivi muuttuu.
Raja
Yhdeksän jo käytössä olevaa työkalua, ja missä kukin pysähtyy.
Lue lisää
Kartoitus
Kaappaus, selvitys, attribuutio ja täsmäytys.
Lue lisää
Digitaalisen toimitusketjusi osa voi vaihtaa omistajaa ilman, että yksikään koodirivi muuttuu. Verkkotunnus selviää samalla tavalla. Skriptillä on sama tiiviste. Liikenne näyttää identtiseltä, koska se on identtistä. Se, mikä muuttui, on se, kuka päättää, mitä tuo osa tekee seuraavaksi, eikä mikään siitä päätöksestä näy verkkokaappauksessa.
Vaarantuminen, kun se tulee, saapuu kuukausia tai vuosia myöhemmin kanavan kautta, jota jo luotettiin. Ja se kysymys, joka olisi sen havainnut, ei ollut koskaan tekninen. Se oli: kuka tämän osti, milloin ja keneltä.


Mekanismi

Jokainen näistä siirroista on kirjattu jossakin paperille
Jokainen jättää jonnekin dokumentoidun kirjauksen. Kauppakirja, rekisterimerkintä, oikeuksien muutos, henkilöstöasiakirja. Yksikään niistä ei tuota pakettia, hälytystä tai muuttunutta tiivistettä, ja juuri siksi se valvonta, joka ne havaitsisi, ei ole verkossa.
01
Resurssi ostetaan
Verkkotunnus, koodivarasto, paketti, laajennus tai jonkin niistä takana oleva yritys vaihtaa omistajaa. Asennuskanta ja kerääntynyt luottamus ovat usein ostoksen varsinainen tarkoitus eivätkä sen sivuseikka. Tutkijat kuvaavat nykyään vakiintuneiden selainlaajennusten ostamista nimenomaan niiden olemassa olevien käyttäjien vuoksi pysyvänä liiketoimintamallina eikä yksittäisten tapausten sarjana.
02
Julkaisuoikeudet luovutetaan
Palkatta työskentelevälle ylläpitäjälle, jonka pakettia tuhannet organisaatiot käyttävät, tarjoaa apua tuntematon, ja hän ottaa sen vastaan. Suurilla rekistereillä tämä ei vaadi saapuvan osapuolen henkilöllisyyden varmentamista mitenkään muuten kuin sähköpostiosoitteen hallinnalla, ei odotusaikaa eikä ilmoitusta kenellekään alavirrassa. Se on yksi komento.
03
Luottamusta kasvatetaan
Identiteetti tuottaa todellista, hyödyllistä työtä kuukausien tai vuosien ajan, ylennetään ansioidensa perusteella ja on sitten asemassa, jossa se voi julkaista, mitä haluaa. Matkalla ei ole mitään vilpillistä askelta havaittavaksi, koska jokainen askel on aito viimeiseen asti. Kun nykyinen ylläpitäjä on paineen alla, koordinoitu kampanja näennäisesti riippumattomia ääniä, jotka vaativat rinnakkaisylläpitäjää, nopeuttaa sitä.
04
Sisällä olevat ihmiset vaihtuvat
Kehittäjä, jolla on kirjoitusoikeudet, alihankkija, jolla on julkaisupääsy, ylläpitäjä toimittajalla kolme tasoa alempana. Heidän pääsyssään ei muutu mikään, koska heidän pääsynsä oli aina laillinen. Se, mikä muuttuu, on heidän olosuhteensa, työnantajansa, kannustimensa tai se, kenellä on painostusvaltaa heihin, eikä mikään siitä ole havaittavissa heitä työllistävän organisaation ulkopuolelta.

Verkon ulkopuolella
Merkitsevät kirjaukset ovat verkon ulkopuolella
Jokainen tällä sivulla oleva mekanismi tuottaa kirjauksen. Yritykset rekisteröityvät ja tekevät ilmoituksia. Verkkotunnukset siirtyvät, ja rekisterinpitäjät kirjaavat sen. Koodivarastojen ja rekisterien omistusmuutokset kirjoitetaan jäsenlistoihin ja pakettien metatietoihin. Juuriohjelmat vaativat ilmoittamaan täsmälleen tämänkaltaisesta muutoksesta. Pakotteet ja pakkotoimet nimeävät osapuolia. Mikään siitä ei ole salaista. Kaikki se on sen verkon ulkopuolella, jota turvallisuustiimi valvoo, lähteissä, joiden lukemista kukaan ei ole tehnyt kenenkään tehtäväksi.
Siksi havainnointi yksin ei riitä, ja siksi tämä menetelmä ei pysähdy siihen, mihin sovellus ottaa yhteyttä. Kaappaus osoittaa, mitkä osapuolet ovat luottamusrajasi sisällä. Noiden osapuolten selvittäminen yrityksiksi ja omistajiksi on se, mikä tekee mahdolliseksi huomata myöhemmin, että yksi niistä ei ole enää se yritys, jonka arvioit. Nämä kaksi puoliskoa eivät ole vaihtoehtoja.
Myös rekisteröintitiedot ovat heikentyneet lähteenä olennaisesti. Vuoteen 2024 tultaessa noin 89 % yleisistä ylätason verkkotunnuksista ei sisältänyt tunnistettavaa haltijaa julkisissa tiedoissa, kun vastaava luku ennen tietosuojasääntöjen muutosta oli noin 24 %. Kirjaus siirrosta on edelleen olemassa. Se on vain siirtynyt kauemmas kaikista, jotka toimisivat sen perusteella, mikä nostaa katsomisen hintaa ja laskee todennäköisyyttä, että kukaan katsoo.

Viive
Ennen kuin kukaan huomasi

Toimittajan selvittäminen sen takana oleviksi osapuoliksi on se, mikä tekee myöhemmän muutoksen noissa osapuolissa ylipäätään näkyväksi. Lue omistusketjun kartoituksesta.

Käytännössä
Jokainen näistä kirjauksista muuttuu eri kellolla
Paketin julkaisijalista muuttuu sillä sekunnilla, kun komento ajetaan. Rekisterinpitäjän tieto muuttuu sinä päivänä, kun siirto valmistuu. Yritysilmoituksen ilmestyminen voi viedä viikkoja, ja pakotemerkintä saapuu silloin kun saapuu. Kaikkien neljän seuraaminen on se, mikä tekee nopeimmasta niistä minkään arvoisen.
Yritystapahtumat
Yritysostot, rekisteröidyn määräysvallan muutokset, uudet ilmoitukset, toimihenkilöiden tai rekisteröidyn osoitteen muutokset, maksukyvyttömyys ja sellaisen sijoittajan saapuminen, jonka intressit poikkeavat arvioimistasi. Se yritys, jonka hyväksyit, ei ole aina se yritys, joka edelleen toimii tuolla nimellä.
Verkkotunnusten ja infrastruktuurin siirrot
Rekisterinpitäjän ja nimipalvelinten muutokset, isännöinnin ja jakelun siirrot, varmenteiden myöntäjien vaihtuminen ja osoiteavaruuden vaihtaminen omistajaa. Yksittäin arkisia, ja yhdessä selkein varhainen merkki siitä, että jokin toimittajassa on liikahtanut.
Koodivarastojen ja rekisterien määräysvalta
Omistuksen ja ylläpitäjien muutokset niissä paketeissa ja koodivarastoissa, joista ketju todella riippuu, uudet julkaisijat vakiintuneessa paketissa ja äkilliset muutokset siinä, kuka allekirjoittaa julkaisun. Kirjaus on julkinen. Lähes kukaan alavirrassa ei lue sitä.
Asema ja pakkotoimet
Pakotemerkinnät, pakkotoimet, riita-asiat, juuriohjelmien luottamuksen peruutuspäätökset ja kielteinen uutisointi mistä tahansa ketjun osapuolesta eikä vain siitä toimittajasta, jonka kanssa teit sopimuksen. Altistuminen periytyy jokaiselta tasolta, ja niin periytyy huono maine.
Aikaväli
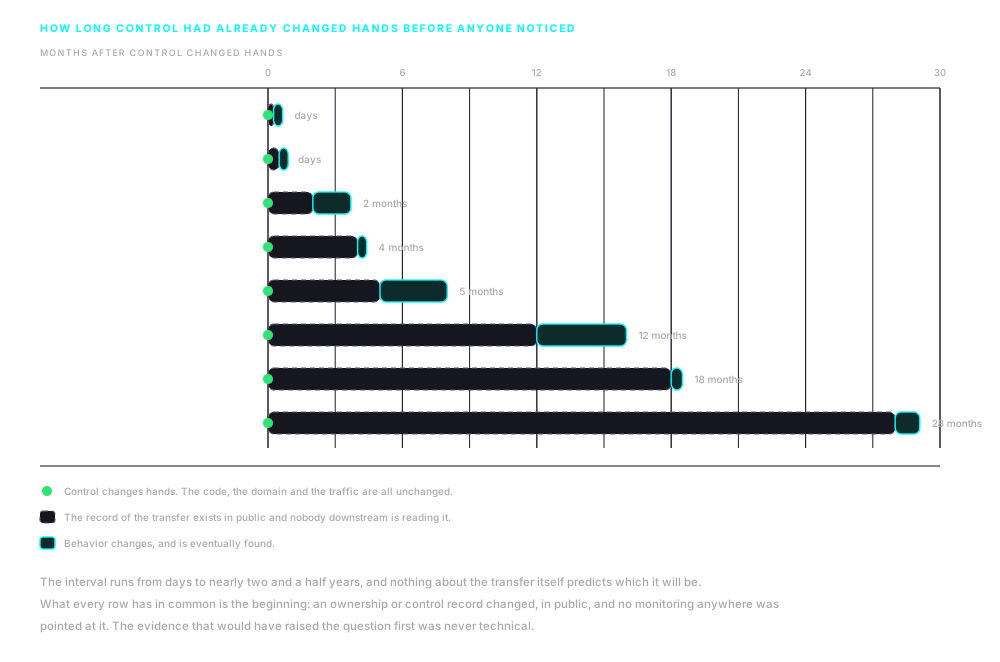
Kahdeksan noista siirroista, mitattuna määräysvallan siirtymispäivästä
Kaksi viikkoa Nano Adblockerille. Kaksikymmentäkahdeksan kuukautta xz-utilsille. Aikaväli ei ole funktio siitä, kuinka suuri osa on, kuinka moni siitä riippuu tai kuinka huolellisesti se valittiin. Se on funktio siitä, kuinka kauan kesti ennen kuin joku katsoi.

Historia
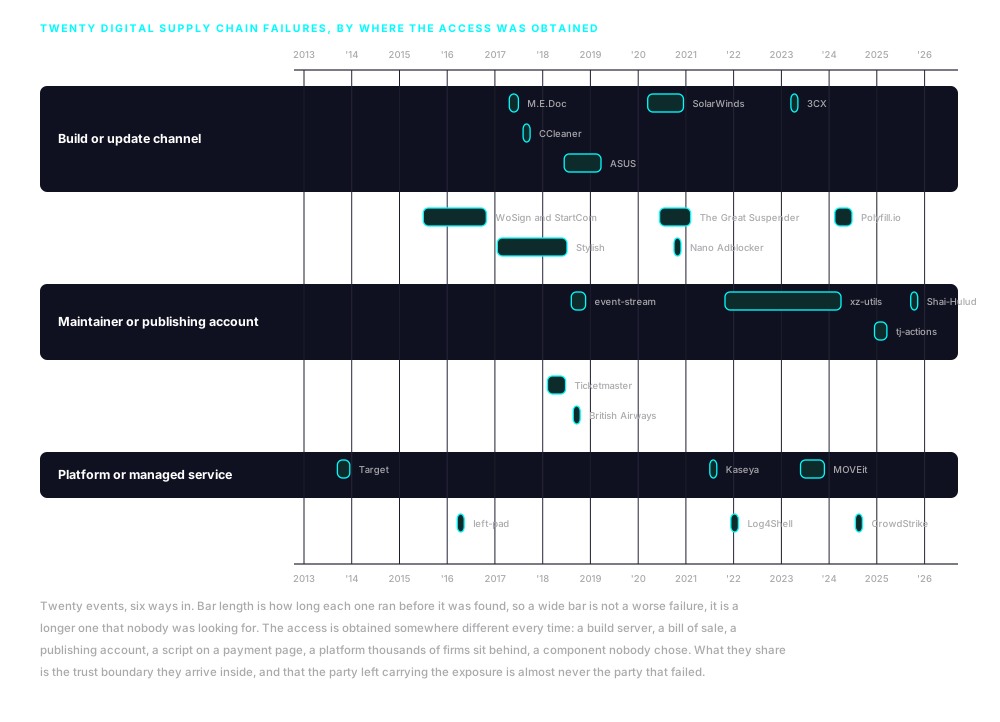
Kolmetoista vuotta samaa epäonnistumista saapumassa kuudella eri tavalla
Kaksikymmentä tapahtumaa päivämääräjärjestyksessä, kuudella tulotiellä. Kolme niistä on määräysvallan siirtoja, ja ne ovat niitä, jotka eivät jättäneet teknistä jälkeä tapahtumishetkellä. Loput ovat tässä siksi, että sama pätee siihen osapuoleen, joka kantaa altistumisen: se ei ole lähes koskaan se osapuoli, joka petti.
Target, 2013
Hyökkääjät pääsivät sisään tunnuksilla, jotka oli myönnetty kylmälaite- ja ilmanvaihtoalan alihankkijalle, jolla oli etäpääsy Targetin verkkoon, ja siirtyivät sieltä maksujärjestelmiin. Noin 40 miljoonaa korttitietuetta ja 70 miljoonaa asiakastietuetta vietiin. Toimittajalla ei ollut mitään roolia maksuissa eikä mitään syytä olla niiden lähellä.
WoSign ja StartCom, 2015
Yksi varmentaja osti hiljaisesti toisen eikä ilmoittanut siitä, rikkoen selainten juuriohjelmien sääntöjä, jotka vaativat täsmälleen tuon ilmoituksen. Seurasi taaksepäin päivättyjä varmenteita ja virheellisiä myöntöjä. Mozilla, Google ja Apple poistivat kummankin luottamuksen ja kohtelivat salattua määräysvallan muutosta pääasiallisena rikkomuksena.
left-pad, 2016
Tekijä poisti yhdentoista rivin paketin julkisesta rekisteristä nimikiistan jälkeen, ja tuhannet käännökset hajosivat maailmanlaajuisesti tuntien sisällä. Mitään ei vaarannettu eikä kenenkään kimppuun hyökätty. Se osoitti, että osa, jota kukaan ei ollut tietoisesti valinnut, pystyi silti pysäyttämään suuren määrän työtä.
M.E.Doc ja NotPetya, 2017
Ukrainalaisen verokirjanpito-ohjelmiston päivityskanavaa käytettiin tuhoavan haittaohjelman jakeluun jokaiseen organisaatioon, joka sitä ajoi, ja se levisi sieltä kytkettyjen verkkojen kautta. Merck ja Maersk olivat niiden yritysten joukossa, joiden toiminta pysähtyi viikkoja. Merckin vakuutuskorvausvaatimus tappiosta nousi noin 1,4 miljardiin dollariin ja sen ratkaiseminen vaati vuosia oikeudenkäyntejä.
CCleaner, 2017
Laajasti käytetyn apuohjelman takaovella varustettu käännös allekirjoitettiin toimittajan omalla varmenteella ja jaeltiin toimittajan omasta latausinfrastruktuurista. Noin 2,27 miljoonaa käyttäjää asensi sen ennen kuin vaarantuminen löydettiin. Toimittaja oli ostettu vähän aiemmin, mutta näyttö viittaa tunkeutumiseen käännösympäristöön eikä kauppaan.
Ticketmaster ja Inbenta, 2018
Kolmannen osapuolen toimittama chatbot-skripti oli käynnissä maksusivuilla. Vaarantui toimittajan infrastruktuuri eikä kauppiaan, ja jopa yhdeksän miljoonaa asiakasta joutui asian piiriin. Valvoja määräsi kauppiaalle sakon, ja tämä kiisti vastuunsa skriptistä, jota se ei ollut kirjoittanut.
British Airways, 2018
Kaksikymmentäkaksi skriptiriviä lisättiin koodiin, jota lentoyhtiö itse isännöi, ja noin 429 000 ihmisen maksutiedot vietiin kolmen viikon aikana. Tämä oli oman koodin vaarantuminen samoin tekniikoin eikä kolmannen osapuolen toimittajan pettäminen, ja nämä kaksi niputetaan usein ja virheellisesti yhteen. Valvoja määräsi lentoyhtiölle 20 miljoonan punnan sakon.
event-stream, 2018
Ylläpitäjään, joka oli vetäytynyt miljoonia kertoja viikossa ladatusta paketista, otti yhteyttä tuntematon, joka tarjosi apua, ja hän myönsi julkaisuoikeudet. Kaksi kuukautta myöhemmin uuden ylläpitäjän lisäämä riippuvuus kantoi hyötykuormaa, joka kohdistui tiettyyn kryptovaluuttalompakkoon. Se löydettiin kolme kuukautta sen jälkeen, kun kehittäjä luki koodia.
Stylish, 2017
Selainlaajennuksen, jolla oli noin kaksi miljoonaa käyttäjää, osti analytiikkayritys vuonna 2017. Kahdeksantoista kuukautta myöhemmin tutkija dokumentoi, että se lähetti jokaisen sen asentaneen koko selaushistorian uudelle omistajalle. Sekä Chrome että Firefox poistivat sen päivien sisällä raportista.
Nano Adblocker, 2020
Kahden mainostenestolaajennuksen kehittäjä myi ne lokakuussa 2020 ja kertoi siitä tuolloin julkisesti. Noin kahden viikon sisällä uudet omistajat olivat julkaisseet päivityksen, joka keräsi käyttäjätietoja, ja laajennukset poistettiin. Siinä missä Polyfill.ion aikaväli oli neljä kuukautta ja xz-utilsin kaksikymmentäkahdeksan, tämä oli kaksi viikkoa.
ASUS, 2019
Valmistajan päivitysapuohjelma, oikein allekirjoitettuna ja tarjottuna valmistajan omilta palvelimilta, toimitti takaoven suurelle määrälle koneita. Tutkijat havaitsivat, että hyötykuorma vertasi jokaista konetta koodiin kovakoodattuun listaan useista sadoista verkko-osoitteista eikä tehnyt mitään muilla. Massajakelu oli toimitustapa hyvin pienelle määrälle tarkoitettuja kohteita.
SolarWinds, 2020
Hyökkääjät pääsivät verkonhallintatuotteen käännösputkeen ja lisäsivät koodia allekirjoitettuun julkaisuun. Arvioidaan, että alle 18 000 asiakasta asensi kyseisen version, ja huomattavasti pienempää määrää tavoiteltiin pidemmälle. Sen löysi turvallisuusyritys, joka tutki tunkeutumista omiin järjestelmiinsä, ei yksikään asiakas.
The Great Suspender, 2020
Selainlaajennuksen, jolla oli yli kaksi miljoonaa asennusta, myi sen kehittäjä ostajalle, jonka henkilöllisyyttä ei kerrottu. Toiminnallisuus ei muuttunut eikä yksikään päivitys näyttänyt epätavalliselta. Haitallinen käyttäytyminen ilmestyi viisi kuukautta myöhemmin, ja laajennus poistettiin ja kytkettiin etänä pois käytöstä käyttäjien koneilla seuraavana helmikuuna.
Kaseya, 2021
Kiristyshaittaohjelmaa työnnettiin etähallinta-alustan läpi, jota hallinnoitujen palveluiden tarjoajat käyttävät asiakkaidensa ylläpitoon. Jopa noin 1 500 alavirran yritystä joutui asian piiriin, ja useimmat niistä eivät olleet koskaan kuulleet alustasta. Ne altistuivat toimittajansa työkalujen kautta eivätkä minkään itse ajamansa kautta.
Log4Shell, 2021
Valtavassa määrässä sovelluksia olevan Java-lokikirjaston vika muuttui triviaalisti hyödynnettäväksi, ja organisaatiot käyttivät viikkoja yrittäessään selvittää, missä kirjasto ylipäätään oli. Useimmat eivät pystyneet vastaamaan kysymykseen nopeasti. Ryntäys ei koskenut niinkään vikaa kuin sitä, ettei ollut mitään inventaariota, jota vasten sen olisi voinut tarkistaa.
3CX, 2023
Työntekijä asensi henkilökoneelleen troijalaistetun kopion asiaan liittymättömästä kaupankäyntiohjelmistosta. Hyökkääjät käyttivät sieltä saatuja tunnuksia päästäkseen yrityksen omaan käännösympäristöön ja troijalaistivat sen työpöytäsovelluksen, jolla oli yli 600 000 asiakasorganisaatiota. Se on selkein dokumentoitu tapaus, jossa yhtä toimitusketjun vaarantumista käytettiin toisen valmisteluun.
MOVEit, 2023
Hallinnoidun tiedostonsiirtotuotteen vikaa käytettiin datan poimimiseen sitä ajaneista organisaatioista ja niistä monista muista, joiden dataa nuo organisaatiot pitivät hallussaan. Seurantapalvelut kirjasivat reilusti yli 2 000 asian piiriin joutunutta organisaatiota ja kymmeniä miljoonia ihmisiä. Suurella osalla noista ihmisistä ei ollut mitään suhdetta ohjelmistoon eikä sitä käyttäviin yrityksiin.
xz-utils, vuodesta 2021 vuoteen 2024
Identiteetti teki ensimmäisen tavanomaisen kontribuutionsa keskeiseen pakkauskirjastoon lokakuussa 2021, sai suuremman roolin vuoden 2022 puolivälissä pitkäkestoisen kampanjan jälkeen, jossa näennäisesti toisiinsa liittymättömät äänet painostivat ainoaa ylläpitäjää ottamaan apua vastaan, ja lisäsi takaoven käännösskripteihin helmikuussa 2024. Kaksikymmentäkahdeksan kuukautta kului ilman vilpillistä askelta havaittavaksi, koska jokainen askel oli aito viimeiseen asti. Se löytyi vahingossa, kun insinööri tutki asiaan liittymätöntä suorituskykyongelmaa, ja se oli ehtinyt testi- ja jatkuvan julkaisun jakeluihin eikä vakaisiin julkaisuihin.
Polyfill.io, 2024
Laajasti käytetyn skriptipalvelun verkkotunnus ja koodivarasto myytiin helmikuussa 2024 Kiinaan rekisteröidylle yritykselle, ja kehittäjät nostivat muutoksen esiin julkisessa koodivaraston ilmoituksessa samassa kuussa. Haitallisia uudelleenohjauksia dokumentoitiin riippumattomasti kesäkuun lopulla, ja ne vaikuttivat yli 100 000 sivustoon. Yhdysvaltain valtiovarainministeriö asetti ostajan pakotteisiin toukokuussa 2025 asiaan liittymättömän petostoiminnan vuoksi.
CrowdStrike, 2024
Turvallisuusagentin virheellinen sisältöpäivitys aiheutti sen, että noin 8,5 miljoonaa Windows-konetta ei käynnistynyt, Microsoftin mukaan. Mitään ei vaarannettu eikä kukaan hyökännyt minkään kimppuun. Lentoyhtiöt, sairaalat ja pankit lakkasivat toimimasta, koska ne kaikki riippuivat samasta osasta, ja tältä keskittyminen näyttää, kun se pettää vahingossa.
tj-actions, 2025
Varastettua pääsytunnusta käytettiin laajasti käytetyn jatkuvan integroinnin toiminnon versiotunnisteiden uudelleenkirjoittamiseen niin, että ne osoittivat koodiin, joka tulosti käännössalaisuudet julkisesti luettaviin lokeihin. Noin 23 000 koodivarastoa viittasi tuohon toimintoon. Tunnus oli hankittu joitakin kuukausia aiemmin asiaan liittymättömän projektin kautta.
Shai-Hulud, 2025
Varastettuja julkaisutunnuksia käytettiin koodin lisäämiseen pakettijulkaisuihin, ja tuo koodi keräsi sitten tunnuksia niiltä koneilta, jotka ne asensivat, ja käytti niitä uusien asian piiriin joutuneiden julkaisujen julkaisemiseen. Se on ensimmäinen dokumentoitu tapaus itsestään levittäytyvästä vaarantumisesta suuressa pakettirekisterissä. Ensimmäisessä aallossa asian piiriin joutui yli sata pakettia.
Arviointi vanhenee sillä hetkellä, kun omistus siirtyy
Tämä on peruste sille, että osapuolet ylipäätään selvitetään, ja sille, että kirjauksia luetaan jälkeenpäin. Menetelmä, joka tuottaa kartan, ja se, mitä yksi istunto osoittaa, on seuraava kuvaus.

Pyydä
tiedotustilaisuus
Käymme läpi todellisia käyttötapauksia käynnissä olevista toimeksiannoista. Ne osoittavat, miksi toimitusketjun eheys vaatii nyt ylimmän johdon huomiota ja koordinoitua toimintaa.

Tilaa uutiskirje ja pysy ajan tasalla maailmanlaajuisen toimitusketjun eheyden kehityksestä ja nDiligencen uutisista.
Copyright © 2026 nDiligence, Inc. Kaikki oikeudet pidätetään.