
Olemassa olevat työkalut pysähtyvät
ennen omistusta
Yleiskatsaus
Mistä ketju koostuu, ja miksi riippuvuudesta tulee painostusvaltaa.
Lue lisää 
Kerrokset
Kahdeksan kerrosta, kahdeksan omistajaa ja yksi enimmäkseen tyhjä sarake.
Lue lisää
Määräysvalta
Omistus muuttuu ilman, että yksikään koodirivi muuttuu.
Lue lisää
Raja
Yhdeksän jo käytössä olevaa työkalua, ja missä kukin pysähtyy.
Kartoitus
Kaappaus, selvitys, attribuutio ja täsmäytys.
Lue lisää
Jokaisella tätä lukevalla organisaatiolla on jo kolmansien osapuolten ohjelma. Ohjelmistoluettelot, käännösvakuutukset, kontrolliraportit, turvallisuustason pisteytykset, hyökkäyspinnan työkalut: järkevä ensireaktio uuteen menetelmään on, että joku näistä kattaa sen jo. Enimmäkseen ne eivät ole päällekkäisiä sen kanssa lainkaan, ja kannattaa olla täsmällinen siitä, miksi.
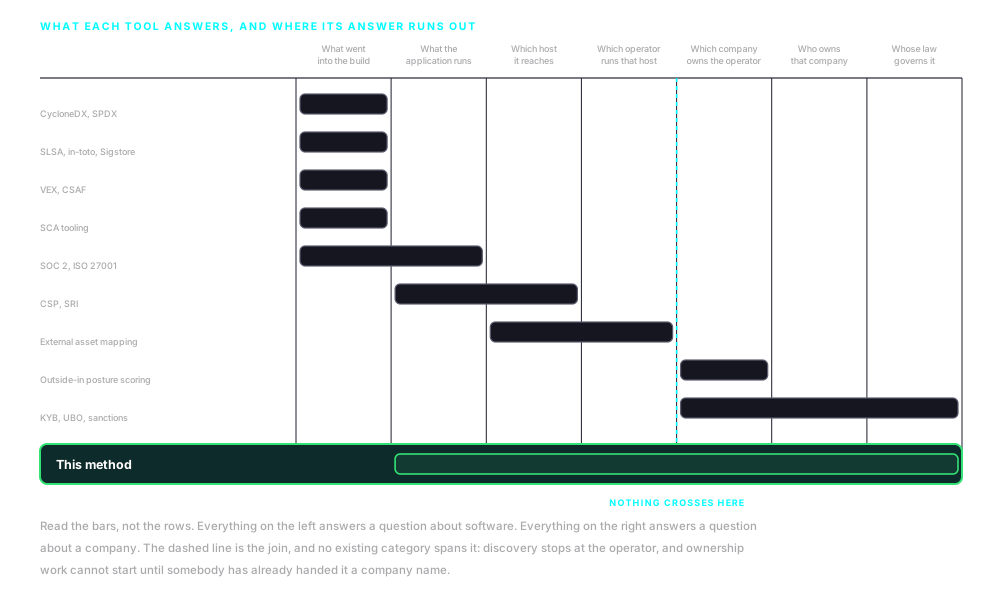
Jokainen näistä rakennettiin yhtä kysymystä varten ja vastaa siihen. Kuilu on niiden välissä eikä yhdenkään sisällä.


Kattavuus

Mihin kukin työkalu pysähtyy

Työkalupakki
Kukin vastaa siihen kysymykseen, jota varten se rakennettiin
Lue mikä tahansa rivi, ja työkalu on selvästi sopiva tarkoitukseensa. Se sarake, joka ratkaisee jotakin, on viimeinen.
Käännös on hyvin katettu
Ohjelmistoluettelot kirjaavat, mitä artefaktiin meni. Alkuperäkehikot ja allekirjoitukset osoittavat, että se käännettiin ja allekirjoitettiin niin kuin väitetään. Riippuvuusskannaus vertaa ilmoitettuja osia tunnettuihin vikoihin. Yhdessä käännös on todella hyvin palveltu, ja kaikki se kuvaa käännöstä. Mikään siitä ei kuvaa sitä, mihin valmis tuote ottaa yhteyttä, kun se on käynnissä, eikä sitä, kuka vastaa, kun se ottaa.
Ilmoitukset ovat hyvin katettuja, ilmoituksina
Hyödynnettävyyslausunnot, alikäsittelijärekisterit, tietojenkäsittelysopimukset ja kontrolliraportit ovat toimittajan oma kertomus itsestään: mitä se sanoo vian tekevän, ketä se sanoo käyttävänsä, mitkä kontrollit se valitsi testattaviksi ja minä päivänä. Kaikki tuo on hyvä olla olemassa. Ainoa asia, jota vakuutus ei voi tehdä, on vakuuttaa oma kattavuutensa.
Selain sallii verkkotunnuksia listalla
Sisältökäytäntö nimeää ne alkuperät, joita sivu saa käyttää. Eheysmääre vahvistaa, että yksi tietty tiedosto ei ole muuttunut. Molemmat tekevät todellista työtä ja molempia pitäisi soveltaa. Kumpikaan ei kerro mitään siitä, kuka sallittua alkuperää ylläpitää, ja sallittujen listalla oleva verkkotunnus on nimi eikä osapuoli.
Turvallisuustaso pisteytetään ulkopuolelta
Ulkoapäin tehtävä luokitus antaa yritykselle luvun, joka on johdettu havaittavista signaaleista. Se on kohtuullinen epäsuora mittari perushygieniasta, sen kyky ennustaa mitään on kiistanalainen, ja se lähtee yrityksestä, jonka osaat jo nimetä. Omistus, määräysvalta ja dataasi hallitseva lainkäyttöalue eivät ole se, mitä se pyrkii mittaamaan.
Infrastruktuuri tunnistetaan ulkopuolelta
Tämä on lähin naapuri, ja rehellisyyden nimissä se on nimettävä. Jatkuva ulkoinen tunnistus löytää resursseja ja infrastruktuuria pyytämättä keneltäkään listaa, mikä on sama vaisto, joka ajaa tätä menetelmää. Se pysähtyy ylläpitäjään: tämä resurssi kuuluu tuolle organisaatiolle. Se, kuka tuon organisaation omistaa, ei ole kysymys, jota varten se rakennettiin.
Omistus selvitetään nimestä
Tosiasiallisen omistajuuden työ on kypsä ala vakavan datan turvin, ja se selvittää yrityksen emoyhtiöt, määräysvaltaa käyttävät tahot ja pakotealtistumisen. Se lähtee yrityksen nimestä. Sillä ei ole mitään tapaa lähteä istunnossa havaitusta palvelimesta, joka on ainoa käytettävissä oleva aloituskohta silloin, kun osapuolta ei koskaan ilmoitettu sinulle.

Kuilu
Tämä työ yhdistää kaksi alaa, joita ei ole koskaan yhdistetty
Näin esitettynä kuilu on kapea ja täsmällinen. Ulkoinen tunnistus päättyy ylläpitäjään. Omistuksen selvittäminen alkaa yrityksen nimestä. Niiden välissä on se askel, jota lähes kukaan ei ota: havaitun palvelimen vieminen ylläpitäjän takana olevaan yritykseen, ja siitä edelleen sen omistajiin ja siihen lakiin, joka hallitsee sitä, mitä se tekee datallasi.
Sovelluksen havainnointi sen sijaan, että luotettaisiin sen toimittajalistaan, on kokonaisen työkaluluokan perustava lähtökohta, ja on ollut vuosia. Tämän työn oma panos on se, mitä havainnoinnin jälkeen tapahtuu, ja jopa se on lainattu eikä keksitty: sama tunne asiakkaasi -periaatteen ja tosiasiallisen omistajuuden operatiivinen menetelmä, jota säännellyt yritykset ajavat päivittäin, sovellettuna aloituskohtaan, jota tuo ala ei ole koskaan käyttänyt.
Omistus ja lainkäyttöalue vastaavat tiettyyn joukkoon kysymyksiä. Kuinka keskittynyt riippuvuus todella on, kun erilliset nimet luhistuvat yhteisiin omistajiin. Onko toimittaja sellaisen oikeusjärjestelmän alla, joka muuttaa sen, mille datasi altistuu. Kantaako jokin ketjun osapuoli pakote- tai määräysvalta-altistumista, jota et olisi tietoisesti hyväksynyt. Ne eivät ole ennuste siitä, murretaanko toimittaja, ja menetelmä, joka väittäisi muuta, ansaitsisi sen epäluulon, jota tällaiset väitteet yleensä keräävät.

Sanasto
Näitä neljää termiä käytetään rutiininomaisesti väljästi
Väljä käyttö ei ole tässä saivartelua. Keskittyminen laskettuna toimittajissa eikä omistajissa, tai vakuutus alkuperänä kohdeltuna, tuottaa väärän vastauksen eikä epätarkkaa.
N:s osapuoli
Ensimmäinen osapuoli olet sinä. Toinen on se toimittaja, jonka kanssa teit sopimuksen. Kolmas on se toimittaja, jonka kanssa se teki sopimuksen, ja n:s on niin pitkälle kuin ketju siitä jatkuu. Useimmat ohjelmat on rajattu toiseen osapuoleen ja pysähtyvät siihen. Suurin osa altistumisesta on kauempana, mikä on koko syy tämän työn olemassaoloon.
Keskittyminen
Ei tapahtuma vaan rakenteellinen tila: kuinka suuri osa siitä, mistä olet riippuvainen, palautuu samaan pieneen osapuolten joukkoon. Se on näkymätön sopimustasolla, jossa kaksikymmentä toimittajaa näyttää täsmälleen kahdeltakymmeneltä toimittajalta, ja se tulee näkyviin vasta, kun omistus on selvitetty.
Korvattavuus
Se, mitä keskittyminen todella maksaa. Riippuvuus, jonka voisi korvata viikossa, on hankintakysymys. Sama riippuvuus, jolle ei ole mitään saatavilla tilalle, on päätös liiketoiminnasta. Erolla ei ole mitään tekemistä sen kanssa, kuinka hyvät pisteet toimittaja saa mistään.
Alkuperä ja vakuutus
Alkuperä on kirjaus siitä, mistä jokin tuli. Vakuutus on siitä tehty allekirjoitettu väite. Näitä kahta käytetään toistensa synonyymeina, eivätkä ne ole sama asia: väite voi olla täysin varmennettavissa, kryptografisesti pitävä ja sellaisen osapuolen tekemä, johon sinun ei olisi koskaan pitänyt luottaa.
Ilmoittamaton toimittaja ei yleensä ole salattu toimittaja
Täsmäytys tuottaa aukkoja, ja on tärkeää, miten ne aukot luetaan. Ilmoittaminen on tällä alalla puutteellista tavanomaisesti eikä tarkoituksella. Yhdessä vuoden 2026 katsauksessa, joka kattoi 2 400 teknologiatoimittajaa, havaittiin, että 63,6 % ei ilmoittanut tekoälytoimittajien tekemästä alikäsittelystä omissa arvioinneissaan; vuoden 2026 kyselyssä ohjelmistoluetteloiden käyttöönotosta havaittiin, että 78 % organisaatioista ei saa niitä kaupalliselta toimittajalta koskaan tai saa vain harvoin. Tuota lähtötasoa vasten toimittaja, joka näkyy näytössä mutta ei papereissa, on paljon useammin aukko ilmoituksessa kuin salaamisen teko. Havainto osoittaa, että altistumista ei ole tarkastettu, ja siihen kannattaa reagoida joka tapauksessa. Sen raportoiminen vilpillisenä olisi epäreilua ja useimmissa tapauksissa yksinkertaisesti väärin.
Menetelmä alkaa siitä, mihin nämä työkalut pysähtyvät
Kaappaa se, mihin sovellus todella yltää, selvitä jokainen palvelin ylläpitäjäksi ja jokainen ylläpitäjä yritykseksi, attribuoi omistajat ja lainkäyttöalue, ja aseta kaikki se sitä vasten, mitä ilmoitettiin. Kuvaus sisältää sen, miten palvelin selvitetään, ja mitä tapahtuu niille, jotka eivät koskaan selviä edessään olevan infrastruktuurin ohi.

Pyydä
tiedotustilaisuus
Käymme läpi todellisia käyttötapauksia käynnissä olevista toimeksiannoista. Ne osoittavat, miksi toimitusketjun eheys vaatii nyt ylimmän johdon huomiota ja koordinoitua toimintaa.

Tilaa uutiskirje ja pysy ajan tasalla maailmanlaajuisen toimitusketjun eheyden kehityksestä ja nDiligencen uutisista.
Copyright © 2026 nDiligence, Inc. Kaikki oikeudet pidätetään.