
A cadeia de suprimentos digital
Visão geral
De que a cadeia é feita, e por que a dependência se torna poder de pressão.
Camadas
Oito camadas, oito responsáveis e uma coluna quase vazia.
Saiba mais 
Controle
A propriedade muda sem que uma linha de código mude.
Saiba mais
Limite
Nove ferramentas já em uso, e onde cada uma para.
Saiba mais
Mapeamento
Captura, resolução, atribuição e reconciliação.
Saiba mais
A internet é uma cadeia de suprimentos. Uma cadeia de suprimentos é qualquer sistema em que componentes produzidos ou controlados por uma parte se tornam insumos de outra, criando uma cadeia de dependências pela qual valor, função e risco viajam juntos. Por essa definição, a internet não é apenas servida por cadeias de suprimentos. Ela é uma delas: a maior, a de maiores consequências e a menos examinada já construída.
Isso não é figura de linguagem, e tudo o que segue decorre de tomá-la ao pé da letra. Uma cadeia de suprimentos precisa ser compreendida antes de poder ser protegida, e isso significa saber quais são os componentes, de onde vêm, quem os controla e quais deles realmente importam.


A comparação

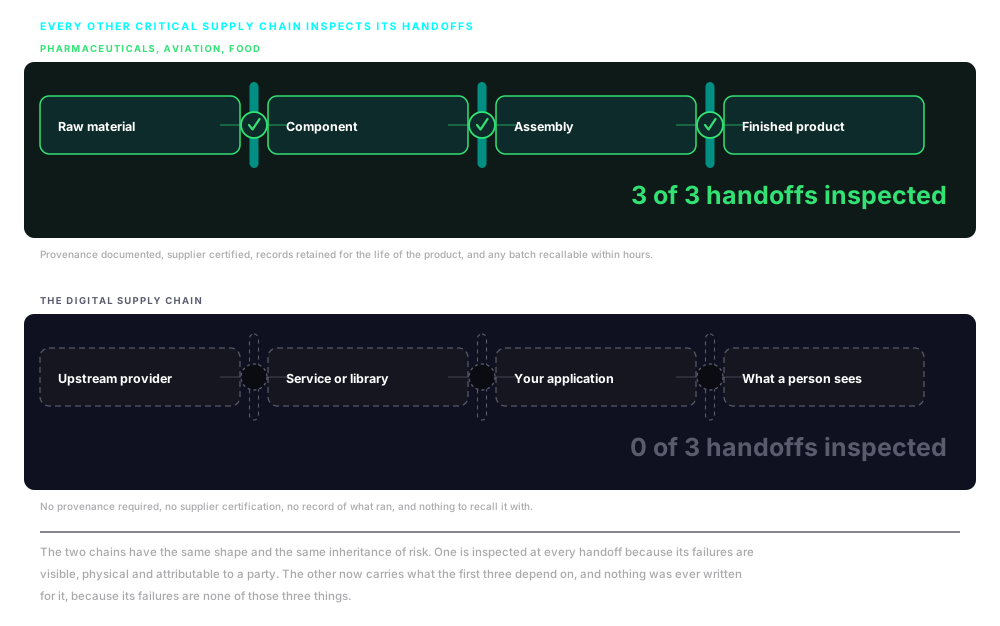
Duas cadeias, uma inspecionada

A premissa
A dependência cria poder de pressão
Cada ponto em que um componente depende de outro é um ponto em que a integridade de tudo o que está abaixo repousa na integridade daquele insumo. Um insumo comprometido não se anuncia. Ele viaja adiante, incorporado a produtos que não trazem nenhum sinal visível da mudança na sua origem.
Uma página é uma montagem
Uma página carregada em um navegador não é um artefato único de uma única fonte. É uma montagem de componentes obtidos de dezenas de fornecedores, entregues por infraestrutura operada por partes de que o usuário nunca ouviu falar. Cada um desses componentes foi, por sua vez, montado a partir de componentes próprios.
A confiança custa menos que a verificação
As cadeias de suprimentos são construídas para eficiência, não para verificar continuamente cada insumo contra uma referência autorizada. Verificação em escala é caro e confiança é grátis, e é por isso que a confiança é concedida por padrão. Esse padrão é a condição de que depende todo comprometimento de cadeia de suprimentos.
A cadeia não tem borda natural
Cada dependência carrega a sua, para trás por código, serviços, infraestrutura, firmware e hardware até origens que nenhuma organização mapeou. A cadeia chega à enésima parte em vez da terceira, e não existe nível em que se torne seguro parar de olhar. Existe apenas o nível em que se parou de olhar.
Ninguém a projetou assim
É o que resulta de construir um sistema desta escala por meio de milhares de organizações ao longo de meio século, sem arquiteto central, sem uma autoridade com poder de exigir sobre o conjunto, e sem nenhuma exigência de que algum participante documente as suas dependências em um formato que outro consiga ler.
A lacuna
A cadeia de suprimentos mais importante é a menos protegida
Considere o que se exige das cadeias de suprimentos que o mundo trata como críticas. Um fabricante farmacêutico documenta a origem, a composição e o histórico de ensaios de cada ingrediente que vende. Um fabricante de aeronaves rastreia o histórico de certificação de cada componente que instala e guarda esses registros por toda a vida da fuselagem. Um produtor de alimentos precisa mostrar onde um ingrediente foi cultivado, processado e transportado, e precisa apresentar esse registro em questão de horas após um incidente de contaminação. Os reguladores auditam os registros, inspecionam as instalações e impõem consequências quando a documentação não se sustenta.
Considere agora o que se exige das organizações que constroem sobre a cadeia de suprimentos digital. Uma equipe que integra um script de terceiros em geral não precisa documentar de onde ele veio, quem o escreveu ou o que ele traz consigo. Uma empresa que adiciona uma integração de distribuição de conteúdo não precisa demonstrar que o que aquele fornecedor entrega foi verificado contra nada. Um operador que coloca uma interface baseada em navegador na frente de um sistema de controle não precisa mapear o que aquela interface carrega antes de conectá-la. Para a maioria das organizações, na maioria das jurisdições, na maior parte desta cadeia de suprimentos, não existe obrigação de documentar, auditar, verificar ou monitorar o que é integrado e executado.
Isso não é descuido de ninguém. Os modelos que tornariam possível uma proteção sistemática foram escritos para componentes, e este é um problema de montagens. Existem ferramentas sofisticadas para proteger peças individuais. Existe muito pouco para ver a cadeia como um todo.

Direção do movimento
A lacuna está aumentando
Hoje roda sobre esta cadeia mais do que importa do que há cinco anos. A cadeia em si é mais longa. E o dinheiro para examiná-la segue os incidentes que já aconteceram, não a exposição que ainda não produziu nenhum.
Mais sistemas dependem dela
As plataformas de energia, água, transporte e indústria passaram a interfaces baseadas em navegador e a arquiteturas conectadas à nuvem. Os sistemas públicos, de saúde e financeiros seguiram o mesmo caminho. Cada migração coloca em contato direto com esta cadeia de suprimentos um domínio que estava isolado dela, normalmente sem um investimento equivalente em entender a nova exposição.
A complexidade supera a compreensão
As árvores de dependências, as integrações de terceiros e o número de fornecedores distintos cujo código é executado em uma determinada página cresceram todos com força. Cada acréscimo é uma nova decisão de confiança, tomada uma vez na integração e raramente revisitada conforme a dependência evolui, muda de mãos ou se torna interessante para alguém por razões que nada têm a ver com você.
O investimento segue o que é visível
Os gastos com segurança se calibram pelos incidentes que já aconteceram e pelas exigências cujo descumprimento tem consequências. Uma exposição que ainda não produziu uma falha pública e atribuída não compete bem por orçamento, então a superfície de ataque cresce por uma curva e a atenção por outra.
As cadeias de suprimentos físicas são inspecionáveis. Esta não é.
Os componentes de uma cadeia física são tangíveis, e a sua origem pode ser verificada em cada passagem, ao menos em princípio. A cadeia de suprimentos digital opera em uma velocidade e uma escala que tornam impossível inspecionar as passagens: centenas de bilhões de requisições são feitas todos os dias, e cada uma é uma transação de cadeia de suprimentos: um pedido de um componente, uma resposta que o entrega e a execução do que chegou. Nenhum quadro de pessoal poderia revisar uma fração significativa delas, e quase nada as observa em busca de integridade em escala. Elas atravessam a cadeia com a confiança concedida por padrão e sem que ninguém as registre. Essa é a condição de que trata esta seção, e a razão pela qual o trabalho começa com observação e não com papelada.
01 · Estrutura
As camadas
A cadeia de suprimentos digital não é uma única cadeia. São oito camadas operando ao mesmo tempo: redes e infraestrutura, software e firmware, hardware e dispositivos, serviços e kits de desenvolvimento, código e bibliotecas, dados e modelos, recursos e arquivos, e a interface onde todas convergem no que uma pessoa de fato vê.
O texto cobre o que cada camada contribui, que evidências existem sobre ela, e por que a exposição não é a soma das vulnerabilidades de cada camada, mas o conjunto dos caminhos entre elas.
02 · Controle
Quando o controle muda de mãos
Um componente pode mudar de proprietário sem que uma linha de código mude. O domínio resolve igual, o script tem o mesmo hash, e o tráfego é idêntico porque é idêntico. O que mudou é quem decide o que aquele componente faz em seguida, e nada disso é visível em uma captura.
O texto cobre as quatro formas pelas quais o controle de fato se move, o intervalo entre uma transferência e o momento em que alguém percebe, seis casos documentados com datas, e por que o monitoramento que os teria detectado está em registros, atos societários e registros de repositórios, e não na rede.
03 · Cobertura
As ferramentas existentes param antes da propriedade
Listas de materiais, atestações de compilação, declarações de explorabilidade, relatórios de controle, políticas de navegador, pontuações de postura, descoberta de superfície de ataque e triagem de propriedade beneficiária. Nove categorias, o que cada uma estabelece, e o ponto exato em que cada uma para.
O texto expõe com clareza o que este método acrescenta: a etapa entre onde termina a descoberta externa e onde começa a resolução da propriedade. Ele também define os quatro termos de que o trabalho depende, e explica por que um fornecedor não declarado normalmente não é um fornecedor ocultado.

04 · Método
Mapeamento da Cadeia de Suprimentos Digital
Captura, resolução, atribuição e reconciliação, aplicados a cada fornecedor que as evidências trazem à luz e repetidos contra os níveis abaixo deles. Uma lista de fornecedores registra decisões; uma aplicação registra comportamento, e as duas se afastam desde o dia em que o contrato é assinado.
O texto cobre o ciclo completo, os eixos de observação e de atribuição pelos quais ele corre, como um host é resolvido em uma empresa e o que acontece quando não pode ser, e o que a entrega contém.
A outra metade da pergunta é de quem eles são
Mapear a cadeia estabelece do que você depende. Resolver quem possui e controla esses fornecedores é o que decide se uma dependência é um problema de suprimento ou um risco relevante para o negócio. Esse é o Mapeamento da Cadeia Societária, aplicado às partes que este trabalho traz à luz.

Solicitar
relatório
Percorremos casos de uso reais extraídos de trabalhos em andamento, que demonstram por que a integridade da cadeia de suprimentos hoje exige atenção no mais alto nível e ação coordenada.

Assine para acompanhar a evolução da integridade da cadeia de suprimentos global e as novidades da nDiligence.
Copyright © 2026 nDiligence, Inc. Todos os direitos reservados.