nDiligence публікує дослідження Attack the Glass: дослідження з кібербезпеки показує, що зловмисники можуть змінювати те, що екрани показують і роблять, після проходження всіх перевірок безпеки
Компанія nDiligence, Inc. сьогодні оголосила про оприлюднення дослідження Attack the Glass (ATG) для широкого загалу. Чотирирічне дослідження розглядає уразливість кібербезпеки в тому, як застосунки використовують власні пристрої людей, щоб будувати те, що з’являється на екрані, завантажувати дані та виконувати код, поки застосунок працює. Зловмисник, який нею скористається, може змінити те, що люди бачать, і те, що робить їхнє програмне забезпечення, після проходження всіх перевірок безпеки. Повне дослідження доступне безплатно за адресою https://atg.nDiligence.com.
Значна частина програмного забезпечення, на яке покладаються люди, будує свій інтерфейс користувача на самому пристрої. Веббраузери, мобільні та настільні застосунки, смарт-телевізори, дисплеї транспортних засобів, медичні пристрої, касові термінали та промислові екрани керування отримують код, дані й медіа, а потім під час роботи складають те, що людина бачить і чим користується. Це рендеринг на боці клієнта під час виконання.
Цей код, ці дані й медіа рідко надходять від однієї організації. Один застосунок може звертатися до десятків або сотень джерел: власних систем організації, постачальників, яких вона використовує для таких функцій, як карти, платежі, аналітика чи реклама, і постачальників, на яких покладаються ці постачальники. Разом вони утворюють ланцюг постачання програмного забезпечення застосунку. Внесок кожного постачальника завантажується в запущений застосунок і виконується на пристрої користувача. Зловмисник, який здобуває контроль над будь-яким із цих постачальників, отримує проникнення і доступ: позицію всередині застосунку, поки той працює на пристрої користувача, з тими самими можливостями, що й легітимний код.
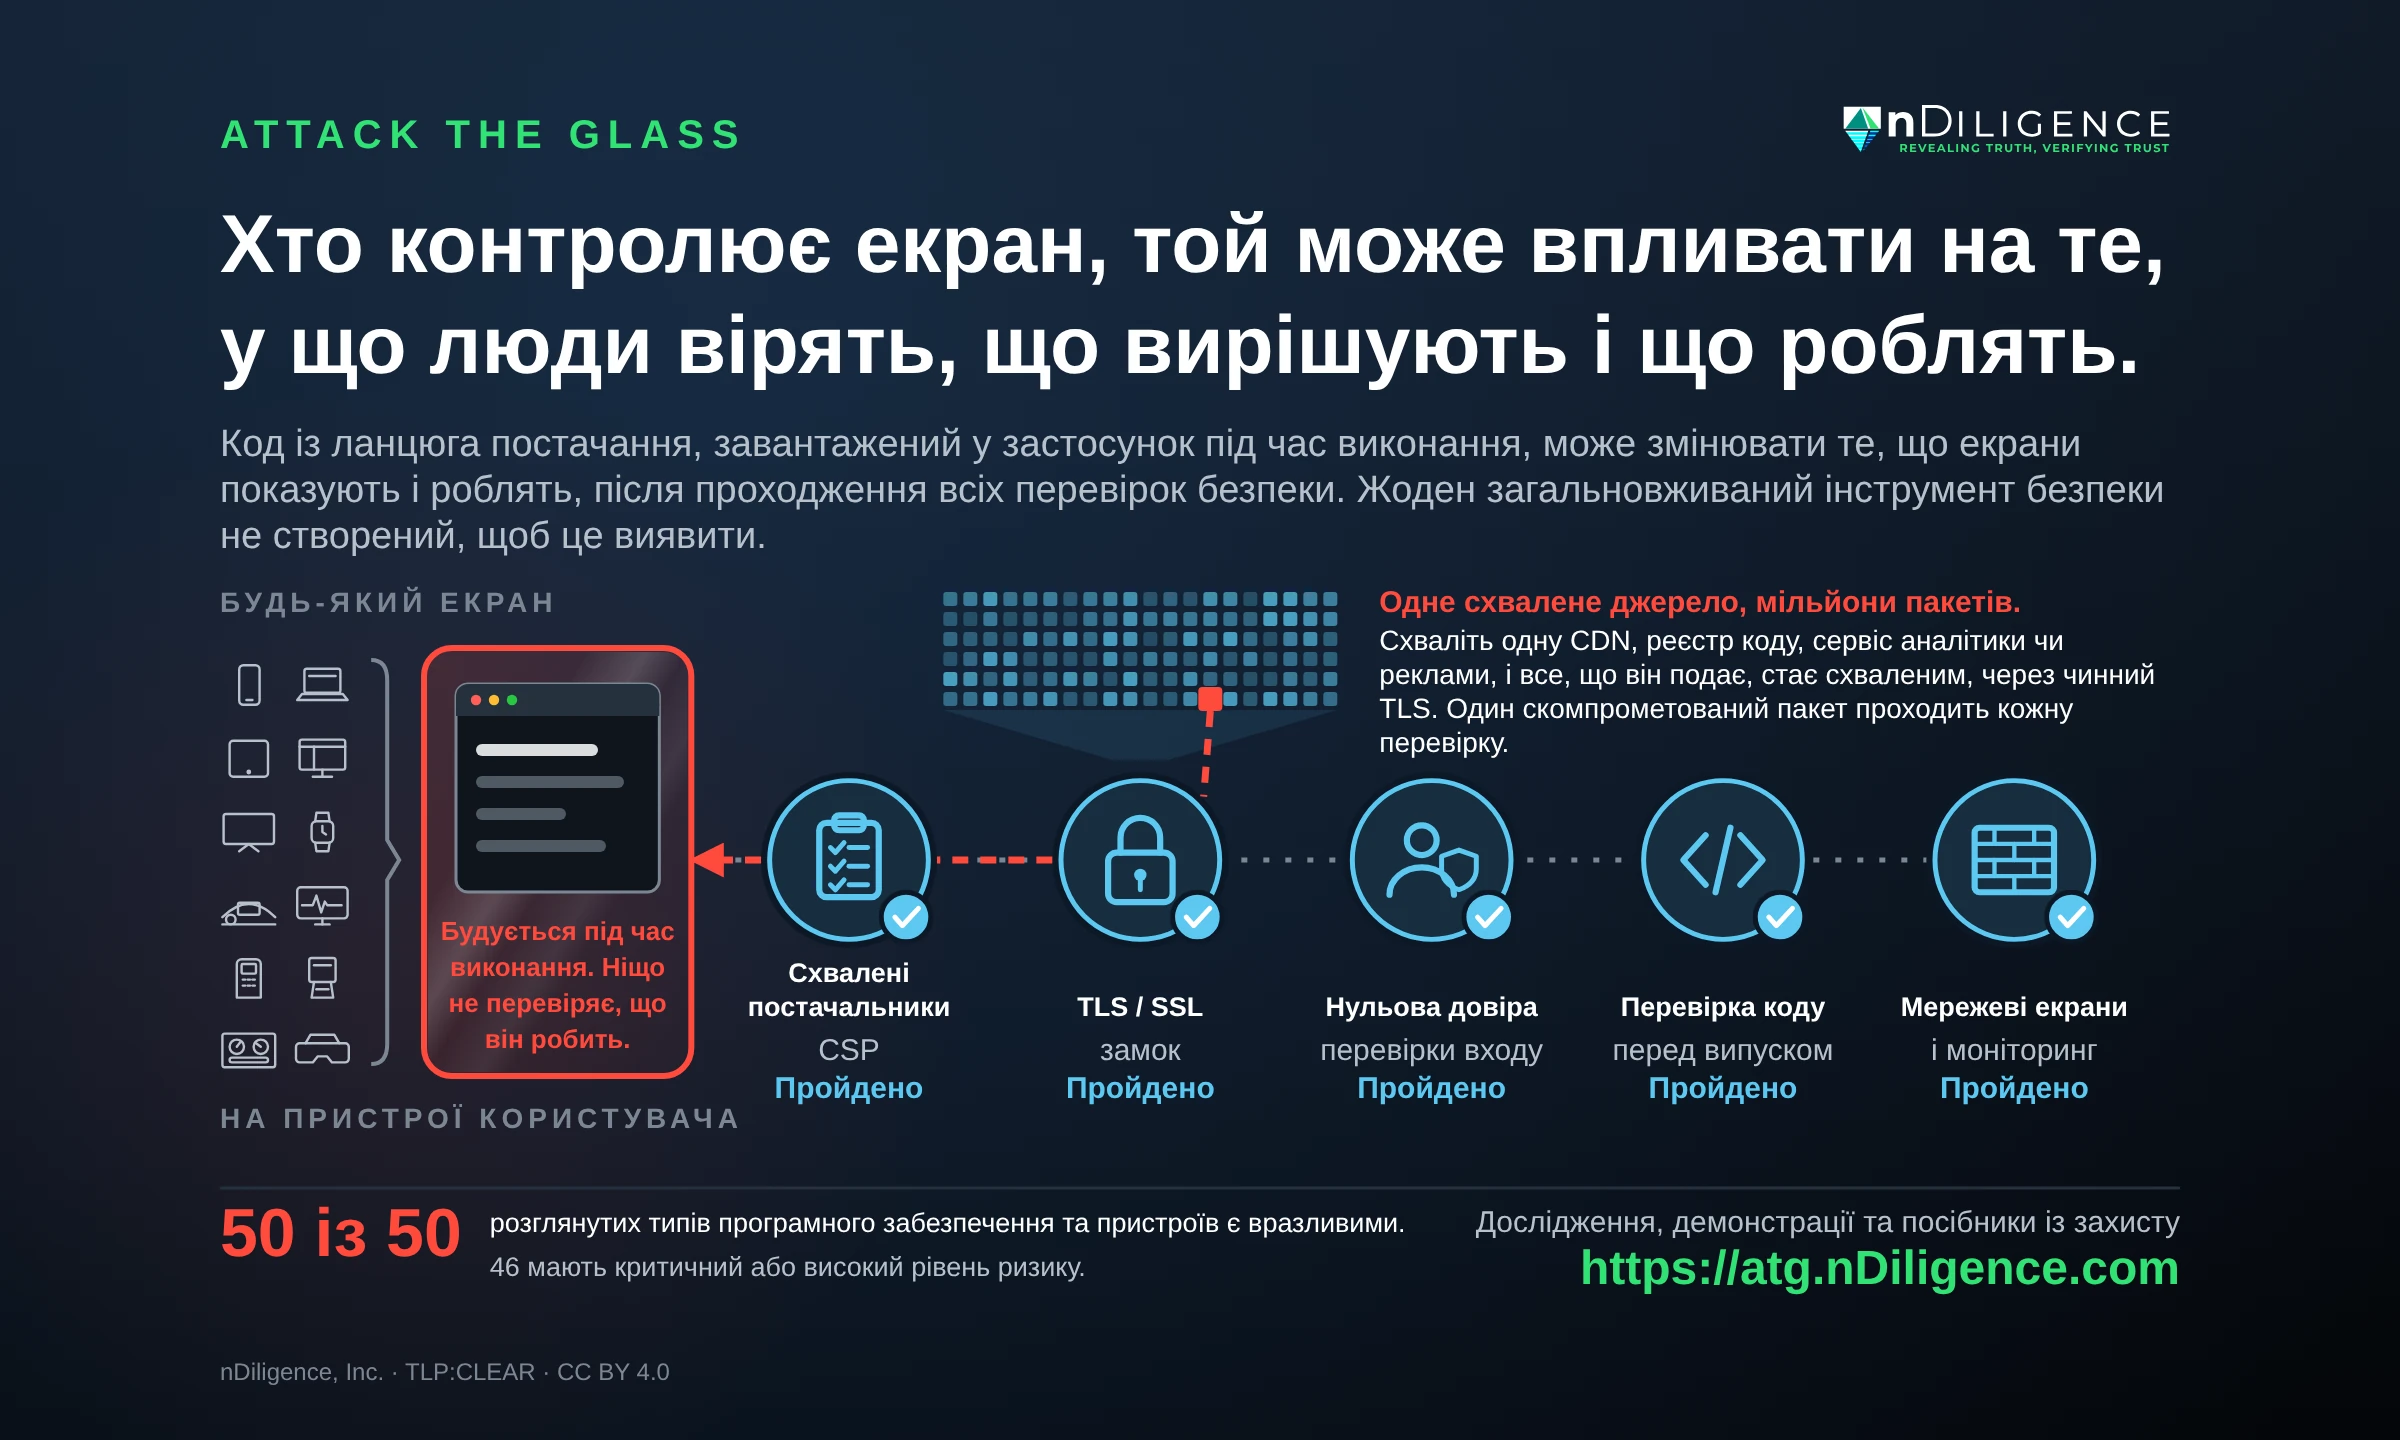
Це сліпа зона сучасної кібербезпеки. Вхід до системи, шифрування, нульова довіра, мережеві екрани та перевірка коду діють до того, як код завантажується на пристрій. Після завантаження коду довіряють, і ніщо не перевіряє, що він робить. Зловмисник у такій позиції може змінити те, що з’являється на екрані, перехопити те, що людина вводить, і виконувати дії в застосунку з повноваженнями цієї людини. Результатом є атака на ланцюг постачання програмного забезпечення, здійснена безпосередньо на пристрої користувача після проходження всіх перевірок безпеки, і жодна система кібербезпеки, що використовується сьогодні, не створена для того, щоб її виявити чи зупинити.
Вона також майже нічого не залишає слідчим. Змінений код може працювати лише в пам’яті пристрою протягом одного сеансу, бути доставленим один раз з інструкцією не зберігати копію і повертати справжній код на кожен наступний запит, зокрема на запит слідчого. Трафік зашифрований і спрямований на адресу, якій пристрій уже довіряє, а власні журнали організації фіксують звичайне відвідування. Згодом може не залишитися жодного запису, за яким компанія, регулятор чи суд могли б відтворити те, що побачила людина.
Це вже відбувається. У лютому 2024 року домен Polyfill.io, бібліотеки коду, яку завантажують понад 100 000 вебсайтів, було продано компанії Funnull, на яку Міністерство фінансів США наклало санкції у 2025 році. Новий власник почав подавати змінений код вибраним відвідувачам тим самим каналом, якому ці сайти завжди довіряли, націлюючись на користувачів мобільних пристроїв і приховуючись від адміністраторів і сканерів безпеки. Компанія Funnull контролювала домен місяцями, перш ніж змінений код було помічено, і жоден автоматизований інструмент безпеки його не виявив. Про це стало відомо лише тоді, коли незалежні дослідники повідомили про нього в червні 2024 року і домен було вимкнено.
Оператор Polyfill.io здобув проникнення і доступ, а потім використав цю позицію в ланцюгу постачання понад 100 000 вебсайтів, щоб перенаправляти людей на шахрайські сайти. Ту саму позицію можна було використати для значно витонченіших операцій зі значно серйознішими наслідками. Уразливість, що лежить в основі, так і не було усунуто. Програмне забезпечення в кожній категорії, яку розглянуло дослідження ATG, досі так само завантажує код зі свого ланцюга постачання під час виконання.
Операції впливу показують, що стоїть на кону. Doppelganger, кампанія впливу, яку приписують Росії та вебсайти якої уряд США вилучив у 2024 році, видавала себе за справжні новинні видання за допомогою схожих доменів, змінених у дрібницях, розрахованих на те, щоб ввести читачів в оману й залишитися непоміченими. Саме завдяки цим схожим доменам Doppelganger було виявлено і зупинено. Операції, що використовує ATG, не потрібен був би клонований вебсайт. Справжній сайт за своєю справжньою адресою доставляв би змінений вміст тим читачам, яких обирає зловмисник, не залишаючи нічого, що міг би знайти редактор, фактчекер чи платформа.
Окрім новин, дослідження ATG документує, як ту саму техніку можна було б використати для такого:
- Дезінформація з надійних джерел: змінені статті, заяви, опитування чи результати виборів, які показують вибраним читачам усередині справжніх новинних, урядових і виборчих сайтів.
- Атаки на пресу: власні сторінки, застосунки й архіви видання, змінені для вибраних аудиторій, що підриває матеріали, які були точними на момент публікації.
- Дипфейки, доставлені зсередини: згенеровані ШІ зображення, аудіо та відео, вбудовані у справжні застосунки й підлаштовані під кожного глядача.
- Військові та урядові рішення: оперативна картина, розвідувальна панель чи система державних послуг, що показує командирам, аналітикам або посадовцям щось інше, ніж є насправді.
- Критична інфраструктура: екран оператора електромережі, водопостачання чи трубопроводу, що показує нормальні показники, поки умови змінюються, або елементи керування, які вже не роблять того, що показують.
- Фінансові системи: змінені залишки, ціни чи екрани затвердження, через що угоди й перекази здійснюються на підставі неправдивої інформації.
- Фальшиві інтерфейси: підроблені екрани входу, оплати чи затвердження, які з’являються всередині справжнього застосунку за його справжньою адресою.
- Системи, виведені з ладу приховуванням: сповіщення, повідомлення про евакуацію, кнопки звернення чи засоби безпеки, прибрані для частини користувачів, тоді як персонал бачить, що вони працюють нормально.
Через занепокоєння щодо безпеки, яке викликає такий тип загрози, команда nDiligence понад два роки конфіденційно інформувала уряди, перш ніж опублікувати дослідження. Слабке місце в тому, як будуються екрани, є уразливістю в тому, як збройні сили, уряди, оператори інфраструктури, ринки та редакції ухвалюють рішення, діють і керують системами. Можливість скористатися нею без виявлення, атрибуції та доказів робить її значним ризиком для національної безпеки та кібербезпеки.
«Люди довіряють тому, що бачать на власні очі. У сучасному світі ми постійно дивимося на екрани і звикли довіряти застосункам, вебсайтам, пристроям і компаніям, вважаючи, що вони на 100 % контролюють те, що нам показують», сказав Роберт Беккетт, засновник і генеральний директор nDiligence, який очолював чотирирічне дослідження уразливості ATG. «ATG демонструє, як зловмисник може привласнити цю довіру без виявлення та атрибуції. Командир, оператор електромережі, виборець чи репортер можуть дивитися на екран, який кожна система безпеки вважає безпечним, а те, що він показує, може бути підроблене. Хто контролює екран, той може впливати на те, у що люди вірять, що вирішують і що роблять, із витонченим таргетуванням. І зараз ніхто не може сказати, коли і де це відбувається. Спільнота кібербезпеки має зрозуміти цю уразливість, щоб ми могли захистити цілісність програмних систем у різних галузях, в урядах і в критичній інфраструктурі».
Висновки
nDiligence розглянула 50 типів програмного забезпечення та пристроїв у 10 категоріях: веббраузери, мобільні застосунки, настільні застосунки, телевізори та побутова техніка, підключені пристрої, зокрема касові термінали й медичне обладнання, транспортні засоби, промислові системи керування, доповнена та віртуальна реальність, ігрові рушії, а також інструменти для продуктивності та роботи з даними. Усі 50 є вразливими, а 46 мають критичний або високий рівень ризику. Закриті, фізично ізольовані та засекречені мережі мають менші й краще контрольовані ланцюги постачання, що зменшує їхню вразливість, але не усуває її, оскільки вони побудовані з тих самих компонентів вищих ланок. Наявні засоби захисту, такі як Content Security Policy і Subresource Integrity, також зменшують ризик, але жоден його не усуває.
ATG не є вадою одного продукту і не має CVE, ідентифікатора, який присвоюють окремим уразливостям програмного забезпечення. Це наслідок того, як сучасне програмне забезпечення складається під час виконання з частин від багатьох постачальників, тому єдиного виправлення, яке можна встановити, не існує. Посібники з усунення описують, як організації можуть зменшити свою вразливість уже зараз, поки галузь напрацьовує довгострокові зміни в тому, як будуються системи.
Дослідження ATG класифікує п’ять типів наслідків, яких зловмисник може досягти через інжекцію в ланцюг постачання:
- Обман: показ неправдивої інформації, тоді як усе інше працює нормально.
- Порушення роботи: функція виглядає так, ніби працює, хоча нічого не робить.
- Погіршення: уповільнення чи зависання систем без видимого збою.
- Відмова: усунення параметра, повідомлення чи елемента керування, потрібного людині.
- Знищення: використання повноважень людини, що ввійшла в систему, для видалення чи пошкодження систем і даних за екраном.
Ці наслідки можна поєднувати та спрямовувати на всіх, на одну групу чи на одну людину за допомогою тих самих інструментів таргетування, які визначають, хто бачить онлайн-рекламу. Дослідження ATG визначає інжекцію в ланцюг постачання під час виконання як потенційний канал для масштабних операцій впливу, який загальновживані інструменти не здатні ні виявити, ні атрибутувати.
Штучний інтелект розширює це охоплення. У поєднанні з тим самим таргетуванням ШІ міг би за секунди написати окрему версію зміненого вмісту для кожної людини чи групи, так що жодні дві людини не побачать того самого і не існуватиме єдиної версії, яку можна знайти й виправити.
Дослідження ATG розпочалося у 2022 році, а конфіденційні брифінги почалися у квітні 2024 року відповідно до принципів відповідального розкриття. Брифінги охопили урядові установи, академічних дослідників і галузевих експертів у всьому світі.
Для наглядових рад і керівників ATG означає, що рішення, ухвалене перед екраном, може спиратися на інформацію, змінену після проходження всіх перевірок, без жодного запису про те, що це сталося: затверджений переказ, виконана угода, диспетчер, який відправляє бригади, оператор електромережі, який реагує на показник. Вступ, доступний за адресою https://atg.nDiligence.com, написано для читачів без технічної підготовки.
Що оприлюднено
Усе безплатне й відкрите для всіх. Матеріали позначено TLP:CLEAR, тобто міткою спільноти безпеки для інформації, якою можна ділитися без обмежень, і ліцензовано за Creative Commons Attribution 4.0, тож будь-хто може поширювати їх, навчати за ними та розвивати їх:
- Вступ для читачів без технічної підготовки: https://atg.nDiligence.com/introduction/
- Технічний аналітичний документ із шістнадцяти розділів і коротший технічний посібник: https://atg.nDiligence.com/technical/
- Двадцять робочих онлайн-демонстрацій у банківській справі, охороні здоров’я, енергетиці, виборах, обороні, біржовій торгівлі та інших секторах, з умовними організаціями: https://atg.nDiligence.com/demos/
- Посібники з усунення для інженерів, архітекторів і команд безпеки, поділені на перші дев’яносто днів, місяці з третього по дванадцятий і довший термін: https://atg.nDiligence.com/playbooks/
- Реєстр понять, що визначає терміни, вживані в усьому дослідженні: https://atg.nDiligence.com/concepts/
- Поширені запитання: https://atg.nDiligence.com/faq/
- Бібліотека документів у форматі PDF для завантаження: https://atg.nDiligence.com/library/
- Виконане за допомогою ШІ дослідження оцінювання серйозності, яке порівнює ATG з іншими відомими загрозами безпеці.
«ATG було виявлено під час нашого дослідження загроз цифровому ланцюгу постачання», сказав Беккетт. «Наша команда понад 15 років працює у сфері аналітики загроз в інтернеті та протидії операціям впливу, і саме тому ми розпізнали, як можна скористатися уразливістю ATG. З 2024 року ми працюємо з дослідниками, постачальниками та урядами, щоб знайти способи закрити цю прогалину. Кожен, хто створює, експлуатує чи захищає системи, якими люди користуються для ухвалення критичних рішень, має розуміти уразливість ATG і зменшувати її вплив».
Кому варто прочитати
ATG є міжнародною проблемою всього світового технологічного сектору. Дослідження стосується будь-якої організації, яка створює чи експлуатує програмне забезпечення, що рендериться на пристроях її користувачів, або залежить від такого програмного забезпечення. Це уряди та збройні сили, виборчі органи, новинні організації, фінансові установи та страховики, заклади охорони здоров’я й оператори критичної інфраструктури, як-от енергетики, водопостачання, транспорту, зв’язку та екстрених служб. Воно так само стосується постачальників програмного забезпечення та послуг у їхніх ланцюгах постачання. Технічний посібник, аналітичний документ і посібники з усунення написано для інженерів, архітекторів, команд безпеки та дослідників. Вступ написано для читачів без технічної підготовки, зокрема керівників, політиків і журналістів.
Про nDiligence
nDiligence, Inc. є компанією з аналітики ланцюгів постачання. Вона створює мережі надійних провайдерів, перевіряє вкладені ланцюги постачання під ними та тримає їх під постійним наглядом. Її засновники мають понад 15 років досвіду роботи з ланцюгом постачання інтернету і понад 25 років працюють у системах національної безпеки та розвідки. Дослідження ATG підготовлено за власний кошт. Докладніше: https://nDiligence.com.
 Усі пресрелізи
